🛡️ Executive Summary
- Chainalysis conferma l’esposizione di credenziali e token di tutti gli utenti. L’indagine identifica nomi, username, hash delle password e token attivi compromessi, modificando radicalmente le prime comunicazioni sull’incidente.
- Attacco multifronte e servizi sospesi. La società documenta un attacco on-path che ha esposto una parte delle password e attività anomale su KYT, mentre Reactor e Data Solutions rimangono indisponibili.
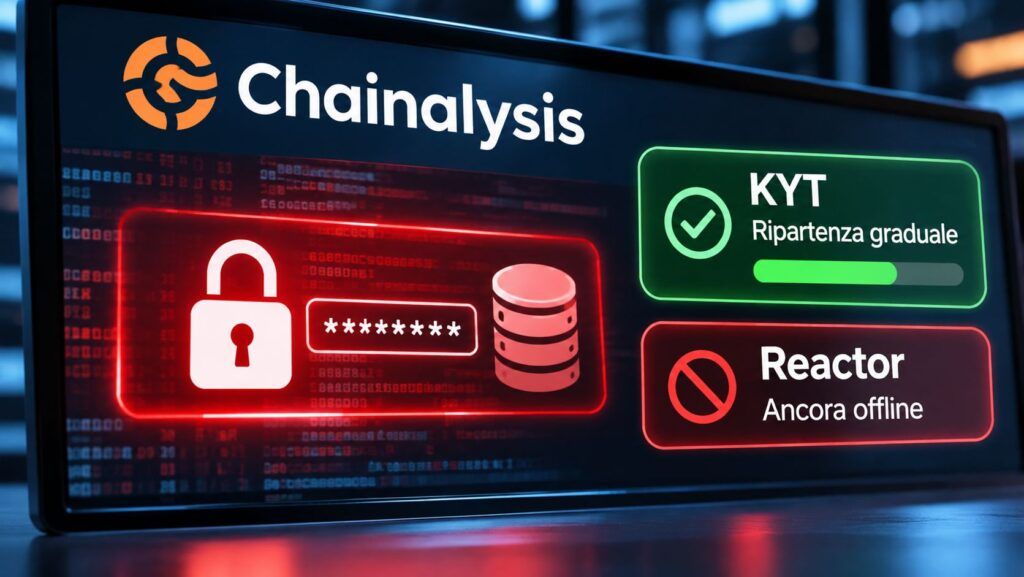
- Il 6 novembre parte il ripristino graduale. Chainalysis riattiva progressivamente KYT e Address Screening, imponendo reset delle password, rotazione delle chiavi API e autorizzazione degli indirizzi IP dei clienti.
Chainalysis, società specializzata nell’intelligence sulle criptovalute e nell’analisi delle transazioni blockchain, conferma che nomi, username, hash delle password e token attivi di tutti gli utenti della piattaforma sono stati esposti a un attore malevolo. La comunicazione, aggiornata il 6 novembre 2026, modifica sostanzialmente il quadro iniziale del cyberattacco denunciato il 30 ottobre, quando l’azienda aveva escluso evidenze di compromissione delle credenziali di autenticazione e dei token di sessione. L’incidente, attribuito inizialmente a un soggetto esterno che utilizzava tecniche offensive agentiche, si è trasformato in un’emergenza operativa che coinvolge i sistemi di analisi blockchain, i servizi di monitoraggio delle transazioni e gli accessi dei clienti. Chainalysis ha avviato il ripristino graduale di KYT e Address Screening, mentre Reactor e Data Solutions rimangono interessati dagli interventi di sicurezza. La società continua a escludere evidenze di accesso ai fascicoli investigativi o di manipolazione dei dati di attribuzione blockchain.
Cosa leggere
Chainalysis cambia versione: non soltanto dati anagrafici, ma password hash e token attivi
La prima comunicazione del 30 ottobre descrive un accesso non autorizzato ai sistemi e agli strumenti interni di Chainalysis, con l’esposizione di informazioni considerate non sensibili, tra cui identificativi degli utenti, nomi, indirizzi email e ruoli organizzativi. In quella fase, l’azienda afferma di non aver individuato prove di accesso a password, token di sessione o contenuti delle indagini. Il quadro cambia con l’aggiornamento diffuso nella tarda serata statunitense del 4 novembre, nel quale Chainalysis conferma che le informazioni relative a tutti gli utenti, comprese le password conservate sotto forma di hash e i token attivi, risultano esposte a un soggetto malevolo. La società precisa di aver scoperto questi elementi durante le verifiche avviate lunedì 2 novembre. La distinzione è sostanziale: una password memorizzata come hash non coincide con una password in chiaro, mentre un token ancora valido può rappresentare una credenziale direttamente utilizzabile, a seconda dei privilegi associati e delle protezioni applicate. Chainalysis non pubblica il numero complessivo degli account coinvolti né chiarisce la tipologia precisa dei token esposti, ma la necessità di invalidare credenziali e ruotare chiavi API conferma la gravità operativa della compromissione.
Leggi anche: Chainalysis colpita da attacco agentico: esposti dati dei clienti
Un attacco on-path espone altre password e costringe a sospendere KYT
L’indagine individua anche un attacco on-path, una tecnica nella quale un aggressore si colloca lungo il percorso delle comunicazioni per intercettare o alterare informazioni in transito. Secondo Chainalysis, questo vettore ha esposto le password di una parte dei clienti, successivamente informati attraverso comunicazioni individuali e sottoposti al blocco precauzionale dei rispettivi account. L’azienda dichiara di aver contenuto e corretto tale percorso di attacco, senza pubblicare dettagli tecnici sufficienti per ricostruirne il funzionamento. Nel frattempo, il monitoraggio dei sistemi rileva ulteriori anomalie che portano, il 4 novembre, alla sospensione di KYT, comprese interfaccia web e API, degli strumenti di Address Screening e della pagina di autenticazione. Chainalysis segnala inoltre che alcuni account KYT sembrano essere stati utilizzati senza autorizzazione e avvia notifiche dirette ai clienti interessati. La sospensione amplia l’impatto dell’incidente perché KYT viene utilizzato per il controllo delle transazioni e il rilevamento di attività finanziarie potenzialmente illecite. La compromissione non riguarda quindi soltanto la riservatezza dei dati, ma anche la disponibilità di servizi impiegati nelle procedure di conformità antiriciclaggio.
Il 6 novembre riparte KYT, ma Reactor e Data Solutions restano da ripristinare
Nell’aggiornamento delle 3:30 EST del 6 novembre, corrispondenti alle 9:30 italiane, Chainalysis annuncia l’avvio del ripristino graduale di KYT e Address Screening. L’accesso viene restituito per gruppi di clienti, dopo verifiche sulle nuove misure di sicurezza e controlli sul funzionamento dei servizi riattivati. Le organizzazioni devono comunicare alla società i propri indirizzi IP attendibili, destinati a essere inseriti in una allowlist che limita le connessioni autorizzate. Una volta riottenuto l’accesso, tutti gli utenti devono reimpostare la password e, quando applicabile, ruotare le chiavi API prima di riprendere la registrazione delle transazioni. Il ripristino non equivale alla conclusione dell’incidente: Chainalysis continua a collaborare con specialisti esterni per rafforzare le difese e riportare online Reactor e Data Solutions, sistemi utilizzati per investigazioni blockchain e analisi dei dati. La società non indica una data definitiva per il ritorno alla piena operatività.
Continua con:
Agenti AI violano oltre 100 siti: l’attacco costa circa 5.000 dollari
Binance, l’FBI attribuisce il furto alla Corea del Nord: asset al 95%
Gli agenti AI entrano nell’attacco, ma i dati investigativi non risultano compromessi
Chainalysis descrive l’intrusione come un’operazione che impiega offensive agentic techniques, facendo riferimento all’utilizzo di tecniche offensive basate su agenti. La documentazione disponibile non identifica però i modelli utilizzati, non descrive la catena tecnica completa e non consente di stabilire quanto dell’attacco sia stato automatizzato. Anche il collegamento con il recente furto miliardario ai danni di Binance viene esplicitamente escluso dall’azienda. L’assenza di evidenze di accesso ai contenuti delle investigazioni, comprese note, grafi e fascicoli, rimane un elemento importante, così come la dichiarazione secondo cui i dati di attribuzione blockchain non risultano manipolati. Si tratta tuttavia delle conclusioni provvisorie dell’indagine, non di una certificazione definitiva dell’integrità di ogni sistema.
La vicenda solleva una questione particolarmente delicata per una piattaforma utilizzata anche da autorità investigative, istituzioni finanziarie e organismi impegnati nel contrasto al riciclaggio. L’esposizione di credenziali e token, insieme all’indisponibilità temporanea dei sistemi, può compromettere la continuità dei processi di controllo e richiede verifiche sugli accessi effettuati durante il periodo interessato. Chainalysis invita gli utenti a evitare i collegamenti contenuti nelle email di reset non verificate e a utilizzare direttamente i canali ufficiali, prestando particolare attenzione alle password eventualmente riutilizzate su altri servizi. Il passaggio da una violazione inizialmente descritta come limitata ai dati identificativi a una compromissione delle credenziali di tutti gli utenti rappresenta il cambiamento più significativo dell’intero incidente. La cronologia completa degli aggiornamenti è consultabile nella comunicazione ufficiale di Chainalysis.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.