🛡️ Executive Summary
- Claude Code conserva credenziali nei file di autorizzazione. Apiiro individua 1.122 file pubblici su GitHub contenenti password, token e chiavi API, memorizzati anche attraverso la funzione «Don’t ask again».
- Una normale estensione browser può controllare Claude Desktop. Forever Security dimostra che la funzionalità Dispatch permette di impartire comandi al computer attraverso una sessione web autenticata.
- Il problema riguarda i confini di fiducia degli agenti AI. Autorizzazioni persistenti, file di configurazione e collegamenti fra dispositivi possono trasformarsi in vettori di esposizione delle credenziali ed esecuzione di codice.
Claude Code e Claude Desktop, due strumenti di intelligenza artificiale sviluppati da Anthropic, finiscono al centro di due ricerche di sicurezza che evidenziano rischi differenti ma collegati alla crescente autonomia degli agenti AI. La società Apiiro individua 1.122 file di configurazione pubblici su GitHub contenenti informazioni sensibili, comprese password e chiavi API che Claude Code può memorizzare quando l’utente autorizza permanentemente l’esecuzione di un comando. Parallelamente, Forever Security documenta una debolezza di Claude Dispatch che consente a un’estensione browser con accesso a claude.ai di impartire istruzioni a Claude Desktop fino all’esecuzione di codice sul sistema operativo. Le ricerche, pubblicate fra il 4 e il 6 novembre 2026, non descrivono un’unica campagna criminale: la prima dimostra un’esposizione concreta di credenziali, mentre la seconda presenta una tecnica di attacco riprodotta in laboratorio.
Cosa leggere
Claude Code salva password e token quando l’utente sceglie «Don’t ask again»
La ricerca di Apiiro, condotta da Shmulik Cohen e Matan Giladi, riguarda il file .claude/settings.local.json, nel quale Claude Code conserva alcune preferenze e autorizzazioni locali. Quando uno sviluppatore approva un comando attraverso l’opzione «Yes, and don’t ask again», il programma può salvare l’intera istruzione nella sezione delle autorizzazioni permanenti. Se il comando contiene una password o una chiave API inserita direttamente nella riga di comando, anche il segreto viene conservato in chiaro. Non è necessario che l’agente subisca una prompt injection: il comportamento può verificarsi durante un utilizzo ordinario e autorizzato dello strumento.
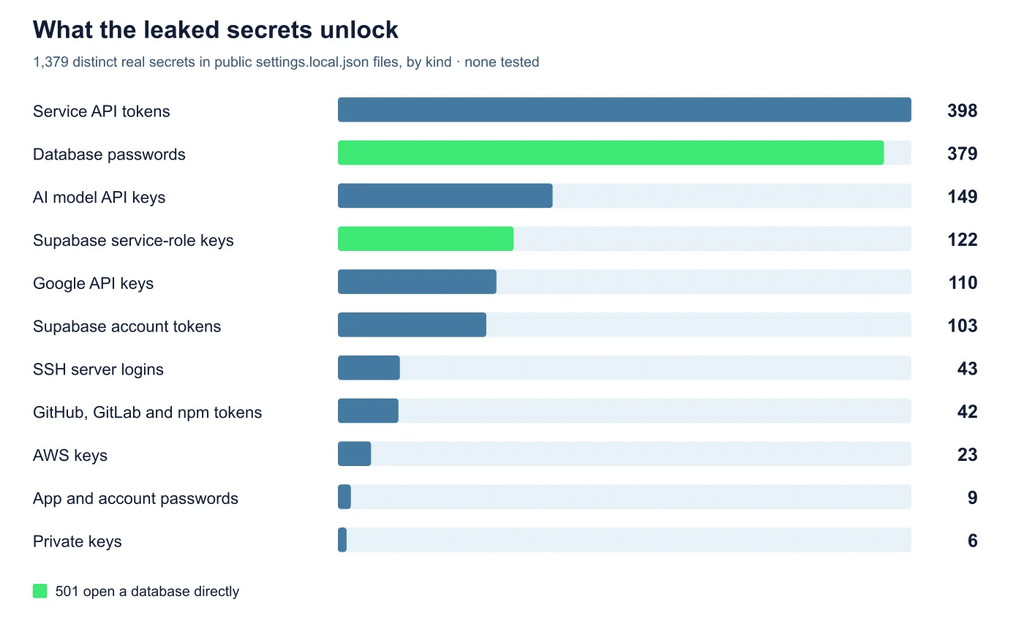
Apiiro analizza 104.185 copie pubbliche del file su GitHub, individuandone 1.122 con almeno un segreto, per un totale di 1.379 credenziali potenzialmente sensibili. Fra queste compaiono 379 password di database, credenziali SSH e chiavi AWS. I ricercatori non verificano sistematicamente se siano ancora utilizzabili, ma un’organizzazione contattata conferma che una delle proprie chiavi era attiva. I risultati mostrano quindi un’esposizione documentata, non la prova che tutti gli account siano stati compromessi. Il rischio richiama il precedente sulle vulnerabilità di Claude Code capaci di esporre chiavi API attraverso configurazioni dei repository.
GitHub conserva i segreti anche dopo la cancellazione dei file
Secondo la documentazione ufficiale di Anthropic, Claude Code cerca di impedire la pubblicazione accidentale di settings.local.json aggiungendolo alle esclusioni Git globali dell’utente. Questa protezione non viene però trasferita automaticamente agli altri sviluppatori attraverso il repository. Un file già tracciato, copiato su un’altra macchina o inserito in un progetto successivamente pubblicato può quindi finire online. La cancellazione dalla versione corrente non è sufficiente: cronologia Git, fork e copie già distribuite possono conservare le credenziali. Apiiro raccomanda pertanto di revocare o ruotare prima i segreti esposti, poi rimuovere il file dal controllo di versione e proteggerlo mediante un’esclusione condivisa nel progetto. La gestione delle autorizzazioni permanenti diventa un aspetto centrale della sicurezza degli strumenti di sviluppo assistito dall’AI.
Leggi anche: Codex e Claude Code sotto attacco: un file Downloads può rubare token ed eseguire malware
ThisBash sfrutta Claude Dispatch per eseguire comandi attraverso il browser
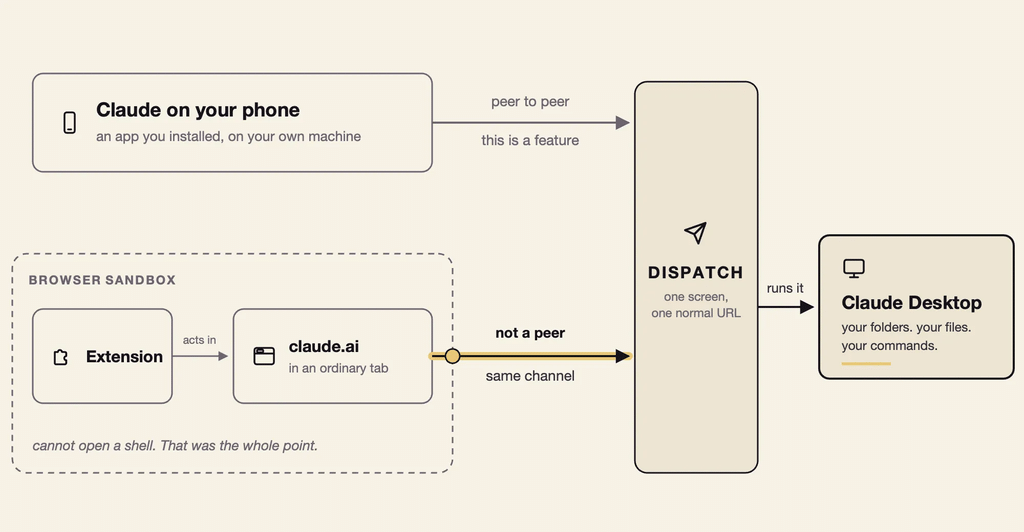
La seconda ricerca, firmata da Gal Weizman di Forever Security, individua una debolezza denominata ThisBash. Il problema interessa Claude Dispatch, funzionalità che permette di inviare attività a Claude Desktop da un altro dispositivo. I ricercatori verificano che una normale sessione autenticata su claude.ai può raggiungere l’interfaccia e le API di Dispatch, anche quando il collegamento non è mostrato nell’interfaccia web.
Un’estensione malevola, compromessa o dotata di autorizzazioni sufficienti su claude.ai può quindi inviare istruzioni attraverso la sessione dell’utente. Nella dimostrazione, quattro prompt consecutivi convincono Claude a installare un pacchetto npm; lo script controlla inoltre la pagina e approva automaticamente le richieste di autorizzazione. Il pacchetto avvia la Calcolatrice, dimostrando l’esecuzione di codice sul computer. Non viene sfruttata una vulnerabilità del browser: è il collegamento fra sessione web e agente desktop a consentire il superamento del confine di sicurezza. Il risultato estende quanto già documentato nell’analisi di BragJack, dove le estensioni browser possono interferire con agenti AI dotati di privilegi elevati.
Continua con:
Estensioni e coding assistant diventano vettori d’attacco: BragJack e Shai-Hulud
Anthropic prepara il ritiro di Dispatch, ma il rischio riguarda gli agenti collegati
Forever Security segnala la vulnerabilità ad Anthropic il 14 maggio 2026. Il produttore ne riconosce la validità il 19 maggio, chiudendo la segnalazione come duplicata di un problema già individuato internamente. Il 13 ottobre comunica ai ricercatori l’intenzione di ritirare Dispatch entro la fine del mese, ma la documentazione consultata a novembre continua a indicare la disponibilità della funzione per alcuni utenti esistenti. Non risultano attacchi reali confermati mediante ThisBash.
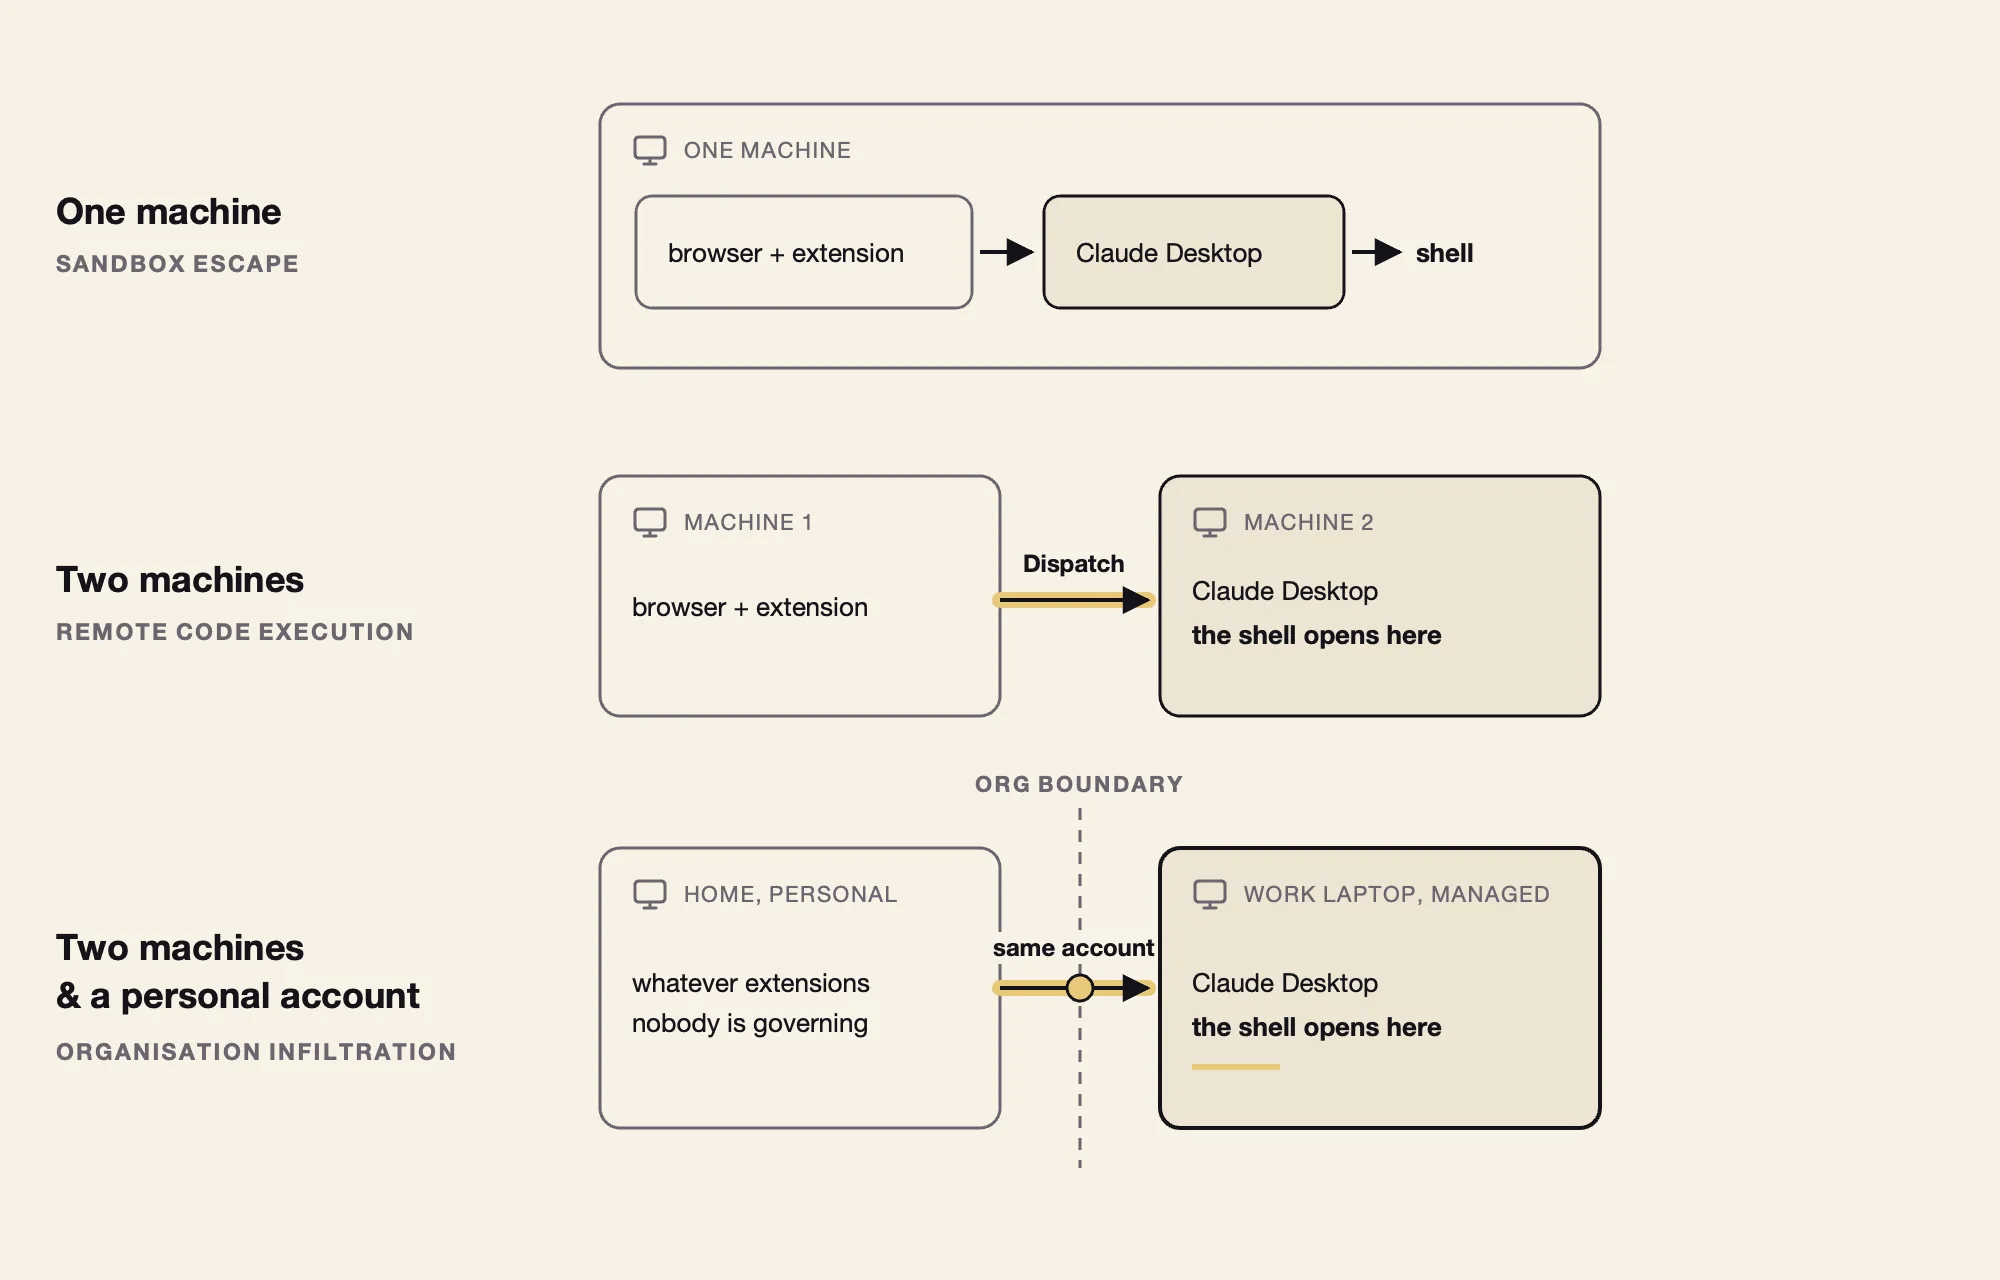
Il collegamento fra dispositivi amplia il rischio potenziale: un’estensione installata su un computer personale potrebbe raggiungere un agente attivo su un dispositivo aziendale collegato allo stesso account. Questo scenario cross-device è descritto dai ricercatori, ma non dimostrato separatamente nella prova pubblicata. Le due ricerche evidenziano dunque un problema strutturale: un’autorizzazione concessa per comodità non deve trasformarsi automaticamente in un privilegio permanente e trasferibile. Per le organizzazioni diventano prioritari la verifica delle credenziali conservate nei progetti, il controllo delle estensioni browser e la disattivazione delle funzionalità di collegamento remoto non necessarie.
Le fonti tecniche sono la ricerca ThisBash di Forever Security e la documentazione Anthropic sulle autorizzazioni di Claude Code.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.