🛡️ Executive Summary
- Crédit Mutuel Arkéa conferma trasferimenti fraudolenti attraverso la piattaforma di un fornitore. L’investigatore ZachXBT stima fino a 118 milioni di euro sottratti, ma la banca conferma soltanto l’ordine di grandezza e assicura che i conti dei clienti non sono stati utilizzati.
- Il launcher Windows di Goddess of Victory: NIKKE distribuisce malware. Script compromessi permettono l’esecuzione di una backdoor e il potenziale furto di credenziali e dati dei wallet. Level Infinite pubblica una correzione e istruzioni per verificare i computer.
- Due cittadini canadesi sono accusati di aver violato università statunitensi per minare criptovalute. Secondo il Dipartimento di Giustizia, gli indagati avrebbero sfruttato reti accademiche e supercomputer fra il 2016 e il 2019.
Una banca francese raggiunta attraverso un fornitore esterno, un videogioco che distribuisce malware attraverso il proprio launcher ufficiale e università statunitensi utilizzate per produrre criptovalute senza autorizzazione. Tre vicende indipendenti mostrano come il cybercrime sfrutti infrastrutture considerate affidabili per ottenere accesso a denaro, credenziali e risorse informatiche. Il caso economicamente più rilevante riguarda Crédit Mutuel Arkéa, che il 4 novembre 2026 conferma un attacco capace di generare trasferimenti fraudolenti attraverso un proprio conto. L’investigatore blockchain ZachXBT stima una sottrazione fino a 118 milioni di euro, equivalenti a circa 133 milioni di dollari, ma l’istituto non convalida la cifra definitiva. Parallelamente, Level Infinite e Shift Up affrontano la compromissione del launcher Windows di Goddess of Victory: NIKKE, mentre il Dipartimento di Giustizia degli Stati Uniti rende pubblica un’incriminazione per intrusioni e cryptojacking contro istituzioni universitarie. Il collegamento fra i casi non è l’identità degli aggressori, ma l’abuso di sistemi legittimi come punto di accesso e monetizzazione.
Cosa leggere
Crédit Mutuel Arkéa colpita attraverso un fornitore: fino a 118 milioni di euro secondo ZachXBT
Crédit Mutuel Arkéa, gruppo bancario cooperativo francese con oltre 5,8 milioni di clienti e soci e attività per circa 211,5 miliardi di euro, conferma di essere stato vittima di un attacco informatico che ha permesso l’esecuzione di operazioni finanziarie fraudolente. L’elemento più importante emerge dalle spiegazioni ufficiali pubblicate il 4 novembre: gli aggressori hanno raggiunto direttamente la banca attraverso la piattaforma di un prestatore di servizi esterno, senza utilizzare i conti dei clienti. Da quel punto hanno eseguito trasferimenti partendo da un conto appartenente alla stessa Arkéa verso altre organizzazioni bancarie, creando le condizioni per convertire successivamente parte delle somme in criptovalute attraverso piattaforme specializzate.
La banca esclude esplicitamente che il punto d’ingresso sia stato Fortuneo, propria controllata attiva nei servizi bancari online, e respinge l’ipotesi di un errore umano interno come origine dell’incidente. Nel comunicato ufficiale del 4 novembre, il gruppo riferisce di aver temporaneamente sospeso alcune operazioni per bloccare ulteriori movimenti fraudolenti e completare le verifiche di sicurezza. Il ripristino delle transazioni è stato progressivo e ha provocato ritardi nell’esecuzione di alcuni bonifici, ma Arkéa sostiene che i patrimoni della clientela non siano stati interessati. La società ha informato le autorità di vigilanza e sta collaborando con le forze di polizia e la magistratura per ricostruire le modalità tecniche dell’intrusione.
Stablecoin, Ethereum e Monero: la ricostruzione dei fondi sottratti
Il primo allarme pubblico arriva dall’investigatore blockchain ZachXBT, che il 2 novembre segnala movimenti sospetti superiori a 106 milioni di dollari, relativi a prelievi non autorizzati da diversi account su exchange centralizzati effettuati il giorno precedente. Le successive analisi portano la stima a 118 milioni di euro, circa 133 milioni di dollari. Secondo la sua ricostruzione, l’autore dell’attacco avrebbe convertito le somme in USDC e USDT, trasferendole successivamente verso Ethereum, exchange istantanei e servizi utilizzati per ottenere Monero (XMR), anche attraverso passaggi fra blockchain differenti. L’investigatore sostiene inoltre che circa 30 milioni di dollari sarebbero stati riciclati entro il 3 novembre.
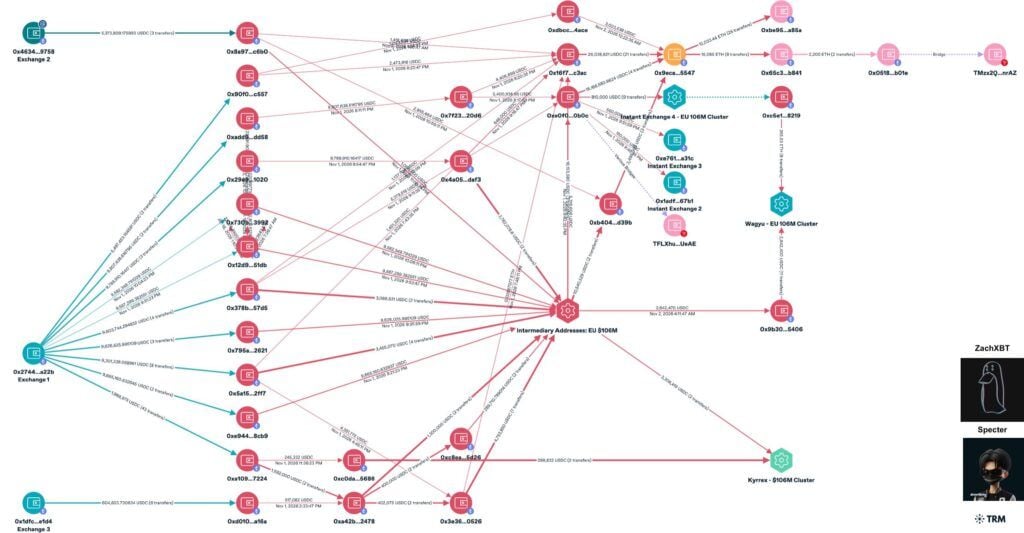
Queste informazioni devono però essere distinte da quanto confermato dall’istituto. Nelle risposte ufficiali pubblicate da Arkéa, la banca dichiara di non confermare il furto di 118 milioni di euro, pur riconoscendo che la cifra corrisponde all’ordine di grandezza delle somme coinvolte. Una parte dei fondi è stata bloccata e sono ancora in corso attività di recupero. Non è quindi corretto considerare i 133 milioni di dollari una perdita definitiva certificata. Anche l’eventuale attribuzione dell’attacco rimane aperta: ZachXBT ritiene improbabile il coinvolgimento di Lazarus Group, ma la sua valutazione non costituisce un’identificazione ufficiale dei responsabili. Il tracciamento dei fondi richiama le tecniche di riciclaggio già documentate nell’analisi delle operazioni blockchain seguite da ZachXBT dopo il furto a Bybit, senza che ciò dimostri un collegamento operativo fra i due incidenti.
NIKKE, il launcher ufficiale Windows diventa un vettore di distribuzione malware
Il secondo episodio interessa Goddess of Victory: NIKKE, videogioco sviluppato dalla società sudcoreana Shift Up e distribuito da Level Infinite. Il 4 novembre, gli operatori confermano che alcuni file JavaScript utilizzati dal launcher Windows sono stati modificati da terzi, permettendo la distribuzione di codice malevolo attraverso componenti normalmente caricati dal programma. La successiva ricostruzione ufficiale colloca l’inizio della compromissione al 27 settembre, quando il dominio insightjs.com, utilizzato da determinati servizi del gioco, viene acquisito da un soggetto non autorizzato. Lo stesso giorno vengono alterati alcuni script del launcher, mentre la distribuzione effettiva dei programmi malevoli viene fatta risalire al 30 ottobre.
L’attacco sfrutta il rapporto di fiducia fra launcher, contenuti JavaScript e infrastruttura CDN. Il ricercatore indipendente MotherSphere documenta la presenza di un loader offuscato che recupera codice dagli indirizzi controllati dagli aggressori e utilizza le funzionalità native dell’applicazione per avviare un componente LuaJIT denominato insight.bundle. Quest’ultimo installa una backdoor identificata come K2F, capace di ricevere comandi remoti, leggere file locali, acquisire screenshot e raccogliere informazioni presenti sul computer. Un ulteriore modulo Windows, platform_experience_helper.dll, contiene funzionalità destinate a intercettare informazioni sensibili associate ai wallet digitali, comprese potenzialmente chiavi private e frasi di recupero. Non risulta però dimostrato che tutti gli utenti esposti abbiano ricevuto il modulo aggiuntivo o che siano state effettivamente sottratte criptovalute.
Leggi anche: CastleLoader e infostealer nei videogiochi: infezione tra GitHub, Steam e supply chain
Level Infinite pubblica la bonifica e chiede ai giocatori di controllare Windows
Level Infinite dichiara di aver corretto gli script compromessi il 4 novembre, completando anche l’aggiornamento della cache CDN per evitare che copie malevole continuassero a essere distribuite. Dal 5 novembre viene introdotta nel client ufficiale una funzione per individuare e rimuovere alcuni componenti dell’infezione. L’azienda raccomanda tuttavia di effettuare verifiche a tutti gli utenti che hanno avviato il launcher Windows almeno una volta dopo il 27 settembre alle 15:41, ora giapponese, periodo che include la compromissione iniziale degli script. L’indicazione è prudenziale: non significa che il malware sia stato distribuito a ogni giocatore sin da settembre. Le versioni mobili per Android e iOS non risultano coinvolte nell’incidente.
La verifica manuale riguarda soprattutto il file Launcher\intl_service\debug.log, nel quale la presenza della stringa k2f_chan registered indica una possibile esecuzione dell’agente malevolo. Il controllo deve essere accompagnato da una scansione antivirus completa, perché l’assenza di quella stringa non esclude ogni compromissione. Nelle istruzioni ufficiali sono indicati anche i percorsi per identificare la DLL sospetta e rimuovere la cache del launcher, ma è importante preservare preventivamente le evidenze quando si sospetta un’infezione, evitando di cancellare indiscriminatamente file e chiavi di registro. Chi ha utilizzato il client nel periodo interessato deve modificare le password da un dispositivo sicuro e revocare eventuali token API e credenziali memorizzati sul computer. Le informazioni sono disponibili negli avvisi ufficiali pubblicati sul sito NIKKE e nella ricostruzione tecnica di MotherSphere.
Due canadesi accusati di aver sfruttato supercomputer universitari per il mining
Il terzo caso emerge da un procedimento giudiziario statunitense relativo a presunti attacchi compiuti fra il giugno 2016 e il dicembre 2019. Il Dipartimento di Giustizia USA rende nota il 3 novembre 2026 l’incriminazione di Ryan James Roach, 35 anni, residente nel Saskatchewan, e Mathiew James Stubbings, 41 anni, dell’Ontario. Secondo l’accusa, i due avrebbero utilizzato server virtuali registrati sotto false identità in più Paesi per violare reti di istituzioni universitarie negli Stati di New York, Tennessee, North Carolina e Massachusetts. Gli obiettivi comprendevano strutture dotate di risorse di calcolo particolarmente elevate, inclusi supercomputer destinati alla ricerca scientifica.
L’accusa sostiene che gli imputati abbiano distribuito malware, sottratto credenziali, esfiltrato informazioni e utilizzato senza autorizzazione la potenza computazionale dei sistemi compromessi per il mining di criptovalute. In diversi episodi, le macchine già violate sarebbero state impiegate come punti di appoggio per raggiungere nuove infrastrutture e rendere meno immediata l’identificazione degli attaccanti. Il Dipartimento di Giustizia attribuisce inoltre agli imputati il danneggiamento di almeno dieci computer nell’arco di un anno, con perdite di almeno 5.000 dollari. Roach è stato estradato dal Canada il 28 ottobre, mentre per Stubbings proseguono le procedure di estradizione. Le accuse prevedono pene massime fino a dieci anni di reclusione e 250.000 dollari di multa; si tratta tuttavia di imputazioni e non di condanne, per cui entrambi devono essere considerati innocenti fino a eventuale accertamento definitivo.
Il procedimento riguarda un esempio di cryptojacking, cioè l’impiego illecito delle risorse hardware altrui per produrre criptovalute. Negli ambienti universitari, queste condotte possono provocare consumi energetici aggiuntivi, interferenze con le attività di ricerca e l’esposizione di dati conservati sulle infrastrutture condivise. Per un approfondimento tecnico sul fenomeno, cryptominer e cryptojacking si distinguono proprio in base all’autorizzazione all’utilizzo delle risorse di calcolo. I dettagli delle imputazioni sono contenuti nel comunicato ufficiale del Dipartimento di Giustizia del 3 novembre.
Continua con:
Attacco supply chain di ScarCruft: giochi compromessi per distribuire malware
Malware Steam Workshop e attacco supply chain Mastra npm: l’impatto dei pacchetti compromessi
Il problema comune è la fiducia nelle infrastrutture che gestiscono denaro, software e calcolo
Le tre vicende appartengono a contesti differenti e non consentono di individuare una campagna criminale comune. Crédit Mutuel Arkéa è stata raggiunta attraverso un prestatore di servizi, NIKKE ha distribuito malware attraverso componenti caricati dal launcher ufficiale, mentre le università statunitensi sarebbero state sfruttate attraverso accessi abusivi e malware per il mining. In tutti i casi, però, gli aggressori avrebbero trasformato strumenti e risorse legittime in un vantaggio operativo: un collegamento interbancario per movimentare denaro, un sistema di aggiornamento per distribuire codice e infrastrutture di ricerca per produrre valore economico.
La differenza decisiva riguarda le evidenze disponibili. Nel caso Arkéa, l’attacco è confermato ma la perdita definitiva resta da quantificare. Per NIKKE, la compromissione del launcher e la distribuzione del malware sono riconosciute dagli operatori, mentre l’estensione dei danni agli utenti continua a richiedere verifiche. Nel procedimento statunitense, infine, i fatti sono oggetto di accuse giudiziarie ancora da accertare. La sicurezza di un’organizzazione non dipende soltanto dai propri sistemi centrali, ma anche dalla capacità di controllare fornitori, componenti software e risorse esterne che operano al suo interno.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.