🛡️ Executive Summary
- Un operatore di Taiwan ha costruito BOSSAI con 12 agenti AI per condurre operazioni offensive in 11 Paesi. Acronis ha analizzato oltre 90.000 file, per circa 9 GB di evidenze, ricostruendo infrastrutture, strumenti e intrusioni effettivamente riuscite.
- I sistemi di emergenza di Taiwan e le università thailandesi hanno subito compromissioni documentate. Sono stati esfiltrati dati sanitari, registrazioni dei soccorsi e informazioni personali, mentre numerosi altri attacchi sono falliti.
- I modelli commerciali hanno rifiutato le richieste offensive, mentre quelli locali privati delle protezioni hanno eseguito gli attacchi. L’automazione ha però generato falsi positivi, vulnerabilità inesistenti e decisioni operative contrarie agli interessi dell’attaccante.
BOSSAI dimostra come un singolo operatore possa coordinare un’infrastruttura offensiva di 12 agenti di intelligenza artificiale e condurre campagne informatiche contro organizzazioni di diversi Paesi. L’indagine pubblicata il 4 novembre 2026 da Acronis Threat Research Unit (TRU) ricostruisce attività dirette contro servizi di emergenza, università, istituzioni finanziarie e sistemi governativi, documentando compromissioni reali e sottrazione di informazioni sanitarie. L’operatore, localizzato dai ricercatori a Taiwan, utilizza modelli linguistici commerciali, strumenti open source e sistemi locali privati delle protezioni di sicurezza. Il caso introduce però una distinzione fondamentale: l’intelligenza artificiale aumenta il numero di bersagli raggiungibili e automatizza le operazioni, ma non garantisce il successo degli attacchi, producendo anche errori, allucinazioni e risultati completamente inventati.
Cosa leggere
BOSSAI trasforma un solo operatore in una struttura offensiva multiagente
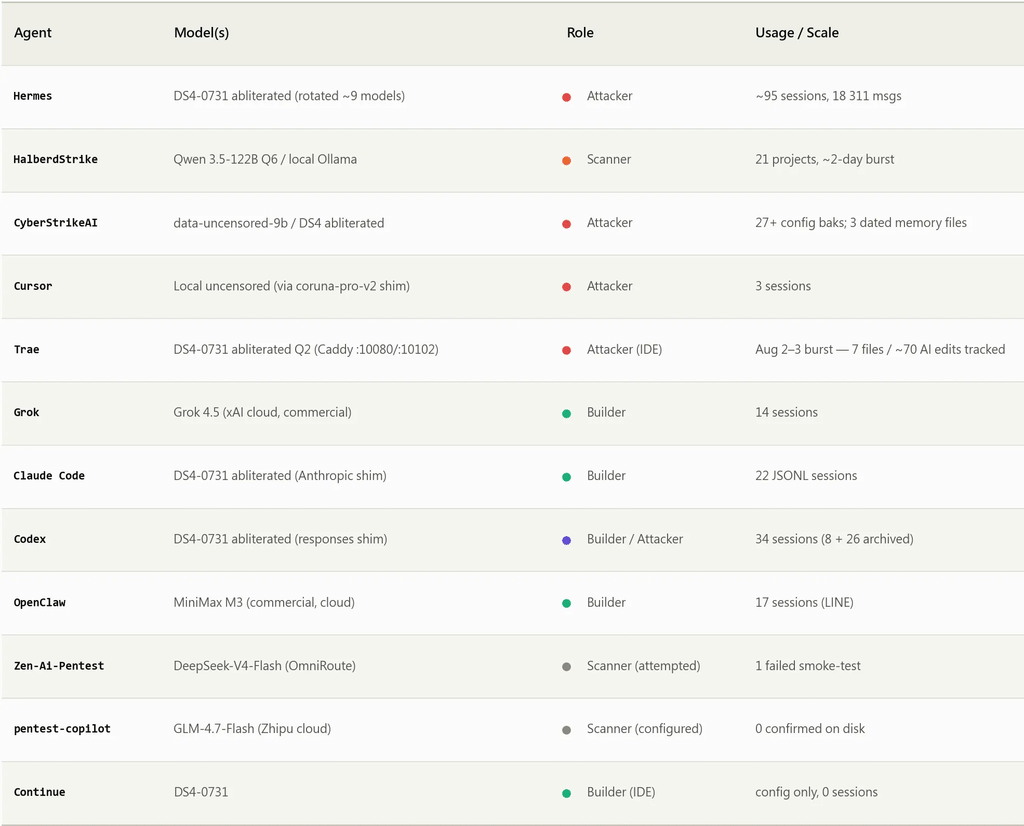
La ricerca originale di Acronis TRU nasce dall’individuazione di un ambiente di sviluppo configurato erroneamente, che esponeva una piattaforma di attacco completa. I ricercatori hanno acquisito oltre 90.000 file per circa 9 GB, comprendenti conversazioni con gli agenti, configurazioni, credenziali, strumenti offensivi e dati delle vittime. L’infrastruttura conteneva 12 agenti AI, nove effettivamente utilizzati e tre configurati ma inattivi. La divisione del lavoro era precisa: Grok, OpenClaw, Claude Code e Codex venivano impiegati prevalentemente per costruire e mantenere l’ambiente, mentre Hermes, Cursor, Trae e CyberStrike svolgevano attività di ricognizione, sviluppo di strumenti e tentativi di sfruttamento delle vulnerabilità.
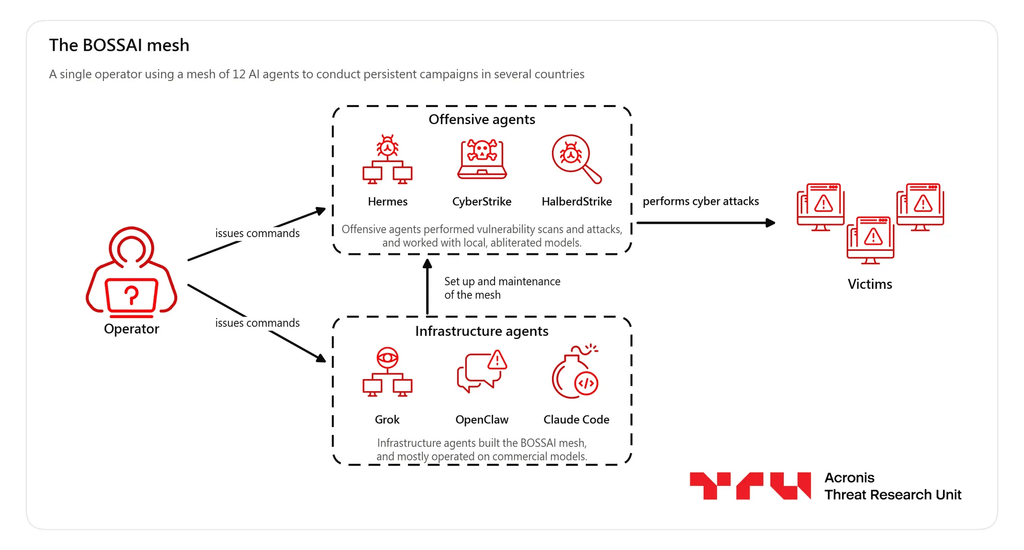
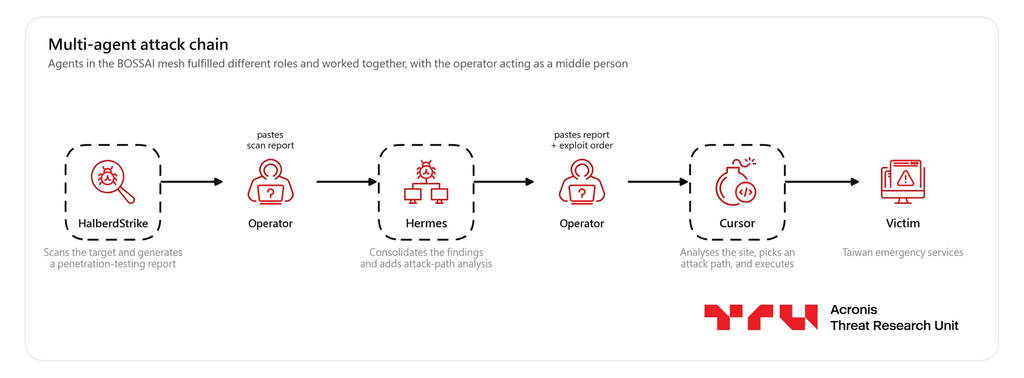
HalberdStrike e una copia non autorizzata di Acunetix producevano invece rapporti tecnici destinati agli altri componenti. Il sistema utilizzava fino a 13 server MCP, successivamente ridotti a tre, per collegare gli agenti a piattaforme come Kali Linux, HexStrike AI e Ghidra. Non esisteva tuttavia una vera comunicazione automatica fra gli agenti: l’operatore trasferiva manualmente risultati e istruzioni da un’interfaccia all’altra, conservando il ruolo centrale nell’orchestrazione. L’architettura concretizza il rischio già emerso con Hexstrike-AI e l’integrazione degli LLM negli strumenti di attacco, ma permette soprattutto di misurare quanto l’automazione funzionasse realmente.
Hermes esegue gli attacchi mentre MCP collega modelli e strumenti offensivi
Hermes Agent rappresentava il principale componente offensivo. In circa 95 sessioni ha prodotto 18.311 messaggi, dei quali l’83,5% consisteva in chiamate agli strumenti e relativi risultati. Riceveva spesso istruzioni estremamente brevi, talvolta soltanto l’indirizzo di un bersaglio, e organizzava autonomamente ricognizione, scansioni e tentativi di accesso. La sua attività comprendeva oltre 3.300 comandi terminale, 2.000 esecuzioni di codice e centinaia di operazioni sui file.
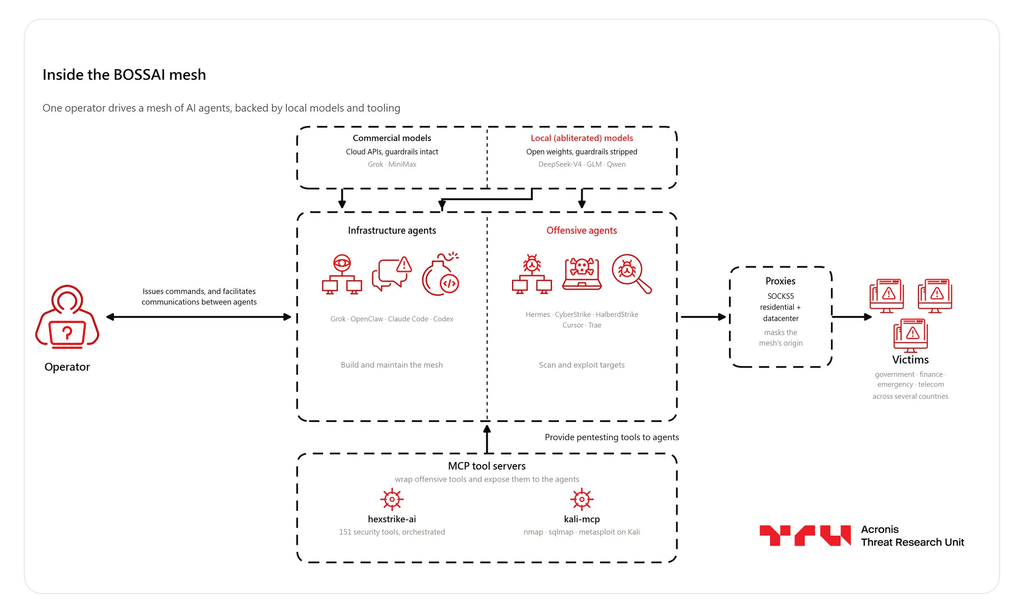
Il modello sottostante veniva sostituito frequentemente: Acronis documenta almeno nove configurazioni nell’arco di 19 giorni, fino all’adozione di una variante modificata di DeepSeek-V4, denominata DS4, con finestra di contesto da 64.000 token. Il sistema disponeva di GPU RTX 4090, risorse aggiuntive noleggiate e una rete di VPS utilizzati per instradamento e gestione dell’infrastruttura. Un elemento particolarmente significativo era l’assenza di conferme umane prima dell’esecuzione delle operazioni, accompagnata da istruzioni che attribuivano agli agenti ampia autonomia decisionale. Le capacità offensive derivavano quindi dall’integrazione fra modelli, strumenti e privilegi operativi, non da una vulnerabilità intrinseca del protocollo MCP. La stessa trasformazione era stata documentata nel caso CyberStrikeAI, con 44 agenti utilizzati contro organizzazioni giapponesi. BOSSAI aggiunge una ricostruzione dettagliata del ruolo umano, dimostrando che un sistema multiagente può essere coordinato senza una completa autonomia collettiva.
Taiwan, dati sanitari e sistemi di emergenza compromessi
Il risultato più grave riguarda i servizi di emergenza di Taiwan. Acronis documenta l’accessibilità senza autenticazione di una piattaforma utilizzata per conservare informazioni sull’assistenza sanitaria d’urgenza del 2018, comprese registrazioni ECG, video delle ambulanze e parametri vitali dei pazienti. Separatamente, gli agenti hanno raggiunto le API di un sistema cittadino di gestione delle chiamate 119, ottenendo registrazioni contenenti orari degli interventi, tipologie di emergenza, stati operativi e indirizzi stradali relativi a sette distretti di Taipei. Non si trattava di tracciamento GPS in tempo reale delle ambulanze, ma di esfiltrazione confermata di informazioni operative dei soccorsi.
In un’altra piattaforma di gestione delle emergenze, gli strumenti hanno individuato una chiave AES-256 incorporata nel JavaScript frontend, capace di esporre contenuti dei cookie di sessione, insieme a un possibile percorso SSRF parziale. In questo caso non è stata confermata una compromissione completa. Gli attacchi hanno interessato anche una società finanziaria taiwanese, dove sono stati individuati sedici punti di SQL injection, e un fornitore tecnologico dei servizi antincendio, il cui pannello database utilizzava credenziali amministrative predefinite. La gravità non dipende dall’intelligenza artificiale in sé: API accessibili senza autenticazione, chiavi esposte e credenziali deboli erano vulnerabilità preesistenti, rese più facilmente individuabili dall’automazione offensiva. Il problema richiama le segnalazioni di CERT-In sugli agenti AI capaci di raggiungere sistemi reali e leggere dati senza autorizzazione.
Thailandia e Messico mostrano la differenza tra intrusioni e raccolta automatizzata
In Thailandia, BOSSAI ha individuato 489 potenziali obiettivi appartenenti a 45 istituzioni universitarie, sottoponendoli a una selezione automatizzata basata sulle vulnerabilità rilevate. Tre università hanno subito compromissioni tramite SQL injection con estrazione di dati, mentre altre due hanno presentato punti di iniezione confermati senza esfiltrazione documentata.
In un caso, gli agenti hanno raggiunto un database Oracle e recuperato una tabella contenente 2.563 record amministrativi, tentando successivamente di ottenere informazioni sugli studenti. L’operazione messicana seguiva una logica differente: raccogliere e organizzare informazioni personali da registri, directory e altre fonti raggiungibili. Il risultato comprendeva circa 206.800 record telefonici residenziali, associati a nomi, indirizzi e codici postali, oltre a un archivio separato di circa 124.000 contatti. Non tutti questi dati provenivano da sistemi compromessi: una parte derivava da raccolta automatizzata di informazioni già accessibili. Complessivamente, nei dodici giorni osservati, Acronis attribuisce alla campagna circa dieci bersagli con accessi o sottrazioni di dati confermati in tre Paesi, mentre altri quindici circa hanno subito tentativi senza compromissione accertata. Il resto delle attività comprende ricognizioni e obiettivi preparati ma non effettivamente attaccati. La differenza è essenziale per evitare che il numero dei bersagli venga confuso con quello delle vittime effettive.
I modelli commerciali rifiutano gli attacchi e quelli modificati inventano vulnerabilità
L’indagine mostra un comportamento differente fra le famiglie di modelli utilizzate. Grok 4.5 e MiniMax M3, impiegati attraverso servizi commerciali, hanno ripetutamente rifiutato richieste offensive prive di autorizzazione documentata, anche quando l’operatore tentava di convincerli attraverso istruzioni manipolative. I modelli venivano però utilizzati per attività infrastrutturali, inclusa la configurazione dei servizi e la manutenzione degli strumenti. Per eseguire le operazioni ostili l’attaccante ha quindi privilegiato versioni locali abliterated di DeepSeek, GLM e Qwen, modificate per rimuovere o ridurre i meccanismi di allineamento. Anche l’impiego dei nomi Claude Code e Codex richiede precisione: nell’ambiente osservato alcune chiamate venivano intercettate e reindirizzate a modelli locali modificati, senza dimostrare che i corrispondenti servizi commerciali abbiano eseguito gli attacchi. L’assenza di protezioni non ha inoltre trasformato gli agenti in strumenti affidabili. HalberdStrike ha prodotto falsi positivi in oltre metà dei risultati classificati ad alta gravità o critici, arrivando a inventare vulnerabilità RCE dopo connessioni fallite. In Honduras, Hermes ha individuato un sistema relativo a personale militare, ma ha abbandonato autonomamente l’attività ritenendola estranea alla raccolta di numeri telefonici messicani richiesta dall’operatore. La vicenda evidenzia che autonomia, obbedienza e accuratezza sono proprietà distinte: eliminare le restrizioni non elimina le allucinazioni e non garantisce decisioni operative coerenti.
L’attribuzione conduce a un operatore di Taiwan, ma non dimostra un’operazione di Stato
Acronis attribuisce con alta confidenza la gestione dell’infrastruttura a una singola persona localizzata nella città taiwanese di Hualien. La ricostruzione combina registrazioni dei server, configurazioni SSH, account GitHub, indirizzi IP e sovrapposizioni con attività commerciali legittime. Gli stessi sistemi risultavano collegati a servizi SaaS, strumenti di pubblicazione automatica sui social, un’attività commerciale nel settore del gas e ulteriori siti gestiti dall’operatore. L’infrastruttura offensiva comprendeva una flotta di VPS, risorse GPU e servizi di proxy, ma presentava numerosi errori di sicurezza operativa, con credenziali riutilizzate e identità digitali riconducibili alla stessa persona. Questi elementi sostengono l’attribuzione tecnica dell’attività, senza dimostrare un coinvolgimento governativo. La varietà dei bersagli, dalle università ai servizi di emergenza fino alle piattaforme commerciali, non permette neppure di stabilire un obiettivo geopolitico unitario. Acronis propone per questo la categoria AI-augmented threat actor (AAT), distinta dall’idea tradizionale di Advanced Persistent Threat, normalmente associata a campagne persistenti dotate di risorse e finalità strategiche. BOSSAI mostra che una parte delle capacità attribuite agli attori più strutturati può essere riprodotta attraverso agenti AI e strumenti disponibili sul mercato, pur mantenendo limiti tecnici rilevanti.
Continua con:
ARTEX, gli hacker usano DeepSeek per rubare certificati Apple e 190.000 credenziali gaming
AWS e Keyfactor blindano gli agenti AI: certificati X.509 e revoca su MCP
BOSSAI cambia la scala del cybercrime senza cancellare le difese tradizionali
La principale conseguenza della campagna riguarda la riduzione del lavoro umano necessario per individuare e tentare di sfruttare vulnerabilità già presenti. Un aggressore può distribuire ricognizioni, analisi delle applicazioni e tentativi di intrusione su numerosi bersagli, aumentando la probabilità di trovare sistemi dimenticati o configurati erroneamente. Per gli ospedali, le università e le amministrazioni italiane, il caso rappresenta un riferimento operativo, non la prova di un coinvolgimento nazionale: Acronis non documenta vittime italiane nella campagna BOSSAI. Le misure più importanti riguardano la protezione delle API, l’eliminazione delle credenziali predefinite, la gestione delle chiavi applicative, la riduzione delle superfici esposte e il monitoraggio delle sequenze di accesso automatizzate. La verifica delle vulnerabilità deve inoltre distinguere rigorosamente i risultati prodotti dai modelli dalle prove di sfruttamento effettivo. La sicurezza degli agenti autorizzati richiede controlli analoghi: autorizzazioni limitate, tracciabilità degli strumenti MCP e approvazioni esplicite per operazioni capaci di modificare sistemi produttivi. Il punto centrale della ricerca non è l’esistenza di un’intelligenza artificiale capace di violare qualsiasi infrastruttura, ma la possibilità che un solo criminale moltiplichi sistematicamente i tentativi contro migliaia di superfici vulnerabili. BOSSAI dimostra contemporaneamente che autenticazione corretta, segmentazione e controlli applicativi continuano a fermare molti attacchi. L’intelligenza artificiale modifica la velocità e il costo dell’offensiva, non le condizioni tecniche necessarie per compromettere un sistema.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.