🛡️ Executive Summary
- BITTER amplia il proprio arsenale con PapRAT, un trojan di accesso remoto impiegato contro organizzazioni dell’Asia meridionale. FortiGuard Labs attribuisce la campagna al gruppo di cyber spionaggio con alta confidenza, sulla base di esche, infrastrutture e caratteristiche dei malware.
- Tre catene di infezione combinano file LNK, immagini disco VHDX, collegamenti WebDAV e installer MSI. Gli attaccanti sfruttano strumenti nativi di Windows, attività pianificate e documenti diplomatici come esche per mantenere accessi persistenti.
- PapRAT evolve da C++ a Rust e passa da otto a undici comandi remoti. La variante più recente aggiunge esecuzione PowerShell, sospensione delle comunicazioni e terminazione controllata, mentre una delle catene distribuisce anche WmRAT.
BITTER, gruppo di cyber spionaggio conosciuto anche come TA397 e APT-C-08, amplia il proprio arsenale offensivo con PapRAT, un nuovo trojan di accesso remoto individuato da FortiGuard Labs nelle campagne contro organizzazioni dell’Asia meridionale. L’analisi pubblicata il 2 novembre 2026 da Cara Lin, ricercatrice di Fortinet, documenta tre differenti catene di infezione che combinano collegamenti Windows LNK, immagini disco VHDX, connessioni WebDAV, installer MSI e strumenti legittimi del sistema operativo per ottenere persistenza ed eseguire comandi sui computer compromessi. Il rapporto descrive anche l’evoluzione del malware da un’implementazione in C++ a una variante sviluppata in Rust, dotata di funzionalità aggiuntive e comunicazioni cifrate tramite HTTPS. La novità non consiste soltanto nella disponibilità di un ulteriore RAT, ma nella capacità del gruppo di combinare strumenti già presenti in Windows, malware personalizzati e differenti modalità di distribuzione per rendere più difficile l’individuazione dell’intera operazione.
Cosa leggere
BITTER continua lo spionaggio contro governi e organizzazioni dell’Asia meridionale
Secondo la ricerca originale di FortiGuard Labs, BITTER è un gruppo sospettato di condurre attività di spionaggio informatico nell’Asia meridionale, attivo almeno dal 2013 e storicamente interessato a istituzioni governative, organizzazioni energetiche e imprese ingegneristiche. L’attribuzione della nuova campagna è formulata da Fortinet con alta confidenza, grazie alla correlazione fra nomi dei file utilizzati come esca, comunicazioni con i server di comando e controllo, metadati e caratteristiche del codice malevolo. La ricerca non fornisce un numero preciso di vittime compromesse e non permette quindi di quantificare l’estensione effettiva degli accessi ottenuti.
PapRAT si inserisce in una storia operativa già documentata. L’analisi sull’evoluzione tecnica di BITTER e TA397 aveva ricostruito il passaggio dai downloader iniziali a un insieme di strumenti personalizzati, comprendente ArtraDownloader, MuuyDownloader, BDarkRAT, AlmondRAT, WmRAT e MiyaRAT. Le differenti famiglie condividevano un’impostazione orientata alla raccolta di informazioni, all’accesso continuativo e all’impiego di componenti intercambiabili.
Le precedenti analisi hanno inoltre ipotizzato collegamenti con interessi strategici indiani. Questa valutazione non equivale a una prova definitiva di sponsorizzazione statale e il rapporto Fortinet non introduce un nuovo elemento conclusivo al riguardo. Il dato verificabile resta la continuità di una campagna di spionaggio regionale che privilegia esche diplomatiche e istituzionali, controllo remoto e permanenza silenziosa negli ambienti Windows.
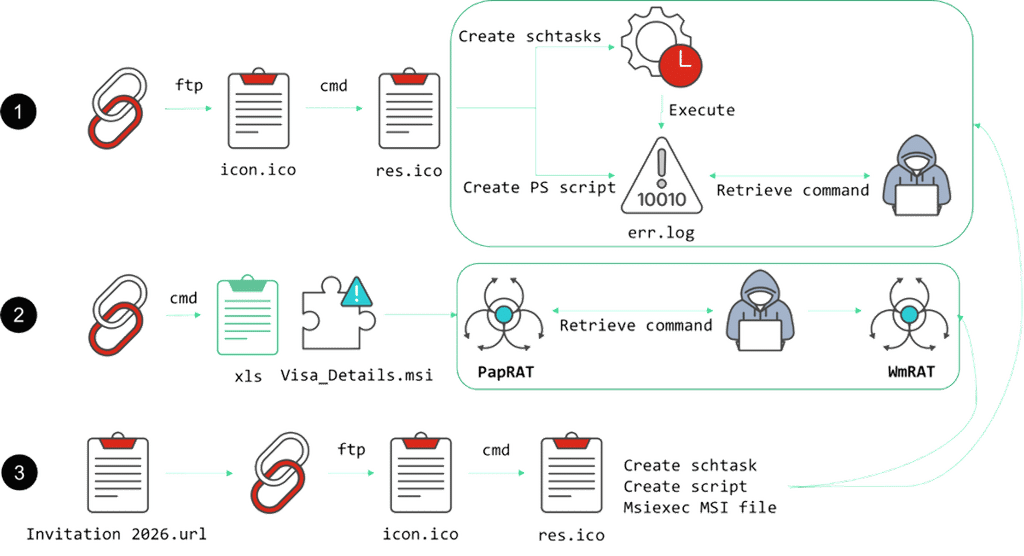
Prima catena: BITTER sfrutta ftp.exe e le attività pianificate di Windows
La prima modalità di infezione analizzata da Fortinet utilizza collegamenti LNK camuffati da documenti relativi a iniziative militari e incontri diplomatici. Fra i nomi osservati figurano riferimenti a un programma di formazione militare e alla richiesta di un incontro bilaterale durante la 22ª riunione HACGAM.
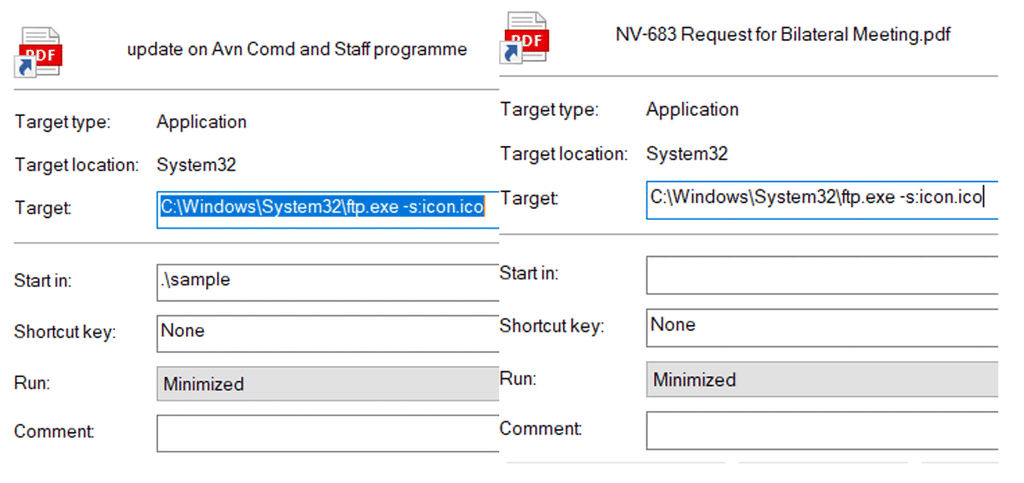
Quando la vittima apre il collegamento, l’attacco sfrutta ftp.exe, utility legittima di Windows normalmente utilizzata per il trasferimento dei file. La particolarità è l’impiego della funzione che permette al client FTP di eseguire istruzioni locali: il collegamento interpreta un contenuto malevolo nascosto dietro un file con estensione .ico, che a sua volta avvia ulteriori comandi.
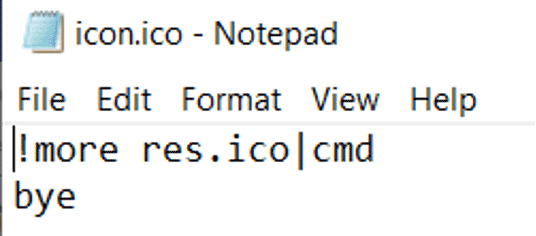
Questa tecnica appartiene alla famiglia dei Living-off-the-Land Binaries (LOLBin), strumenti autentici del sistema operativo impiegati per finalità ostili. L’operazione non richiede necessariamente l’esecuzione immediata di un malware tradizionale in formato PE e può quindi risultare meno evidente per i controlli concentrati su PowerShell, Windows Script Host o eseguibili sconosciuti. Il codice crea attività pianificate con denominazioni che richiamano gli aggiornamenti Microsoft o del BIOS. A intervalli di 15 oppure 30 minuti, secondo la variante, tali attività recuperano istruzioni remote e le eseguono attraverso la shell Windows. I comandi vengono conservati in file apparentemente innocui, con nomi come err.log e talk.log, mentre un messaggio di errore visualizzato alla vittima simula l’impossibilità di aprire il documento richiesto.
In uno degli scenari, lo script raccoglie l’elenco dei processi, il contenuto delle directory Desktop, Documents e Downloads, informazioni sull’antivirus installato e le unità disponibili. Questi dati vengono salvati in un file chiamato abc.pdf, che non deve essere confuso con un normale documento PDF: in questo contesto rappresenta un contenitore temporaneo di informazioni da trasmettere al server remoto. La persistenza non dipende quindi da una backdoor installata con modalità tradizionali, ma dalla ripetizione programmata di istruzioni che l’attaccante può modificare lato server. Questa scelta riduce la necessità di distribuire continuamente nuovi eseguibili e consente al gruppo di adattare le attività di ricognizione dopo l’accesso iniziale.
Seconda catena: un’immagine VHDX distribuisce PapRAT attraverso un falso documento diplomatico
La seconda catena utilizza un’esca dal contenuto più chiaramente geopolitico: un’immagine disco denominata Letter from the Ambassador – 11th Belt and Road Summit.vhdx. Il riferimento alla Belt and Road Initiative richiama un contesto diplomatico ed economico nel quale i destinatari potrebbero considerare plausibile la ricezione di documentazione ufficiale.
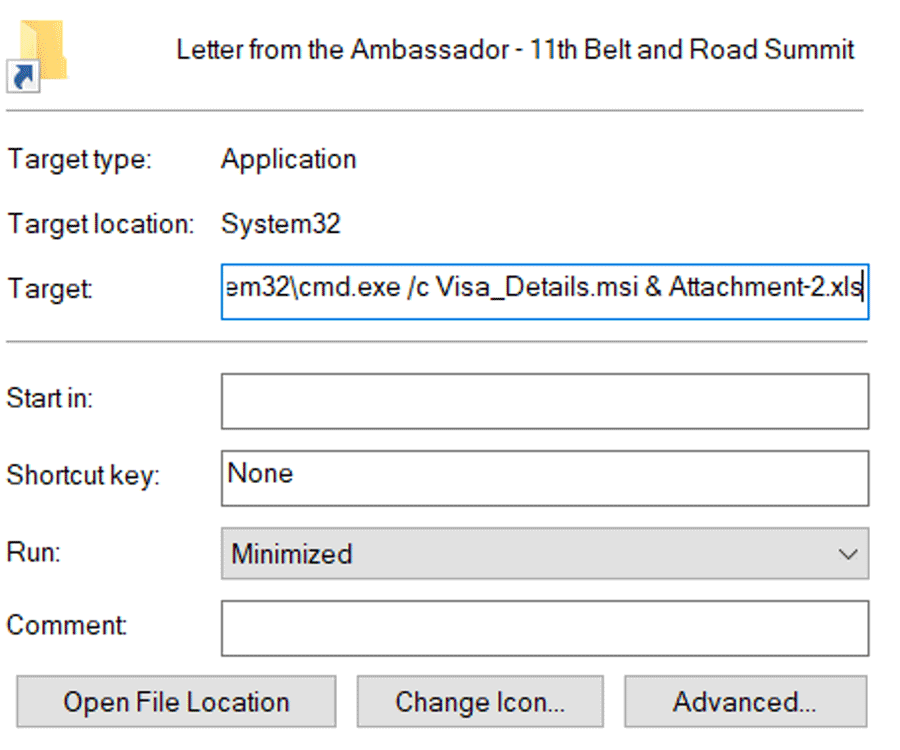
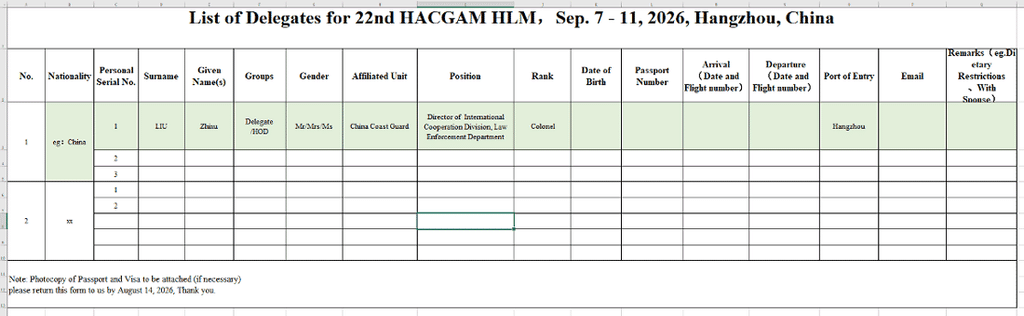
Quando l’immagine VHDX viene montata, l’utente trova un collegamento visibile e due file nascosti: un foglio di calcolo Attachment-2.xls e l’installer Visa_Details.msi. Il collegamento apre il documento esca, ma contemporaneamente avvia l’installer malevolo. L’utente vede quindi un file coerente con il contenuto atteso, mentre l’installazione del trojan procede senza richiedere ulteriori interazioni evidenti.
L’analisi del pacchetto MSI mostra che non contiene una normale procedura applicativa: la sua funzione principale è avviare PapRAT, presentato attraverso metadati falsificati come un componente Microsoft. Il file malevolo utilizza il nome bruzsvc.exe, attribuzione a Microsoft Corporation e un prodotto dichiarato come Microsoft redistributables, nella versione 2.6.14.26. Sono informazioni inserite dagli attaccanti per conferire al programma un’apparenza legittima, non una conferma della sua provenienza.
Una volta eseguito, PapRAT stabilisce un collegamento con il server Command and Control (C2) attraverso richieste HTTP in chiaro, interrogandolo ogni 10 secondi. Il malware identifica il computer compromesso combinando nome utente e nome del dispositivo, mentre l’indirizzo del server e i percorsi utilizzati nelle comunicazioni sono codificati con un’operazione XOR basata sulla chiave 0x50. La configurazione non rappresenta una forma avanzata di crittografia, ma un semplice metodo di offuscamento utile a nascondere i riferimenti all’infrastruttura durante un’analisi statica superficiale. La ricerca descrive otto comandi principali, che permettono esecuzione remota, enumerazione delle directory, cancellazione ed esecuzione di file, individuazione delle unità, cattura di schermate, caricamento e scaricamento di documenti.
PapRAT diventa così un canale attraverso il quale l’operatore può esplorare il sistema, acquisire informazioni e distribuire ulteriori strumenti. Il ruolo del RAT non è limitato alla raccolta iniziale: il controllo remoto consente di modificare le attività in base al valore del computer compromesso e ai risultati della ricognizione.
Terza catena: WebDAV e MSI consentono di distribuire anche WmRAT
La terza catena combina elementi delle prime due e parte da un archivio chiamato Official Invitation Majilis 2026 Gala Dinner.rar. Al suo interno compare un collegamento URL che conduce a un server remoto attraverso WebDAV, tecnologia che permette di accedere a risorse e file ospitati su server web.
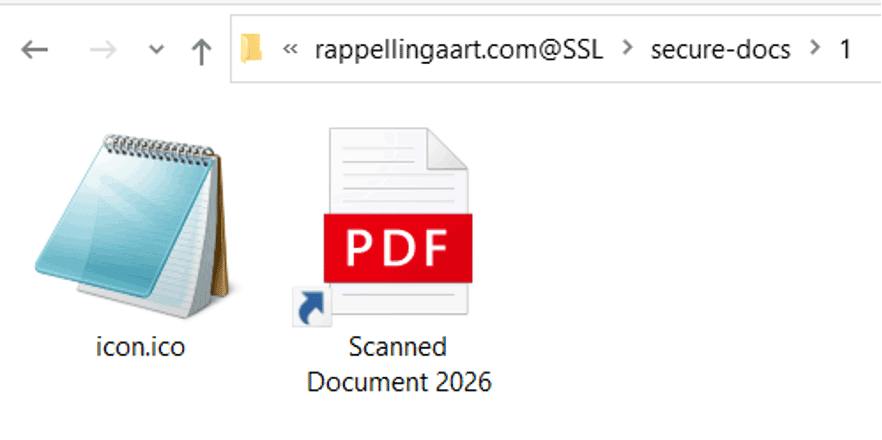
L’infrastruttura remota contiene un collegamento LNK e ulteriori componenti nascosti dietro estensioni apparentemente innocue. L’esecuzione produce la creazione di un’attività pianificata, il recupero di comandi da un server remoto e l’avvio di un installer Imp_Details.msi, utilizzato per distribuire PapRAT. Questa concatenazione introduce una differenza importante rispetto alla seconda modalità: il percorso d’infezione può attraversare un servizio WebDAV prima di arrivare all’esecuzione del malware, ampliando le opportunità di mascherare l’origine dei componenti scaricati.
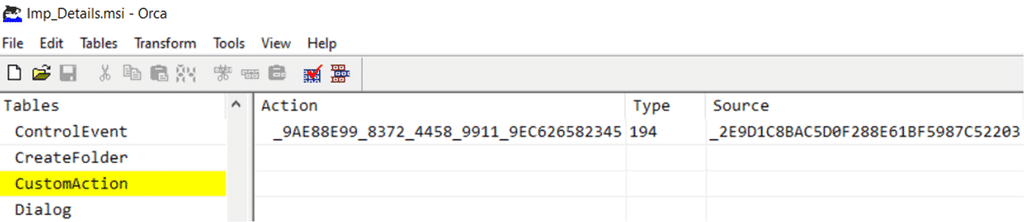
Fortinet ha inoltre osservato la distribuzione di un secondo impianto, WmRAT, attraverso la funzione di download di PapRAT. Il payload, identificato come vnces.exe, è un trojan sviluppato in C++ che può raccogliere informazioni di sistema, elencare file e directory, catturare schermate ed eseguire istruzioni ricevute dal proprio server C2. La presenza di WmRAT rafforza l’attribuzione della campagna a BITTER, perché il malware era già stato documentato nelle operazioni del gruppo. L’analisi delle campagne TA397 con WmRAT e MiyaRAT aveva descritto l’impiego di documenti esca, attività pianificate e strumenti di controllo remoto nelle operazioni contro organizzazioni governative e della difesa. PapRAT non sostituisce necessariamente gli strumenti precedenti, ma si aggiunge a una piattaforma offensiva che consente di mantenere più possibilità di accesso allo stesso ambiente.
PapRAT passa da C++ a Rust e amplia il controllo remoto
La parte più significativa dell’analisi riguarda l’individuazione di una variante più recente di PapRAT sviluppata in Rust. Fortinet identifica il malware attraverso alcuni artefatti di compilazione, tra cui il percorso PDB requpap.pdb e il nome prodotto papsolutions, elementi dai quali deriva la denominazione attribuita alla famiglia.
La versione Rust mantiene le principali capacità della precedente implementazione in C++, ma modifica la gestione delle comunicazioni. Dopo un ritardo iniziale di 42 secondi, il trojan avvia un ciclo HTTPS che interroga il server C2 ogni 5 secondi. Il computer viene registrato utilizzando un identificativo derivato dal nome utente e da quello dell’host. Le stringhe sensibili sono conservate nella sezione .rdata e sottoposte a un meccanismo di offuscamento che combina inversione dei caratteri e trasformazione ROT-3. Fortinet ricostruisce così il collegamento a un percorso dell’infrastruttura rivingtonclarks[.]com, mostrando la continuità fra varianti differenti del malware. Oltre agli otto comandi già presenti nella versione C++, la nuova implementazione introduce tre capacità aggiuntive. La prima permette di eseguire comandi PowerShell, ampliando le possibilità operative dell’attaccante. La seconda consente di sospendere temporaneamente le comunicazioni e riprenderle successivamente, riducendo l’attività visibile in specifici intervalli. La terza permette al malware di terminare il processo su richiesta del server. Il passaggio a Rust non dimostra automaticamente una maggiore invisibilità o sofisticazione, ma evidenzia un investimento nello sviluppo del malware e una revisione delle sue capacità. La possibilità di controllare i tempi di comunicazione e terminare l’impianto offre agli operatori una maggiore flessibilità, mentre il supporto a PowerShell consente di integrare il RAT con altri strumenti amministrativi già presenti nei sistemi Windows.
La campagna conferma il valore dello spionaggio persistente in Asia meridionale
L’interesse di BITTER per obiettivi governativi e strategici si colloca in una regione caratterizzata da competizione militare, relazioni diplomatiche complesse e infrastrutture civili ad alto valore informativo. I riferimenti a incontri bilaterali, iniziative diplomatiche e programmi militari presenti nelle esche sono coerenti con questa impostazione. Il contesto emerge anche dalle precedenti operazioni di spionaggio contro le forze dell’ordine pakistane, nelle quali attori riconducibili a differenti ecosistemi geopolitici hanno puntato a sistemi contenenti informazioni investigative, amministrative e biometriche. Quel precedente non prova un collegamento operativo con la nuova campagna PapRAT, ma aiuta a comprendere il valore delle informazioni presenti nelle reti istituzionali dell’Asia meridionale. La scelta di utilizzare tre catene di infezione differenti dimostra soprattutto la volontà di non dipendere da un solo metodo di distribuzione. Se un’organizzazione blocca un determinato tipo di allegato, un attaccante può tentare di raggiungere il destinatario attraverso un’immagine disco, un collegamento remoto o un installer. In parallelo, la disponibilità di più RAT permette di separare le fasi iniziali di ricognizione dalle attività di controllo successive.
Indicatori di compromissione e difesa dalle catene LNK, VHDX e WebDAV
Fortinet pubblica numerosi indicatori di compromissione (IOC) associati alla campagna, compresi domini, URL e hash SHA-256. Fra le infrastrutture segnalate compaiono netmansrvdns[.]com, rappellingaart[.]com, goodnfortunes[.]com, techtalkhelp[.]com e rivingtonclarks[.]com. Questi riferimenti devono essere utilizzati per la ricerca di possibili compromissioni e non visitati come normali siti web. Il documento originale mette inoltre a disposizione firme antivirus dedicate a PapRAT, WmRAT e ai collegamenti LNK malevoli. Tuttavia, la sola verifica degli hash non è sufficiente quando gli attaccanti modificano frequentemente i file o distribuiscono istruzioni tramite componenti legittimi.
Per i team di sicurezza, gli eventi più significativi da correlare sono l’esecuzione anomala di ftp.exe, l’apertura di file LNK da directory inattese, la creazione di attività pianificate sospette, l’utilizzo di msiexec per installazioni non autorizzate e le connessioni HTTP o HTTPS periodiche verso domini sconosciuti. Particolare attenzione richiedono i file VHDX provenienti da messaggi non richiesti e i collegamenti WebDAV che avviano contenuti eseguibili. L’analisi comportamentale deve considerare la sequenza completa e non soltanto il singolo processo: un collegamento apparentemente innocuo può utilizzare un programma autentico di Windows, creare un’attività pianificata e recuperare istruzioni senza mostrare immediatamente un eseguibile malevolo. Dove possibile, le organizzazioni dovrebbero limitare l’esecuzione di installer e script non autorizzati, controllare le attività pianificate e conservare telemetria sufficiente a ricostruire i processi padre e figlio.
Continua con:
Otto anni di cyber spionaggio: l’evoluzione tecnica del gruppo Bitter (TA397)
TA397: spionaggio internazionale con WmRAT e MiyaRAT
PapRAT dimostra che l’evoluzione del malware passa anche dagli strumenti già presenti in Windows
La campagna documentata da Fortinet mostra un gruppo che investe contemporaneamente nello sviluppo di nuovi impianti e nel riutilizzo di funzionalità native del sistema operativo. PapRAT amplia le capacità di accesso remoto di BITTER, mentre le tre catene di infezione consentono di raggiungere i bersagli attraverso modalità differenti, senza affidarsi esclusivamente a eseguibili distribuiti direttamente. L’evoluzione verso Rust aggiunge flessibilità, ma il problema difensivo più importante rimane la combinazione fra file esca, strumenti Windows legittimi, persistenza tramite attività pianificate e comunicazioni verso server controllati dall’attaccante. Il caso conferma che lo spionaggio informatico non richiede necessariamente vulnerabilità zero-day per diventare efficace: può sfruttare l’interazione dell’utente con documenti apparentemente attendibili e trasformare funzionalità amministrative ordinarie in una catena di controllo remoto. Per contrastare BITTER non basta riconoscere PapRAT. Occorre individuare il momento in cui un documento, un collegamento o un installer comincia a comportarsi come parte di un’infrastruttura offensiva.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.