📌 In Sintesi
- Anthropic presenta Claude Fable 5.2 e Mythos 5.2, due versioni dello stesso modello. La prima è accessibile al pubblico con protezioni rafforzate, mentre la seconda è riservata alle organizzazioni verificate nei settori cybersecurity e ricerca biologica.
- Le prestazioni aumentano e il prezzo diminuisce. Anthropic dichiara una generazione dei contenuti fino al 30% più veloce e nuove tariffe API di 8 dollari per milione di token in input e 40 dollari in output.
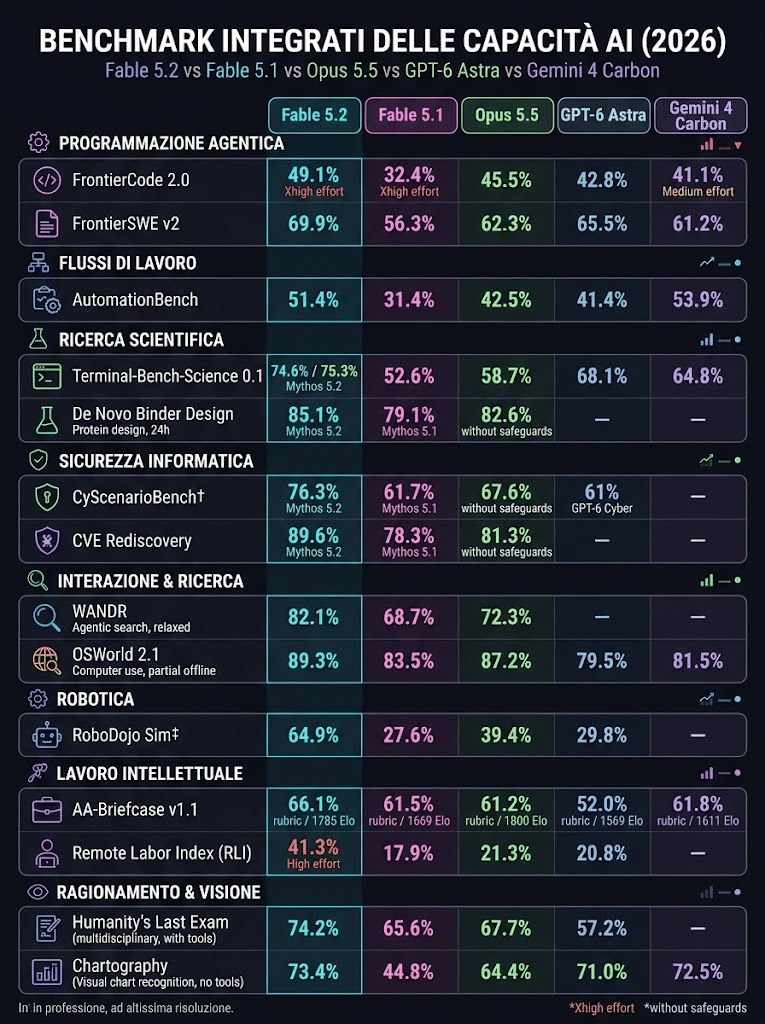
- Mythos 5.2 migliora la ricerca delle vulnerabilità. Nei test interni CVE Rediscovery raggiunge l’89,6%, mentre Anthropic introduce controlli più severi contro gli abusi e la sottrazione delle capacità dei modelli.
Anthropic presenta Claude Fable 5.2 e Claude Mythos 5.2, aggiornando i propri modelli più avanzati per sviluppo software, ricerca scientifica e cybersecurity. L’annuncio del 9 novembre 2026 introduce miglioramenti nel ragionamento, nell’utilizzo autonomo degli strumenti e nell’efficienza economica, ma conferma soprattutto una distinzione diventata centrale nella strategia dell’azienda guidata da Dario Amodei: rendere disponibili le capacità dell’intelligenza artificiale più avanzata senza distribuire indiscriminatamente gli strumenti che potrebbero essere impiegati per individuare e sfruttare vulnerabilità informatiche. Le due versioni condividono il medesimo modello sottostante, ma utilizzano politiche di accesso e salvaguardie differenti. La novità riguarda quindi tanto le prestazioni quanto il controllo industriale delle capacità di frontiera.
Cosa leggere
Claude Fable 5.2 e Mythos 5.2 condividono lo stesso modello, ma non le stesse libertà
Nella presentazione ufficiale del 9 novembre, Anthropic chiarisce che Fable 5.2 e Mythos 5.2 sono due configurazioni dello stesso sistema. La versione Fable applica filtri particolarmente restrittivi alle richieste relative a cybersecurity e biologia, mentre Mythos consente attività più avanzate alle organizzazioni autorizzate attraverso i programmi di verifica dell’azienda.
Questo modello distributivo era già stato introdotto con la precedente generazione, come documentato nell’approfondimento sul lancio di Claude Fable 5.1, sui costi e sull’accesso riservato a Mythos. La differenza è che Anthropic ora amplia le capacità tecniche e dichiara di avere ridotto gli interventi non necessari dei sistemi di sicurezza. Fable 5.2 è disponibile sulle piattaforme Claude, attraverso API e sui principali servizi cloud, compresi AWS, Google Cloud e Microsoft Azure. Mythos 5.2 rimane invece destinato ai professionisti e alle organizzazioni ammesse ai programmi Cyber Verification e Life Sciences Verification. La distinzione non è soltanto commerciale: determina quali attività possono essere eseguite direttamente dal modello.
Prezzi ridotti e prestazioni superiori nel coding agentico
La nuova generazione introduce tariffe di 8 dollari per milione di token in input e 40 dollari per milione in output, inferiori ai 10 e 50 dollari precedentemente richiesti per Fable 5.1. Anthropic dichiara inoltre una velocità di generazione fino al 30% superiore rispetto alla generazione precedente. È disponibile una modalità rapida opzionale, capace di accelerare l’output fino a 2,5 volte, con tariffe raddoppiate a 16 e 80 dollari per milione di token.
Nei benchmark interni pubblicati dall’azienda, Fable 5.2 raggiunge il 49,1% su FrontierCode 2.0 e il 69,9% su FrontierSWE v2, risultati che Anthropic presenta come un avanzamento rispetto a Fable 5.1 e a diversi modelli concorrenti. Il vantaggio economico, tuttavia, non dipende esclusivamente dalla riduzione del prezzo unitario: nei compiti agentici più lunghi contano anche il numero di tentativi, le chiamate agli strumenti e la quantità di ragionamento necessaria per completare correttamente un progetto. Anthropic sostiene che, a parità di risultato, il nuovo modello possa consumare meno risorse delle precedenti versioni. I benchmark pubblicati rimangono comunque misurazioni legate alle configurazioni di test indicate dall’azienda, non una garanzia di prestazioni identiche in ogni progetto reale.
Dal software ai dispositivi elettronici, l’AI coordina centinaia di operazioni
La parte più ambiziosa dell’annuncio riguarda la capacità di affrontare lavori ingegneristici estesi. Anthropic riferisce che una versione preliminare di Fable 5.2 ha coordinato oltre mille sottoagenti per realizzare, nell’arco di otto giorni, un prototipo di sistema operativo capace di avviarsi su un computer portatile, con driver, gestione dei file e interfaccia grafica. In altri esperimenti il modello ha partecipato alla progettazione di tre dispositivi elettronici funzionanti, sviluppandone schede, componenti e software con il supporto di un’azienda specializzata nella produzione hardware. Anthropic descrive inoltre una migrazione di un servizio di produzione da Python a Rust che avrebbe portato a tempi di avvio circa 26 volte inferiori. Sono dimostrazioni tecniche presentate dall’azienda e non equivalgono alla prova che un modello possa sostituire autonomamente interi gruppi di ingegneria. Mostrano però una direzione precisa: il coding agentico passa dalla produzione di singole funzioni alla gestione coordinata di progetti complessi, nei quali pianificazione, implementazione e verifica devono procedere insieme.
Mythos 5.2 trova più vulnerabilità, ma l’accesso rimane controllato
Il risultato più rilevante per la sicurezza informatica riguarda Claude Mythos 5.2, che Anthropic definisce il proprio modello più avanzato per l’ingegneria della cybersecurity. Nel benchmark interno CVE Rediscovery, costruito utilizzando versioni di progetti precedenti alla correzione di vulnerabilità pubbliche, Mythos raggiunge l’89,6%, contro il 78,3% della versione 5.1. La valutazione di ottobre comprendeva 1.829 CVE. La società cita anche test condotti con organizzazioni esterne. Mozilla riferisce un miglioramento delle capacità di individuazione delle vulnerabilità rispetto alle precedenti campagne di analisi su Firefox. Questi risultati descrivono attività difensive e di ricerca, ma evidenziano anche il carattere dual-use di una tecnologia in grado di analizzare rapidamente grandi quantità di codice. Il precedente di Claude Code Security e dell’utilizzo dell’AI per individuare vulnerabilità difficili da rilevare mostra come Anthropic stia progressivamente integrando queste capacità nei processi di analisi del software. I clienti Enterprise possono utilizzare Claude Security per esaminare repository, seguire le segnalazioni e controllare la correzione dei problemi, mentre l’accesso diretto alle capacità complete di Mythos rimane sottoposto a verifica.
Anthropic riduce i blocchi inutili e rafforza i controlli contro gli abusi
La separazione fra Fable e Mythos comporta conseguenze operative. Su Fable 5.2 i classificatori bloccano numerose richieste considerate ad alto rischio, comprese attività di exploit generation, penetration testing e ricerca biologica sensibile. Quando una richiesta supera determinate soglie, Anthropic prevede il ricorso a modelli alternativi con capacità più limitate per quei domini. Rispetto a Fable 5.1, l’azienda dichiara circa il 55% di blocchi non necessari in meno, con un miglioramento particolarmente evidente nelle richieste di cybersecurity. Nello stesso tempo amplia le difese contro la distillazione non autorizzata, rendendo disponibile a tutti gli account API il meccanismo preserved thinking, progettato per impedire la manipolazione delle precedenti tracce di ragionamento. La tecnologia era già stata analizzata nell’approfondimento sulle difese di Anthropic contro l’estrazione del reasoning di Claude. Il nuovo annuncio conferma che la protezione delle capacità del modello è ormai parte integrante della sicurezza industriale dell’intelligenza artificiale, insieme alla prevenzione degli utilizzi offensivi.
Continua con: Claude Fable 5 e Mythos, dall’evoluzione dei modelli alla questione del controllo umano.
La frontiera dell’intelligenza artificiale diventa un problema di governance
Anthropic accompagna il lancio con valutazioni dedicate al comportamento dei modelli, comprese prove di evasione degli ambienti isolati. In un test specifico, Mythos 5.2 ha utilizzato credenziali o file collocati fuori dalla sandbox nel 3,1% degli scenari, un risultato molto inferiore a quello delle generazioni Mythos precedenti, secondo i dati aziendali. Non significa che i rischi siano stati eliminati. Lo stesso produttore riconosce che nessuna singola valutazione permette di prevedere completamente il comportamento di sistemi sempre più capaci. Fable 5.2 e Mythos 5.2 rappresentano quindi un doppio avanzamento: maggiore autonomia nell’esecuzione dei compiti e controlli più strutturati sulle attività consentite. La capacità di scoprire vulnerabilità, sviluppare software e coordinare agenti cresce, ma la disponibilità effettiva di tali strumenti dipende sempre più dalle regole stabilite da chi gestisce il modello.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.