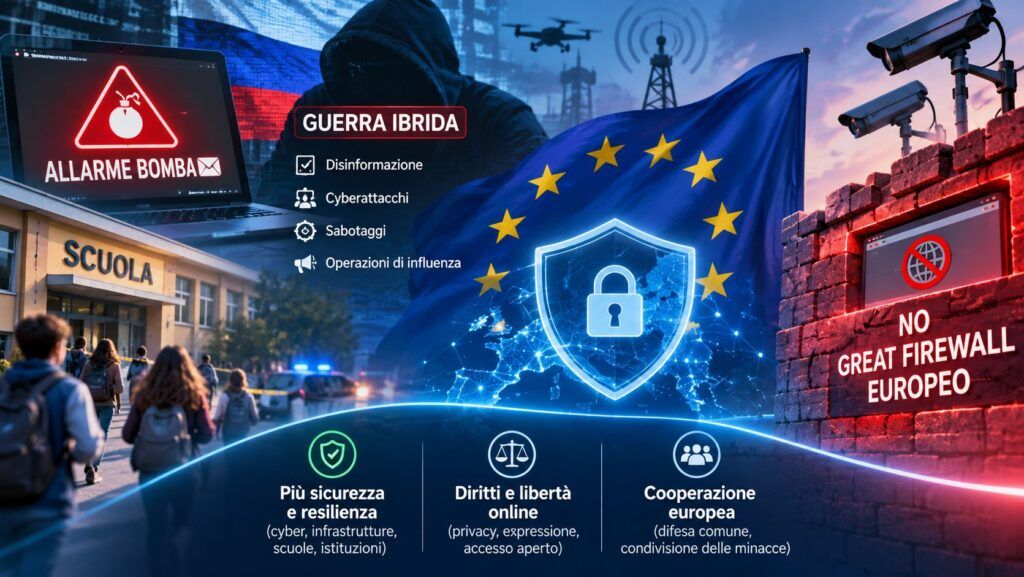
In sintesi
- Le minacce producono effetti concreti anche senza esplosivi. Scuole evacuate, lezioni interrotte, famiglie allarmate e apparati di emergenza mobilitati dimostrano la vulnerabilità organizzativa europea.
- L’attribuzione rimane il problema centrale. Collettivi filorussi, operazioni statali, mitomani e strumenti di intelligenza artificiale costituiscono scenari differenti, non responsabilità accertate.
- Il Great Firewall europeo diventa un interrogativo politico. La necessità di rafforzare la difesa rischia di trasformarsi in una giustificazione per controlli generalizzati destinati a sopravvivere all’emergenza.
Cosa leggere
Oltre 6.300 scuole italiane raggiunte da una minaccia, centinaia di evacuazioni, migliaia di famiglie coinvolte e un intero sistema di sicurezza mobilitato senza che sia stato trovato un solo ordigno. L’11 novembre 2026 restituisce l’immagine di un’Europa vulnerabile a una forma di intimidazione che non richiede necessariamente sofisticati malware, sabotaggi industriali o costose operazioni militari. Basta una comunicazione elettronica per mettere in difficoltà istituzioni, famiglie e servizi pubblici. Il problema non è soltanto individuare chi abbia spedito quelle email, ma comprendere se ci troviamo davanti a una campagna di guerra ibrida, a un’operazione criminale organizzata oppure a una gigantesca provocazione digitale. La distinzione è fondamentale. In un continente attraversato dalle tensioni tra Russia e Ucraina, dal conflitto mediorientale e dal confronto tra Stati Uniti e Iran, ogni episodio rischia di essere immediatamente ricondotto a una matrice geopolitica. Ma una firma russa non certifica la responsabilità della Russia, così come una rivendicazione non rappresenta una prova investigativa. Il pericolo è duplice: sottovalutare una minaccia effettiva oppure trasformare una campagna di paura nel pretesto per costruire un sistema permanente di sorveglianza delle comunicazioni europee.
Dalle scuole italiane all’Europa: la paura viaggia attraverso una email
L’ondata dell’11 novembre raggiunge circa 6.300 istituti italiani, mentre le evacuazioni coinvolgono centinaia di scuole. Il ministro dell’Istruzione Giuseppe Valditara rassicura sull’assenza di un rischio concreto, la presidente del Consiglio Giorgia Meloni convoca una riunione con ministri, intelligence e Agenzia per la cybersicurezza nazionale, mentre Matteo Piantedosi invita a non anticipare conclusioni sull’esistenza di una regia unica. Il messaggio è firmato Mikhail Andropov, presunto leader di un’organizzazione denominata Vilayat di Misoginistan. Una firma che richiama un’identità russa, ma che non dimostra né la nazionalità del mittente né l’esistenza del collettivo. Il fenomeno non si limita all’Italia. Oltre 300 istituti nordirlandesi ricevono comunicazioni analoghe e il comunicato ufficiale della Police Service of Northern Ireland conferma che il messaggio proviene dall’esterno del Regno Unito, senza individuare pubblicamente il Paese d’origine. Anche Scozia e Repubblica d’Irlanda registrano minacce considerate non credibili dalle rispettive autorità. Il precedente italiano del 2 novembre, gli allarmi sui voli diretti a Fiumicino del 5 novembre e le intimidazioni alle televisioni europee del 6 novembre delineano una sequenza sospetta. La continuità comunicativa è un indizio da investigare, non la dimostrazione di un unico mandante.
Quando il bersaglio sono i bambini, lo Stato non può permettersi di sbagliare
Colpire una scuola significa aggredire simbolicamente uno dei luoghi più protetti della società. Se un messaggio riguarda un ministero, la risposta può essere prevalentemente istituzionale. Quando riguarda una scuola elementare, entrano immediatamente in gioco bambini, genitori, insegnanti e dirigenti. Le evacuazioni comportano difficoltà nella custodia e nella riconsegna dei minori, mentre eventuali affidamenti a persone non autorizzate, se accertati, rappresenterebbero criticità gravissime. Non basta stabilire che la bomba non esiste: bisogna garantire che la risposta all’allarme non produca altri pericoli. Pretendere che un dirigente scolastico ignori una minaccia perché probabilmente falsa significa scaricare su un singolo funzionario una responsabilità enorme. Evacuare indiscriminatamente migliaia di scuole, invece, significa concedere a qualsiasi provocatore la possibilità di paralizzare il sistema educativo. La soluzione richiede protocolli nazionali graduati, informazioni investigative condivise e una catena decisionale capace di distinguere tempestivamente il rischio concreto dal procurato allarme.
NoName057(16), Iran e frigoriferi: attenzione alla guerra delle attribuzioni
Il clima europeo è già compromesso da un susseguirsi di incidenti cibernetici. Il collettivo filorusso NoName057(16) continua a rivendicare operazioni DDoS e, recentemente, attacchi contro sistemi di refrigerazione industriale. La sua storia, ricostruita attraverso l’intervista esclusiva del 2023 e l’operazione Eastwood di Europol, dimostra quanto una rete di hacktivisti possa combinare propaganda, partecipazione distribuita e pressione sulle istituzioni. Tuttavia, la recente rivendicazione sui frigoriferi europei non costituisce una prova sufficiente della responsabilità delle intrusioni. La Francia, invece, ha compiuto un passaggio sostanzialmente diverso, attribuendo ufficialmente all’unità iraniana Shahid Kaveh il sabotaggio dei sistemi frigoriferi di circa 700 supermercati. Parigi indica elementi tecnici e investigativi a sostegno della responsabilità dei Pasdaran per gli attacchi di ottobre. Non significa che l’Iran sia responsabile degli incidenti successivi in altri Paesi, tantomeno delle email alle scuole. Significa che il continente affronta contemporaneamente operazioni attribuite a soggetti differenti, rivendicazioni propagandistiche e minacce ancora prive di un autore identificato. Confondere tutto sotto un’unica etichetta geopolitica rischia di favorire proprio chi vuole alimentare il disordine.
Guerra ibrida o provocazione? L’intelligenza artificiale moltiplica le possibilità
Esistono almeno tre interpretazioni della campagna scolastica: un’operazione coordinata di destabilizzazione, un’iniziativa criminale o provocatoria realizzata da soggetti indipendenti, oppure una campagna automatizzata capace di amplificare enormemente la portata delle minacce. L’intelligenza artificiale può abbassare i costi dell’automazione, dalla generazione di messaggi multilingue alla gestione di grandi quantità di destinatari. L’evoluzione degli agenti AI impiegati in attività informatiche offensive dimostra che la barriera tecnologica si sta modificando. Non esiste però alcuna prova pubblica che agenti autonomi siano stati utilizzati per questa specifica campagna. Resta persino l’ipotesi, assai remota e completamente priva di riscontri, di un’operazione dimostrativa destinata a misurare la reazione delle istituzioni in una fase di esercitazioni e investimenti militari. Sarebbe scorretto trasformarla in una teoria sui servizi di intelligence o sulla NATO. Il punto politico rimane comunque significativo: l’emergenza rende improvvisamente visibili vulnerabilità che anni di finanziamenti e programmi di sicurezza non hanno eliminato. E mentre si chiedono ulteriori risorse per la difesa, sarebbe opportuno chiarire quali risultati concreti siano stati ottenuti con quelle già disponibili.
ACN, Difesa e NATO: la sicurezza delle scuole diventa sicurezza nazionale
Il coinvolgimento dell’intelligence, del ministro della Difesa Guido Crosetto e dell’ACN rende evidente che una campagna di intimidazione su scala nazionale può superare il tradizionale perimetro dell’ordine pubblico. È esattamente la questione affrontata nel dibattito sul passaggio della cybersicurezza italiana dalla gestione civile a una dimensione maggiormente militare. Un incidente criminale resta materia delle autorità giudiziarie e di polizia; un’operazione ostile riconducibile a uno o più Stati che aderiscono a protocolli militari condivisi richiede invece valutazioni di intelligence, coordinamento strategico e, nei casi previsti, strumenti di difesa. L’Europa deve prepararsi a entrambe le eventualità senza confonderle. La NATO dispone di meccanismi di consultazione e difesa collettiva, mentre Bruxelles discute strumenti europei di risposta alle minacce ibride. Le crisi che coinvolgono Ucraina, Medio Oriente e Iran dimostrano come i conflitti possano produrre conseguenze anche lontano dai teatri militari. Serve una capacità comune di analisi e risposta, non una militarizzazione automatica di ogni email minatoria. La difesa nazionale comincia anche dalla qualità delle procedure quotidiane.
Il Great Firewall europeo è davvero la soluzione?
La tentazione più radicale sarebbe costruire un sistema europeo di controllo del traffico informatico capace di analizzare comunicazioni, correlare infrastrutture e identificare tempestivamente campagne coordinate. Un modello che, nelle sue espressioni più invasive, richiama il Great Firewall cinese e le restrizioni progressivamente adottate dalla Russia. Ma il modello cinese ha mostrato anche vulnerabilità e interruzioni operative. La limitazione delle comunicazioni non elimina automaticamente gli attacchi, né impedisce a operatori interni di compromettere infrastrutture statali. Un sistema nazionale chiuso non equivale a un sistema invulnerabile.
La sicurezza non deve diventare il pretesto per sorvegliare tutti
Un firewall continentale solleverebbe interrogativi enormi su libertà delle comunicazioni, protezione dei dati e controllo pubblico. Il dibattito europeo sul Chat Control e sull’accesso alle comunicazioni private mostra quanto sia delicato il confine tra prevenzione e sorveglianza. Inoltre, un apparato centralizzato non risolverebbe necessariamente il problema delle false identità digitali, delle infrastrutture compromesse e degli indirizzi scolastici pubblicamente reperibili. L’Europa ha bisogno di intelligence condivisa, verifiche tecniche, sicurezza dei sistemi di posta, capacità investigative e protocolli uniformi di gestione delle emergenze. Investire in queste capacità è diverso dal monitorare indiscriminatamente le comunicazioni di centinaia di milioni di cittadini. La differenza deve rimanere sostanziale, non soltanto normativa. Il rischio politico è che la paura generata oggi da una serie di messaggi anonimi giustifichi domani strumenti eccezionali destinati a diventare permanenti. Prima di costruire un Great Firewall europeo, bisognerebbe dimostrare di saper difendere una scuola da una semplice email. Perché una democrazia incapace di distinguere la sicurezza dalla sorveglianza rischia di consegnare agli aggressori una vittoria persino superiore a quella ricercata: limitare da sola le libertà che sostiene di voler proteggere.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.