🛡️ Executive Summary
- APT-C-36 prende di mira organizzazioni latinoamericane con falsi documenti giudiziari. ZenoX analizza 12 email fraudolente e una catena di infezione ricostruita in laboratorio.
- Il malware utilizza HTML smuggling, JavaScript, VBS e PowerShell. Gli aggressori generano archivi ZIP nel browser, aggirano controlli di sicurezza e caricano il RAT finale in memoria.
- Il payload consente sorveglianza e controllo remoto. L’analisi identifica keylogger, cattura dello schermo, desktop nascosto ed esfiltrazione cifrata, ma non dimostra compromissioni effettive di organizzazioni.
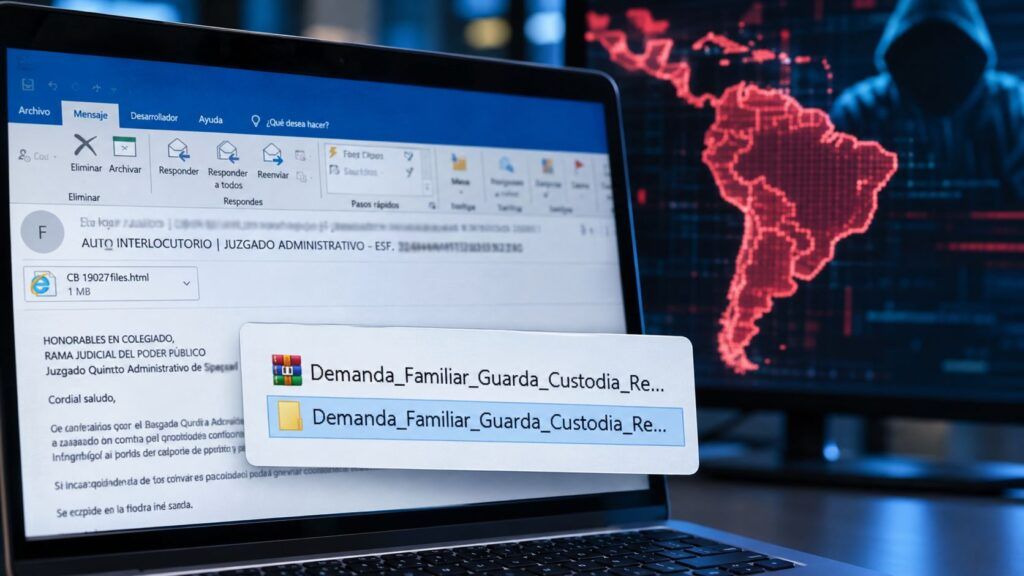
Blind Eagle, il gruppo noto anche come APT-C-36, torna al centro di una nuova campagna di phishing contro organizzazioni dell’America Latina, utilizzando false comunicazioni giudiziarie per distribuire un malware capace di controllare i computer Windows. L’operazione, denominata Last Heist, è stata ricostruita da ZenoX attraverso l’analisi di 12 email fraudolente, archivi compressi, script JavaScript e VBS e un trojan di accesso remoto finale. Gli attaccanti imitano comunicazioni di tribunali, procure e amministrazioni pubbliche, inducendo i destinatari ad aprire documenti che avviano una complessa catena di infezione. Il payload identificato presenta caratteristiche riconducibili a un fork di AsyncRAT derivato da DCRat, con funzioni di sorveglianza, persistenza e controllo remoto. La ricerca, pubblicata il 4 novembre 2026, documenta le capacità tecniche attraverso esecuzioni controllate in laboratorio, senza dimostrare che tutte queste funzioni siano state effettivamente utilizzate contro vittime reali.
Cosa leggere
Blind Eagle sfrutta falsi documenti della giustizia colombiana
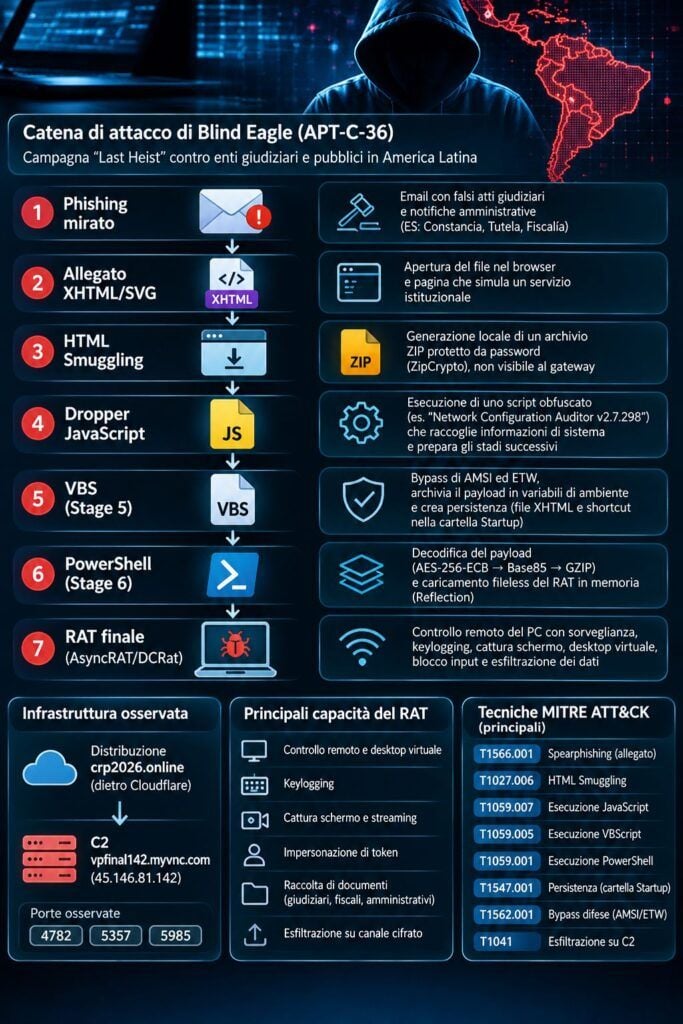
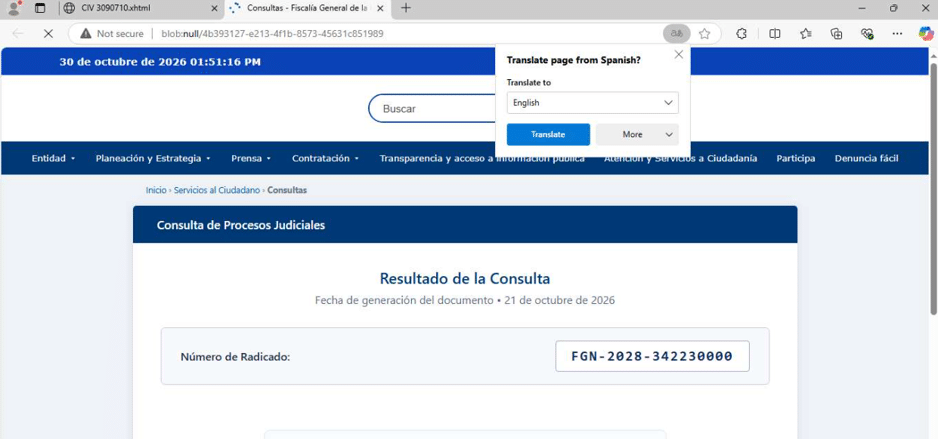
L’attacco comincia con email in spagnolo e portoghese che imitano notifiche giudiziarie, procedimenti di tutela, atti amministrativi e comunicazioni istituzionali. Uno dei messaggi presenta un allegato XHTML apparentemente collegato alla Fiscalía General de la Nación colombiana. Quando viene aperto, il file visualizza una falsa pagina di consultazione dei procedimenti, completa di riferimenti formali e indicazioni per scaricare documentazione protetta. Il destinatario viene così accompagnato attraverso un percorso che sembra appartenere a un servizio pubblico, ma che in realtà prepara l’esecuzione del malware.
La tecnica centrale è l’HTML smuggling: il browser genera localmente un archivio ZIP protetto con password attraverso contenuti incorporati nella pagina, evitando che il file compresso attraversi direttamente il gateway di posta. L’archivio contiene uno script JavaScript presentato come Network Configuration Auditor, un nome utilizzato per conferirgli un’apparenza tecnica legittima. La dinamica richiama le precedenti campagne di Blind Eagle contro istituzioni colombiane e sfrutta proprio il meccanismo descritto nell’approfondimento sulle tecniche di HTML smuggling.
JavaScript, VBS e PowerShell nascondono il malware ai controlli di sicurezza
Secondo l’ analisi tecnica originale di ZenoX, il JavaScript iniziale avvia ulteriori stadi cifrati e offuscati, raccogliendo informazioni sul computer attraverso variabili d’ambiente, registro Windows e struttura delle directory. Le verifiche riguardano versione del sistema, memoria, profilo di rete e percorsi di documenti con nomi localizzati in inglese, spagnolo e portoghese. Lo script elimina anche l’allegato iniziale e interviene sui metadati Mark-of-the-Web, riducendo le tracce del percorso di provenienza del file.
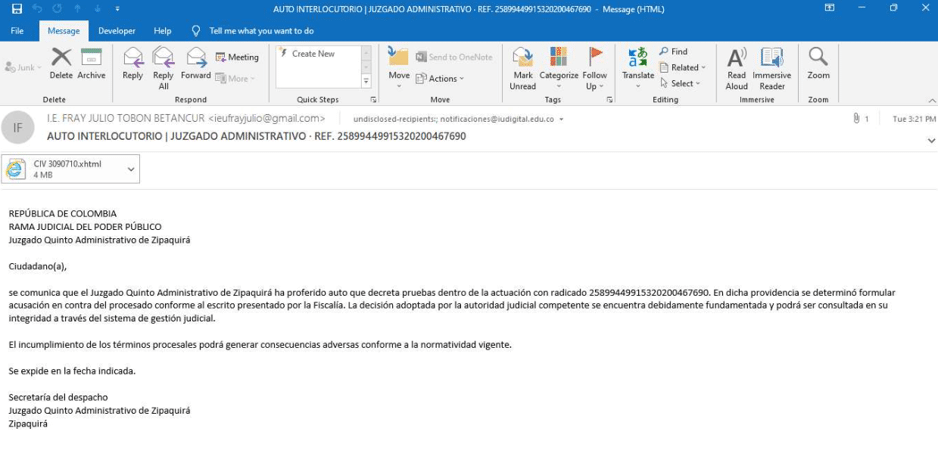
La fase successiva utilizza VBScript per aggirare i controlli AMSI ed ETW, predisporre meccanismi di persistenza e conservare il payload cifrato nelle variabili d’ambiente. Un ulteriore stadio PowerShell ricostruisce il malware attraverso AES-256-ECB, una codifica Base85 personalizzata e GZIP, caricandolo direttamente in memoria. Questa architettura multilivello ostacola il rilevamento basato sulla semplice scansione dei file e conferma l’evoluzione delle tecniche già associate alle operazioni sudamericane di TAG-144 e Blind Eagle.
Il RAT Client77 controlla tastiera, schermo e desktop nascosto
Il malware finale è un payload PE64 associato all’ecosistema VB.NET e .NET Framework 4.8, caratterizzato da configurazioni e componenti riconducibili alla famiglia AsyncRAT/DCRat. Tra gli identificativi individuati figurano Boss/Client77, Client77 e client77_rat.bin, insieme a classi come Client.Settings, CryptoCore, MutexControl e MsgPack. ZenoX considera questa combinazione un’impronta tecnica utile a collegare build e componenti della campagna, non una prova dell’identità personale dello sviluppatore. La struttura conferma inoltre quanto siano diffuse le personalizzazioni dei RAT open source e dei fork di AsyncRAT.
Le capacità identificate comprendono keylogging, cattura dello schermo, streaming video, impersonificazione dei token e controllo remoto attraverso un desktop virtuale nascosto. Il codice può creare una sessione desktop separata, monitorare i tasti premuti e bloccare temporaneamente l’interazione con tastiera e mouse. Sono presenti anche funzioni per raccogliere documenti giudiziari e fiscali e trasferirli attraverso un canale cifrato. Queste capacità sono state verificate sui campioni analizzati e durante esecuzioni controllate, ma la ricerca non fornisce prove di esfiltrazione effettiva da un’organizzazione compromessa né di movimento laterale in una rete aziendale reale.
L’infrastruttura indica un possibile operatore brasiliano
La campagna utilizza crp2026[.]online come punto di distribuzione protetto da Cloudflare, mentre il dominio vpfinal142[.]myvnc[.]com è associato al server di comando e controllo 45[.]146[.]81[.]142. Gli indirizzi IP del proxy Cloudflare non identificano direttamente il server dell’attaccante e non devono essere considerati indicatori esclusivi di attività malevola. Le verifiche sull’infrastruttura individuano servizi esposti sulle porte 4782, 5357 e 5985, oltre a elementi coerenti con un sistema Windows dedicato alla gestione operativa.
ZenoX attribuisce la campagna ad APT-C-36 con alta confidenza e ritiene plausibile la presenza di un operatore brasiliano, sulla base di hosting, sistema autonomo, fuso orario America/Sao_Paulo, riferimenti nel codice e utilizzo del portoghese. Questi elementi convergono sul contesto operativo, ma non identificano una persona né dimostrano la nazionalità degli aggressori. Anche il collegamento con precedenti campagne di Blind Eagle basate su phishing e infrastrutture criminali regionali rimane un precedente tecnico, non la prova che siano state riutilizzate le stesse risorse.
La minaccia riguarda soprattutto gli uffici che ricevono atti istituzionali
La selezione degli argomenti utilizzati nelle email indica un interesse verso giustizia, pubblica amministrazione, istruzione e organizzazioni che gestiscono pratiche formali. Il punto debole sfruttato dalla campagna è la credibilità del documento: il destinatario viene indotto a considerare urgente una comunicazione che appare provenire da un’autorità, mentre il browser ricostruisce il contenuto malevolo e gli script eseguono le fasi successive.
La priorità difensiva consiste nel monitorare allegati XHTML inattesi, archivi ZIP generati nel browser, esecuzioni JavaScript e VBS anomale e caricamenti PowerShell in memoria. Devono essere controllati anche i meccanismi di avvio automatico e le connessioni verso gli indicatori identificati da ZenoX. Last Heist dimostra come un RAT derivato da strumenti già conosciuti possa diventare difficile da intercettare attraverso una catena di distribuzione progettata per superare progressivamente i controlli, senza richiedere una vulnerabilità zero-day del sistema operativo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.