🛡️ Executive Summary
- Check Point Research identifica CopperDragon come possibile fornitore di malware per gruppi APT legati alla Cina. Le operazioni colpiscono governi, telecomunicazioni, difesa e infrastrutture critiche in tre continenti.
- SilentDelivery sfrutta siti istituzionali compromessi. Falsi errori del certificato Chrome convincono le vittime a installare la backdoor SquadC.
- OceanGate compromette server Linux e reti Windows. Gli attaccanti utilizzano SparrowShell, credenziali SSH rubate e rootkit per ottenere accessi persistenti.
- DarkWire prende di mira le telecomunicazioni latinoamericane. CopperDoor e CopperDNS permettono controllo remoto, esfiltrazione e comunicazioni nascoste.
Un’infrastruttura comune di malware potrebbe sostenere diverse campagne di cyberspionaggio riconducibili all’ecosistema APT cinese, con obiettivi distribuiti tra Europa, Asia e America Latina. Una ricerca durata un anno, pubblicata il 10 novembre 2026 da Check Point Research, collega tre operazioni denominate SilentDelivery, OceanGate e DarkWire, apparentemente indipendenti ma accomunate da elementi del framework Sparrow, utilizzato per compromettere sistemi Linux e Windows. Gli obiettivi comprendono operatori di telecomunicazioni, ministeri, organizzazioni militari, centri di ricerca e infrastrutture critiche.
Cosa leggere
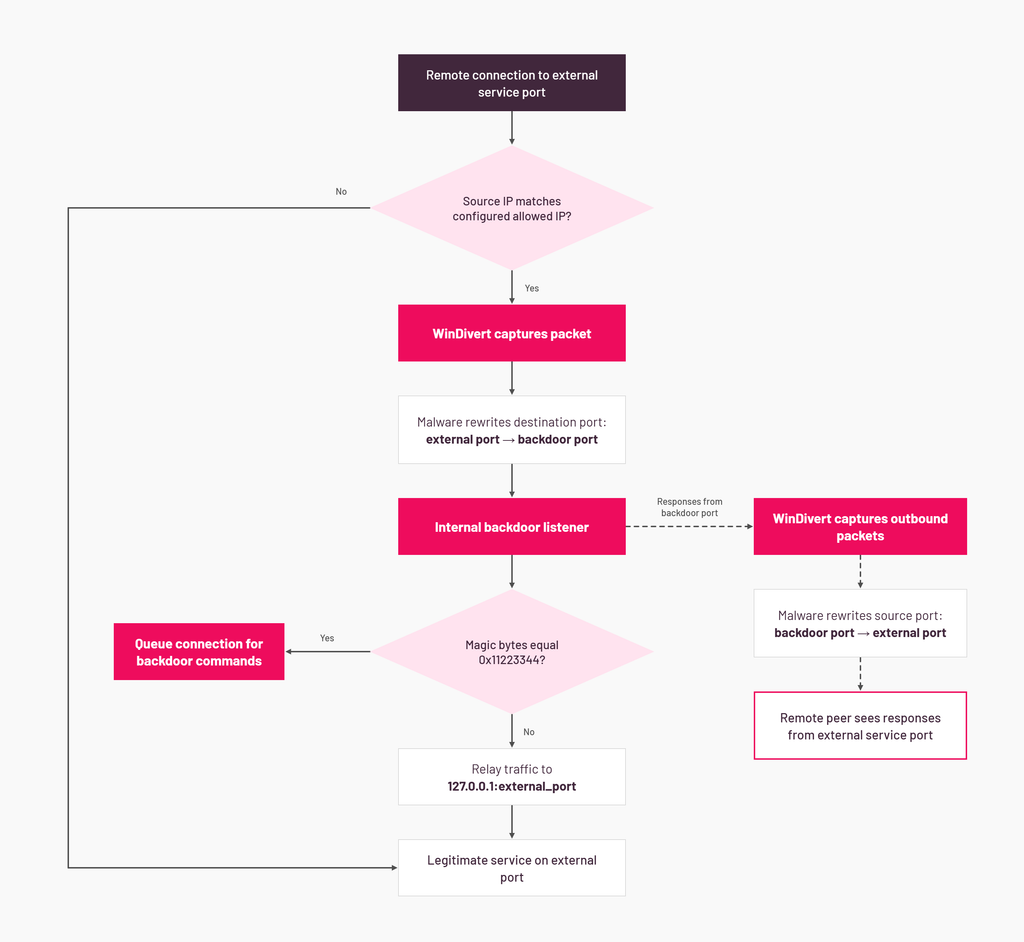
Figura 13 – Schema di comunicazione passiva del passero.
Gli analisti identificano con il nome CopperDragon la possibile entità incaricata di sviluppare e distribuire strumenti offensivi condivisi tra gruppi come FamousSparrow, Earth Estries, TropicTrooper e UAT-9244. Non si tratta però dell’attribuzione definitiva delle campagne a un singolo operatore: la novità dell’indagine è proprio l’ipotesi che dietro attacchi differenti esista un fornitore comune di malware e infrastrutture.
CopperDragon, il fornitore di malware dietro le campagne di spionaggio
Secondo la ricerca originale di Check Point Research, CopperDragon potrebbe svolgere il ruolo di digital quartermaster, una struttura che sviluppa, mantiene e distribuisce strumenti offensivi ad attori differenti. Il collegamento emerge dalle somiglianze tra codice malevolo, certificati TLS, configurazioni dei server di comando e controllo e modalità di caricamento delle backdoor. Il punto di partenza è FamousSparrow, gruppo associato storicamente a SparrowDoor, il cui arsenale si è progressivamente sovrapposto a quello di altre operazioni. Già l’analisi delle campagne FamousSparrow e degli attacchi contro Exchange aveva evidenziato la capacità del gruppo di colpire obiettivi governativi attraverso strumenti specializzati.
La nuova ricostruzione non identifica automaticamente FamousSparrow, Earth Estries, TropicTrooper e UAT-9244 come un’unica organizzazione. Suggerisce invece che operatori distinti possano condividere componenti prodotti dalla stessa struttura. La distinzione è significativa anche alla luce delle precedenti operazioni di UAT-9244 contro le telecomunicazioni sudamericane, nelle quali erano già emersi malware specializzati per sistemi Windows e Linux.
SilentDelivery, falsi certificati Chrome distribuiscono SquadC
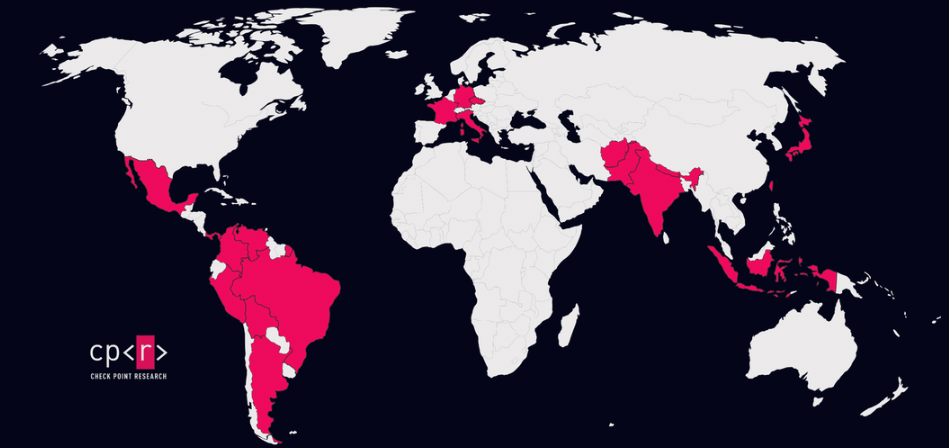
La campagna SilentDelivery prende di mira organizzazioni europee e asiatiche attraverso attacchi watering-hole, compromettendo siti legittimi frequentati dai destinatari. Tra i settori coinvolti figurano pubblica amministrazione, trasporti marittimi, informatica e ricerca. I ricercatori identificano attività rivolte a organizzazioni in Repubblica Ceca, Germania, Francia, Taiwan, Nepal, Hong Kong e Indonesia. Gli aggressori inseriscono JavaScript offuscato nelle pagine e mostrano soltanto agli utenti selezionati un falso errore del certificato SSL di Google Chrome. La vittima viene invitata a installare una presunta utility di riparazione, denominata Certificate Fix, che in realtà scarica un installer MSI contenente SquadC o una variante di SparrowDoor.

SquadC è una backdoor Windows sviluppata in C/C++, caricata in memoria attraverso un processo di decifratura a più stadi. Permette l’esecuzione di comandi, la gestione dei file, la raccolta di informazioni e la cattura dello schermo. Il malware controlla inoltre la presenza di macchine virtuali e ambienti di analisi, mentre alcune configurazioni richiedono che sul sistema sia in esecuzione un browser. Il sito compromesso comunica con l’infrastruttura dell’attaccante per determinare quando mostrare la falsa schermata e quando interromperla dopo l’infezione. L’inganno non richiede di imitare un sito governativo: gli aggressori utilizzano direttamente un sito autentico già compromesso, trasformandone la credibilità in uno strumento offensivo.
OceanGate, dai server Linux compromessi al dominio Windows
L’operazione OceanGate, osservata prevalentemente in Asia tra il 2025 e il 2026, comincia con la compromissione di server Linux esposti su Internet. Gli attaccanti installano AnnobinDoor, una backdoor scritta in Go che supporta WebSocket, HTTP e TCP, con funzioni di shell remota, trasferimento dei file, proxy SOCKS e tunneling SSH. Successivamente distribuiscono SparrowShell, una backdoor modulare Linux che condivide caratteristiche progettuali, chiavi RC4 e infrastruttura di comando con SparrowDoor per Windows. SparrowShell può scaricare plugin cifrati, caricarli dinamicamente e utilizzare il server compromesso come punto di transito verso altre risorse della rete.
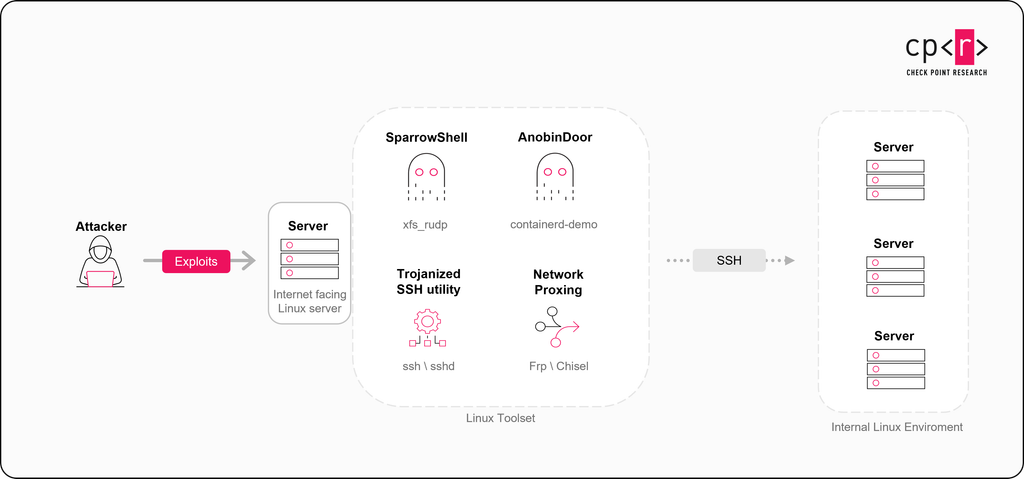
Cluster OceanGate: diagramma della catena di attacco Linux.
La fase più aggressiva riguarda la sostituzione dei componenti SSH e SSHD con versioni trojanizzate, utilizzate per registrare password e altre informazioni di autenticazione degli amministratori. Le credenziali sottratte permettono agli aggressori di raggiungere ulteriori sistemi Linux e successivamente macchine Windows, fino all’accesso con privilegi amministrativi. In ambiente Windows vengono impiegati CopperAdu, che crea un account amministrativo nascosto, CopperLogger, dedicato alla registrazione della tastiera, CopperList, per inventariare i file, e CopperLsa, utilizzato per sottrarre credenziali attraverso LSASS. La catena dimostra come un singolo server Linux compromesso possa diventare il punto d’ingresso verso un’intera infrastruttura aziendale.
SparrowShell e Melofee condividono tecniche di occultamento nel kernel

Check Point individua anche componenti progettati per sottrarre la presenza dell’attaccante ai normali controlli. SparrowShell può integrare un rootkit Linux derivato da Reptile, capace di nascondere processi, file e connessioni di rete. Le somiglianze riguardano anche Melofee, malware già associato a operazioni di spionaggio contro server Linux e documentato nell’approfondimento sulla backdoor Melofee e sul rootkit Reptile. La condivisione di codice, modalità di caricamento e caratteristiche dei certificati rafforza l’ipotesi che CopperDragon contribuisca anche alla manutenzione di varianti Melofee.
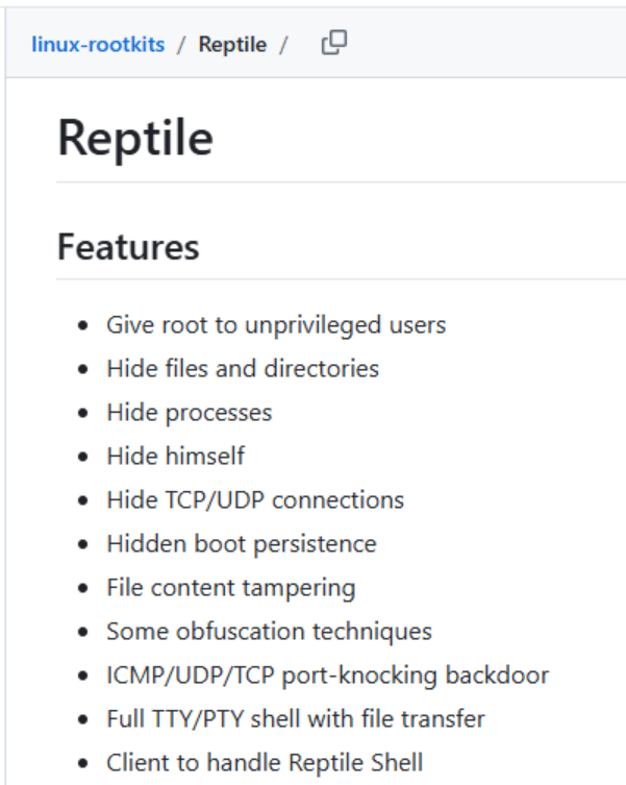
Sul fronte Windows, alcune versioni di SparrowDoor utilizzano il driver WinDivert per intercettare pacchetti di rete e reindirizzare selettivamente le connessioni verso una backdoor nascosta. Il traffico può arrivare attraverso la porta 443, apparentemente utilizzata da un servizio legittimo, mentre il malware lo trasferisce internamente verso una porta differente. Le richieste non riconosciute vengono inoltrate al servizio originale, permettendogli di continuare a funzionare. L’obiettivo è mantenere un accesso persistente senza interrompere le applicazioni e senza generare connessioni facilmente distinguibili dal traffico ordinario.
DarkWire colpisce almeno tre grandi operatori di telecomunicazioni latinoamericani
Il terzo cluster, DarkWire, emerge dalla metà del 2025 e concentra inizialmente le proprie operazioni in America Latina, con successiva espansione oltre la regione. Check Point identifica almeno tre importanti operatori di telecomunicazioni tra gli obiettivi, oltre a organizzazioni governative dei settori esteri e giustizia. Gli attaccanti utilizzano CopperDoor, una backdoor modulare eseguita interamente in memoria, e CopperDNS, variante che comunica con il server di comando attraverso query DNS di tipo MX. CopperDoor impiega tecniche di evasione come il call stack spoofing ed è collegato al malware SparroWocky, già analizzato nella ricostruzione degli attacchi FamousSparrow contro i governi latinoamericani.

L’arsenale comprende inoltre CopperLoader, che distribuisce moduli cifrati attraverso il DLL sideloading, CopperProxy per il traffico SOCKS5 e CopperLsass per estrarre credenziali dalla memoria del processo LSASS. Gli operatori utilizzano anche versioni rinominate di SoftEther VPN e strumenti legittimi per gli spostamenti laterali. Le infrastrutture di comando sono distribuite su diversi provider e impiegano certificati TLS che imitano domini riconducibili alle organizzazioni colpite. La presenza degli stessi domini o componenti in campagne precedenti costituisce un indizio di collegamento, ma non dimostra necessariamente la coincidenza degli operatori.
Lo spionaggio cinese e il problema degli arsenali condivisi
La principale scoperta di Check Point riguarda il possibile modello organizzativo dello spionaggio informatico, più che l’identificazione di una singola nuova backdoor. SilentDelivery utilizza siti compromessi e falsi certificati; OceanGate sfrutta server Linux per conquistare reti Windows; DarkWire punta alle telecomunicazioni con strumenti furtivi e comunicazioni nascoste. Tecniche differenti, ma un ecosistema di malware e infrastrutture parzialmente condiviso. La relazione con altri gruppi dell’area cinese, compreso Tropic Trooper, rimane da interpretare distinguendo fornitori, utilizzatori e operatori effettivi, come mostra anche l’analisi delle campagne Tropic Trooper e dei framework di comando e controllo. La presenza di rootkit Linux, credenziali SSH rubate, backdoor passive Windows e tunneling DNS richiede verifiche che vadano oltre il singolo endpoint. I difensori devono correlare modifiche ai binari SSH, nuovi account amministrativi, connessioni anomale, caricamenti di driver e traffico verso infrastrutture sconosciute. CopperDragon potrebbe non essere il gruppo che conduce direttamente ogni attacco: il suo ruolo più importante potrebbe essere quello di rendere possibile lo spionaggio per conto di più operatori, offrendo un arsenale comune difficile da attribuire attraverso i soli indicatori tecnici.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.