📌 In sintesi
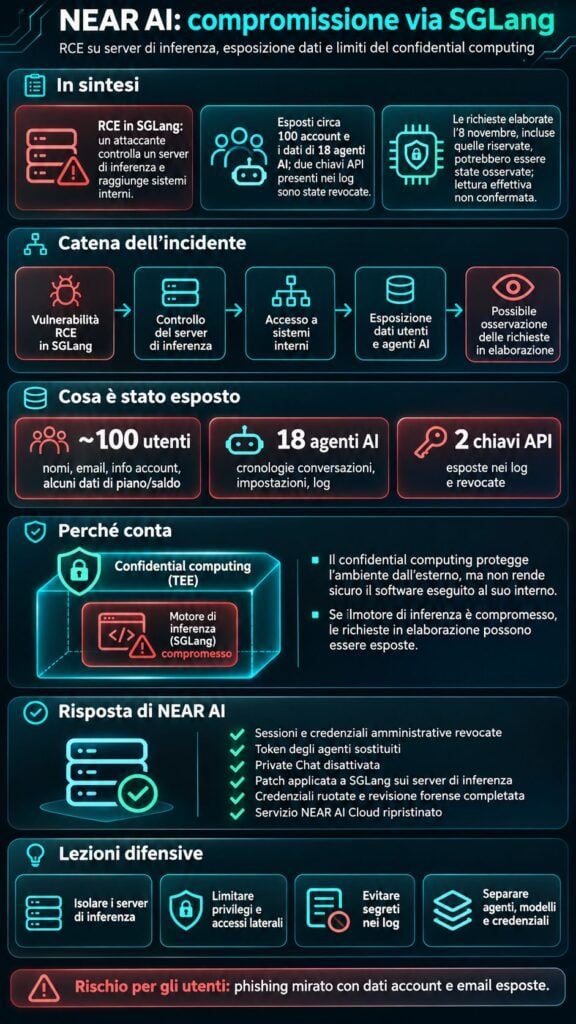
- NEAR AI conferma una compromissione attraverso SGLang. Una vulnerabilità di esecuzione remota di codice ha permesso a un attaccante di controllare un server di inferenza e raggiungere sistemi interni.
- Esposti circa 100 account e i dati di 18 agenti AI. Recuperati nomi, email, informazioni sugli account, cronologie delle conversazioni e log. Due chiavi API sono risultate esposte e sono state revocate.
- Il confidential computing mostra un limite fondamentale. Le richieste elaborate l’8 novembre, comprese quelle in modalità riservata, potrebbero essere state osservate. NEAR AI non conferma che siano state effettivamente lette.
NEAR AI ha subito un attacco informatico attraverso una vulnerabilità nel motore di inferenza open source SGLang, con la compromissione di dati appartenenti a circa 100 utenti e l’accesso a 18 agenti di intelligenza artificiale. L’incidente, reso pubblico il 9 novembre 2026, ha interessato un server utilizzato per eseguire modelli AI e successivamente altri sistemi interni. Due clienti del servizio cloud hanno inoltre avuto chiavi API esposte nei log. L’azienda dichiara di avere contenuto l’intrusione, corretto la vulnerabilità e ripristinato il servizio. Il caso solleva però una questione più profonda: anche un’infrastruttura progettata per eseguire richieste AI in ambienti hardware protetti può diventare vulnerabile quando viene compromesso il software incaricato di elaborarle.
Cosa leggere
Una vulnerabilità SGLang permette l’esecuzione di codice sul server AI
L’attacco parte da SGLang, framework open source utilizzato per eseguire modelli linguistici e gestire le richieste di inferenza. Secondo il rapporto ufficiale pubblicato da NEAR AI, un soggetto non autorizzato ha sfruttato una vulnerabilità di remote code execution (RCE), ottenendo la possibilità di eseguire codice su uno dei server. Da quella posizione ha raggiunto ulteriori componenti dell’infrastruttura aziendale, superando il perimetro del singolo processo AI.
Il problema riguarda direttamente la sicurezza dei sistemi che eseguono i modelli, non una semplice manipolazione delle risposte attraverso prompt injection. L’attaccante ha ottenuto capacità operative sul server, un livello di accesso che può consentire di interagire con servizi e dati raggiungibili dall’ambiente compromesso. SGLang era già comparso tra le tecnologie esposte a vulnerabilità critiche nell’approfondimento sui rischi di esecuzione remota di codice nelle infrastrutture AI. NEAR AI non comunica tuttavia un identificativo CVE per la falla utilizzata in questo incidente.
Sottratti dati di 100 utenti e cronologie di 18 agenti AI
L’indagine ha accertato che l’attaccante ha raggiunto un sistema interno collegato alla precedente funzione Private Chat, ormai dismessa. Da qui sono stati scaricati dati relativi a circa 100 utenti, comprendenti indirizzi email e nomi e, per alcuni account, informazioni sul piano sottoscritto e sul saldo disponibile. La società precisa di non avere trovato indicazioni di accesso alle conversazioni Private Chat archiviate o ai file caricati dagli utenti.
Separatamente, l’intruso ha avuto accesso a 18 agenti AI eseguiti su una piattaforma legacy, esterna all’ambiente di confidential computing dell’azienda. Per questi agenti sono stati recuperati cronologia delle conversazioni, impostazioni e log. Inoltre, nei registri erano presenti chiavi API appartenenti a due clienti NEAR AI Cloud, successivamente revocate. La distinzione è importante: l’esposizione delle chiavi nei log è confermata, mentre il rapporto non stabilisce che siano state necessariamente sottratte e utilizzate dall’aggressore.
Leggi anche: Brave cifra Leo end-to-end attraverso l’infrastruttura riservata di NEAR AI.
Il confidential computing non protegge dal codice vulnerabile
L’aspetto più delicato riguarda le richieste elaborate sul server compromesso l’8 novembre. NEAR AI ammette che l’attaccante avrebbe potuto osservare le richieste in elaborazione, comprese quelle inviate in modalità confidenziale. Non afferma però di avere verificato l’effettiva lettura di quei contenuti. È una differenza sostanziale: il rischio di accesso ai dati durante l’elaborazione è documentato, mentre l’esfiltrazione delle richieste riservate non viene confermata.
Il caso mostra il limite dei Trusted Execution Environment (TEE). Questi ambienti sono progettati per proteggere dati e codice da determinati accessi esterni, compresi quelli dell’operatore dell’infrastruttura, ma non rendono automaticamente sicuro il software che vi viene eseguito. Se un componente vulnerabile permette a un aggressore di eseguire istruzioni dentro l’ambiente protetto, anche i dati utilizzati durante il calcolo possono essere esposti. Il problema assume particolare rilievo mentre i produttori investono nel confidential computing per proteggere dati e modelli AI durante l’inferenza.
NEAR AI revoca le credenziali, corregge la falla e ripristina il cloud
Dopo avere individuato l’intrusione, NEAR AI dichiara di avere revocato tutte le sessioni attive e le credenziali amministrative, sostituito i token degli agenti e disattivato Private Chat. La vulnerabilità SGLang è stata corretta su tutti i server di inferenza dell’azienda, mentre le altre credenziali sono state ruotate. La società comunica inoltre di avere completato una revisione forense e ripristinato l’accesso a NEAR AI Cloud.
La vulnerabilità è stata segnalata anche al progetto SGLang, ma il rapporto non identifica le versioni vulnerabili né conferma la disponibilità generale di una correzione upstream. Non sarebbe quindi corretto indicare una versione pubblica sicuramente sicura sulla sola base della comunicazione aziendale. NEAR AI afferma di avere contattato direttamente gli utenti interessati e i proprietari dei 18 agenti attraverso [email protected], riservandosi di effettuare le notifiche regolatorie eventualmente necessarie.
Per le aziende la sicurezza AI deve partire dal motore di inferenza
L’incidente evidenzia che proteggere il modello non equivale a proteggere tutta la piattaforma AI. Un server di inferenza può diventare un punto d’ingresso verso sistemi interni, credenziali e agenti autonomi. Per gli operatori diventa quindi fondamentale limitare le autorizzazioni del processo, separare le infrastrutture, evitare segreti nei log e verificare il software utilizzato. È lo stesso principio alla base delle architetture con microVM isolate e credenziali separate dagli agenti AI.
Continua con: Nvidia porta la sicurezza fuori dal modello e introduce controlli indipendenti per gli agenti AI.
Per gli utenti coinvolti resta il rischio di phishing mirato, soprattutto perché nomi, indirizzi email e informazioni sui saldi possono rendere credibili comunicazioni fraudolente. NEAR AI invita a diffidare dei messaggi non richiesti che citano dati dell’account. L’azienda dichiara di avere chiuso l’accesso abusivo, ma l’incidente lascia un insegnamento preciso: il confidential computing può proteggere l’ambiente dall’esterno, non garantire la sicurezza di ogni istruzione eseguita al suo interno. È su questo confine che dovrà concentrarsi la difesa delle infrastrutture AI.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.