🛡️ Executive Summary
- MoiZ rivendica il furto di oltre 19,5 milioni di record. Un annuncio su un forum underground coinvolge i domini VisionFund.org e AccademiaComuniDigitali.it, secondo la segnalazione di VECERT Radar.
- La presunta esfiltrazione comprenderebbe dati personali, finanziari e credenziali. La tipologia e il volume delle informazioni sono dichiarati dagli attaccanti, ma non risultano verificati attraverso evidenze forensi indipendenti.
- Il report di threat intelligence #13658 documenta la rivendicazione, non una compromissione accertata. Non sono disponibili conferme ufficiali delle organizzazioni citate né elementi sufficienti per stabilire provenienza e autenticità dei database.
Una rivendicazione comparsa su un forum underground attribuisce a due attori informatici, identificati come MoiZ e Dc İmam Doğan, il presunto furto di 19.558.215 record riconducibili a VisionFund International e Accademia Comuni Digitali. La segnalazione è stata diffusa il 10 novembre 2026 da VECERT Radar, che ha intercettato un annuncio pubblicato il giorno precedente e lo ha classificato come possibile incidente di sicurezza. I dati dichiarati comprenderebbero informazioni personali, contatti, documentazione finanziaria, configurazioni infrastrutturali e hash di password amministrative. Né l’intrusione né l’esfiltrazione risultano confermate dalle organizzazioni citate, mentre il materiale disponibile permette di documentare l’esistenza della rivendicazione, non la compromissione effettiva dei sistemi. Il caso coinvolge un’organizzazione internazionale attiva nella microfinanza e un portale italiano dedicato alla formazione per la digitalizzazione dei Comuni, ma non dimostra che siano stati violati sistemi delle amministrazioni comunali.
Cosa leggere
MoiZ e Anka Team rivendicano oltre 19 milioni di record
Il post originale pubblicato da VECERT Radar su X riferisce che il 9 novembre 2026 un account identificato come MoiZ avrebbe pubblicato un annuncio relativo alla sottrazione di database appartenenti ai domini visionfund.org e accademiacomunidigitali.it. La segnalazione associa l’attività anche a Dc İmam Doğan, presentando entrambi come membri di Anka Team / TurkHackTeam. Il volume complessivo dichiarato raggiunge 19.558.215 record, una cifra che non può tuttavia essere considerata una misura verificata delle informazioni effettivamente sottratte.
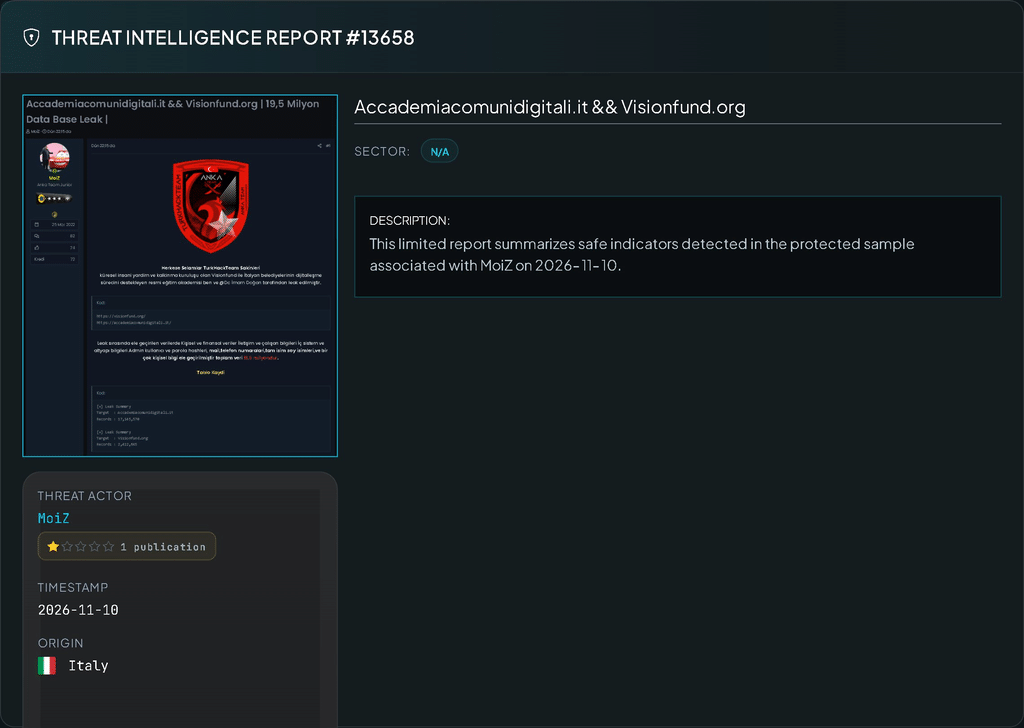
Il messaggio underground, riprodotto nella documentazione di threat intelligence, richiama i due domini e presenta il materiale come un database leak. Non vengono però fornite prove pubblicamente verificabili della provenienza dei dati, della completezza degli archivi o del metodo utilizzato per ottenerli. La presenza di un annuncio su un forum criminale non equivale alla dimostrazione di un accesso abusivo. La distinzione è emersa anche nella recente rivendicazione relativa a 222 MB di documenti attribuiti alla Direzione Investigativa Antimafia, dove la pubblicazione di un’offerta non consentiva di certificare l’origine del materiale.
Il report VECERT #13658 documenta la segnalazione, non il furto
Lo screenshot del Threat Intelligence Report #13658 presenta la scheda associata a MoiZ, con data 10 novembre 2026, una riproduzione del messaggio underground e il riferimento ai due domini. Nel pannello compare anche l’indicazione una pubblicazione per l’account monitorato. La descrizione del report specifica che viene fornito un riepilogo limitato degli indicatori rilevati in un campione protetto. Il documento non mette a disposizione il database integrale, una verifica indipendente dei record o prove dell’accesso ai sistemi delle organizzazioni. Secondo VECERT, l’archivio rivendicato conterrebbe nomi, cognomi, indirizzi email, numeri telefonici, dati relativi a dipendenti, informazioni finanziarie, configurazioni infrastrutturali e hash di password amministrative. Sono categorie particolarmente sensibili dal punto di vista operativo, perché una loro eventuale esposizione potrebbe facilitare campagne di phishing mirato e tentativi di compromissione degli account. Tuttavia, non è possibile stabilire quanti dei 19,5 milioni di record siano realmente esistenti, univoci, aggiornati o riconducibili ai soggetti indicati. Non è stato inoltre documentato un vettore di accesso iniziale. Il caso ricorda le difficoltà di verifica già affrontate nella vicenda relativa alla presunta vendita di accessi alla webmail della polizia italiana, dove gli annunci criminali richiedevano riscontri ulteriori prima di poter parlare di compromissione.
VisionFund e Accademia Comuni Digitali, due organizzazioni molto differenti
VisionFund International opera nel settore della microfinanza e dell’inclusione finanziaria, con attività rivolte a comunità vulnerabili e programmi di sviluppo economico in diversi Paesi. L’organizzazione, collegata all’ecosistema World Vision, offre servizi di finanziamento e sostegno a famiglie e piccole attività economiche. Un’eventuale compromissione dei suoi archivi potrebbe quindi avere conseguenze sulla riservatezza dei beneficiari e dei rapporti finanziari, ma non esistono elementi verificati che consentano di affermare che tali dati siano stati effettivamente sottratti. Il secondo dominio, accademiacomunidigitali.it, viene descritto nella segnalazione come una piattaforma dedicata alla formazione e al supporto dei processi di digitalizzazione degli enti locali italiani. La sua presenza nell’annuncio non costituisce, di per sé, una prova dell’accesso a sistemi comunali, banche dati della pubblica amministrazione o informazioni custodite direttamente dai Comuni. Questa distinzione evita di trasformare una rivendicazione riguardante un dominio in un incidente attribuito all’intera infrastruttura amministrativa italiana. La portata effettiva del caso dipenderà dall’identificazione dei sistemi eventualmente interessati, dai rapporti con le organizzazioni citate e dalla verifica della provenienza dei dati.
L’attribuzione ad Anka Team resta limitata all’annuncio criminale
VECERT associa l’operazione a MoiZ e Dc İmam Doğan, collocandoli nell’ambiente Anka Team / TurkHackTeam. Si tratta di un’attribuzione riportata dalla piattaforma di monitoraggio sulla base del materiale osservato. Non sono stati pubblicati elementi tecnici sufficienti per stabilire chi abbia condotto un’eventuale intrusione, né per distinguere un attacco originale dalla ripubblicazione di informazioni già circolate altrove. Lo screenshot documenta l’utilizzo del nome MoiZ e la rivendicazione associata, ma non permette di verificare autonomamente le identità degli operatori. I forum underground rappresentano uno spazio nel quale vengono commercializzati accessi, pubblicati campioni di dati e diffuse rivendicazioni che possono avere finalità economiche o reputazionali. Gli annunci possono descrivere compromissioni autentiche, ma anche archivi riciclati, informazioni aggregate o materiale attribuito erroneamente a una vittima. La differenza emerge confrontando questo episodio con il caso Veradigm, nel quale l’azienda aveva confermato il data breach senza convalidare il volume di 3,5 milioni di record dichiarato dagli attaccanti. Una conferma dell’incidente e una conferma delle cifre rivendicate sono due livelli di verifica distinti.
Le verifiche necessarie e gli eventuali obblighi GDPR
La segnalazione richiede anzitutto di accertare se esistano indicatori di accesso non autorizzato nei sistemi associati ai due domini. Le verifiche dovrebbero riguardare registri di autenticazione, account amministrativi, accessi ai database, esportazioni massive, attività degli utenti privilegiati e possibili trasferimenti verso infrastrutture esterne. Se dovessero emergere credenziali realmente esposte, diventerebbe necessario procedere con revoca delle sessioni, rotazione dei segreti e controllo degli accessi, privilegiando le utenze che consentono operazioni amministrative o accesso a informazioni personali. Per le organizzazioni soggette al GDPR, l’accertamento di una violazione di dati personali imporrebbe inoltre una valutazione degli obblighi previsti dagli articoli 33 e 34, in funzione del rischio per i diritti e le libertà delle persone interessate. Non si può invece affermare che esista già un obbligo di notifica sulla sola base dell’annuncio underground. La gestione deve distinguere la segnalazione preliminare dalla consapevolezza di un’effettiva violazione. Il principio è quello applicabile anche alle precedenti rivendicazioni riguardanti presunti accessi ai sistemi italiani utilizzati per richieste di dati a Revolut, nelle quali il perimetro confermato non coincideva con tutte le affermazioni degli attaccanti.
Continua con: la verifica delle presunte credenziali istituzionali vendute sui forum underground e l’analisi dei furti di dati attraverso API e credenziali compromesse.
All’11 novembre 2026, il caso VisionFund–Accademia Comuni Digitali rimane una rivendicazione non confermata. La segnalazione di VECERT e il report #13658 costituiscono elementi sufficienti per documentare l’esistenza dell’annuncio e giustificare verifiche preventive, ma non per certificare l’esfiltrazione di 19.558.215 record. La questione decisiva non è soltanto la quantità dichiarata dagli attaccanti: è stabilire se i database esistano, da dove provengano e se le organizzazioni citate abbiano effettivamente subito un accesso non autorizzato.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.