In sintesi
- Oltre 6.300 scuole raggiunte dalle minacce, centinaia di evacuazioni. L’11 novembre 2026 una campagna di email intimidatorie ha mostrato quanto sia difficile coordinare la sicurezza scolastica italiana, tra istituti evacuati e dirigenti che hanno mantenuto regolarmente le lezioni.
- Una ricerca su Google non può sostituire una valutazione di sicurezza. La provenienza da un account taiwanese compromesso, l’aspetto grossolano del messaggio e la sua classificazione come spam sono indizi utili, ma non dimostrano da soli l’assenza di un pericolo.
- La risposta politica rischia di arrivare prima di quella operativa. Il confronto tra governo e opposizioni deve chiarire chi decide le evacuazioni, come vengono coordinate le autorità e come evitare che una nuova campagna di intimidazioni paralizzi il sistema scolastico.
Cosa leggere
Il giorno dopo l’allarme bomba che ha raggiunto circa 6.300 scuole italiane, provocando centinaia di evacuazioni e mobilitando forze dell’ordine, famiglie e personale scolastico, il Paese si ritrova davanti a una questione che va ben oltre la ricerca degli autori delle minacce. Il dibattito si è concentrato su chi abbia reagito correttamente e chi abbia ceduto al panico, con una particolare attenzione verso quei dirigenti scolastici che hanno deciso di non evacuare gli edifici dopo aver individuato elementi sospetti nell’email ricevuta. Una discussione che rischia di trasformare una questione di sicurezza nazionale in un confronto tra presidi più o meno coraggiosi. Il problema non è stabilire chi abbia avuto ragione dopo aver scoperto che gli ordigni non esistevano, ma comprendere chi avrebbe risposto se una sola di quelle minacce fosse stata autentica. Perché la cybersicurezza non consiste nel riconoscere uno spam, così come la sicurezza scolastica non può essere affidata all’intuizione di chi legge la posta elettronica.
Seimila scuole minacciate e risposte diverse davanti alla stessa emergenza
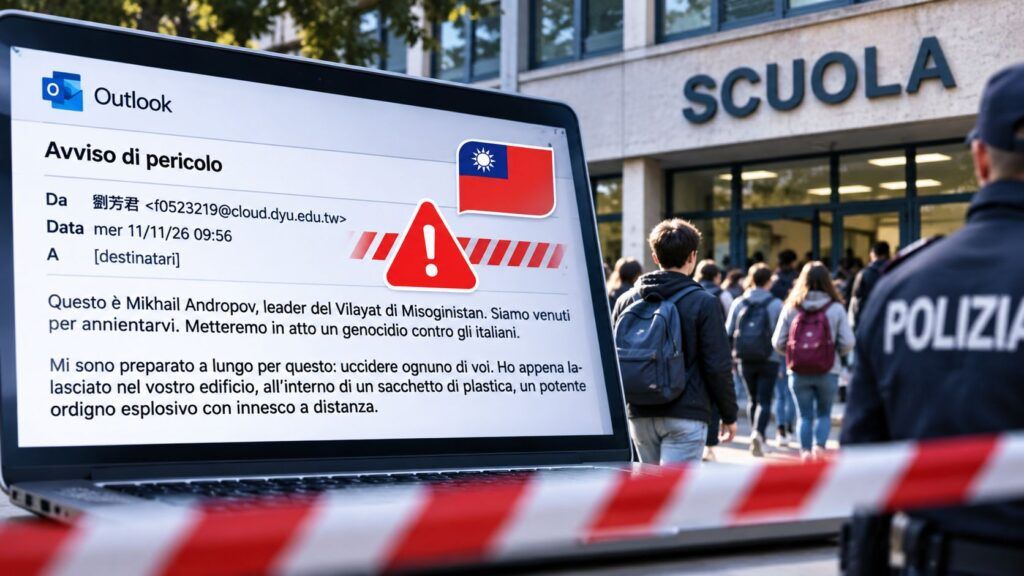
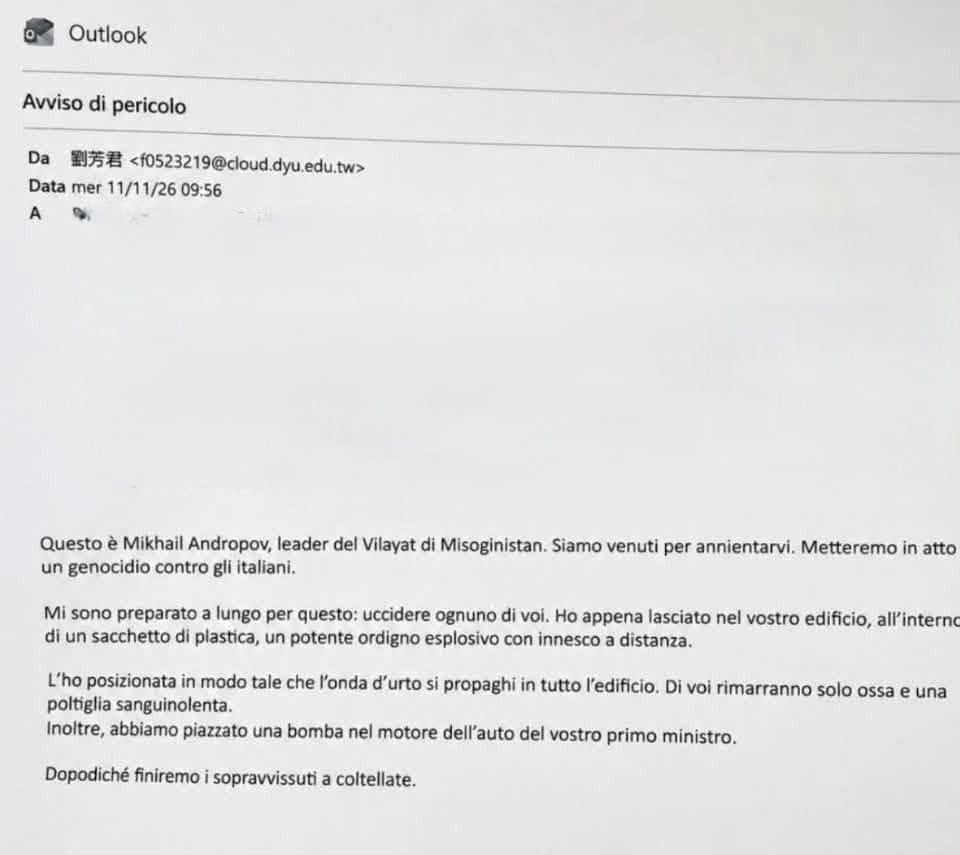
L’11 novembre 2026 un messaggio firmato Mikhail Andropov, sedicente rappresentante di un fantomatico movimento denominato Vilayat di Misoginistan, ha raggiunto migliaia di istituti scolastici italiani. Il testo annunciava la presenza di un ordigno esplosivo all’interno degli edifici e conteneva ulteriori minacce contro la presidente del Consiglio. Nel corso della mattinata, il ministro dell’Istruzione Giuseppe Valditara ha inizialmente parlato di circa 300 scuole interessate, mentre successivamente il numero degli istituti destinatari è salito fino a circa 6.300. Le scuole raggiunte dalla comunicazione non devono però essere confuse con quelle effettivamente evacuate, il cui numero complessivo non risultava ancora definitivamente consolidato. Le autorità non hanno individuato ordigni e il governo ha escluso, sulla base delle verifiche disponibili, l’esistenza di un pericolo concreto.
La reazione delle scuole è stata tutt’altro che uniforme. In alcuni istituti sono scattati immediatamente i piani di emergenza, con studenti accompagnati all’esterno e interventi degli artificieri. In altri le lezioni sono proseguite dopo il confronto con le forze dell’ordine. Altrove ancora, le comunicazioni sono state lette in ritardo perché intercettate dai filtri antispam. La stessa minaccia ha prodotto comportamenti differenti, condizionati dalla tempestività delle informazioni, dalle indicazioni ricevute e dalla capacità organizzativa delle singole strutture. È questo il punto che dovrebbe interessare maggiormente il Ministero dell’Istruzione: non una gara tra chi ha evacuato e chi è rimasto in classe, ma la verifica dell’esistenza di una catena decisionale sufficientemente chiara da garantire risposte coerenti. Il problema era già emerso nell’approfondimento sulla guerra ibrida e sugli allarmi bomba nelle scuole europee, dove l’intimidazione digitale veniva analizzata soprattutto per le sue conseguenze organizzative e sociali.
La mail da Taiwan e il grande equivoco dello spam
La scoperta che il messaggio provenisse apparentemente da un indirizzo associato alla Dayeh University di Taiwan ha alimentato una reazione quasi paradossale. Secondo i primi accertamenti investigativi, la comunicazione sarebbe stata inviata utilizzando un account universitario compromesso, riconducibile a un’ex studentessa. Si tratta di un elemento tecnicamente significativo, ma che non permette di individuare automaticamente l’autore dell’operazione. Un account compromesso indica una possibile infrastruttura abusata, non la nazionalità dell’aggressore. Un criminale può utilizzare una casella legittima rubata, un server violato o un’infrastruttura situata in un Paese completamente estraneo ai propri obiettivi.
La circostanza ha però sollevato una seconda discussione: possibile che una comunicazione così evidentemente sospetta sia riuscita a raggiungere migliaia di caselle istituzionali? La risposta tecnica è molto meno scandalosa di quanto qualcuno vorrebbe far credere. I sistemi antispam non sono infallibili e non possono esserlo, perché devono distinguere messaggi indesiderati da comunicazioni legittime utilizzando criteri probabilistici, regole di autenticazione e analisi della reputazione. Se una mail proviene da un account realmente compromesso, alcuni controlli possono persino considerarla attendibile dal punto di vista dell’autenticazione. L’abuso di infrastrutture legittime per superare i filtri è un fenomeno documentato, come dimostra il caso delle notifiche di Atlassian Jira Cloud trasformate in strumenti di spam e phishing. Anche l’evoluzione dei sistemi di rilevamento, raccontata nell’articolo dedicato a Gmail e alla tecnologia RETVec, dimostra che il filtraggio della posta rimane un’attività in continuo perfezionamento. Pretendere che un sistema blocchi sempre ogni comunicazione indesiderata significa non conoscere il funzionamento della posta elettronica.
La preside che ha cercato su Google: una verifica utile non è un’autorizzazione a ignorare la minaccia
Una parte del dibattito si è concentrata sulle dichiarazioni rilasciate da alcuni dirigenti scolastici milanesi al Corriere della Sera. Tra queste, Anna Bertato, dirigente dell’istituto comprensivo di via Maniago, ha raccontato di aver cercato online l’indirizzo del mittente, individuando un collegamento con un’università taiwanese e segnalazioni sulla sua sospetta attendibilità. Una verifica che l’ha portata a considerare il messaggio scarsamente credibile. La dirigente ha però riferito anche di avere contattato la Polizia e di aver concordato con gli interlocutori istituzionali la decisione di proseguire le lezioni. Un dettaglio fondamentale, perché cambia sostanzialmente il significato della sua scelta.
Non sarebbe corretto sostenere che questa preside abbia affidato esclusivamente a Google la sicurezza dei propri studenti. È tuttavia altrettanto scorretto trasformare il risultato della sua ricerca in una dimostrazione generale dell’inutilità delle evacuazioni. Google è un motore di ricerca, non un’autorità di pubblica sicurezza. Può restituire informazioni sulla reputazione di un indirizzo, ma non certificare che un edificio sia privo di esplosivi. Se qualcuno avesse realmente utilizzato un account taiwanese compromesso per anticipare un attacco, la presenza del mittente in un elenco di spam non avrebbe eliminato la minaccia. Anzi, utilizzare un’infrastruttura sospetta potrebbe costituire una scelta deliberata per ridurre la credibilità dell’avvertimento. Questa possibilità non è una ricostruzione dei fatti dell’11 novembre, ma un’ipotesi che dimostra il limite delle valutazioni basate esclusivamente sulla provenienza del messaggio. La prudenza informatica è una competenza importante; la valutazione del pericolo fisico richiede informazioni e responsabilità differenti.
Evacuare o non evacuare: il problema è chi si assume la responsabilità
È facile elogiare chi ha mantenuto aperta una scuola dopo aver scoperto che la minaccia era falsa. Molto più difficile sarebbe difendere la stessa decisione qualora un ordigno fosse stato realmente presente. Questa è la contraddizione che attraversa il dibattito: il risultato favorevole di una decisione non dimostra automaticamente che il procedimento utilizzato per assumerla fosse corretto. Allo stesso modo, un’evacuazione effettuata in presenza di una minaccia successivamente smentita non rappresenta necessariamente un errore. La sicurezza viene valutata sulla base delle informazioni disponibili al momento, non attraverso una ricostruzione realizzata quando il pericolo è ormai escluso.
I dirigenti scolastici hanno responsabilità precise nella gestione dell’emergenza, ma non possono essere trasformati in artificieri, investigatori o analisti di intelligence. Devono conoscere i piani di sicurezza del proprio istituto, attivare le procedure pertinenti, comunicare tempestivamente con le autorità e assumere le decisioni di propria competenza tenendo conto delle indicazioni operative ricevute. Non esiste un automatismo ragionevole per cui ogni email sospetta imponga sempre l’evacuazione, così come non esiste un automatismo che autorizzi a ignorare una minaccia perché giudicata improbabile. Per questo servono criteri condivisi che considerino la specificità della segnalazione, gli elementi investigativi già disponibili e le caratteristiche dell’edificio. Se le forze dell’ordine indicano di non evacuare dopo una valutazione del rischio, la scelta ha un fondamento diverso da quella maturata attraverso una semplice ricerca su Internet. La differenza è enorme, soprattutto quando il dirigente deve rispondere della tutela di centinaia di minori.
I piani di evacuazione devono proteggere i bambini anche durante l’allarme
L’altra faccia della questione riguarda gli istituti che hanno disposto l’evacuazione. Portare fuori centinaia di studenti significa attivare un’organizzazione che dovrebbe essere preparata, verificata e periodicamente esercitata. Non basta suonare una campanella e accompagnare i ragazzi nel cortile. Occorre conoscere i percorsi di esodo, verificare la presenza degli alunni, assistere quelli con disabilità, mantenere il controllo dei punti di raccolta e garantire che nessun minore venga affidato a persone non autorizzate. Una scuola evacuata non diventa automaticamente una scuola sicura. Un’emergenza mal gestita può produrre disordine, separazione dei gruppi, difficoltà nelle comunicazioni e situazioni di rischio anche quando la minaccia iniziale si rivela inesistente.
L’11 novembre le cronache hanno descritto studenti riversati nelle strade, famiglie chiamate a recuperare i figli, interventi delle forze dell’ordine e difficoltà nella gestione degli spostamenti. Non tutti questi episodi costituiscono violazioni delle procedure, ma rappresentano elementi sufficienti per chiedere una verifica organizzativa. Bisogna distinguere, inoltre, un piano di evacuazione predisposto per un incendio da una risposta a una possibile minaccia esplosiva: le condizioni di pericolo, la scelta delle uscite e la sicurezza delle aree esterne possono richiedere valutazioni differenti. Il Ministero dovrebbe promuovere un controllo concreto sui piani esistenti, sulla formazione del personale e sul coordinamento con le Questure e le Prefetture. La protezione degli studenti deve comprendere tanto la sicurezza fisica quanto quella delle informazioni, un tema già affrontato nell’analisi sui rischi informatici negli istituti scolastici.
Seimila indirizzi email raggiunti: violazione dei dati o semplice raccolta automatizzata?
Un altro elemento merita attenzione: come hanno fatto gli autori della campagna a raggiungere un numero così elevato di istituti? La risposta potrebbe essere molto più banale di una sofisticata compromissione informatica. Gli indirizzi istituzionali delle scuole sono spesso pubblici, facilmente ricercabili e presenti in elenchi amministrativi accessibili online. Un soggetto intenzionato a organizzare una campagna su larga scala potrebbe raccoglierli attraverso strumenti automatizzati, senza violare alcun database. Esistono naturalmente anche altre possibilità, compreso il riutilizzo di rubriche sottratte in precedenti violazioni, ma al momento non risultano prove pubbliche che colleghino l’invio dell’11 novembre a una specifica fuga di dati. Presentare come certo un database scolastico compromesso sarebbe quindi scorretto.
Il problema vero riguarda la possibilità di ricostruire l’intera campagna: quali indirizzi sono stati utilizzati, da quali infrastrutture sono partiti i messaggi, quanti sono stati respinti, quanti consegnati e quanti classificati come spam. Senza queste informazioni non è possibile valutare neppure l’efficacia dei sistemi di posta utilizzati dalle scuole. Alcuni istituti potrebbero non aver ricevuto la comunicazione, altri potrebbero averla trovata in quarantena, altri ancora averla letta ore dopo. Non sono differenze secondarie quando in gioco c’è una minaccia alla sicurezza. La necessità di proteggere le comunicazioni istituzionali si intreccia con quella di ridurre l’esposizione dei dati, già affrontata nell’approfondimento sul vademecum del Garante Privacy per la scuola. Una pubblica amministrazione efficiente non deve semplicemente ricevere le email: deve essere in grado di riconoscere e gestire tempestivamente quelle che richiedono una risposta operativa.
La cybersicurezza non può diventare la passerella di chi commenta una mail
L’aspetto forse più curioso della vicenda è la rapidità con cui una campagna di intimidazione veicolata dalla posta elettronica è stata trasformata in un enorme dibattito sulla cybersicurezza nazionale. Ministri, apparati istituzionali, esperti e commentatori hanno iniziato a discutere di attacchi hacker, guerra ibrida e minacce internazionali. Eppure, l’invio di un messaggio minatorio attraverso una casella compromessa non dimostra che siano stati violati i sistemi informatici delle scuole destinatarie. Il compromesso, secondo i primi accertamenti, riguarderebbe il mittente. Le scuole sarebbero state bersagliate attraverso un canale di comunicazione ordinario, non necessariamente attraverso un’intrusione nelle rispettive infrastrutture.
Questo non riduce la gravità dell’episodio. Al contrario, dimostra che si possono produrre effetti nazionali utilizzando tecniche relativamente semplici, senza dover sviluppare malware sofisticati o compromettere migliaia di server. Il danno principale può consistere nel tempo sottratto alla didattica, nelle risorse impiegate per le verifiche, nell’ansia delle famiglie e nella perdita di fiducia verso le istituzioni. La comunicazione intimidatoria diventa quindi uno strumento di pressione, indipendentemente dall’effettiva capacità offensiva dell’autore. Ma è proprio qui che servirebbe meno esibizionismo sulla cybersicurezza e maggiore competenza nella gestione del rischio. Se ogni evento viene presentato come una dimostrazione di guerra cibernetica, diventa difficile distinguere un incidente tecnico da un’operazione psicologica, una rivendicazione da una prova e un’emergenza concreta da un procurato allarme. La stessa cautela dovrebbe guidare le attribuzioni geopolitiche, come evidenziato nell’analisi sulle rivendicazioni di NoName057(16) e sugli attacchi ai frigoriferi europei.
Meloni incontra le opposizioni: dalla sicurezza nazionale alle procedure nelle scuole
La presidente del Consiglio Giorgia Meloni ha convocato per la mattina del 12 novembre un confronto con le forze di opposizione, dopo il vertice governativo dell’11 novembre al quale hanno partecipato rappresentanti dell’esecutivo, intelligence e Agenzia per la cybersicurezza nazionale. L’obiettivo dichiarato è condividere le informazioni disponibili e affrontare un quadro di intimidazioni che riguarda anche figure istituzionali italiane. Le opposizioni, tra cui Partito Democratico, Movimento 5 Stelle e Alleanza Verdi e Sinistra, hanno accolto l’invito, chiedendo comunque chiarimenti parlamentari sulle valutazioni del governo. Il confronto politico è necessario, ma non può concludersi con una generica dichiarazione sull’importanza della sicurezza. Servono indicazioni verificabili sulle responsabilità e sui comportamenti da adottare.
Il primo interrogativo è semplice: chi deve decidere quando una minaccia arriva contemporaneamente a migliaia di scuole? Il secondo riguarda la capacità delle autorità centrali di trasmettere rapidamente una valutazione condivisa alle strutture territoriali. Il terzo interessa il ruolo dei dirigenti scolastici e l’eventuale necessità di procedure specifiche per le minacce digitali con possibili conseguenze fisiche. Le istituzioni devono essere capaci di distinguere una campagna di procurato allarme da un pericolo concreto senza lasciare ogni scuola isolata davanti alla decisione. Non serve necessariamente creare una nuova struttura burocratica, ma utilizzare efficacemente quelle già esistenti e chiarire quando debbano intervenire. La questione si inserisce anche nel più ampio dibattito sulla governance della sicurezza nazionale e sui rapporti tra apparati civili e militari, già affrontato nell’analisi sul ruolo della Difesa e dell’ACN nella cybersicurezza italiana. Una catena di comando chiara è utile soltanto se riesce a produrre decisioni tempestive fino all’ultimo istituto scolastico.
Il rischio di una nuova stagione di paura e lezioni a distanza
Esiste infine uno scenario che merita attenzione prima ancora di diventare un problema reale. Cosa accadrebbe se campagne simili si ripetessero ogni settimana, coinvolgendo sempre le stesse scuole o estendendosi ad altre strutture pubbliche? La risposta non può essere semplicemente evacuare ogni volta migliaia di edifici, mobilitando genitori, polizia e artificieri senza una valutazione coordinata della credibilità delle minacce. Ma non può nemmeno essere ignorare automaticamente ogni comunicazione perché riconducibile a una campagna già nota. Una minaccia ripetuta può perdere credibilità, ma la sua ripetizione non costituisce una garanzia assoluta di innocuità. È precisamente questo il meccanismo che rende pericolose le campagne di intimidazione prolungate: chi deve proteggere le persone si trova progressivamente esposto al rischio di reagire troppo o troppo poco.
La prospettiva più preoccupante riguarda la continuità delle lezioni. Se la paura si trasformasse in un fattore ordinario della vita scolastica, potrebbe crescere la pressione per ricorrere a chiusure preventive e didattica a distanza, replicando alcune dinamiche organizzative sperimentate durante la pandemia da Covid-19. Non risulta che sia stata adottata una simile decisione per gli allarmi dell’11 novembre, ma il rischio di una deriva precauzionale merita di essere discusso. La scuola non può diventare un luogo dal quale allontanarsi sistematicamente ogni volta che qualcuno invia una comunicazione intimidatoria. La sicurezza deve permettere agli studenti di continuare a frequentare le lezioni, non trasformarsi in una ragione permanente per interromperle. E sarebbe una sconfitta particolarmente grave se un sistema educativo già alle prese con difficoltà organizzative e disuguaglianze territoriali tornasse a dipendere dalla disponibilità di strumenti digitali e connessioni domestiche per garantire un diritto fondamentale.
Continua con:
Allarmi bomba nelle scuole, guerra ibrida e rischio di un Great Firewall europeo
Gli attacchi ransomware alle scuole possono avere conseguenze durature.
La sicurezza non si decide con Google e non si misura con il senno di poi
La vicenda dell’11 novembre consegna una lezione che dovrebbe essere comprensibile anche senza una laurea in informatica o una carriera negli apparati di sicurezza. Riconoscere una mail sospetta è importante. Sapere come comportarsi quando quella mail annuncia una bomba è molto più importante. La prima attività riguarda la capacità di interpretare un messaggio digitale. La seconda coinvolge responsabilità istituzionali, procedure di emergenza e tutela della vita delle persone. Confonderle significa ridurre una questione di sicurezza pubblica alla competenza individuale di un dirigente scolastico. E significa soprattutto giudicare le scelte soltanto dopo aver scoperto che il pericolo non esisteva.
Chi ha deciso di non evacuare dopo essersi confrontato con le forze dell’ordine non deve essere automaticamente accusato di imprudenza. Chi ha evacuato un istituto sulla base delle informazioni disponibili non merita di essere deriso per aver preso sul serio una minaccia. Il vero fallimento sarebbe continuare a lasciare queste decisioni alla capacità dei singoli di interpretare informazioni incomplete, senza un coordinamento adeguato. Se una minaccia fosse stata autentica, nessuno avrebbe considerato sufficiente una ricerca su Google per giustificare la permanenza dei bambini nell’edificio. Se invece ogni email falsa riuscisse a bloccare sistematicamente le lezioni, gli autori della campagna avrebbero ottenuto il risultato desiderato senza utilizzare alcun esplosivo. La sfida consiste proprio nel sottrarsi a questa alternativa. Uno Stato credibile non deve scegliere tra il panico e l’indifferenza. Deve costruire un sistema nel quale la sicurezza non dipenda dalla fortuna di aver indovinato che una bomba non c’era.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.