🛡️ Executive Summary
- Cynet rileva tentativi di compromissione contro server Qlik Sense europei, concentrati in poco più di tre minuti nell’ottobre 2026.
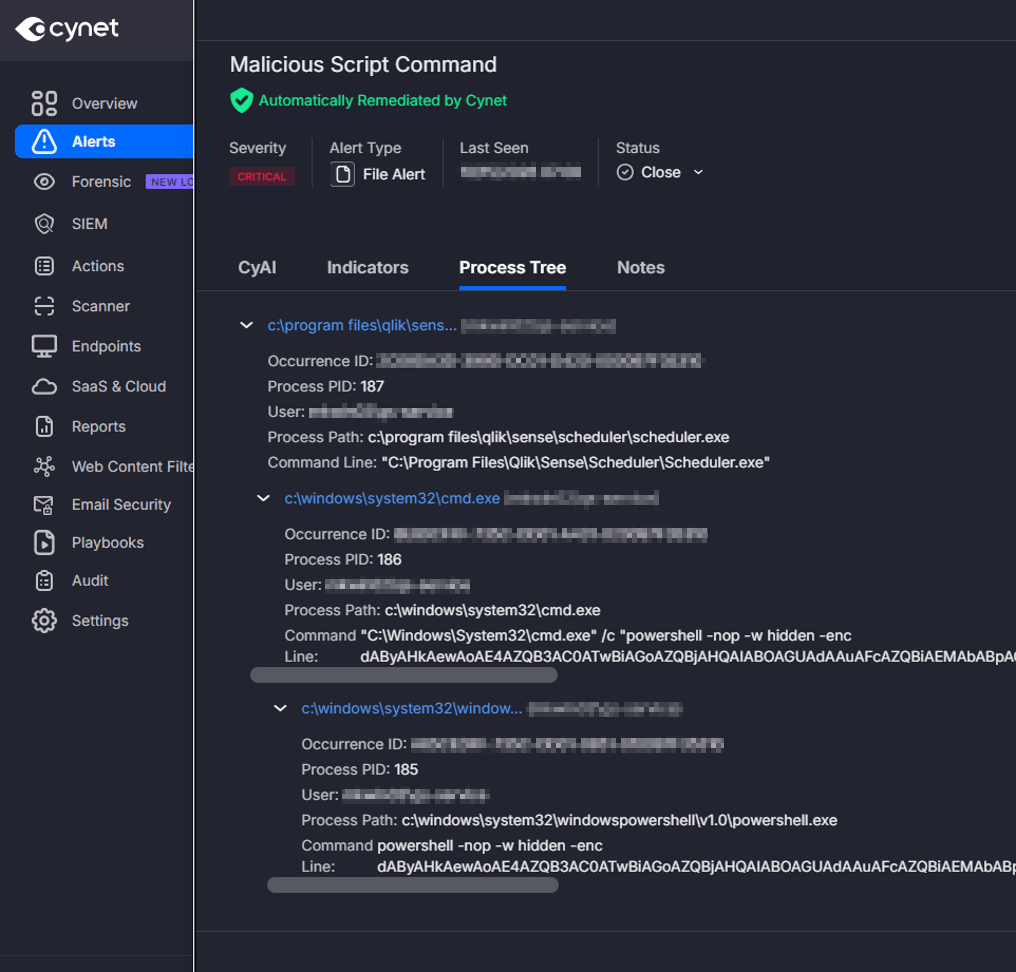
- Gli attaccanti tentano di avviare reverse shell PowerShell attraverso processi riconducibili al servizio Scheduler di Qlik Sense, ma Cynet blocca l’esecuzione osservata.
- Un server di staging contiene backdoor Go e materiale offensivo per ActiveMQ e Veeam. Non sono state dimostrate compromissioni riuscite attraverso questi due strumenti negli ambienti esaminati.
Qlik Sense torna nel mirino degli attaccanti informatici attraverso una campagna che richiama le intrusioni ransomware del 2023. I ricercatori di Cynet hanno individuato nell’ottobre 2026 tentativi di esecuzione di reverse shell PowerShell contro server utilizzati da diverse organizzazioni europee, concentrati in una finestra di poco superiore a tre minuti. Gli attacchi hanno interessato il processo Scheduler del software e sembrano compatibili con lo sfruttamento di vulnerabilità già corrette da Qlik. L’esecuzione dei payload osservati è stata bloccata, ma l’indagine ha permesso di identificare un’infrastruttura contenente backdoor per Windows e Linux, script di persistenza e strumenti preparatori per colpire Apache ActiveMQ e Veeam Backup & Replication.
Cosa leggere
Qlik Sense, vecchie vulnerabilità tornano al centro degli attacchi
La ricerca tecnica pubblicata da Cynet l’11 novembre 2026 descrive una sequenza di processi sospetti rilevata su più installazioni Qlik Sense Enterprise for Windows appartenenti a clienti europei. Gli elementi osservati ricordano le attività del ransomware CACTUS, documentate nel novembre 2023, quando gli attaccanti sfruttavano vulnerabilità nella piattaforma per eseguire comandi attraverso il processo Scheduler. Le falle coinvolte in quella precedente campagna erano CVE-2023-41265, relativa al tunneling delle richieste HTTP, e CVE-2023-41266, un problema di path traversal che consentiva di raggiungere endpoint non autorizzati.
A queste si aggiunge CVE-2023-48365, conosciuta come DoubleQlik, che aggirava una correzione incompleta della prima vulnerabilità. Qlik aveva distribuito gli aggiornamenti nel 2023 e ne aveva chiarito la necessità nel proprio bollettino ufficiale di sicurezza. Le vulnerabilità erano inoltre entrate nel catalogo delle falle sfruttate, come riportato nell’aggiornamento sulle CVE di Qlik Sense inserite nel KEV CISA. Cynet ritiene plausibile il riutilizzo di queste tecniche, ma non identifica con certezza la vulnerabilità iniziale sfruttata nell’attività recente.
PowerShell e Scheduler: la reverse shell viene intercettata prima dell’esecuzione
La telemetria raccolta dai ricercatori mostra il processo scheduler.exe generare una sequenza di comandi Windows e PowerShell. L’istruzione malevola comprendeva una prima comunicazione HTTP destinata a trasmettere il nome del computer e dell’utente, seguita dal tentativo di aprire una connessione TCP verso 45[.]115[.]26[.]23 sulla porta 4455. Il codice era nascosto attraverso parametri PowerShell che permettono di eseguire istruzioni codificate e finestre non visibili all’utente. La reverse shell presentava una struttura molto simile a quella del progetto Nishang, con modifiche alle variabili e alla gestione della connessione. Il comportamento previsto avrebbe consentito al server remoto di inviare comandi al sistema compromesso e riceverne i risultati. Cynet riferisce però di aver bloccato lo script prima dell’avvio della reverse shell, impedendo l’instaurazione del canale interattivo negli ambienti osservati. Il fatto che un attacco ricordi una precedente campagna CACTUS non dimostra, inoltre, che lo stesso gruppo sia responsabile dei tentativi del 2026. L’uso di exploit già disponibili e strumenti pubblici rende possibile il riutilizzo della stessa catena operativa da parte di soggetti differenti.
Leggi anche: Magnet Goblin sfrutta vulnerabilità per diffondere malware su Linux
Il server esposto rivela backdoor Go per Windows e Linux
Seguendo l’indirizzo utilizzato per il comando e controllo, Cynet ha individuato una directory HTTP accessibile sulla porta 8012 che conteneva strumenti destinati a fasi successive della compromissione. Tra questi comparivano wsvc.exe e wsvc_old.exe, due versioni di una reverse shell scritta in Go, oltre a una variante compressa con UPX. Il componente Windows utilizzava la porta 4456 per collegarsi al controller e ricevere comandi da eseguire attraverso cmd.exe. La directory comprendeva anche build per Linux su architetture i386, amd64, ARM64, MIPS e PowerPC64, elemento che suggerisce un interesse per bersagli diversi dai soli server Windows. Alcuni campioni presentavano errori di compilazione, segno che non tutti i componenti erano necessariamente pronti all’impiego operativo. La ricognizione osservata durante i test di laboratorio comprendeva informazioni sul sistema, processi attivi, configurazione della rete e ricerca di applicazioni esposte. Su Linux, gli strumenti tentavano anche di leggere /etc/passwd e /etc/shadow, file associati agli account e alle credenziali del sistema. Queste operazioni sono state osservate nell’analisi dei componenti malevoli e non devono essere confuse con compromissioni riuscite dei clienti Cynet.
OpenSSH e WinUpdCheck: la persistenza dopo il primo accesso
La seconda fase ricostruita dai ricercatori riguarda il tentativo di mantenere un accesso stabile al sistema. Uno script PowerShell denominato persist.ps1 cercava di installare o attivare OpenSSH, aggiungendo una chiave pubblica controllata dall’operatore al file administrators_authorized_keys e modificando le regole del firewall per consentire collegamenti sulla porta 22. Se OpenSSH non risultava già disponibile, lo script tentava di scaricare un archivio contenente componenti legittimi del software, riutilizzati per finalità malevole. Un meccanismo alternativo prevedeva la creazione dell’attività pianificata WinUpdCheck, configurata per avviare una reverse shell PowerShell ogni cinque minuti. Altri artefatti tentavano di registrare la backdoor Go come servizio Windows a esecuzione automatica. La presenza di questi script non dimostra che tutte le tecniche siano state installate con successo sui sistemi colpiti: Cynet ha ricostruito diversi passaggi attraverso test in laboratorio e analisi dei campioni. Le capacità identificate mostrano comunque come un accesso iniziale a Qlik Sense avrebbe potuto trasformarsi in una compromissione persistente.
Apache ActiveMQ e Veeam: exploit presenti ma ancora in fase di test
Il dettaglio più significativo dell’infrastruttura riguarda gli strumenti destinati a bersagli ulteriori rispetto a Qlik Sense. Cynet ha recuperato tre payload XML associati a CVE-2023-46604, vulnerabilità critica di Apache ActiveMQ che permette esecuzione remota di codice attraverso il protocollo OpenWire. Questa falla era stata già utilizzata nelle campagne ransomware contro server ActiveMQ. Nella directory era inoltre presente una versione modificata di uno strumento pubblico per CVE-2024-40711, vulnerabilità di deserializzazione in Veeam Backup & Replication già sfruttata in precedenti attacchi ransomware contro i sistemi di backup. Il materiale Veeam comprendeva codice sorgente, log e componenti di prova, ma utilizzava anche un indirizzo di callback locale e risultava privo di elementi necessari per ricostruire una catena offensiva completa. Cynet sottolinea di non aver osservato sfruttamenti riusciti di ActiveMQ o Veeam negli ambienti coinvolti nell’indagine. Gli artefatti indicano dunque preparazione e sperimentazione, non una campagna già confermata su tutti e tre i prodotti.
Come individuare i tentativi di attacco nei log aziendali
Per le organizzazioni che utilizzano Qlik Sense Enterprise for Windows, la prima verifica riguarda la versione installata e l’applicazione delle correzioni pubblicate dal vendor. Qlik raccomanda di aggiornare alle release supportate più recenti e di evitare l’esposizione diretta su Internet delle componenti amministrative. La ricerca Cynet fornisce inoltre indicatori comportamentali precisi: scheduler.exe che avvia cmd.exe o powershell.exe, comandi PowerShell codificati, connessioni verso 45[.]115[.]26[.]23, attività sulle porte 4455, 4456 e 8012 e comparsa inattesa di servizi o task pianificati. Particolare attenzione meritano l’attività WinUpdCheck, le modifiche alle chiavi autorizzate di OpenSSH e l’installazione di servizi che utilizzano nomi apparentemente ordinari per mascherare una backdoor. Gli indicatori di rete rappresentano una fotografia dell’infrastruttura osservata e possono cambiare nel tempo: la correlazione tra processi, persistenza e connessioni anomale è più affidabile del semplice blocco di un indirizzo IP.
Continua con: Kinsing malware sfrutta Apache ActiveMQ e diffonde rootkit Linux
Il rischio principale è lasciare vulnerabili sistemi corretti da anni
La campagna contro Qlik Sense dimostra che una vulnerabilità vecchia di tre anni può ancora alimentare attività offensive, soprattutto quando i server rimangono esposti e non vengono aggiornati. La ricerca non certifica una nuova zero-day né collega in modo definitivo gli attaccanti al ransomware CACTUS. Documenta invece un tentativo concreto di ottenere accesso attraverso una piattaforma aziendale e un’infrastruttura contenente componenti per ricognizione, persistenza e ulteriori attacchi. Per i responsabili della sicurezza il messaggio è operativo: correggere le vulnerabilità note, monitorare i processi amministrativi e proteggere anche i sistemi di backup e middleware. La disponibilità di strumenti offensivi pubblici rende sempre meno necessario sviluppare da zero una catena d’intrusione, ma non rende inevitabile il successo dell’attacco quando aggiornamenti e controlli comportamentali funzionano.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.