📌 In Sintesi
- ScreenConnect diventa il punto di ingresso di una nuova campagna informatica. Huntress identifica almeno 288 computer coinvolti in 48 organizzazioni attraverso sessioni di gestione remota compromesse.
- ConnectWise disabilita cinque estensioni in circa 400 ambienti partner. La misura è precauzionale: la presenza dei componenti non dimostra che tutti gli ambienti siano stati violati.
- SCKit tenta di trasformare i tecnici IT in strumenti di propagazione. Il malware contiene funzioni per sottrarre sessioni e raggiungere altri computer, ma Huntress non ha confermato il successo di questa fase.
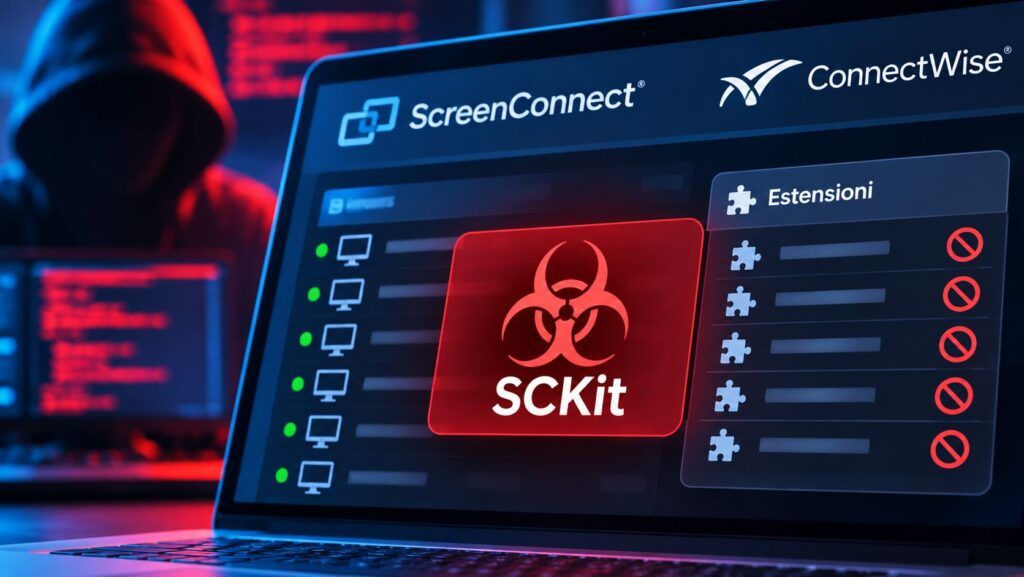
ScreenConnect torna al centro di una campagna informatica che colpisce direttamente la catena di fiducia dell’assistenza tecnica. L’11 novembre 2026 Huntress ha identificato 288 computer coinvolti in 48 organizzazioni attraverso l’utilizzo abusivo di istanze della piattaforma di accesso remoto ConnectWise. Gli aggressori hanno impiegato le funzionalità amministrative per distribuire client di controllo non autorizzati e installare SCKit, un insieme di strumenti progettati per ottenere persistenza e tentare la propagazione verso le postazioni dei tecnici. ConnectWise ha reagito disabilitando cinque estensioni di terze parti presenti in circa 400 ambienti partner. La vicenda dimostra quanto possa diventare pericoloso un software legittimo quando il suo accesso privilegiato viene utilizzato contro le organizzazioni che dovrebbe proteggere.
Cosa leggere
ScreenConnect: 288 computer coinvolti in appena 90 minuti
Secondo il rapporto tecnico pubblicato da Huntress, l’attività sospetta è stata osservata intorno alle 17:47 UTC dell’11 novembre, quando diversi ambienti ScreenConnect ospitati nel cloud hanno iniziato a distribuire comandi non autorizzati sui computer gestiti. Tutti i 288 endpoint identificati sono stati coinvolti nell’arco di circa 90 minuti, con un terzo delle attività concentrate nei primi dieci. La campagna interessa 48 organizzazioni monitorate da Huntress, un campione che non permette di stabilire automaticamente la dimensione globale dell’incidente.
ScreenConnect è una piattaforma di assistenza remota utilizzata da imprese, amministratori IT e Managed Service Provider (MSP) per intervenire sui computer dei clienti. La sua posizione è particolarmente delicata perché una singola console può amministrare numerosi sistemi appartenenti a organizzazioni differenti. Quando un aggressore ottiene l’accesso a quella console, può sfruttare la relazione fiduciaria esistente per distribuire software malevolo senza ricorrere necessariamente a un allegato email o a una nuova vulnerabilità del sistema operativo. La minaccia ripropone uno scenario già emerso nella precedente campagna ScreenConnect con comportamento worm-like, ma l’incidente di novembre presenta un nuovo insieme di strumenti e un perimetro operativo autonomo.
Leggi anche: Phishing e software RMM: come MSP360 e ScreenConnect diventano strumenti di persistenza
ConnectWise disabilita cinque estensioni: cosa è stato compromesso
Nel bollettino ufficiale dell’11 novembre, pubblicato alle 22:45 UTC, ConnectWise conferma di essere a conoscenza di accessi non autorizzati agli account ScreenConnect di alcuni partner e della distribuzione di software remoto non approvato negli ambienti dei clienti. L’azienda individua cinque estensioni indipendenti potenzialmente associate all’attività: Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link e RMM+ Password Link. I componenti sono stati disabilitati precauzionalmente negli ambienti cloud individuati, mentre ai partner con installazioni on-premise viene richiesto di intervenire direttamente.
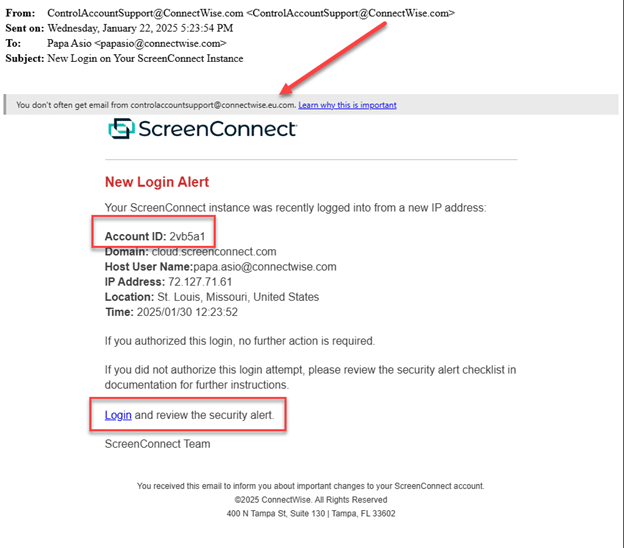
Circa 400 ambienti partner ospitavano almeno una delle estensioni, ma il produttore precisa che questa circostanza non costituisce una prova di compromissione. Non è dunque corretto aggiungere quei 400 ambienti alle 48 organizzazioni osservate da Huntress o presentarli come ulteriori vittime confermate. ConnectWise non ha ancora stabilito il vettore iniziale dell’attacco e considera preliminare l’ipotesi di abuso delle estensioni. Non risulta dimostrato che la campagna sia stata provocata da una nuova falla zero-day nella piattaforma.
SCKit installa client illegittimi e cerca di prendere il controllo delle sessioni
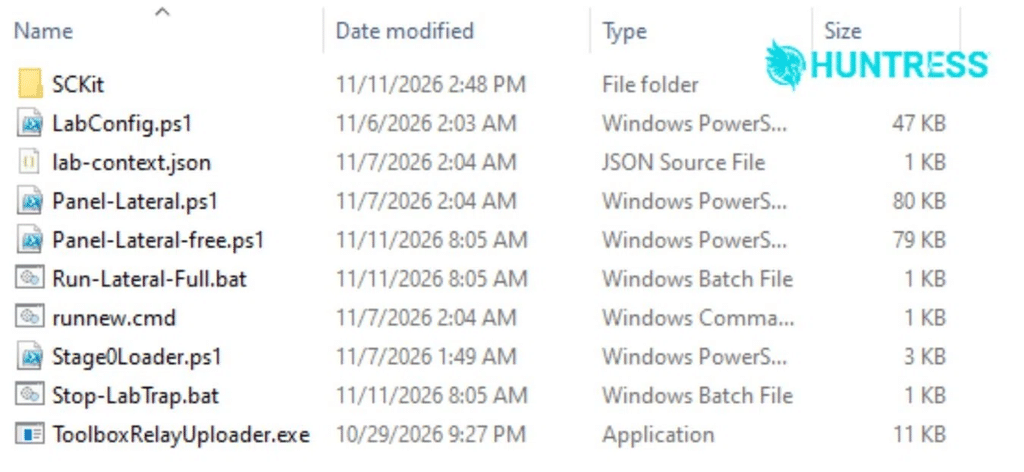
L’analisi dei ricercatori mostra che gli aggressori hanno utilizzato la funzione Run Command di ScreenConnect per eseguire istruzioni sui dispositivi amministrati, installando un secondo client ScreenConnect controllato dall’attaccante. Successivamente viene distribuito SCKit, un toolkit composto da 16 file, tra script PowerShell, comandi Windows e configurazioni. Il pacchetto viene consegnato in forma cifrata e decifrato localmente attraverso valori specifici per il dispositivo. Alcuni componenti introducono esclusioni in Microsoft Defender e installano meccanismi di persistenza; altri cercano di sostituire progressivamente il collegamento legittimo con una connessione remota controllata dall’aggressore. Tra gli artefatti identificati figurano la directory C:\ProgramData\RelayTrap e l’attività pianificata TrapWatch, utilizzata per mantenere operativo il componente malevolo. Il risultato è un accesso persistente che può sopravvivere alla chiusura della sessione originariamente compromessa. La tecnica rientra nel più ampio fenomeno dell’abuso dei software legittimi di amministrazione remota, sempre più utilizzati per nascondere attività ostili dentro operazioni apparentemente autorizzate.
Il pericolo maggiore riguarda le postazioni dei tecnici IT
L’aspetto più sofisticato del toolkit riguarda il tentativo di propagazione attraverso chi presta assistenza. Il codice analizzato da Huntress prevede che, quando un tecnico si collega a un computer infetto, il sistema tenti di trasferire ulteriori componenti sulla sua postazione. Da lì gli aggressori vorrebbero recuperare cookie di sessione e credenziali di autenticazione, riutilizzarli per accedere alla console ScreenConnect e distribuire il malware ad altri dispositivi amministrati dallo stesso tecnico. Si tratta di un meccanismo potenzialmente devastante perché sfrutta l’operatore come ponte tra organizzazioni differenti.
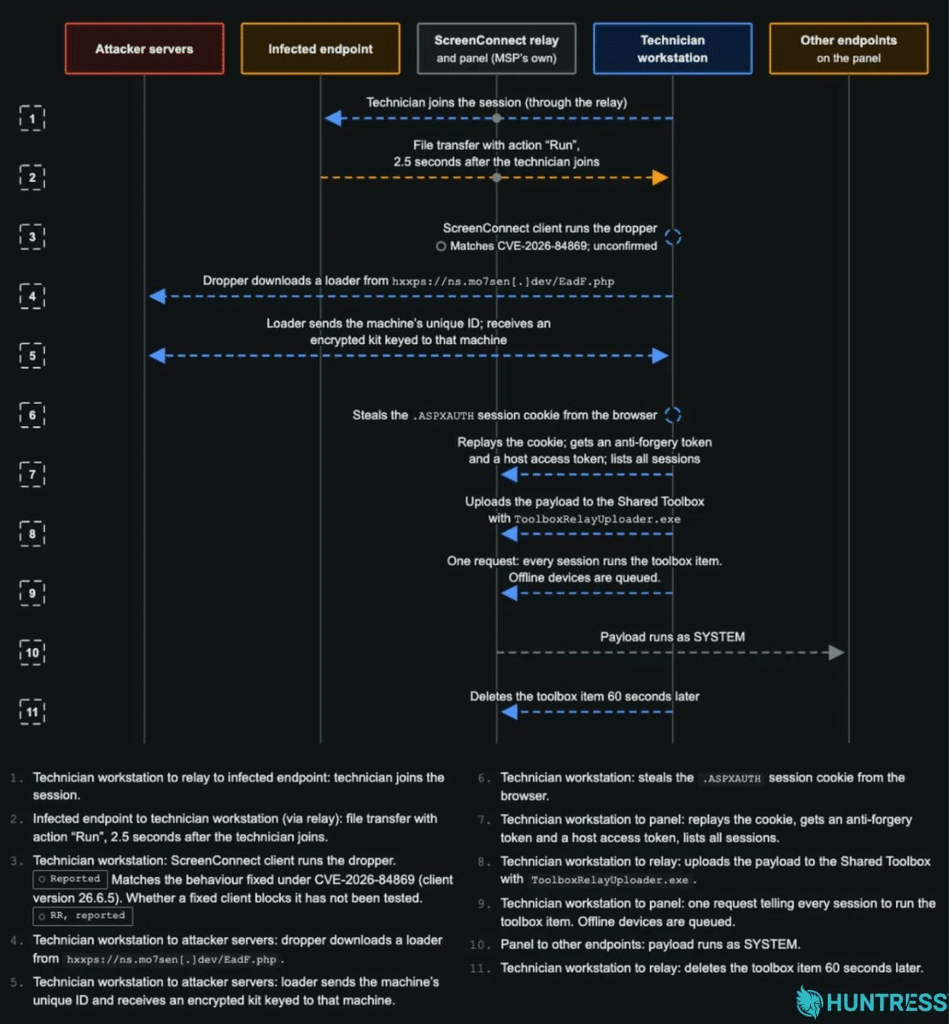
Tuttavia, Huntress non ha osservato un trasferimento riuscito dal computer compromesso alla postazione del tecnico, né la successiva propagazione verso ulteriori endpoint attraverso questa catena. Le capacità sono state ricostruite attraverso l’analisi del codice, mentre la fase effettivamente documentata riguarda la distribuzione iniziale tramite console compromesse. Alcuni commenti presenti nei file suggeriscono inoltre un possibile utilizzo di modelli linguistici nella preparazione degli script, ma questo indizio non dimostra quale tecnologia sia stata impiegata dagli aggressori. L’elemento certo è il tentativo di estendere un accesso privilegiato già ottenuto.
Come devono intervenire aziende e fornitori di assistenza
ConnectWise chiede ai partner di verificare immediatamente che le cinque estensioni indicate siano disabilitate, senza reinstallarle fino a nuove istruzioni. La misura non basta però a eliminare eventuali client malevoli già presenti. Le organizzazioni devono esaminare cronologie Run Command, attività Toolbox, accessi amministrativi, nuove utenze e installazioni di software remoto non autorizzato. Huntress raccomanda di non aprire sessioni ScreenConnect interattive verso computer sospetti, perché il toolkit è progettato per utilizzare proprio quel collegamento come opportunità di attacco. L’indagine dovrebbe avvenire attraverso strumenti EDR o canali indipendenti, isolando i dispositivi compromessi e verificando la presenza di client illegittimi, attività TrapWatch e componenti RelayTrap. Occorre inoltre revocare le sessioni potenzialmente esposte, sostituire le credenziali e controllare gli accessi dei tecnici utilizzando una postazione affidabile. Il principio è lo stesso emerso nelle precedenti vulnerabilità ScreenConnect entrate nel catalogo CISA KEV: aggiornare il software resta indispensabile, ma una patch non rimuove automaticamente una compromissione già avvenuta. La vulnerabilità CVE-2026-84869, corretta a settembre, non deve essere indicata come causa accertata della nuova campagna.
Continua con:
ConnectWise, attacco alla supply chain Microsoft 365: Cloud Backup sospeso
Perché l’attacco riguarda anche le imprese italiane
Non sono state pubblicate evidenze sufficienti per affermare che tra le 48 organizzazioni osservate da Huntress figurino aziende italiane. La rilevanza nazionale deriva piuttosto dalla diffusione dei sistemi di assistenza remota e dall’affidamento di funzioni amministrative a fornitori esterni. Un’impresa può mantenere aggiornati i propri computer e subire comunque conseguenze quando viene compromessa una console utilizzata dal partner incaricato della manutenzione. Il problema non è soltanto il malware SCKit, ma l’ampiezza dei privilegi concessi agli strumenti di supporto tecnico. L’incidente di novembre va inoltre distinto dalla precedente compromissione del servizio ConnectWise Cloud Backup di ottobre: coinvolge un’altra componente e richiede verifiche differenti. La priorità per aziende italiane e MSP è stabilire quali console possano raggiungere i propri sistemi, quali operatori dispongano dei privilegi necessari e come riconoscere rapidamente comandi non autorizzati. Quando l’assistenza remota diventa il vettore dell’attacco, il rapporto di fiducia tra fornitore e cliente si trasforma nel principale punto debole dell’infrastruttura digitale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.