🛡️ Executive Summary
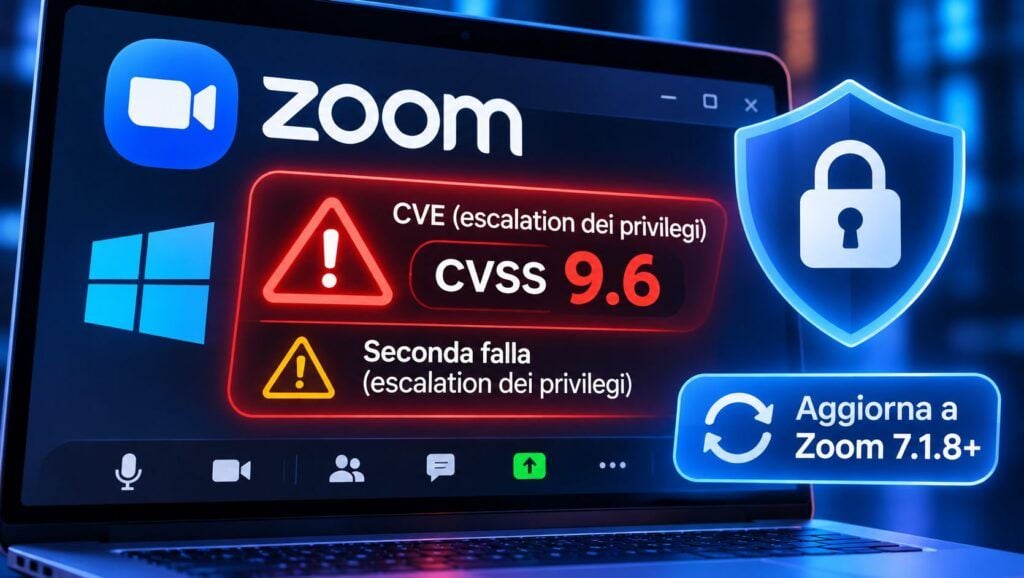
- Zoom corregge due vulnerabilità nel client Workplace per Windows. Entrambe possono consentire un’escalation dei privilegi attraverso la rete senza autenticazione.
- CVE-2026-108186 raggiunge CVSS 9.6. La seconda falla, CVE-2026-108187, riceve un punteggio di 8.1.
- La versione 7.1.8 corregge entrambi i problemi. Le informazioni pubblicate non confermano sfruttamenti attivi né dimostrano attacchi zero-click.
Zoom ha pubblicato due bollettini di sicurezza per correggere vulnerabilità che interessano Zoom Workplace sui computer Windows, con il rischio di escalation dei privilegi attraverso connessioni di rete. La falla più grave, identificata come CVE-2026-108186, raggiunge un punteggio CVSS 9.6, mentre CVE-2026-108187 viene classificata High con CVSS 8.1. Entrambe sono state rese pubbliche il 10 novembre 2026 e richiedono l’aggiornamento del client per impedire lo sfruttamento delle condizioni vulnerabili. Le informazioni ufficiali non indicano compromissioni già avvenute, ma la possibilità di elevare i privilegi senza un account autenticato rende importante l’installazione delle patch, soprattutto sulle workstation aziendali.
Cosa leggere
CVE-2026-108186 permette l’escalation dei privilegi attraverso la rete
La vulnerabilità principale riguarda un errore di improper input validation nel client Zoom Workplace per Windows. Secondo il bollettino ufficiale ZSB-26023, un soggetto remoto non autenticato potrebbe sfruttare una validazione insufficiente degli input per ottenere un’escalation dei privilegi. Il problema interessa le versioni dalla 7.1.0 fino a quelle precedenti alla 7.1.8, corrette con l’aggiornamento distribuito dal produttore. Il punteggio CVSS 9.6 riflette la gravità potenziale dell’impatto su riservatezza, integrità e disponibilità del sistema. Il vettore CVSS indica tuttavia UI, cioè la necessità di un’interazione dell’utente nelle condizioni valutate: non sarebbe quindi corretto presentare automaticamente questa falla come un attacco zero-click. Zoom non pubblica dettagli tecnici sufficienti per ricostruire una catena di exploit completa e attribuisce la scoperta al proprio team Offensive Security.
CVE-2026-108187 interessa le versioni precedenti alla 7.1.5
La seconda vulnerabilità, CVE-2026-108187, deriva da un errore nella validazione dell’origine delle richieste. Il bollettino ZSB-26024 la classifica High, con un punteggio CVSS di 8.1, e indica che può consentire un’escalation dei privilegi attraverso la rete senza autenticazione. Il problema riguarda Zoom Workplace per Windows nelle versioni precedenti alla 7.1.5. La scoperta è attribuita al ricercatore shmoul. La distinzione tra le versioni corrette è importante: Zoom 7.1.5 risolve la seconda falla, ma non protegge da CVE-2026-108186, che richiede almeno la 7.1.8. Anche per CVE-2026-108187 il vettore CVSS prevede interazione dell’utente, mentre le informazioni ufficiali non descrivono i passaggi necessari per sfruttarla.
Leggi anche: Zoom corregge una falla critica mentre Cursor espone i repository clonati
Zoom torna sotto pressione dopo le vulnerabilità corrette nei mesi precedenti
Le due nuove CVE arrivano dopo altri interventi di sicurezza che hanno interessato i client Zoom nel corso del 2026. A luglio il produttore aveva corretto CVE-2026-53412, vulnerabilità di validazione dell’input collegata al possibile controllo non autorizzato degli account. In agosto erano emerse altre falle nel motore Annotation, con scenari di esecuzione remota di codice analizzati dai ricercatori e descritti nell’approfondimento sulle vulnerabilità Zoom e sui messaggi di annotazione malevoli. Il confronto non implica che le nuove falle condividano la stessa causa tecnica: mostra piuttosto come un software utilizzato quotidianamente per comunicazioni e collaborazione debba gestire superfici di attacco differenti, comprese validazione dei dati, controlli di origine e confini dei privilegi. Il rischio assume particolare rilievo sui dispositivi aziendali, dove il client può essere installato su computer che accedono a documenti, credenziali e servizi interni.
Come aggiornare Zoom Workplace e verificare la versione installata
La correzione consigliata consiste nell’installare Zoom Workplace per Windows 7.1.8 o una versione successiva. Gli utenti possono verificare la release installata attraverso le informazioni del client e scaricare l’aggiornamento dal centro ufficiale Zoom. Per le aziende che distribuiscono l’applicazione attraverso strumenti di gestione centralizzata, occorre verificare che la nuova versione sia stata effettivamente installata su tutte le postazioni interessate, evitando di considerare conclusa la remediation sulla sola base dell’avvio della distribuzione. I bollettini non confermano sfruttamento attivo in the wild e non forniscono elementi per sostenere che gli attacchi siano già stati utilizzati contro organizzazioni specifiche. La priorità rimane comunque elevata per le installazioni Windows vulnerabili.
Continua con: Zoom e Xerox correggono vulnerabilità critiche, CISA aggiorna gli avvisi
Le patch Zoom riducono un rischio concreto per le postazioni Windows
CVE-2026-108186 e CVE-2026-108187 mostrano quanto siano importanti i controlli di validazione e autorizzazione anche nelle applicazioni desktop. Il pericolo non deriva necessariamente da un account già compromesso: entrambe le vulnerabilità vengono descritte da Zoom come sfruttabili da soggetti non autenticati attraverso la rete, pur con condizioni d’interazione indicate nei rispettivi vettori CVSS. La versione 7.1.8 rappresenta quindi il riferimento minimo per correggere entrambe le falle. Per gli amministratori IT, verificare le versioni realmente presenti sulle workstation resta l’azione più immediata per ridurre l’esposizione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.