In sintesi
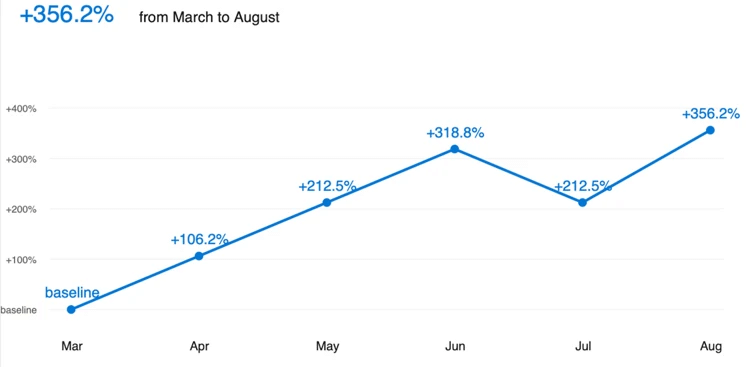
- Le rilevazioni GSocket crescono del 356,2%. Microsoft documenta un aumento tra marzo e agosto 2026, con particolare concentrazione sui server web Linux.
- Gli attaccanti mantengono l’accesso anche dopo le patch. GSocket utilizza una rete pubblica di relay cifrati, senza richiedere indirizzi IP controllati direttamente dai criminali.
- PHP, cPanel e Apache rappresentano le principali superfici osservate. Gli aggressori sfruttano applicazioni vulnerabili e installano meccanismi di persistenza attraverso cron, systemd e processi camuffati.
Microsoft lancia un allarme sull’utilizzo criminale di GSocket, uno strumento open source di accesso remoto trasformato in una backdoor persistente per i server Linux compromessi. Secondo la telemetria raccolta da Microsoft Defender for Endpoint, le rilevazioni associate a GSocket sono aumentate del 356,2% tra marzo e agosto 2026, mostrando un’espansione delle attività contro infrastrutture web e ambienti di hosting. Il problema non riguarda una vulnerabilità intrinseca del software, ma il suo utilizzo dopo la compromissione iniziale: gli aggressori sfruttano una falla applicativa, installano GSocket e mantengono un canale di comando e controllo cifrato anche quando il proprietario del server corregge il difetto originario. La patch elimina la porta d’ingresso, ma non necessariamente l’accesso già conquistato. È questa la caratteristica che rende particolarmente insidiosa la tecnica documentata da Microsoft Security Research.
Cosa leggere
GSocket trasforma una singola vulnerabilità in un accesso remoto persistente
La ricerca pubblicata da Microsoft l’11 novembre 2026, firmata da Yash Gund e Sumith Maniath con Microsoft Security Research, descrive diverse intrusioni nelle quali gli attaccanti hanno sfruttato vulnerabilità di applicazioni esposte a Internet per ottenere l’esecuzione iniziale di comandi. Una volta entrati, hanno distribuito GSocket e il componente gs-netcat, utilizzandoli per creare una connessione remota indipendente dal servizio compromesso.
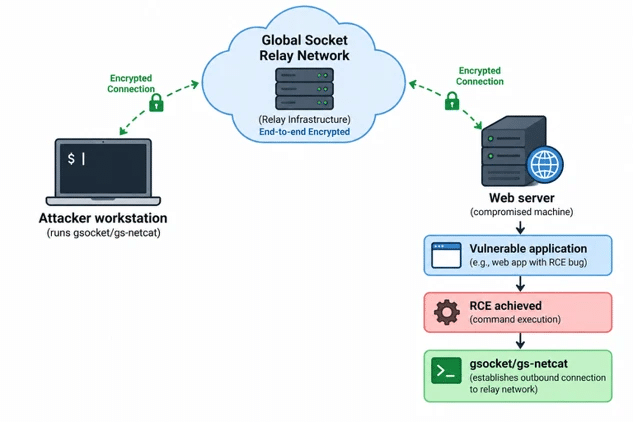
La differenza rispetto a una reverse shell tradizionale è sostanziale: il server infetto e l’operatore malevolo stabiliscono entrambi connessioni in uscita verso la Global Socket Relay Network, una rete pubblica che mette in comunicazione i due estremi attraverso un canale cifrato end-to-end. Non occorre aprire porte in ingresso, conoscere l’indirizzo pubblico della vittima o predisporre un server C2 dedicato. Microsoft aveva già individuato l’utilizzo di GSocket nelle campagne contro server PHP associate al gioco d’azzardo illegale, ma la nuova analisi documenta una diffusione più ampia della tecnica.
PHP, cPanel e Apache concentrano gli incidenti osservati
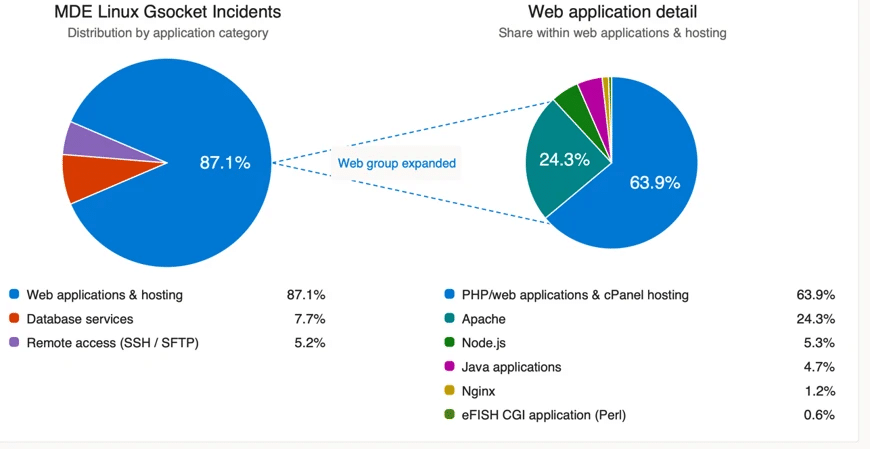
L’87,1% degli incidenti attribuibili a una categoria applicativa riguarda ambienti web e hosting, secondo i dati Microsoft Defender for Endpoint. All’interno di questo gruppo, applicazioni PHP e infrastrutture cPanel rappresentano il 63,9% degli episodi, mentre Apache raggiunge il 24,3%. La distribuzione riflette soprattutto la presenza di applicazioni esposte, sistemi di gestione dei contenuti e servizi amministrativi accessibili da Internet, non una vulnerabilità universale di queste tecnologie.
Sul piano settoriale, istruzione e ricerca rappresentano il 30,7% delle organizzazioni interessate, seguite da tecnologia e telecomunicazioni con il 22,9%. Microsoft precisa che questi numeri non dimostrano una selezione deliberata dei settori da parte degli attaccanti. Le infrastrutture universitarie e scientifiche, spesso articolate in numerosi servizi amministrati autonomamente, possono presentare superfici difficili da inventariare e aggiornare. Il fenomeno richiama le campagne contro WordPress e Joomla nelle quali le webshell assicurano un accesso persistente dopo la compromissione iniziale.
Leggi anche: Microsoft individua webshell PHP nascoste sui server Linux
Gli attaccanti nascondono GSocket nei processi e nei servizi Linux
Dopo l’accesso iniziale, gli aggressori utilizzano strumenti come curl e bash per recuperare gli script di installazione e selezionare il componente compatibile con l’architettura del server. I file vengono preparati anche in directory temporanee o residenti in memoria, come /dev/shm/.gs-0, riducendo la visibilità delle operazioni sul filesystem ordinario.
Microsoft documenta eseguibili camuffati attraverso nomi simili a quelli dei processi di sistema, tra cui systemd-remount-d, e altri componenti presentati come defunct. La persistenza può essere ottenuta con attività pianificate cron, servizi systemd, modifiche ai profili della shell e copie ridondanti del payload. Gli attaccanti possono inoltre alterare i timestamp dei file e cancellare gli elementi temporanei utilizzati durante l’installazione. Queste tecniche ricordano quelle già osservate nella campagna MIMO contro Magento e Docker, dove GSocket veniva combinato con ulteriori strumenti di occultamento.
Dirty Frag permette di tentare l’escalation fino ai privilegi root
In alcuni incidenti Microsoft ha osservato tentativi di escalation dei privilegi attraverso CVE-2026-43284, vulnerabilità del kernel Linux appartenente alla famiglia Dirty Frag. L’obiettivo è superare i privilegi iniziali del processo web e ottenere controllo più esteso sul sistema operativo. Il report non afferma che questi tentativi siano riusciti in ogni incidente: la tecnica rappresenta una fase aggiuntiva osservata soltanto in una parte delle intrusioni. Il rischio è comunque significativo perché una backdoor installata con i privilegi di un servizio web potrebbe diventare più difficile da rimuovere qualora l’attaccante raggiungesse root. La criticità della vulnerabilità era già emersa nelle analisi su Dirty Frag e sull’esposizione dei sistemi Amazon Linux a escalation locali. Microsoft sottolinea quindi l’importanza di mantenere aggiornati non soltanto CMS e applicazioni, ma anche il kernel e i componenti del sistema operativo.
Il comando e controllo non dipende da un indirizzo IP criminale
GSocket utilizza un segreto condiviso per identificare e collegare i due estremi della comunicazione, anziché un indirizzo IP o un dominio specifico degli aggressori. Il client installato sul server compromesso si connette alla Global Socket Relay Network, dove può essere raggiunto successivamente dall’operatore attraverso lo stesso segreto.
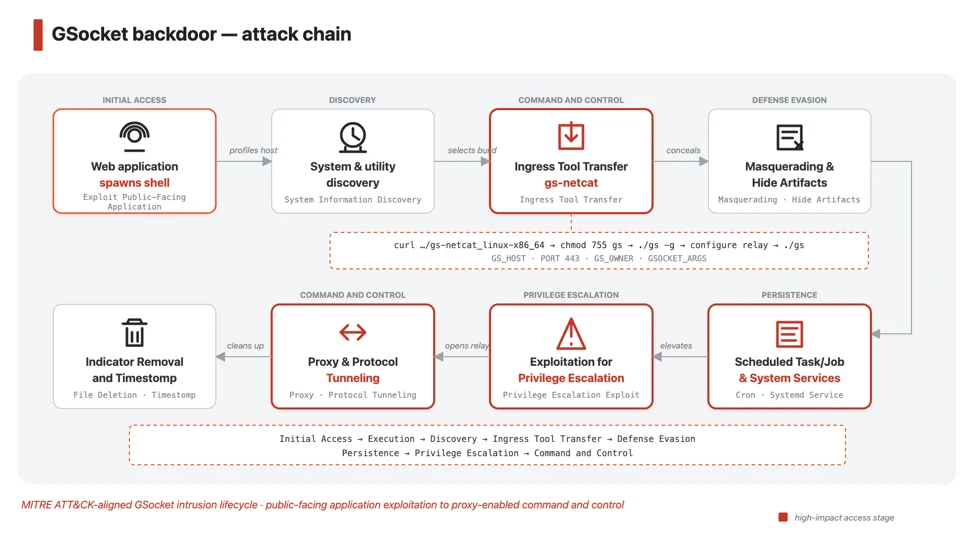
Questo rende meno efficaci alcune difese tradizionali basate sull’individuazione e sul blocco degli indirizzi C2 controllati direttamente da un gruppo criminale. La rete relay non è però invisibile né impossibile da filtrare: gli amministratori possono monitorare e limitare le connessioni in uscita verso infrastrutture non necessarie. Microsoft segnala tra gli indicatori osservati gsocket.io, cdn.gsocket.io e gsgg.b-cdn.net, precisando che si tratta di infrastrutture di distribuzione di uno strumento legittimo, non di domini necessariamente controllati dagli aggressori. Anche la presenza di GSocket, da sola, non costituisce prova di compromissione: occorre analizzare il contesto operativo.
Come individuare GSocket e rimuovere le backdoor dai server Linux
Microsoft raccomanda una risposta che comprenda verifica dell’accesso iniziale, analisi della persistenza e controllo delle connessioni in uscita. Gli amministratori devono cercare processi riconducibili a gs-netcat, eseguibili anomali nelle directory temporanee e servizi systemd creati senza una giustificazione amministrativa. Fra gli indicatori pubblicati compaiono i percorsi /dev/shm/.gs-0, /tmp/.gsn_ora, /tmp/systemd-remount-d e /usr/bin/systemd-remount-d. Il report fornisce inoltre query Kusto Query Language (KQL) per Microsoft Defender XDR, utili a correlare processi, file, connessioni e modifiche ai meccanismi di avvio automatico. Le contromisure comprendono regole di uscita restrittive, monitoraggio dei processi avviati dai servizi web e limitazioni all’esecuzione nelle directory temporanee, quando compatibili con le applicazioni. Interrompere un processo GSocket senza eliminare cron, servizi e copie persistenti non garantisce la bonifica.
Continua con: Magento, 953 negozi infettati con JavaScript invisibile agli scanner
Microsoft avverte: correggere una vulnerabilità non significa eliminare l’attaccante
Il dato più importante della ricerca non è soltanto l’aumento del 356,2% delle rilevazioni, ma il cambiamento nel rapporto tra compromissione e bonifica. Gli attaccanti utilizzano strumenti pubblicamente disponibili per mantenere accessi remoti indipendenti dalla vulnerabilità iniziale, riducendo la necessità di sviluppare infrastrutture C2 personalizzate. La difesa deve quindi verificare se il sistema sia già stato compromesso, individuare eventuali canali persistenti e accertare che le connessioni non autorizzate siano terminate. Un server aggiornato può continuare a essere controllato da un criminale informatico, se l’attività di risposta si limita alla correzione del software vulnerabile senza esaminare ciò che è stato installato durante l’intrusione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.