In sintesi
- Brave accusa Google di aver spostato il traffico degli scraper verso i motori alternativi. La risposta è un sistema di link cifrati che protegge la privacy degli utenti e rende più costosa l’estrazione automatizzata dei risultati.
- Chrome 157 corregge 83 vulnerabilità sul desktop, comprese cinque Critical. Le patch interessano ServiceWorker, CSS, Layout, Skia e Accessibility, con nuove segnalazioni provenienti anche da ricercatori che utilizzano strumenti AI.
- Google aggiorna contemporaneamente desktop, Android, iOS e ChromeOS. Extended Stable riceve 72 correzioni, mentre ChromeOS LTS-150 introduce ulteriori interventi di sicurezza.
Google modifica il funzionamento dei collegamenti nei risultati di ricerca e Brave denuncia un effetto collaterale che rischia di mettere sotto pressione i motori alternativi. Il nuovo sistema GOTO, progettato per contrastare l’estrazione automatizzata dei risultati, avrebbe spinto una parte significativa degli scraper verso Brave Search, costringendo l’azienda a introdurre un proprio meccanismo di protezione basato sulla crittografia. Contemporaneamente, l’11 novembre 2026, Google distribuisce Chrome 157 con 83 correzioni di sicurezza, comprese cinque vulnerabilità Critical, aggiornando anche Android, iOS e ChromeOS. Sono sviluppi distinti, ma mostrano due aspetti della stessa trasformazione del Web: la ricerca online diventa un’infrastruttura sempre più contesa dagli operatori dell’intelligenza artificiale, mentre il browser continua a richiedere interventi profondi per proteggere gli utenti dalle vulnerabilità del codice.
Cosa leggere
Google GOTO rende più difficile lo scraping e Brave denuncia le conseguenze
Nel rapporto pubblicato da Brave Search l’11 novembre, l’azienda descrive le conseguenze dell’introduzione di GOTO, il sistema con cui Google fa transitare i clic sui risultati attraverso un indirizzo intermedio google.com/goto prima della destinazione. Secondo Brave, questo meccanismo ha reso più complicato lo scraping dei risultati Google, soprattutto per chi ha bisogno di recuperare informazioni in tempo reale. Una parte degli operatori che commercializzano dati di ricerca si sarebbe quindi rivolta ad alternative dotate di un indice indipendente, provocando picchi di diverse migliaia di richieste al secondo sull’infrastruttura Brave. L’azienda sostiene che l’aumento del traffico automatizzato abbia aggravato i costi operativi e costretto i sistemi anti-bot ad adottare controlli più aggressivi, con conseguenze anche sugli utenti legittimi: ricerche più lente e maggiori richieste CAPTCHA. Si tratta della ricostruzione pubblicata da Brave, non di una valutazione indipendente dell’effettiva quota di traffico sottratta a Google.
Brave Search risponde con link cifrati che non rivelano quali risultati vengono aperti
La risposta di Brave consiste nell’introduzione di un nuovo sistema di URL cloaking, attraverso il quale i collegamenti dei risultati vengono rappresentati da indirizzi come search.brave.com/go/v1 accompagnati da informazioni cifrate. L’obiettivo è imporre un costo aggiuntivo allo scraping senza trasformare il motore in un sistema di tracciamento dei clic. Brave utilizza una tecnica crittografica denominata partially oblivious pseudorandom function, che permette al browser di ottenere la chiave necessaria a decifrare un collegamento senza rivelare al server quale risultato specifico sia stato selezionato.
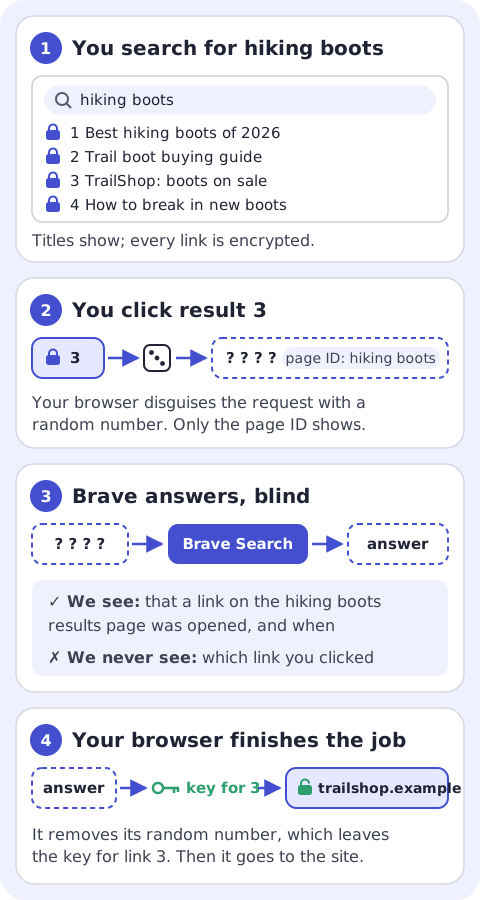
Il browser ricostruisce l’indirizzo effettivo e raggiunge direttamente il sito di destinazione, senza instradare la visita attraverso Brave. Il motore può conoscere la pagina dei risultati dalla quale parte la richiesta e il momento dell’operazione, ma non il singolo collegamento aperto. Per gli scraper cambia invece l’economia dell’operazione: ogni risultato richiede una chiave distinta, rendendo più onerosa la raccolta automatizzata di migliaia di indirizzi. Il modello si collega alla strategia con cui Brave Search ha trasformato la propria API in un servizio per gli agenti AI, offrendo un accesso strutturato ai dati invece dell’estrazione indiscriminata delle pagine.
Leggi anche: Brave amplia la ricerca AI, introduce i Containers e rafforza le proprie API
Il nuovo sistema protegge la privacy, ma introduce limiti e rischi
Brave riconosce che i collegamenti intermedi possono creare problemi. Copiare un URL dalla pagina dei risultati non significa necessariamente copiare l’indirizzo definitivo, perché il collegamento può contenere un redirect temporaneo destinato a scadere. Questo lo rende poco adatto a essere conservato nei segnalibri o condiviso come riferimento permanente. Esiste inoltre il rischio che indirizzi riconducibili a brave.com/go vengano abusati per reindirizzare gli utenti verso pagine malevole. Brave dichiara di aver introdotto contromisure come la revoca dei redirect, limiti temporali e pagine di avviso. Un’altra eccezione riguarda gli utenti che disabilitano JavaScript: senza l’esecuzione del codice necessario allo schema crittografico, viene utilizzato un reindirizzamento convenzionale, nel quale il server può conoscere la destinazione. Il confronto con Google introduce anche un interrogativo economico: secondo Brave, la nuova domanda di dati di ricerca da parte di chatbot e agenti AI ha trasformato lo scraping in un mercato capace di incidere sulla concorrenza tra motori. È una valutazione commerciale esplicita, che non dimostra da sola intenzioni anticoncorrenziali di Google.
Chrome 157 corregge 83 vulnerabilità, cinque sono classificate Critical
Sul fronte della sicurezza, il bollettino ufficiale Chrome dell’11 novembre annuncia la distribuzione della versione 157.0.8103.78/.79 per Windows e macOS e 157.0.8103.78 per Linux. L’aggiornamento contiene 83 correzioni di sicurezza, delle quali cinque sono classificate Critical: CVE-2026-126885 in ServiceWorker, CVE-2026-126895 in CSS, CVE-2026-126879 in Layout, CVE-2026-126846 in Skia e CVE-2026-126911 in Accessibility. Tutte e cinque riguardano vulnerabilità use-after-free, una classe di errori nella quale il programma continua a utilizzare memoria già liberata. Google documenta inoltre numerose falle High nei componenti V8, ANGLE, DOM, Extensions, FileSystem e Media. Il bollettino non conferma lo sfruttamento attivo delle cinque vulnerabilità Critical: sarebbe quindi improprio descriverle automaticamente come zero-day utilizzate negli attacchi. La nuova distribuzione segue di pochi giorni il precedente aggiornamento Chrome 157 che aveva corretto una vulnerabilità già sfruttata, rendendo necessario distinguere i due interventi.
Anthropic e OpenAI contribuiscono alla scoperta delle vulnerabilità Chrome
Il bollettino Google documenta anche il ruolo crescente dell’intelligenza artificiale nella ricerca delle vulnerabilità. Xinyang Ge di Anthropic, con l’assistenza di Claude, figura tra i ricercatori che hanno segnalato problemi High relativi a Frames, Animation, Cache e V8. Altre segnalazioni coinvolgono Vlad Stolyarov di Anthropic, sempre con il supporto di Claude. OpenAI Codex Security compare invece nella scoperta di vulnerabilità come CVE-2026-126916, un integer overflow in V8, e CVE-2026-126874, una type confusion nello stesso motore JavaScript. L’apporto dei sistemi AI non sostituisce automaticamente la validazione dei ricercatori, ma testimonia l’ingresso di strumenti automatizzati nelle attività di individuazione e verifica dei difetti. Un’evoluzione già osservata quando Chrome 156 aveva corretto 353 vulnerabilità, con una partecipazione crescente di ricercatori e sistemi di analisi assistita.
Google aggiorna Chrome su Android, iOS, Extended Stable e ChromeOS
La distribuzione interessa anche i dispositivi mobili. Chrome per Android raggiunge la versione 157.0.8103.78, con correzioni di sicurezza allineate alla release desktop corrispondente, salvo eccezioni specifiche. Su iPhone e iPad arriva invece Chrome 158.0.8127.32, presentato come aggiornamento di stabilità e prestazioni. La differenza tra la numerazione Android e quella iOS non indica che il primo abbia necessariamente meno protezioni: i canali seguono cicli e componenti differenti. Per Windows e macOS, Extended Stable passa alla versione 156.0.8078.100 con 72 correzioni di sicurezza, comprese vulnerabilità Critical. Infine, ChromeOS LTS-150 raggiunge 150.0.7871.289, con piattaforma 16700.70.0, e integra correzioni selezionate per componenti come Layout, FileSystem, WebRTC, PDF e Cache. Gli amministratori devono quindi verificare il canale effettivamente utilizzato, evitando di confrontare le versioni dei diversi prodotti come se appartenessero alla stessa distribuzione.
Continua con: ChromeOS LTS corregge 70 falle mentre Chrome 158 avanza su Android e PC
Tra scraping e vulnerabilità, il browser diventa un’infrastruttura strategica
Google e Brave stanno affrontando problemi differenti che convergono sulla stessa risorsa: il controllo dell’accesso al Web. Da una parte, la ricerca online deve sostenere una domanda crescente di dati alimentata dagli agenti AI, limitando l’automazione non autorizzata senza compromettere l’esperienza degli utenti. Dall’altra, Chrome continua a correggere vulnerabilità critiche nei componenti che elaborano pagine e contenuti non attendibili. Per gli utenti la priorità immediata rimane aggiornare il browser e verificare che la nuova versione sia stata effettivamente installata. Per i motori alternativi, invece, la sfida consiste nel proteggere le proprie infrastrutture senza trasformare ogni ricerca e ogni clic in un’attività tracciabile. Il Web aperto dipende sempre più da sistemi di difesa che devono distinguere traffico legittimo, automazione commerciale e comportamenti malevoli, senza sacrificare sicurezza, privacy e concorrenza.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.