📌 In sintesi
- Clienti italiani SafePal ricevono false lettere con QR code e dati personali autentici. Le comunicazioni simulano avvisi di sicurezza per convincere i destinatari a inserire la frase di recupero del wallet in siti fraudolenti.
- La campagna segue la violazione dei dati di circa 39.798 clienti. SafePal aveva confermato in agosto l’accesso non autorizzato a nomi, indirizzi, recapiti e informazioni sugli ordini, senza compromissione accertata delle chiavi private.
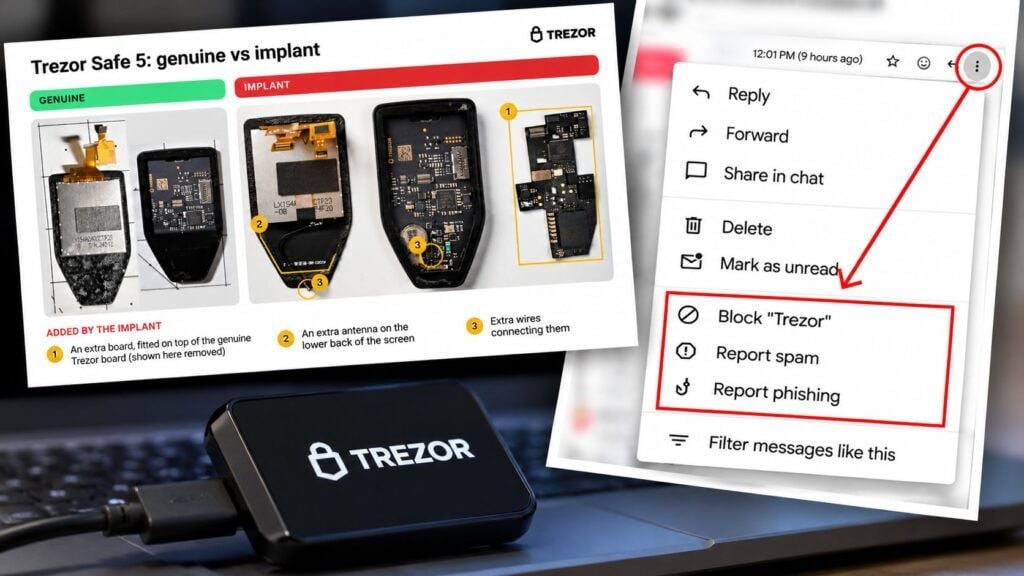
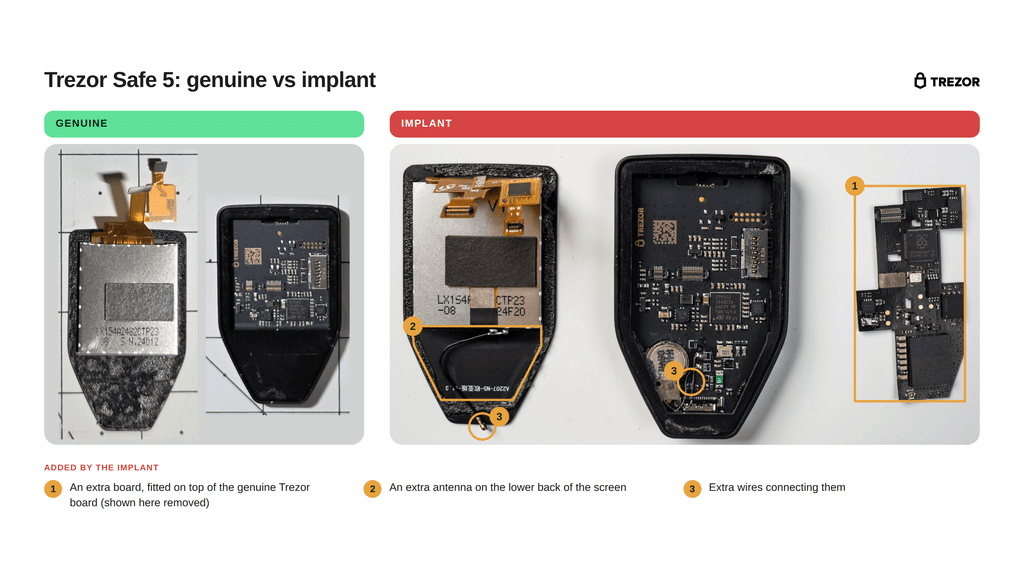
- Trezor conferma un secondo rischio, distinto dal phishing. Tre wallet Safe 5 venduti dal rivenditore CryptoBilis contenevano dispositivi hardware non autorizzati. Il firmware 2.13.1 introduce una protezione specifica.
SafePal finisce nuovamente al centro di un caso di sicurezza informatica che coinvolge direttamente clienti italiani, questa volta raggiunti da false lettere cartacee contenenti codici QR e informazioni personali corrette. Non si tratta del consueto messaggio di phishing inviato per email: i criminali utilizzano nomi, indirizzi di spedizione e dettagli degli acquisti per confezionare comunicazioni apparentemente ufficiali e recapitarle nelle abitazioni dei proprietari di wallet crypto. L’obiettivo è convincerli a visitare un sito contraffatto e inserire la seed phrase, la sequenza di parole che permette di recuperare il portafoglio e controllarne i fondi. SafePal ha riconosciuto ufficialmente l’esistenza delle lettere fraudolente, escludendo che provengano dall’azienda e ribadendo che la violazione scoperta in agosto non ha compromesso direttamente le chiavi private. La vicenda mostra però un problema più ampio: un incidente nei sistemi commerciali può trasformarsi, mesi dopo, in una campagna mirata contro i risparmi dei clienti, anche quando l’infrastruttura crittografica del wallet rimane integra.
Cosa leggere
SafePal, la lettera arriva a casa con nome, indirizzo e QR code
Le prime segnalazioni italiane, diffuse il 12 novembre 2026, descrivono buste cartacee particolarmente credibili perché indirizzate a persone che hanno realmente acquistato dispositivi SafePal. Le lettere riportano informazioni personali e riferimenti agli ordini, presentando un presunto problema al firmware del wallet. Il destinatario viene invitato a effettuare una procedura urgente attraverso un QR code che conduce a una pagina web contraffatta. Secondo le ricostruzioni della campagna, alcune pagine fraudolente sono ospitate attraverso infrastrutture di pubblicazione decentralizzata come Arweave e riproducono elementi grafici riconducibili a SafePal. La personalizzazione rende l’inganno più convincente di una comunicazione generica, perché l’aggressore dimostra di conoscere dettagli che normalmente soltanto il venditore e l’acquirente dovrebbero possedere.
SafePal conferma nel proprio avviso ufficiale contro le truffe di essere a conoscenza di lettere fisiche inviate da soggetti che si spacciano per l’azienda. Il produttore precisa che non spedisce comunicazioni cartacee ai clienti per chiedere operazioni sui wallet e invita a non utilizzare i codici QR presenti nelle buste. La conferma riguarda la campagna di impersonificazione, mentre non è stato pubblicato un numero verificato di destinatari italiani. La ricezione della lettera non significa che il wallet sia stato violato: il furto delle criptovalute diventa possibile se la vittima consegna la frase di recupero o autorizza operazioni attraverso un’interfaccia controllata dai criminali.
Leggi anche: SafePal tra i protagonisti degli incidenti cyber di agosto: 39.798 clienti coinvolti
Il furto dei dati di agosto spiega perché i criminali conoscono gli indirizzi
L’origine del rischio risale al 16 agosto 2026, quando SafePal aveva annunciato un accesso non autorizzato ai dati commerciali di circa 39.798 clienti. La falla riguardava un difetto di autorizzazione nella funzione di tracciamento degli ordini, attraverso il quale un soggetto poteva ottenere informazioni riferite ad acquisti effettuati da altri clienti. Il periodo interessato comprende ordini effettuati tra il 2 marzo 2025 e l’11 aprile 2026. Le informazioni esposte includevano nomi, indirizzi email, numeri telefonici, indirizzi di consegna e dettagli dei prodotti acquistati. Non risultavano invece coinvolte le frasi di recupero, le chiavi private, le password dei wallet, i numeri delle carte di pagamento o i documenti identificativi. Nel rapporto ufficiale aggiornato al 30 ottobre, SafePal dichiara di avere corretto la vulnerabilità e completato una verifica indipendente dei sistemi commerciali attraverso Cure53, senza ulteriori vulnerabilità individuate nell’ambito della revisione.
L’azienda ha inoltre ridotto a 90 giorni il periodo ordinario di conservazione dei dati commerciali sensibili. Il dettaglio più significativo riguarda però la persistenza delle informazioni sottratte: una volta uscite dai sistemi aziendali, gli indirizzi postali non possono essere revocati come una password. Anche dopo la correzione della falla, i criminali possono continuare a utilizzare quei dati per successive campagne di phishing. Il precedente caso Trezor e ShipMonk, con informazioni di vecchi clienti conservate oltre il previsto, dimostra quanto la gestione dei dati logistici sia diventata una componente essenziale della sicurezza degli hardware wallet.
Come funziona il phishing con QR code e perché può svuotare il wallet
Il meccanismo punta sulla paura di perdere le criptovalute. La lettera descrive una presunta vulnerabilità critica, un aggiornamento obbligatorio o la necessità di sostituire il dispositivo. Il QR code conduce a un sito che imita quello del produttore e chiede di completare una procedura di sicurezza. Se viene richiesto di digitare le 12 o 24 parole della seed phrase, l’utente sta consegnando a un soggetto esterno la possibilità di ricostruire il portafoglio. A quel punto un aggressore può trasferire i fondi senza avere accesso fisico al dispositivo. L’hardware wallet può continuare a funzionare perfettamente, ma non è più sufficiente a proteggere le criptovalute perché il segreto necessario a controllarle è stato divulgato. Scansionare un QR code sospetto non equivale automaticamente a perdere i fondi. La compromissione dipende dalle azioni successive, come l’inserimento della frase di recupero, il collegamento a un’applicazione malevola o l’autorizzazione di una transazione. Il rischio aumenta quando il sito falso contiene già nome e riferimenti dell’acquisto, perché questi dettagli possono indurre la vittima a credere di trovarsi su una pagina ufficiale. SafePal segnala inoltre tentativi di impersonificazione telefonica, false offerte di rimborso, richieste di sostituzione del wallet e pagine che modificano una sola lettera dell’indirizzo web originale. Il problema non è quindi il QR code in sé, ma l’utilizzo di informazioni autentiche per costruire una richiesta fraudolenta.
Trezor conferma tre wallet manomessi: un attacco differente ma altrettanto pericoloso
Mentre SafePal affronta una campagna che sfrutta dati personali sottratti, Trezor ha confermato il 12 novembre un caso distinto di manomissione fisica degli hardware wallet. Nell’indagine relativa al rivenditore CryptoBilis, attivo nel Sud-est asiatico, il produttore ha identificato tre dispositivi Trezor Safe 5 contenenti impianti hardware non autorizzati. I prodotti erano stati acquistati tra il 20 agosto e il 23 settembre 2026. Trezor riferisce di avere ricevuto segnalazioni da 48 clienti e di non avere individuato, finora, dispositivi manomessi provenienti da altri rivenditori o appartenenti ad altri modelli. Nessuno dei proprietari dei tre wallet identificati ha segnalato la perdita di fondi. La società ha inoltre ridotto di circa l’80% la propria rete di rivenditori, imponendo controlli più severi ai soggetti rimasti. Il comunicato ufficiale Trezor del 12 novembre conferma che il firmware 2.13.1, pubblicato l’11 novembre, introduce una protezione capace di impedire agli impianti finora individuati di acquisire informazioni. La correzione non può però annullare l’eventuale esposizione di una seed phrase già intercettata prima dell’aggiornamento: per questo Trezor raccomanda agli acquirenti coinvolti di trasferire gli asset verso un nuovo wallet con una nuova frase di recupero. La vicenda sviluppa il problema della manomissione fisica nella distribuzione degli hardware wallet già emerso con Ledger e CryptoBilis, ma non costituisce una prova che tutti i prodotti venduti da CryptoBilis siano stati alterati. Non risultano conferme di Trezor Safe 5 manomessi venduti in Italia.
Cosa devono fare i clienti SafePal che ricevono una lettera sospetta
Le istruzioni ufficiali SafePal sono inequivocabili: non scansionare il QR code, non visitare l’indirizzo indicato e non inserire mai la seed phrase. Chi riceve una busta sospetta può conservarla e segnalarla attraverso la pagina ufficiale SafePal dedicata alle truffe, caricando una fotografia del documento o del QR code senza aprirne il collegamento. L’azienda mette a disposizione anche canali di supporto e strumenti per verificare l’autenticità dei propri indirizzi web e profili. Se la frase di recupero è già stata inserita in un sito fraudolento, SafePal raccomanda di considerare compromesso il wallet, crearne uno nuovo attraverso strumenti ufficiali e trasferire immediatamente gli asset residui verso una nuova seed phrase. In caso di timori per la sicurezza personale o di tentativi di truffa è opportuno rivolgersi alle autorità competenti. Le persone coinvolte nella violazione degli ordini erano state avvisate da SafePal il 16 agosto tramite un messaggio proveniente dall’indirizzo [email protected]. Ricevere quella comunicazione non implica che il dispositivo debba essere sostituito: il produttore afferma che la violazione commerciale non ha compromesso il funzionamento crittografico dei wallet. La precauzione decisiva riguarda la protezione della frase di recupero, che non deve essere digitata su pagine aperte attraverso lettere, email o messaggi inattesi. La differenza rispetto al caso Trezor è sostanziale: nel phishing SafePal il pericolo deriva dall’inganno rivolto al proprietario; nei dispositivi Trezor effettivamente alterati il problema riguarda componenti fisiche aggiunte prima della consegna.
Continua con:
Ledger, impianto hardware confermato: CryptoBilis diventa un caso di sicurezza della distribuzione
Keystone distruggerà 18.835 wallet dopo il furto della chiave di autenticità
La sicurezza dei wallet crypto dipende anche dai dati personali e dai rivenditori
SafePal e Trezor mostrano due modalità differenti con cui la fiducia negli hardware wallet può essere sfruttata dagli aggressori. Nel primo caso, la compromissione dei sistemi commerciali mette a disposizione dei criminali informazioni sufficienti per costruire una truffa personalizzata e portarla fino alla porta di casa. Nel secondo, la manomissione avviene nella catena distributiva, prima che il dispositivo raggiunga il proprietario. Non esiste una prova che i due incidenti siano coordinati o attribuibili agli stessi responsabili, ma entrambi dimostrano che la protezione crittografica del portafoglio non esaurisce il problema della sicurezza. I dati personali, i fornitori logistici, i rivenditori e le procedure di assistenza possono diventare punti di attacco indipendenti dall’architettura del dispositivo. Per i consumatori italiani, il caso SafePal contiene un avvertimento concreto: una lettera con il proprio nome, l’indirizzo corretto e i dettagli di un acquisto reale non è necessariamente autentica. Il valore di quei dati per chi organizza una truffa può sopravvivere per mesi alla correzione della vulnerabilità che ne ha consentito l’esposizione. La precauzione più importante rimane quindi distinguere la comunicazione ufficiale del produttore dalla richiesta di consegnare informazioni che nessun servizio legittimo deve conoscere. Un hardware wallet può proteggere le chiavi private da un attacco informatico, ma non può impedire al proprietario di consegnarle volontariamente a un criminale convinto di parlare con l’assistenza.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.