Executive Summary
- ArcticRAT integra Grok nelle attività di furto dei dati. Il malware utilizza API di intelligenza artificiale per analizzare SMS sottratti alle vittime e individuare codici OTP, movimenti bancari e informazioni finanziarie.
- Zimperium ha identificato 78 campioni, 42 dropper, 36 payload e 21 indirizzi di comando e controllo. La famiglia si è trasformata da strumento mirato ai wallet crypto in una piattaforma per il controllo remoto dei dispositivi Android.
- L’infezione parte principalmente da applicazioni fraudolente. Finti Google Play Store, app contraffatte e abuso dei servizi di accessibilità consentono agli aggressori di sorvegliare lo smartphone e automatizzare operazioni senza il consenso dell’utente.
Un malware Android che utilizza Grok per leggere e selezionare automaticamente i dati rubati, individuare codici bancari e costruire un profilo finanziario delle vittime. È questa la caratteristica più significativa di ArcticRAT, una famiglia malevola analizzata dai ricercatori Zimperium zLabs e descritta in un rapporto tecnico pubblicato il 12 novembre 2026. L’indagine ricostruisce mesi di sviluppo, identifica 78 campioni e documenta il passaggio da un attacco rivolto alle applicazioni per criptovalute a una piattaforma di controllo remoto molto più completa. L’intelligenza artificiale non sostituisce il malware, ma ne aumenta la capacità di trasformare grandi quantità di informazioni sottratte in dati immediatamente utilizzabili per frodi e furti finanziari. Il rischio riguarda gli smartphone Android sui quali vengano installate applicazioni contraffatte e concessi privilegi particolarmente invasivi.
Cosa leggere
ArcticRAT, il malware Android che trasforma Grok in un analista dei dati rubati
Il nuovo elemento individuato da Zimperium riguarda l’integrazione diretta delle API di xAI all’interno della catena di raccolta e analisi delle informazioni. Secondo la ricerca tecnica originale di Zimperium, le varianti più recenti di ArcticRAT possono inviare al modello linguistico dati sulle applicazioni installate e contenuti dei messaggi SMS già intercettati. L’obiettivo è riconoscere automaticamente informazioni utili agli aggressori, separando i dati finanziari dai messaggi pubblicitari e dalle comunicazioni prive di valore operativo. I ricercatori hanno osservato interrogazioni al modello grok-4.20-0309-non-reasoning, utilizzato per elaborare istruzioni predisposte dagli stessi operatori criminali.
Il funzionamento è particolarmente rilevante perché non si limita alla semplice ricerca di codici numerici all’interno degli SMS. Le istruzioni individuate nel codice chiedono all’AI di riconoscere applicazioni bancarie, piattaforme di trading, servizi di criptovalute, notifiche sui saldi e messaggi relativi ai trasferimenti di denaro. I risultati vengono organizzati in strutture JSON, memorizzati temporaneamente sul dispositivo e successivamente recuperati attraverso il canale di comando e controllo. In questo modo gli aggressori possono ottenere un riepilogo organizzato della posizione finanziaria della vittima senza dover analizzare manualmente ogni comunicazione sottratta. L’utilizzo del modello non dimostra alcuna partecipazione di xAI alle operazioni criminali: il rapporto documenta un abuso delle API da parte degli operatori del malware.
Da 11 app crypto a 78 campioni: come è cambiata la minaccia
ArcticRAT era inizialmente orientato al furto di informazioni da undici specifiche applicazioni per criptovalute. Successivamente il progetto si è trasformato in un Remote Access Trojan capace di eseguire molteplici operazioni sul dispositivo compromesso. Zimperium ha identificato 78 campioni distinti, suddivisi in 42 dropper e 36 payload, oltre a 21 indirizzi IP associati all’infrastruttura complessiva e 129 comandi differenti individuati nelle varianti analizzate. Questi valori non rappresentano il numero delle vittime: descrivono l’estensione tecnica della famiglia malware, non la diffusione effettiva delle infezioni.
Il punto di svolta risale alla metà di luglio 2026, quando i ricercatori hanno individuato le prime integrazioni dei modelli linguistici. Le versioni successive hanno ampliato le capacità di sorveglianza, controllo remoto e manipolazione dell’interfaccia Android. È una direzione già osservata nel precedente RatHat, il malware che utilizzava l’AI per controllare Android attraverso ADB. Tuttavia, i due casi non sono identici: RatHat utilizza l’intelligenza artificiale soprattutto per interpretare l’interfaccia e guidare le azioni, mentre ArcticRAT la impiega anche per estrarre informazioni finanziarie dai dati sottratti. Questa differenza dimostra come l’AI possa inserirsi in più fasi di un attacco informatico, dalla gestione del dispositivo all’elaborazione delle informazioni.
Leggi anche
Falsi SMS INPS e app Android malevole: la campagna individuata in Italia
Falsi Google Play Store e applicazioni Amazon: come avviene l’infezione
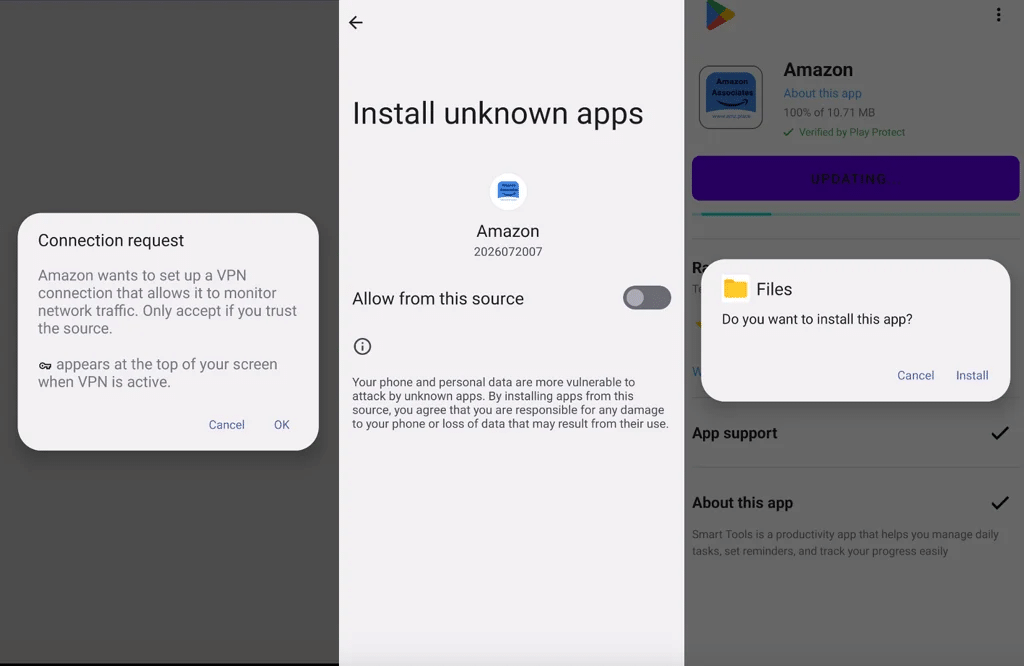
La catena d’infezione documentata da Zimperium inizia generalmente attraverso pagine fraudolente che imitano lo store Google Play, messaggi di phishing, pubblicità malevole oppure siti di distribuzione alternativi. Alcuni campioni si presentano come applicazioni Amazon, TikTok, file manager o servizi legati alle criptovalute. L’obiettivo è convincere la vittima a scaricare un’app apparentemente legittima e ad autorizzare operazioni che normalmente non sarebbero necessarie. Il dropper nasconde il payload principale all’interno delle proprie risorse e utilizza una falsa procedura di installazione per accompagnare l’utente verso la compromissione.
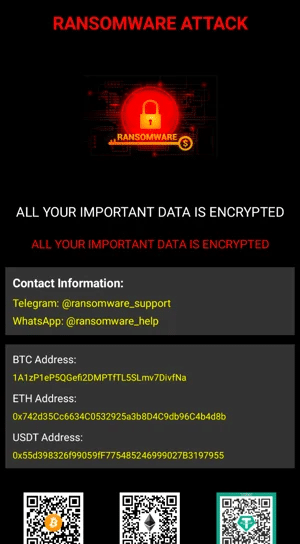
Una caratteristica specifica riguarda l’uso delle API VPN di Android per interrompere temporaneamente le comunicazioni del dispositivo durante una fase dell’installazione, ostacolando alcune attività di rilevamento. Terminata la preparazione del payload, il malware ripristina la connettività e stabilisce il contatto con l’infrastruttura criminale. La concessione dei servizi di accessibilità rappresenta uno dei passaggi più pericolosi: queste funzioni, progettate per assistere gli utenti nell’interazione con lo smartphone, possono essere abusate per leggere elementi dell’interfaccia, simulare tocchi e automatizzare operazioni. La tecnica ricorda le campagne che diffondono spyware attraverso falsi siti Google Play utilizzati per distribuire SpyNote.
Schermo nero, controllo remoto e furto dei codici OTP
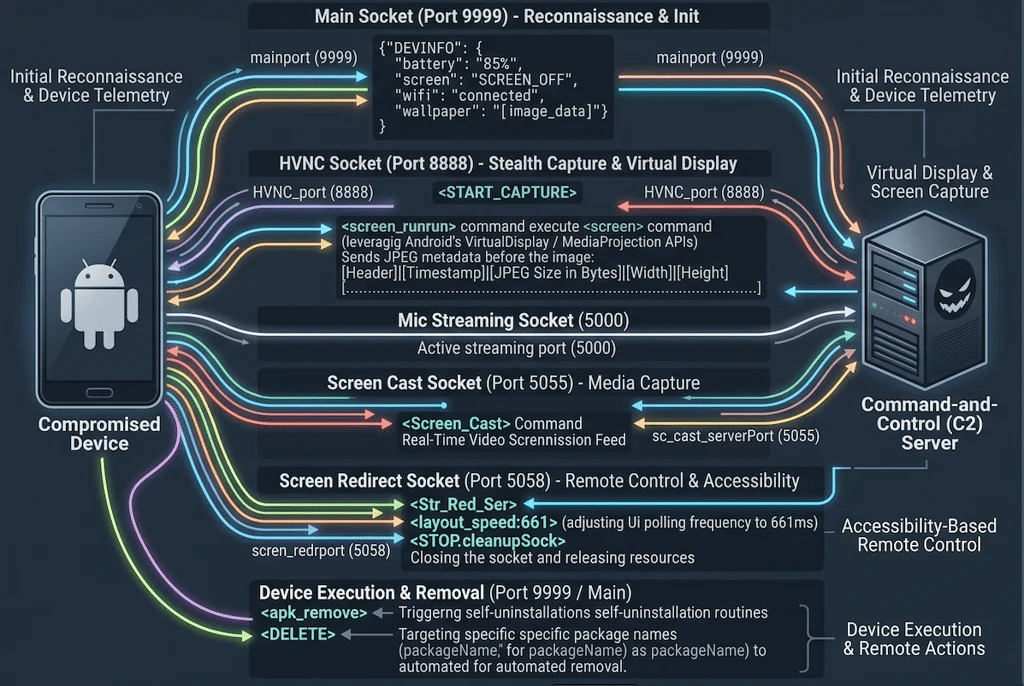
Una volta ottenuti i permessi necessari, ArcticRAT può trasformarsi in un sistema di sorveglianza particolarmente invasivo. I ricercatori documentano funzioni di keylogging, acquisizione dello schermo, lettura delle notifiche, intercettazione dei messaggi, raccolta dei contatti, registrazione audio e localizzazione. Alcune varianti utilizzano Hidden VNC per controllare l’interfaccia grafica del telefono da remoto. Il malware può inoltre sovrapporre uno schermo completamente nero e ridurre la luminosità al minimo, facendo apparire il dispositivo spento o bloccato mentre vengono eseguite operazioni nascoste.
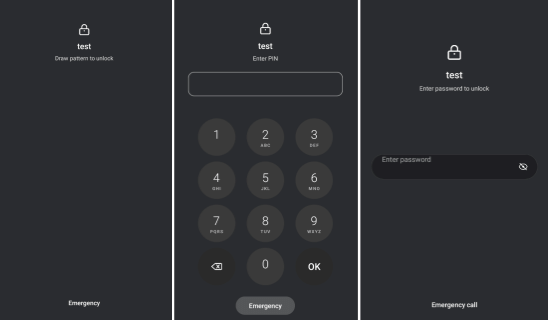
Il meccanismo è significativo soprattutto nelle frodi bancarie. Un codice OTP intercettato, combinato con il controllo dello schermo e con informazioni sulle applicazioni installate, può diventare parte di un tentativo di accesso fraudolento o di una transazione non autorizzata. ArcticRAT incorpora inoltre funzionalità per interagire con Android Debug Bridge, modificare alcune impostazioni di sicurezza e sfruttare credenziali già sottratte. Non si tratta però di una compromissione automatica di qualsiasi smartphone Android: molte capacità dipendono dai privilegi ottenuti durante l’infezione e dalle caratteristiche del dispositivo. L’evoluzione ricorda quella di Manic, il malware Android che unisce trojan bancario e spyware, pur adottando infrastrutture e tecniche differenti.
Il ruolo dell’intelligenza artificiale cambia la criminalità mobile
ArcticRAT dimostra che l’intelligenza artificiale può essere utilizzata per ridurre il lavoro manuale necessario a sfruttare i dati rubati, non soltanto per scrivere malware o generare messaggi di phishing. Una quantità elevata di SMS, notifiche e informazioni raccolte da uno smartphone può essere difficile da interpretare rapidamente. Un modello linguistico permette invece di classificare il materiale, individuare elementi finanziari e preparare report strutturati per gli operatori criminali. Il rapporto di Zimperium documenta questa capacità nel codice e nelle analisi dinamiche, ma non fornisce un numero verificato di conti correnti compromessi attraverso la specifica integrazione con Grok. È una trasformazione importante anche per il mercato della sicurezza. La difesa non può limitarsi a cercare una singola firma malware, perché un’applicazione malevola può comportarsi in modo diverso nelle varie fasi dell’infezione e modificare dinamicamente le operazioni eseguite. Diventano rilevanti il comportamento delle app, l’accesso alle funzioni sensibili, i collegamenti ai server remoti e i tentativi di acquisizione non autorizzata dello schermo. Nel contesto italiano, la crescente diffusione di campagne di smishing rende necessario riconoscere le applicazioni che chiedono di essere installate attraverso link ricevuti per messaggio, soprattutto quando imitano banche, operatori commerciali o servizi pubblici.
Continua con
Cellik, il RAT Android che usa tecniche stealth e AI
PlayPraetor, la minaccia RAT Android attribuita ad attori cinesi
Come proteggere Android da ArcticRAT e riconoscere le app fraudolente
La prima difesa consiste nell’evitare installazioni da pagine che imitano Google Play o da collegamenti ricevuti tramite SMS, chat e pubblicità. La presenza del logo di uno store non garantisce che l’app provenga da una fonte attendibile. Prima di installare un’applicazione, è importante verificare l’origine del collegamento, il nome dello sviluppatore e soprattutto le autorizzazioni richieste. Un servizio commerciale che pretende accesso completo all’interfaccia, alle notifiche, agli SMS o alle funzioni di debug senza una giustificazione chiara deve essere considerato sospetto. Google raccomanda inoltre di mantenere attivo Play Protect, che può esaminare anche applicazioni provenienti da fonti esterne e bloccare quelle riconosciute come pericolose. Quando un telefono presenta anomalie, schermate nere inattese, autorizzazioni sconosciute oppure operazioni bancarie non riconosciute, è necessario verificare il dispositivo attraverso un ambiente affidabile. Se si sospetta una compromissione effettiva, le credenziali finanziarie dovrebbero essere protette utilizzando un altro dispositivo considerato sicuro, contattando tempestivamente il proprio istituto di credito quando necessario. ArcticRAT non dimostra che tutti gli smartphone Android siano vulnerabili, ma segnala un cambiamento concreto: i criminali stanno iniziando a usare i modelli linguistici come strumenti operativi per selezionare e valorizzare informazioni già rubate. È questo il vero salto di qualità della minaccia, più della semplice presenza del nome Grok nel codice.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.