Executive Summary
- SilentAir sfrutta infrastrutture compromesse degli operatori telefonici per intercettare comunicazioni e codici di autenticazione. Enea ha individuato attacchi condotti attraverso i protocolli SS7 e Diameter, con Taiwan come principale obiettivo.
- Le operazioni coinvolgono infrastrutture in almeno sei paesi asiatici e bersagli in una dozzina di ulteriori paesi e territori. Sono stati osservati tentativi di intercettazione, localizzazione e invio di SMS invisibili agli utenti.
- L’attribuzione alla Cina non è dimostrata. Enea considera altamente probabile la natura statale dell’operazione, ma assegna una confidenza bassa all’ipotesi di un collegamento con attività riconducibili alla Cina.
Cosa leggere
Intercettare messaggi, telefonate e codici di autenticazione senza necessariamente compromettere lo smartphone della vittima. È lo scenario descritto dalla ricerca pubblicata da Enea l’11 novembre 2026, che individua un nuovo attore di minaccia denominato SilentAir, operativo attraverso infrastrutture di telecomunicazione compromesse. L’indagine ricostruisce attacchi contro operatori telefonici asiatici, con un’attenzione particolare agli abbonati di Taiwan e a soggetti di interesse politico e istituzionale. La particolarità è che gli aggressori utilizzano la rete mobile stessa come strumento di sorveglianza, sfruttando meccanismi di segnalazione necessari al funzionamento delle comunicazioni e del roaming internazionale. È una minaccia che supera la sicurezza del singolo dispositivo e solleva interrogativi direttamente collegati alla protezione delle infrastrutture strategiche e alla sovranità delle telecomunicazioni.
SilentAir sfrutta le reti telefoniche compromesse per intercettare SMS e chiamate
Secondo la ricerca originale pubblicata da Enea, SilentAir opera sfruttando elementi di rete compromessi all’interno di operatori mobili e genera traffico di segnalazione malevolo attraverso protocolli come SS7 e Diameter. Questi sistemi consentono agli operatori di scambiare informazioni necessarie per localizzare gli abbonati, gestire le comunicazioni e assicurare il funzionamento del roaming. Un aggressore che controlla un elemento di rete sufficientemente privilegiato può utilizzare tali meccanismi per richiedere informazioni, alterare alcuni percorsi di instradamento e tentare di intercettare comunicazioni destinate a utenti specifici.
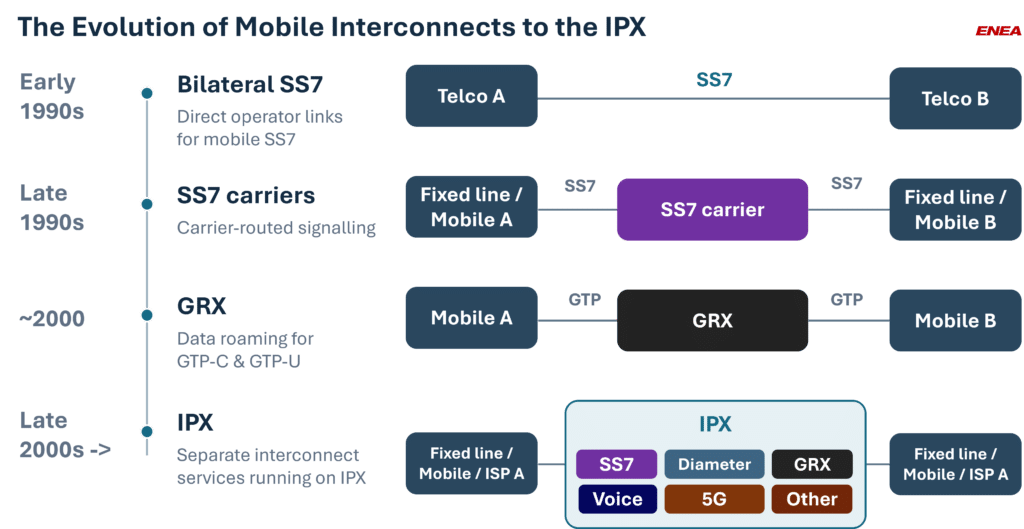
Gli investigatori hanno osservato attività provenienti da nodi sospetti presenti in operatori di almeno sei paesi asiatici, successivamente utilizzati per colpire reti e abbonati in una dozzina di ulteriori paesi e territori. Taiwan rappresenta il principale obiettivo documentato, ma non l’unico. L’attività si è manifestata attraverso ondate di attacchi separate da periodi di inattività, un modello operativo compatibile con campagne mirate piuttosto che con semplici tentativi automatici e indiscriminati. Il dato fondamentale è che il bersaglio può subire una compromissione della riservatezza delle comunicazioni anche quando il suo smartphone non presenta un’applicazione malevola installata.
Come funzionano gli attacchi SS7 e Diameter contro i codici OTP
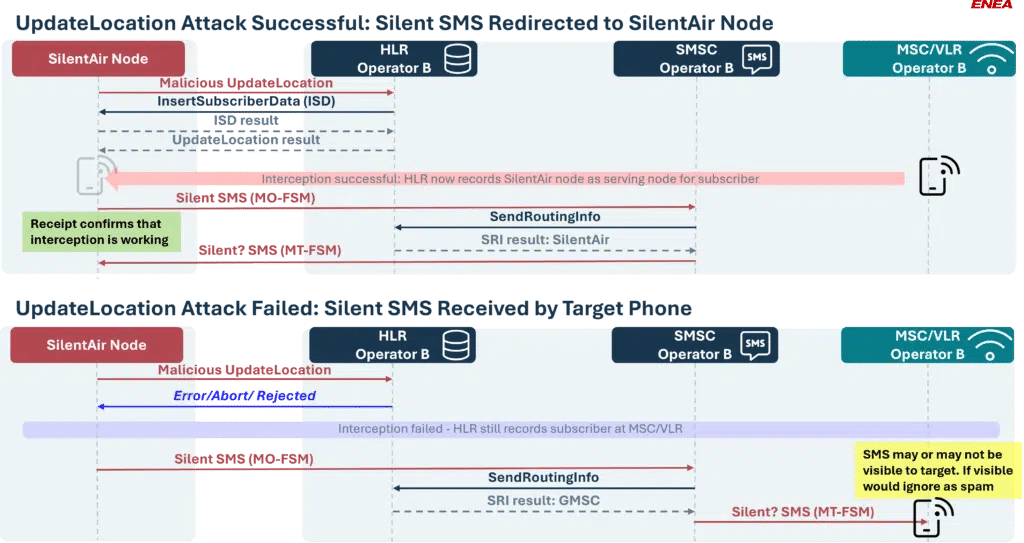
Il metodo descritto da Enea consiste nell’abusare dei messaggi di segnalazione che permettono alle reti mobili di sapere dove raggiungere un determinato abbonato. Mediante richieste malevole di aggiornamento della posizione, un aggressore può tentare di modificare il percorso attraverso il quale alcune comunicazioni vengono recapitate. Il traffico SMS o le chiamate possono così essere instradati verso elementi di rete sotto controllo ostile, creando le condizioni per l’intercettazione. Non si tratta di una funzione legittimamente concessa all’attaccante, ma dell’utilizzo abusivo di privilegi e meccanismi normalmente riservati agli operatori.
La conseguenza più delicata riguarda i codici OTP inviati per SMS. I ricercatori hanno osservato casi nei quali codici di autenticazione a due fattori venivano ricevuti poco dopo l’avvio dell’intercettazione, un elemento che suggerisce il tentativo di utilizzare le comunicazioni rubate per accedere ad altri account delle persone prese di mira. Il possesso del codice, da solo, non dimostra che ogni accesso sia stato completato: può però diventare decisivo quando l’aggressore dispone anche delle credenziali principali o ha già avviato una procedura di autenticazione fraudolenta.
Leggi anche
Salt Typhoon e le operazioni di spionaggio contro le telecomunicazioni
Gli SMS invisibili inviati durante la notte agli utenti di Taiwan
Un’altra tecnica osservata da Enea riguarda l’invio di silent SMS, messaggi progettati per essere ricevuti dal dispositivo senza comparire normalmente nell’applicazione di messaggistica e senza generare una notifica visibile. Nella campagna SilentAir questi messaggi venivano utilizzati in modo particolarmente intenso contro numeri taiwanesi, spesso nelle ore notturne. L’attività presenta una distribuzione temporale differente rispetto alle altre operazioni di segnalazione e suggerisce, secondo i ricercatori, finalità di verifica dei percorsi di intercettazione oppure di controllo della raggiungibilità dei dispositivi.
La presenza di messaggi invisibili non significa automaticamente che l’utente sia stato spiato o che il dispositivo sia compromesso. In questo caso, però, il loro utilizzo si inserisce in un insieme documentato di operazioni malevole contro infrastrutture telefoniche. Enea ha osservato anche un comportamento insolito: alcuni SMS silenziosi contenevano frasi apparentemente innocue e promozionali, probabilmente per rendere meno sospetto il messaggio qualora un nodo intermedio ne modificasse le caratteristiche e lo rendesse visibile. È un esempio di come una tecnica di rete possa essere combinata con accorgimenti di ingegneria sociale per ridurre la possibilità che il destinatario riconosca l’anomalia.
SilentAir e Cina: l’attribuzione rimane a bassa confidenza
La ricerca presenta un elemento geopolitico rilevante, ma richiede una distinzione precisa. Enea afferma di avere alta confidenza nella natura statale di SilentAir, basandosi sulla sofisticazione delle operazioni, sulla selezione dei bersagli e sulle modalità di accesso alle reti mobili. Diverso è il giudizio sull’origine geografica. L’azienda ritiene che l’attività possa essere coerente con operazioni collegate alla Cina, ma assegna a questa ipotesi una confidenza bassa. Non è quindi possibile presentare SilentAir come un gruppo definitivamente identificato e controllato dal governo cinese.
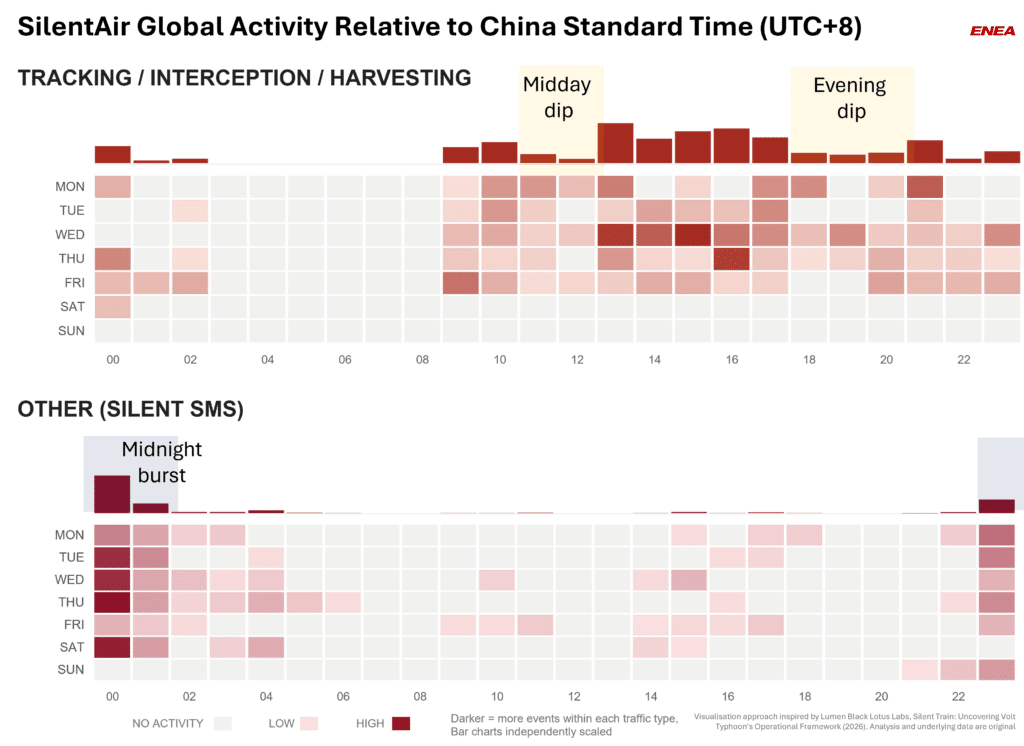
Tra gli elementi considerati figurano la concentrazione degli attacchi su Taiwan, l’assenza di bersagli cinesi nel campione osservato, la distribuzione temporale delle operazioni e alcune pause compatibili con festività e orari lavorativi della Cina. Questi indicatori costituiscono elementi investigativi, non prove definitive di attribuzione. Anche il possibile rapporto con LIMINAL PANDA, un attore già associato pubblicamente ad attività contro le telecomunicazioni, rimane non confermato. La differenza è sostanziale rispetto a precedenti campagne descritte nell’archivio, come CL-STA-0969 e gli attacchi avanzati alle reti telefoniche asiatiche: la sovrapposizione degli obiettivi e delle tecniche non dimostra l’identità degli operatori.
LIMINAL PANDA, GTPDoor e gli operatori mobili già compromessi
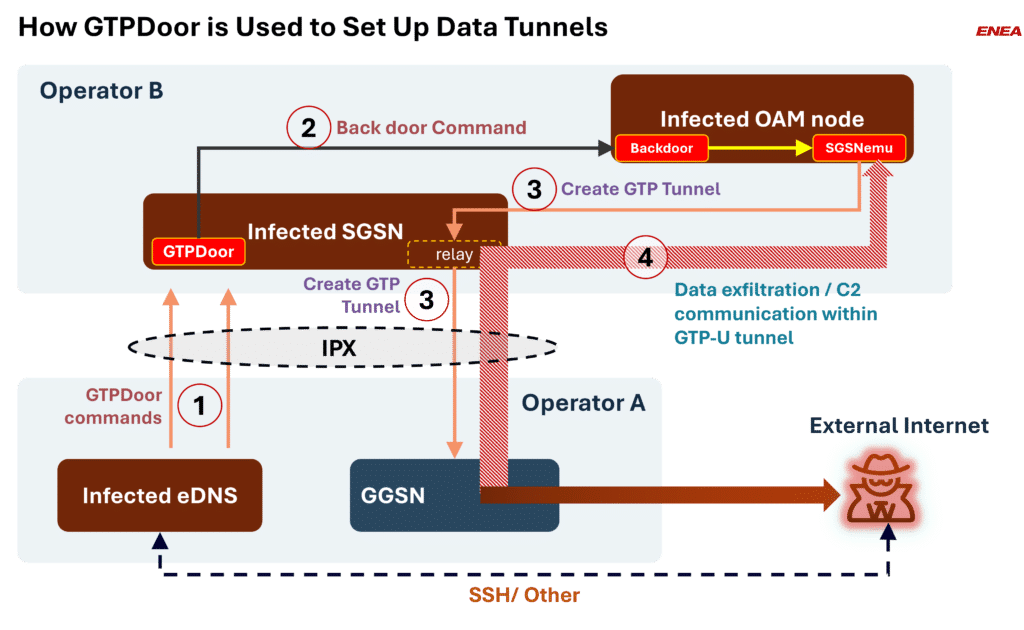
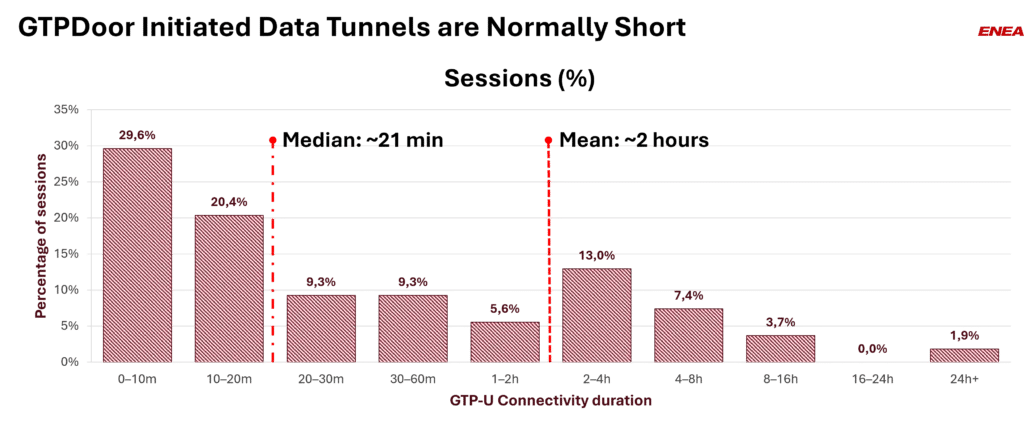
Nella stessa indagine Enea documenta attività attribuite a LIMINAL PANDA e l’utilizzo di strumenti come GTPDoor, una backdoor progettata per nascondere comunicazioni di comando e controllo nel traffico dei protocolli utilizzati dalle infrastrutture mobili. I ricercatori descrivono nuove varianti capaci di sfruttare anche GTP-U, componente del sistema impiegata per il trasporto dei dati e presente in scenari di interconnessione che interessano le reti più moderne. Il traffico può confondersi con comunicazioni normalmente attese dagli apparati, rendendo il rilevamento particolarmente complesso.
Per LIMINAL PANDA, Enea indica evidenze relative a cinque-dieci operatori compromessi o fortemente sospettati di esserlo, con la possibilità che la diffusione effettiva sia più ampia. Questo dato non deve essere attribuito automaticamente a SilentAir, che costituisce un filone distinto dell’indagine. I ricercatori hanno collaborato con operatori e partner industriali per individuare e contenere le attività osservate. L’operazione dimostra come le infrastrutture telefoniche possano diventare un bersaglio privilegiato per lo spionaggio, soprattutto quando i sistemi di segnalazione e i collegamenti tra operatori vengono considerati sufficientemente affidabili da non richiedere controlli approfonditi.
Continua con
BPFDoor e AVERAT nascosti nelle infrastrutture di Corea e Taiwan
Allerta FBI sulle violazioni dei sistemi di intercettazione
Perché SilentAir riguarda anche la sicurezza delle reti europee
La ricerca non dimostra che SilentAir abbia compromesso operatori italiani. Enea segnala però attività contro bersagli presenti anche fuori dall’Asia, compresi alcuni obiettivi europei, e soprattutto descrive una classe di attacchi che sfrutta il rapporto di fiducia tra operatori di telecomunicazioni. Una rete nazionale può essere esposta a richieste malevole originate da un’infrastruttura estera compromessa, anche quando i propri sistemi non ospitano direttamente il malware utilizzato dagli aggressori. È il motivo per cui la sicurezza del roaming, delle interconnessioni e dei protocolli di segnalazione non può essere trattata come un problema confinato alla protezione degli smartphone. La questione interessa direttamente la sovranità digitale.
| Tipo di attacco | Attacco SilentAir | Azienda di sorveglianza tipica |
| Raccolta di informazioni | 7,21% | 61,89% |
| Intercettazione | 18,30% | 2,07% |
| Tracciamento della posizione | 0,22% | 30,90% |
| Altro | 74,27% | 5,13% |
Chi controlla davvero il funzionamento e la sicurezza del nucleo delle reti mobili? Enea osserva che la gestione esternalizzata di componenti critiche può rendere più difficile indagare su incidenti complessi, soprattutto quando gli operatori non dispongono di una conoscenza completa dei sistemi amministrati dai fornitori. La difesa richiede strumenti di controllo del traffico SS7 e Diameter, monitoraggio delle anomalie e capacità di individuare compromissioni all’interno della rete, non soltanto ai suoi confini. Per gli utenti esiste anche una conseguenza pratica: gli SMS non sono il metodo di autenticazione più resistente contro un avversario capace di intercettare le comunicazioni dell’operatore. Dove possibile, l’utilizzo di applicazioni di autenticazione, passkey o chiavi di sicurezza hardware riduce la dipendenza dai messaggi telefonici. SilentAir mostra soprattutto una realtà che spesso sfugge al dibattito pubblico sulla cybersecurity: il telefono può essere perfettamente aggiornato, privo di malware e protetto da un buon codice di accesso, ma la riservatezza delle comunicazioni dipende anche dall’affidabilità dell’infrastruttura che le trasporta. È nella rete, prima ancora che nello smartphone, che si gioca una parte decisiva della sicurezza delle comunicazioni moderne.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.