In sintesi
- L’FBI smantella l’infrastruttura di FaceStealer. La campagna attribuita alla Corea del Nord ha sottratto oltre 400 milioni di dollari in criptovalute negli ultimi 18 mesi attraverso false videochiamate e ingegneria sociale.
- Sequestrati oltre 900 video registrati dalle webcam delle vittime. Gli hacker utilizzavano le immagini per impersonare contatti conosciuti, conquistare la fiducia di altre persone e distribuire malware.
- Gli attacchi si estendono agli sviluppatori open source. Parallelamente, il Dipartimento di Giustizia ottiene l’autorizzazione a sequestrare o vincolare oltre 1,2 miliardi di dollari legati al distinto attacco contro Binance.
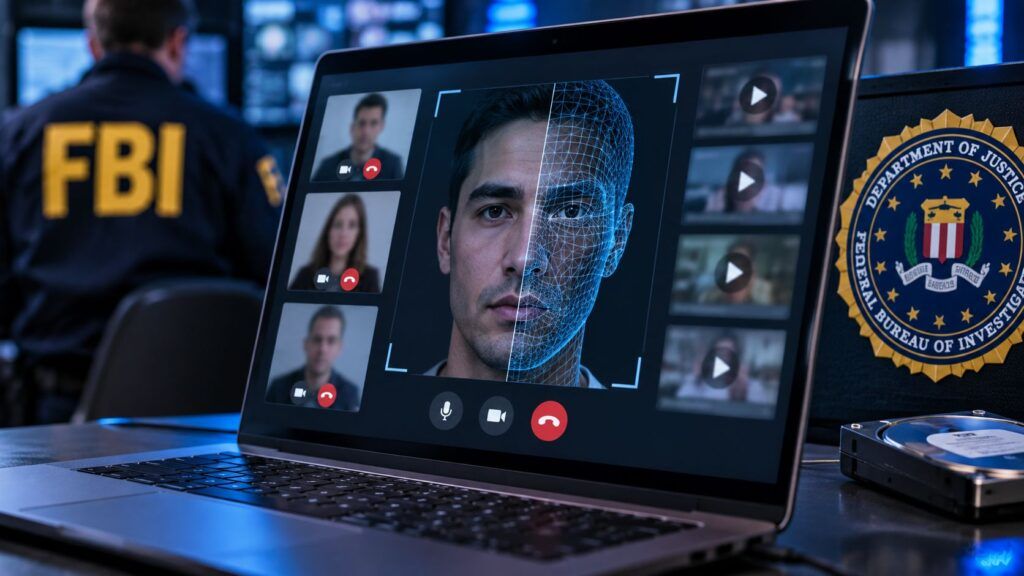
La Corea del Nord ha sottratto oltre 400 milioni di dollari in criptovalute attraverso false videochiamate costruite utilizzando registrazioni autentiche e deepfake. L’FBI ha annunciato un’operazione contro FaceStealer, una campagna di ingegneria sociale attribuita ad attori nordcoreani che sfrutta le relazioni professionali delle vittime per compromettere computer, account e portafogli digitali. Il 12 novembre 2026, il Dipartimento di Giustizia americano ha confermato il sequestro dell’infrastruttura cloud utilizzata dagli aggressori e di oltre 900 registrazioni webcam, impiegate per ingannare altri obiettivi. L’operazione riguarda principalmente il settore delle criptovalute, ma si estende agli sviluppatori software e alla catena di distribuzione dei pacchetti open source. Non è un fenomeno completamente nuovo: la novità è la dimensione economica accertata dall’FBI e l’intervento diretto contro l’infrastruttura degli attaccanti.
Cosa leggere
L’FBI scopre FaceStealer: 400 milioni rubati attraverso false videochiamate
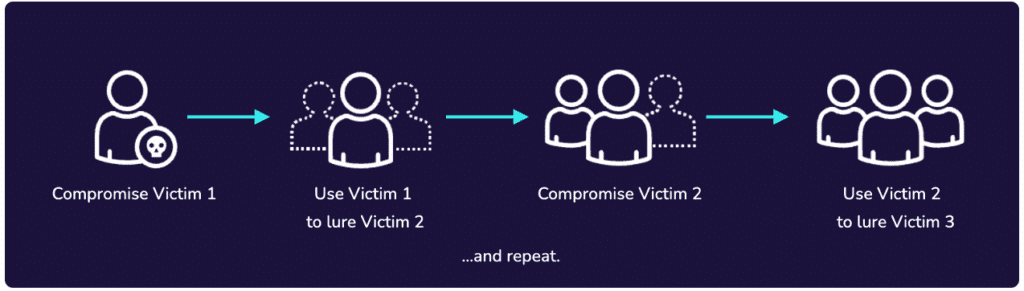
Secondo il comunicato ufficiale del Dipartimento di Giustizia statunitense, FaceStealer ha prodotto oltre 400 milioni di dollari di furti in criptovalute nell’arco di 18 mesi. L’FBI collega l’operazione ad attori nordcoreani conosciuti attraverso diverse denominazioni, tra cui Sapphire Sleet, UNC1069, BlueNoroff e CryptoCore. Il sistema criminale consiste nel compromettere inizialmente gli account di persone appartenenti al settore finanziario e tecnologico, utilizzandoli successivamente per avvicinare colleghi, investitori e dirigenti. Gli investigatori hanno sequestrato oltre 900 video registrati senza il consenso delle vittime, una risorsa utilizzata per alimentare ulteriori tentativi di compromissione. Gli aggressori non cercavano necessariamente di sottrarre immediatamente le criptovalute: in alcuni episodi documentati, l’intervallo tra l’infezione e il furto si è protratto per mesi, arrivando a superare un anno. L’obiettivo era mantenere l’accesso ai sistemi e sfruttarlo nel momento economicamente più conveniente. Matrice Digitale aveva già ricostruito questa metodologia nell’approfondimento sui falsi meeting Zoom e Teams utilizzati da BlueNoroff per colpire wallet e credenziali.
Video autentici e deepfake trasformano i contatti conosciuti in esche
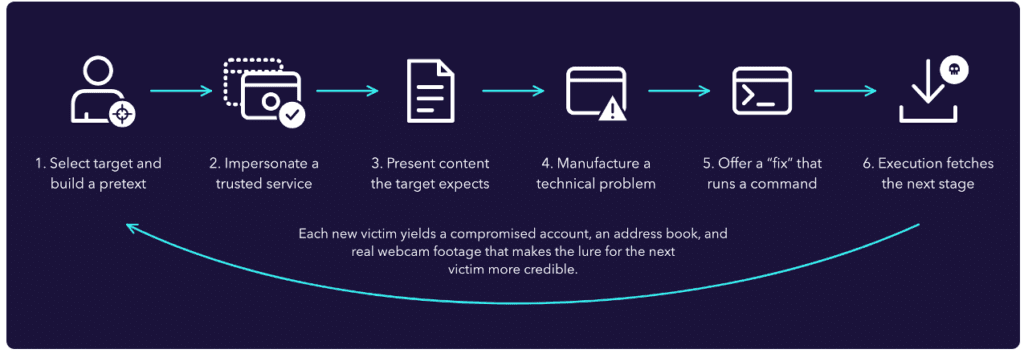
FaceStealer utilizza la fiducia personale come principale strumento di attacco. La vittima riceve un invito attraverso Telegram, LinkedIn, Slack oppure Discord da un account realmente appartenente a un contatto conosciuto, ma precedentemente compromesso. La proposta può riguardare un investimento, una collaborazione commerciale o una riunione professionale. Una volta aperto il collegamento, la pagina contraffatta riproduce l’interfaccia di Zoom o Microsoft Teams e mostra i filmati di persone che il bersaglio riconosce. Non sempre sono video creati artificialmente: come aveva documentato Kaspersky nell’indagine GhostCall, numerose registrazioni appartengono a vittime precedenti e vengono riprodotte per simulare una riunione autentica. Le versioni successive integrano deepfake e contenuti sintetici realizzati con strumenti di intelligenza artificiale, aumentando la credibilità dell’inganno. La compromissione genera quindi un doppio vantaggio: permette di rubare informazioni e mette a disposizione nuovi volti, nuove conversazioni e nuovi account per colpire altre persone. Il fenomeno era già emerso nel precedente articolo sui deepfake e gli attacchi Zoom attribuiti a BlueNoroff.
Leggi anche
BlueNoroff usa Zoom e Teams falsi per rubare wallet e credenziali
Il falso errore audio installa malware attraverso la tecnica ClickFix
La fase decisiva arriva durante la videochiamata, quando gli aggressori simulano un problema tecnico sostenendo che il microfono della vittima non funzioni oppure che sia necessario aggiornare un componente della piattaforma. Il bersaglio viene invitato ad aprire un collegamento, scaricare un aggiornamento oppure eseguire una procedura apparentemente necessaria per ripristinare l’audio. In realtà, il sistema utilizza varianti di ClickFix per convincere la persona a eseguire volontariamente codice malevolo. La ricerca JUMPSEC sul kit di phishing BlueNoroff ha documentato una piattaforma capace di individuare preventivamente le estensioni dei wallet presenti nel browser, registrare il flusso della webcam e gestire le diverse fasi dell’inganno attraverso un pannello controllato dagli operatori. L’attacco combina quindi ricognizione, manipolazione psicologica e installazione del malware, con strumenti progettati per Windows e macOS. Una volta compromesso il computer, gli aggressori possono sottrarre credenziali, sessioni di comunicazione, informazioni finanziarie e chiavi di accesso alle infrastrutture. Le tecniche si inseriscono nell’evoluzione già raccontata nell’articolo su ClickFix e le nuove piattaforme malware utilizzate per distribuire RAT.
La supply chain open source diventa il secondo obiettivo degli hacker nordcoreani
L’FBI segnala che FaceStealer viene utilizzato anche contro sviluppatori e manutentori di software open source, con l’obiettivo di impossessarsi dei dispositivi e degli account utilizzati per pubblicare librerie e aggiornamenti. La compromissione di un singolo sviluppatore può consentire agli aggressori di modificare un pacchetto distribuito a migliaia di organizzazioni, trasformando una vittima individuale in un punto di accesso a un’intera filiera. È una minaccia già materializzatasi nel marzo 2026 con la compromissione del pacchetto JavaScript Axios, quando gli attaccanti riuscirono a introdurre una dipendenza malevola all’interno di versioni distribuite attraverso npm. Matrice Digitale aveva ricostruito il caso nell’approfondimento sulla compromissione di Axios e sul ruolo attribuito a UNC1069. Il nuovo comunicato federale rafforza il collegamento tra furti finanziari, compromissione degli account personali e attacchi alla catena di distribuzione del software. Il rischio non riguarda soltanto gli exchange di criptovalute: repository, strumenti di sviluppo e credenziali di pubblicazione possono diventare obiettivi strategici quando permettono di raggiungere un numero elevato di utilizzatori.
BlueNoroff individua 677 bersagli in 58 paesi e punta sui dirigenti
L’estensione della campagna emerge dalla nuova ricerca pubblicata il 12 novembre da Arctic Wolf Labs. Gli analisti hanno identificato 677 persone prese di mira attraverso materiale preparatorio distribuito su 58 paesi, rispetto agli oltre 400 obiettivi individuati nell’indagine precedente. L’84% dei soggetti appartiene alla categoria dei fondatori o dirigenti di livello C-suite, indicando una selezione concentrata su persone che possono autorizzare investimenti, controllare portafogli aziendali oppure accedere a infrastrutture finanziarie. I 677 nominativi non rappresentano altrettante vittime confermate: sono obiettivi individuati nella libreria di contenuti utilizzata dagli aggressori.
Gli operatori hanno inoltre ampliato la raccolta di materiali audiovisivi, acquisendo filmati da interviste YouTube e conferenze pubbliche per ricostruire l’aspetto e la voce di persone influenti. L’intelligenza artificiale permette di trasformare questi contenuti in esche credibili senza dover necessariamente registrare preventivamente il soggetto impersonato. La capacità di colpire dirigenti e sviluppatori si inserisce nella più ampia strategia nordcoreana già analizzata attraverso gli attacchi contro provider informatici e sviluppatori della supply chain.
Binance, 1,2 miliardi sotto sequestro giudiziario: un’operazione distinta da FaceStealer
Parallelamente all’intervento contro FaceStealer, il Dipartimento di Giustizia ha annunciato un’azione separata relativa al furto di oltre 6 miliardi di dollari subito da Binance il 29 ottobre 2026. In questo caso l’FBI attribuisce l’operazione a TraderTraitor, gruppo di hacker collegato alla Corea del Nord ma distinto dagli operatori identificati nella campagna delle false videochiamate. Secondo il comunicato ufficiale, la collaborazione tra autorità statunitensi e operatori privati ha consentito di congelare oltre 2,7 miliardi di dollari di asset digitali, mentre un tribunale ha autorizzato il sequestro o il vincolo di oltre 1,2 miliardi compresi in tale importo. Non significa che l’intero bottino sia stato recuperato o restituito ai legittimi proprietari. L’operazione aggiorna la vicenda già trattata da Matrice Digitale nell’articolo sull’attribuzione dell’attacco Binance a TraderTraitor da parte dell’FBI. Gli investigatori continuano a seguire il riciclaggio dei fondi attraverso bridge, mixer ed exchange, mentre le analisi di Elliptic hanno documentato l’utilizzo di memecoin per movimentare una parte delle criptovalute sottratte.
Contagious Interview e i falsi recruiter ampliano il mercato delle vittime
FaceStealer non deve essere confuso con Contagious Interview, un’altra campagna nordcoreana che sfrutta colloqui professionali contraffatti e progetti software malevoli. Le due operazioni condividono alcune tecniche di ingegneria sociale, ma utilizzano catene di compromissione e infrastrutture differenti. Un avviso internazionale pubblicato a settembre ha attribuito alla campagna conosciuta come WaterPlum almeno 30.000 dispositivi compromessi in circa 100 paesi, un dato che non può essere sommato automaticamente alle statistiche di FaceStealer. La differenza è stata approfondita da Matrice Digitale nell’articolo sui 30.000 dispositivi infettati attraverso i falsi colloqui della Corea del Nord. Le tecniche continuano inoltre a evolversi: JFrog Security Research ha ricostruito il caso AccuraSoftHire, una falsa società di selezione del personale dotata di sito professionale, annunci di lavoro autenticamente pubblicati sulle piattaforme e profili LinkedIn verificati, utilizzati per convincere gli sviluppatori a eseguire progetti contenenti codice malevolo. La verifica dell’identità di un recruiter non garantisce l’affidabilità dell’azienda o del materiale tecnico che propone.
Continua con
Da Ronin a Binance: come la Corea del Nord ha rubato 12,8 miliardi in criptovalute
Falsi colloqui su LinkedIn, l’allarme dell’ACN in Italia
Come difendersi dai deepfake e dalle false riunioni Zoom e Teams
La principale debolezza sfruttata da FaceStealer è la fiducia riposta nell’identità apparente dell’interlocutore, non una vulnerabilità specifica di Zoom, Teams o Telegram. Un invito proveniente da un account conosciuto può essere fraudolento quando quell’account è già stato compromesso. La verifica dovrebbe quindi avvenire attraverso un canale indipendente, specialmente quando durante una riunione vengono richiesti aggiornamenti, installazioni o comandi da eseguire nel terminale. Gli sviluppatori dovrebbero evitare di utilizzare il proprio computer di lavoro per eseguire progetti ricevuti durante colloqui non verificati, privilegiando ambienti isolati privi di credenziali aziendali, chiavi SSH e accessi ai repository di produzione. Nel caso di un sospetto incidente, è necessario interrompere l’utilizzo del sistema compromesso, verificare le sessioni attive e revocare le credenziali attraverso un dispositivo affidabile. Il sequestro dell’infrastruttura FaceStealer rappresenta un risultato investigativo, ma non dimostra la cessazione di tutte le attività nordcoreane. La vicenda conferma soprattutto un cambiamento nella criminalità informatica: l’intelligenza artificiale rende più economica e credibile l’impersonificazione, mentre ogni account compromesso può diventare il punto di partenza per raggiungere nuove vittime e nuove infrastrutture.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.