Executive Summary
- Un server esposto rivela le operazioni di Silent Lynx. CloudSEK recupera documenti governativi, credenziali, strumenti offensivi e registrazioni delle attività contro infrastrutture dell’Asia centrale.
- Il Tagikistan perde oltre 2.000 documenti governativi. Le intrusioni coinvolgono la rete ferroviaria nazionale e una piattaforma documentale utilizzata da ministeri ed enti pubblici, comprese strutture della difesa.
- DeepSeek e Hermes Agent supportano le operazioni di spionaggio. L’intelligenza artificiale viene utilizzata per ricognizione, raccolta delle informazioni e gestione delle attività successive all’accesso. Gli indizi suggeriscono un collegamento kazako, senza dimostrare responsabilità governative.
Silent Lynx torna al centro dello spionaggio informatico internazionale, questa volta per un errore commesso dagli stessi operatori. Un server lasciato accessibile su Internet ha permesso ai ricercatori di CloudSEK di ricostruire attività contro le ferrovie del Tagikistan, sistemi documentali governativi e infrastrutture pubbliche dell’Uzbekistan. L’indagine, pubblicata l’11 novembre 2026, documenta inoltre l’impiego di DeepSeek attraverso Hermes Agent, un framework capace di eseguire strumenti, organizzare informazioni e mantenere memoria delle operazioni. Il bilancio più significativo riguarda oltre 2.000 documenti governativi tagiki, comprendenti corrispondenza sensibile legata alla difesa. Il caso apre una nuova prospettiva sulla guerra cibernetica: l’intelligenza artificiale non sostituisce necessariamente l’attaccante, ma può moltiplicarne la capacità di sfruttare gli accessi già ottenuti.
Cosa leggere
Un server esposto rivela l’infrastruttura di spionaggio di Silent Lynx
La ricerca originale pubblicata da CloudSEK, intitolata Off the Rails: Inside an Exposed Silent Lynx Server, nasce dall’individuazione di un’infrastruttura degli attaccanti rimasta accidentalmente accessibile. I ricercatori hanno recuperato un insieme di materiali comprendente documenti sottratti, credenziali, campioni malware, strumenti per il phishing, registrazioni operative e conversazioni con un agente AI. Il materiale consente di distinguere le intenzioni degli operatori dalle attività effettivamente svolte, ricostruendo l’evoluzione di una campagna che interessava istituzioni pubbliche e servizi strategici. Le evidenze collegano il server a Silent Lynx, gruppo già associato a operazioni di spionaggio nell’area post-sovietica. Il metodo della scoperta non è isolato: nell’ottobre 2026, Cisco Talos e Recorded Future avevano già ricostruito l’attività di UAT-6275 attraverso infrastrutture esposte dagli operatori, individuando sovrapposizioni con Silent Lynx e con altre campagne dell’Asia centrale. L’elemento nuovo è la profondità della documentazione recuperata, che non riguarda soltanto strumenti e indicatori tecnici, ma anche l’organizzazione delle attività offensive e il coinvolgimento diretto dell’intelligenza artificiale.
Il Tagikistan perde documenti della difesa dopo la compromissione delle ferrovie
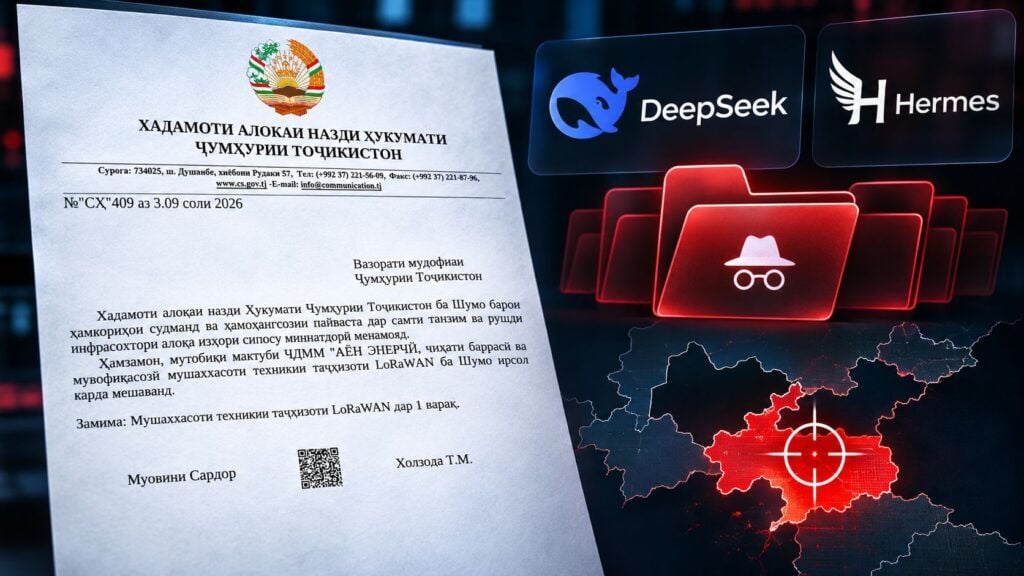
La parte più importante dell’operazione riguarda il Tagikistan, dove Silent Lynx avrebbe mantenuto accesso alla rete ferroviaria nazionale per quasi due mesi, tra agosto e ottobre 2026. Gli attaccanti hanno utilizzato le credenziali compromesse di un dipendente delle ferrovie per accedere alla piattaforma nazionale di gestione elettronica dei documenti, utilizzata per lo scambio di corrispondenza tra ministeri e organismi pubblici. Da quella posizione è stata avviata una raccolta di informazioni che ha superato 2.000 documenti unici, secondo quanto riferito da CloudSEK e confermato nella ricostruzione pubblicata da Reuters. Il materiale comprende comunicazioni indirizzate al ministero della Difesa o transitate attraverso le sue strutture, oltre a documentazione associata alla Guardia nazionale, al Comitato statale per la sicurezza nazionale e ad altri enti governativi. L’accesso iniziale non viene attribuito all’intelligenza artificiale: la credenziale ferroviaria compromessa è il punto di partenza documentato. L’agente entra soprattutto nelle fasi successive, quando occorre individuare, scaricare e organizzare un numero elevato di file.
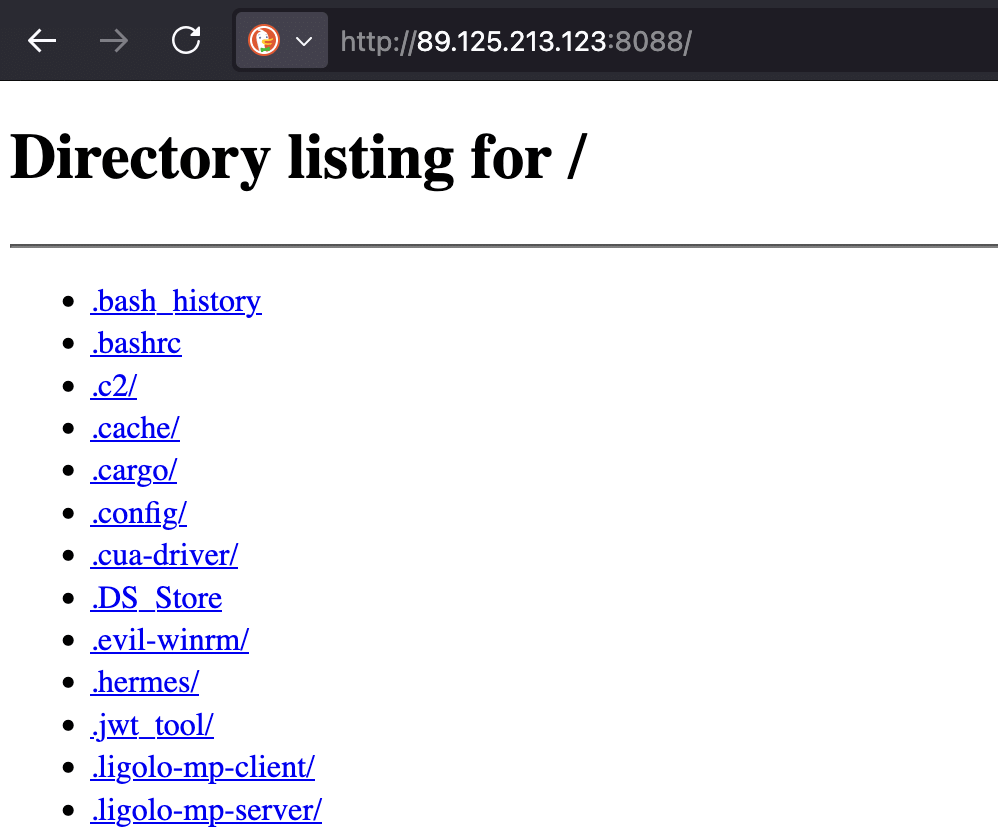
La compromissione delle ferrovie assume inoltre un valore strategico che supera il furto di documenti. Un’infrastruttura ferroviaria gestisce spostamenti, attività logistiche, rapporti amministrativi e informazioni potenzialmente sensibili per la sicurezza nazionale. L’accesso a un account collegato a questo sistema è diventato anche un ponte verso la documentazione di altri enti, mostrando il rischio delle autorizzazioni eccessivamente estese tra piattaforme istituzionali. La scelta dei bersagli è coerente con il precedente delle campagne ShadowSilk contro governi e organizzazioni strategiche dell’Asia centrale, dove la raccolta informativa prevaleva sulla monetizzazione criminale. Nel caso Silent Lynx, però, CloudSEK dispone di elementi che permettono di osservare direttamente il passaggio dall’accesso a un’organizzazione alla raccolta di informazioni appartenenti a più amministrazioni.
Leggi anche: UAT-6275 spia i governi CIS: nexus kazako e exploit WinRAR
DeepSeek e Hermes Agent automatizzano la raccolta dei dati governativi
L’aspetto tecnicamente più interessante è l’impiego di Hermes Agent, framework open source configurato per utilizzare un modello DeepSeek come componente decisionale. Gli operatori non si limitavano a chiedere suggerimenti a un chatbot, ma avevano predisposto un ambiente capace di richiamare strumenti, eseguire comandi, conservare informazioni sulle attività precedenti e organizzare operazioni successive. Secondo CloudSEK, l’agente veniva utilizzato per ricognizione, raccolta dei documenti e pulizia delle tracce operative. I ricercatori hanno individuato istruzioni che presentavano il sistema come uno specialista offensivo, insieme a registrazioni delle attività e procedure automatizzate per recuperare e classificare informazioni. Reuters riferisce che l’agente aveva contribuito alla scrittura di uno strumento personalizzato per scaricare i file dalla piattaforma governativa tagika, organizzarli e suddividerli in porzioni più facilmente trasferibili. L’intelligenza artificiale diventava quindi un componente della fase successiva alla compromissione, riducendo il lavoro manuale necessario per trasformare un singolo accesso in una raccolta documentale estesa.
Il precedente più importante è l’operazione nella quale DeepSeek e Hermes Agent automatizzavano scansioni e tentativi di sfruttamento delle vulnerabilità, analizzata nell’agosto 2026. In quel caso Unit 42 aveva documentato un attore di lingua cinese che impiegava l’agente per cercare obiettivi, valutare exploit e cambiare autonomamente strategia, senza però confermare compromissioni realizzate nelle fasi completamente automatiche. Silent Lynx presenta una differenza decisiva: l’automazione opera su sistemi già raggiunti e sostiene una raccolta di dati effettivamente documentata. Non bisogna quindi sostenere che DeepSeek abbia autonomamente violato il governo tagiko: la documentazione disponibile dimostra un ruolo operativo nelle attività successive all’accesso, non l’esecuzione indipendente dell’intera catena di intrusione.
Uzbekistan e Turkmenistan mostrano l’estensione regionale della campagna
L’indagine coinvolge anche l’Uzbekistan, dove CloudSEK ha individuato evidenze di accesso non autorizzato alla piattaforma governativa Smart Forestry, impiegata per la gestione e il monitoraggio delle risorse forestali. La presenza di questo bersaglio è significativa perché conferma l’interesse degli operatori per settori apparentemente lontani dalla difesa tradizionale. Le informazioni ambientali e territoriali possono avere valore economico e strategico in un’area nella quale la disponibilità di acqua, le risorse naturali e le infrastrutture influenzano direttamente i rapporti tra Stati. Gli elementi pubblicati collegano Silent Lynx ad attività sulla piattaforma uzbeka, ma non consentono di attribuire automaticamente all’Uzbekistan il numero dei documenti sottratti in Tagikistan. Sono incidenti distinti, anche se analizzati all’interno della medesima infrastruttura degli attaccanti.
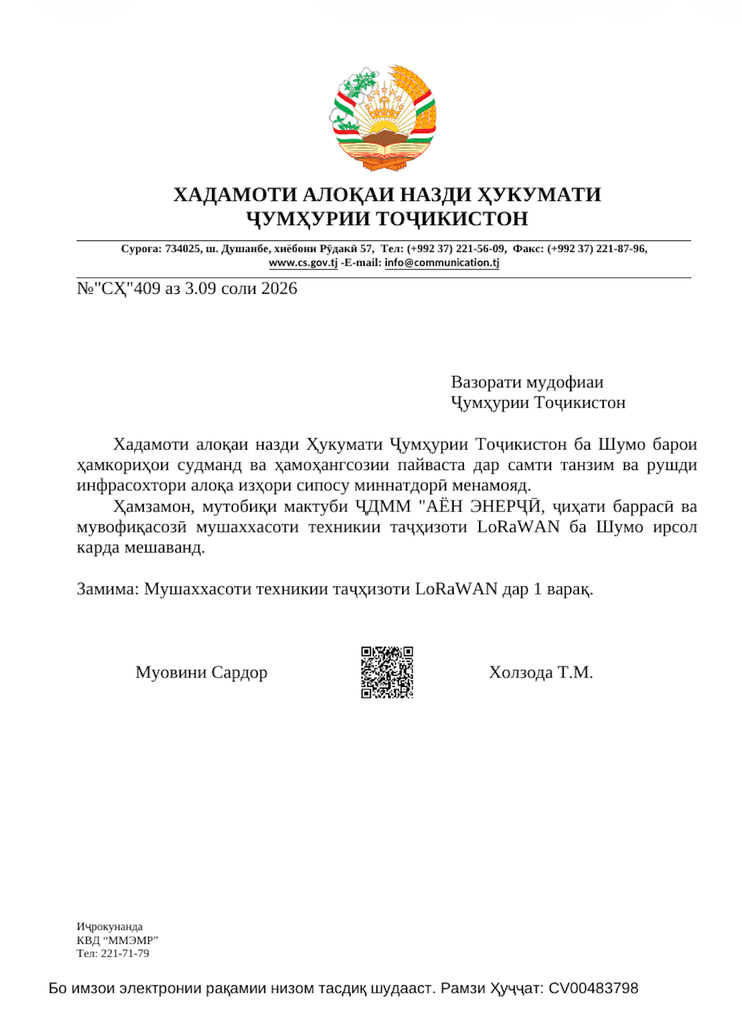
Il Turkmenistan compare invece nella documentazione come bersaglio di operazioni di phishing in preparazione. Sul server erano presenti esche che imitavano comunicazioni delle ferrovie turkmene e documenti amministrativi locali, compatibili con tentativi di indurre funzionari o dipendenti ad aprire contenuti malevoli. La loro presenza non dimostra che i destinatari siano stati compromessi. La selezione dei tre Paesi evidenzia una campagna interessata a ferrovie, apparati governativi e gestione delle risorse, lo stesso insieme di priorità già emerso nelle attività ricostruite da Cisco Talos. Si tratta di una continuità investigativa rilevante: gli obiettivi non vengono scelti casualmente, ma seguono informazioni territoriali, istituzionali e logistiche di possibile interesse per l’intelligence regionale.
Il possibile collegamento al Kazakhstan non dimostra un’operazione di Stato
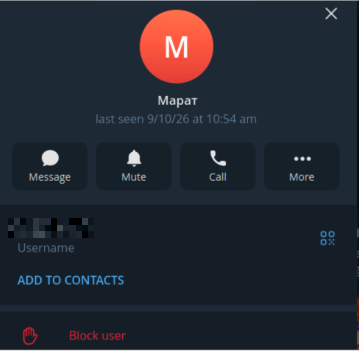
CloudSEK valuta con media confidenza un collegamento degli operatori al Kazakhstan. Gli elementi citati comprendono comunicazioni in lingua russa, orari di attività compatibili con quelli lavorativi kazaki e collegamenti al server provenienti da una connessione residenziale situata nel Paese. Sono indicatori utili per formulare un’ipotesi geografica, ma non sufficienti a identificare con certezza le persone coinvolte o un eventuale committente istituzionale. La distinzione è particolarmente importante nel caso di un gruppo che colpisce altri governi dell’Asia centrale: operare da un territorio non significa necessariamente agire per conto del suo governo. Le autorità kazake e tagike non avevano fornito una risposta immediata alle richieste di commento riportate da Reuters.
Il possibile nexus kazako non rappresenta comunque una novità assoluta. Già nel 2023, l’analisi su YoroTrooper e sulle operazioni mascherate da attività azere aveva evidenziato indizi linguistici e operativi riconducibili al Kazakhstan. Le successive ricerche su UAT-6275 hanno identificato ulteriori sovrapposizioni con Silent Lynx, ShadowSilk e altri cluster, senza tuttavia dimostrare che tutte le campagne appartengano alla stessa struttura. Cisco Talos mantiene infatti separato il tracciamento di alcuni gruppi proprio per l’assenza di prove tecniche sufficienti a unificarli. L’attribuzione deve quindi restare graduata: CloudSEK collega con elevata confidenza il server a Silent Lynx, ma il legame con il Kazakhstan resta una valutazione meno certa.
Continua con:
Aur0ra usa Cursor per violare sette aziende: l’agente AI accelera il ransomware
CARBONATO trasforma Docker esposto in una botnet con agente AI controllato via Telegram.
Silent Lynx dimostra che gli agenti AI aumentano la capacità di spionaggio dopo l’accesso
Il caso Silent Lynx offre una misura concreta dell’evoluzione della minaccia. Un account compromesso può diventare il punto d’ingresso a un sistema documentale molto più ampio, mentre un agente AI dotato di memoria, terminale e strumenti automatizzati può accelerare la ricerca e la raccolta dei materiali disponibili. Il vantaggio dell’attaccante non consiste necessariamente nello scoprire nuove vulnerabilità, ma nel ridurre i tempi necessari per sfruttare una posizione già conquistata. È un modello che trova riscontro anche nelle operazioni BOSSAI condotte con più agenti contro organizzazioni pubbliche e private, dove le capacità operative dipendevano dall’integrazione tra modelli, strumenti e autorizzazioni effettivamente disponibili.
Per le amministrazioni pubbliche la lezione è duplice. Da un lato occorre ridurre le autorizzazioni trasversali tra piattaforme, monitorare gli accessi ai sistemi documentali e identificare download anomali di grandi quantità di file. Dall’altro bisogna considerare che un intruso può utilizzare strumenti automatizzati per moltiplicare attività prima eseguite manualmente, anche mantenendo un profilo operativo relativamente limitato. L’esposizione del server di Silent Lynx ha permesso agli investigatori di osservare questa trasformazione dall’interno. Il rischio non è un’intelligenza artificiale che decide da sola di spiare un governo, ma un operatore che dispone di accessi compromessi e trasforma un agente AI in uno strumento permanente di raccolta e organizzazione dell’intelligence.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.