In sintesi
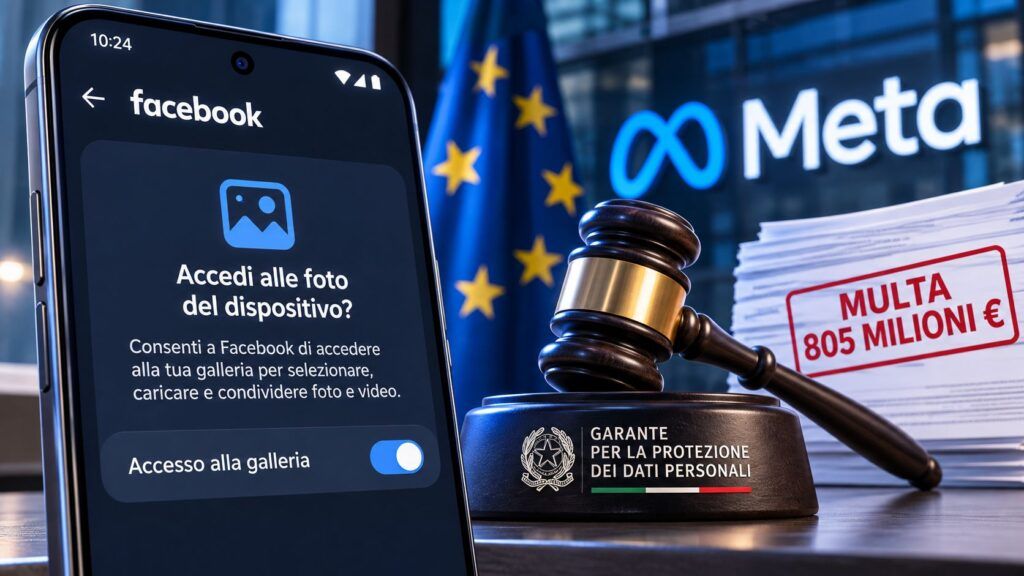
- Il Garante privacy sanziona Meta per 805 milioni di euro. L’app Facebook per Android consentiva l’accesso a fotografie, video e metadati della galleria degli utenti italiani senza un consenso specifico e adeguatamente informato.
- Circa 20 milioni di utenti Android in Italia rientrano nella valutazione dell’Autorità. La funzione di suggerimento delle immagini, disponibile dal 2023, risultava attiva per impostazione predefinita e sfruttava un’autorizzazione generale dell’applicazione.
- Meta deve modificare il sistema entro 60 giorni. La funzione dovrà rimanere disattivata per impostazione predefinita e richiedere un consenso autonomo. L’eventuale utilizzo delle immagini per addestrare l’AI non è stato accertato nel procedimento.
Meta Platforms Ireland Limited è stata sanzionata dal Garante per la protezione dei dati personali per 805 milioni di euro a causa delle modalità con cui l’applicazione Facebook per Android accedeva alle fotografie e ai video conservati negli smartphone degli utenti italiani. Il provvedimento, comunicato il 14 novembre 2026, riguarda una funzionalità disponibile dal 2023 che propone contenuti della galleria fotografica come suggerimenti da pubblicare durante la navigazione sul social network. Secondo l’Autorità, Meta ha utilizzato un’autorizzazione generale, valida per diverse funzionalità dell’app, senza richiedere un consenso autonomo e sufficientemente informato per questo specifico accesso. La vicenda interessa una platea potenziale di circa 20 milioni di utenti Android in Italia e introduce un principio rilevante per l’intero mercato delle applicazioni mobili: concedere a un’applicazione il permesso di accedere alla galleria non significa autorizzare qualsiasi successivo utilizzo dei contenuti conservati sul dispositivo.
Cosa leggere
Facebook accedeva alla galleria Android attraverso un’autorizzazione generale
La funzione contestata si chiama «Ottieni suggerimenti dalla galleria quando navighi su Facebook» ed è disponibile dal 2023. Il suo funzionamento prevede che Facebook proponga all’utente fotografie e video presenti nella memoria dello smartphone, suggerendoli come possibili contenuti da pubblicare. Una caratteristica presentata come strumento per facilitare la condivisione è diventata oggetto di un’istruttoria perché, secondo il Garante, l’applicazione non distingueva adeguatamente il consenso necessario per questa funzione dalle autorizzazioni richieste per altre operazioni. L’accesso alla galleria veniva infatti richiesto attraverso un unico permesso, utilizzabile dall’intera applicazione per esigenze differenti. Il messaggio mostrato prima della richiesta faceva riferimento genericamente alla possibilità di abilitare ulteriori funzioni, senza spiegare con sufficiente chiarezza che tra queste figuravano anche i suggerimenti ricavati dalle immagini personali.
L’istruttoria è partita nel luglio 2025, in seguito a una segnalazione del Centro Tutela Consumatori Utenti di Bolzano, ed è stata accompagnata da un’analisi tecnica condotta direttamente dall’Autorità. Gli accertamenti hanno evidenziato anche un secondo elemento: la funzione risultava preimpostata come attiva. Questo particolare è importante perché ribalta il rapporto tra scelta dell’utente e trattamento delle informazioni. Non era il cittadino a richiedere espressamente una funzione aggiuntiva dopo averne compreso le conseguenze, ma l’applicazione a predisporre l’utilizzo della galleria all’interno delle proprie impostazioni. Il problema non riguarda quindi soltanto il testo di un’informativa poco chiara, bensì la progettazione del meccanismo attraverso il quale l’app otteneva e utilizzava le autorizzazioni dello smartphone.
Il permesso Android poteva esporre l’intero archivio fotografico del telefono
Il punto più delicato del provvedimento riguarda l’ampiezza dell’accesso consentito dall’autorizzazione richiesta da Facebook. Secondo il Garante, quando il permesso viene concesso integralmente, l’applicazione può leggere l’archivio fotografico del dispositivo, comprendente immagini, video e relativi metadati. L’accesso può inoltre mantenersi nel tempo, senza che l’utente debba necessariamente autorizzare ogni singola consultazione. Il contenuto della galleria è particolarmente sensibile perché può includere fotografie familiari, documenti personali, immagini di minori, informazioni sui luoghi frequentati e altri elementi della vita privata. I metadati possono contenere ulteriori indicazioni associate ai file, aumentando il valore informativo delle immagini. Un’autorizzazione concessa per pubblicare una fotografia non equivale automaticamente alla volontà di rendere disponibile l’intero archivio per suggerimenti generati dall’applicazione.
Il comunicato introduce tuttavia una distinzione che non può essere ignorata: la possibilità tecnica di accedere a tutti i contenuti non dimostra che Meta abbia effettivamente letto, trasferito o utilizzato ogni fotografia presente negli smartphone interessati. L’Autorità precisa che, con un permesso così ampio, né l’utente né lo stesso Garante possono verificare quali informazioni vengano concretamente utilizzate. Questo limite di trasparenza contribuisce alla gravità della condotta contestata, ma impedisce di trasformare il procedimento nella prova di una sottrazione generalizzata di tutte le gallerie fotografiche italiane. La distinzione è rilevante anche rispetto ai marcatori nascosti FBMD nelle immagini di Facebook e Instagram, recentemente al centro di una modifica del browser Brave: quello riguarda identificatori presenti nei file, mentre il caso affrontato dal Garante interessa l’accesso ai contenuti conservati localmente sul telefono.
Leggi anche: Tracking pixel nelle email, dal 29 ottobre scatta la stretta del Garante
L’articolo 122 del Codice privacy protegge lo smartphone anche senza trasferimento dei dati
La sanzione si fonda sull’articolo 122 del Codice in materia di protezione dei dati personali, disposizione italiana che recepisce la disciplina europea ePrivacy. Il Garante richiama un principio preciso: l’accesso alle informazioni conservate nel dispositivo dell’utente richiede una base di consenso conforme alla normativa, indipendentemente dal successivo utilizzo delle informazioni. Lo smartphone non viene considerato soltanto uno strumento tecnico attraverso il quale utilizzare un servizio, ma una componente della sfera privata della persona, meritevole di protezione anche quando i contenuti non vengono necessariamente trasmessi a un server esterno. Per contestare la violazione, dunque, non occorre dimostrare che le fotografie siano state vendute, condivise con terzi o utilizzate per finalità pubblicitarie.
Questa impostazione chiarisce perché il consenso deve essere specifico rispetto alla funzione effettivamente utilizzata. Un’applicazione può richiedere autorizzazioni differenti per caricare una fotografia scelta dall’utente, suggerire contenuti presenti nella galleria o utilizzare immagini per ulteriori elaborazioni. Raggruppare queste attività in un’unica richiesta generica impedisce di distinguere le finalità e limita la possibilità di decidere consapevolmente. Il principio è già emerso nelle decisioni del Garante sui tracking pixel inseriti nelle email, anch’essi sottoposti all’articolo 122 quando consentono l’accesso a informazioni del dispositivo per monitorare il comportamento del destinatario. Le tecnologie sono differenti, ma la questione normativa è analoga: la disponibilità tecnica di un dato non costituisce, da sola, un’autorizzazione giuridicamente valida a utilizzarlo.
Meta invoca l’autorità irlandese, ma il Garante respinge l’eccezione di incompetenza
Un altro passaggio significativo riguarda la competenza dell’Autorità italiana. Meta Platforms Ireland Limited ha contestato la possibilità del Garante di intervenire, sostenendo che il procedimento dovesse ricadere nella competenza dell’autorità irlandese. La posizione richiama il sistema europeo dello sportello unico, previsto per determinati trattamenti transfrontalieri disciplinati dal GDPR e costruito intorno all’autorità capofila dello Stato membro nel quale un’impresa ha il proprio stabilimento principale. Il Garante ha però respinto l’eccezione, chiarendo che la disciplina ePrivacy applicata attraverso l’articolo 122 non prevede lo stesso meccanismo dello sportello unico. La decisione consente quindi all’Autorità italiana di intervenire direttamente sulla violazione contestata, senza subordinare il procedimento alla gestione dell’autorità irlandese.
La distinzione è rilevante per comprendere il rapporto tra le grandi piattaforme digitali e le autorità nazionali. In passato Meta è già stata coinvolta in procedimenti europei sfociati in sanzioni per il trasferimento dei dati di Facebook verso gli Stati Uniti. Quella vicenda aveva una base normativa e un oggetto differenti. Nel caso attuale non si discute del trasferimento internazionale dei dati, ma dell’accesso alle informazioni presenti negli smartphone degli utenti italiani. Il provvedimento evidenzia così un aspetto spesso trascurato nel dibattito sulla regolazione europea delle Big Tech: non tutte le controversie sui dati personali seguono lo stesso procedimento e non tutte ricadono automaticamente sotto la responsabilità dell’autorità irlandese.
Gli 805 milioni di sanzione riflettono durata, dimensioni e condotta della società
Il Garante ha stabilito una sanzione di 805 milioni di euro, equivalente a circa lo 0,47% del fatturato mondiale del gruppo Meta. L’importo è stato determinato valutando diversi elementi, a partire dalle dimensioni della popolazione potenzialmente interessata. Il comunicato richiama circa 20 milioni di utenti Android in Italia, insieme alla durata della violazione, iniziata con la disponibilità della funzione nel 2023 e considerata ancora in corso per alcune categorie di utenti. L’Autorità segnala in particolare i dispositivi sui quali l’applicazione non è stata aggiornata e quelli per i quali era già stata concessa l’autorizzazione generale. Questi fattori indicano che il problema non si esauriva in una configurazione iniziale destinata a scomparire spontaneamente.
Nella quantificazione della sanzione hanno pesato inoltre un precedente provvedimento del 2019 nei confronti della società e la scarsa collaborazione prestata durante l’istruttoria. Il Garante ha considerato come circostanza attenuante le modifiche introdotte dopo la segnalazione del Centro Tutela Consumatori Utenti di Bolzano, giudicandole però tardive e limitate agli utenti che aggiornano l’applicazione. L’intervento successivo della società non è stato quindi ritenuto sufficiente a neutralizzare la gravità delle condotte precedenti. Il tema della proporzionalità delle sanzioni assume un peso crescente nei procedimenti riguardanti le grandi piattaforme, come dimostrano anche le controversie relative al modello Meta «paga oppure acconsenti» esaminate dalle istituzioni europee. Anche in questo caso, tuttavia, i due procedimenti devono essere mantenuti distinti: la sanzione italiana riguarda specificamente la galleria degli smartphone Android e il consenso richiesto per accedervi.
Meta ha 60 giorni per disattivare la funzione e raccogliere un consenso separato
Il provvedimento non si limita alla sanzione economica. Meta deve modificare il funzionamento della richiesta di autorizzazione entro 60 giorni, introducendo un consenso specifico e distinto per i suggerimenti ricavati dalla galleria. Il nuovo messaggio dovrà spiegare chiaramente a cosa serve la funzione, quali informazioni comporta l’accesso e come l’utente può disattivarla. La funzione dovrà inoltre risultare disattivata per impostazione predefinita, anche per gli utenti che in passato avevano già concesso il permesso generale all’applicazione. Questo è uno degli elementi più incisivi dell’intervento: un’autorizzazione precedentemente ottenuta non potrà essere automaticamente utilizzata per mantenere attiva una funzione il cui consenso è stato considerato insufficiente.
Scaduto il termine di adeguamento, la funzione non potrà essere attivata per gli utenti che non abbiano espresso un consenso valido. Meta dovrà inoltre comunicare al Garante entro 30 giorni le iniziative avviate ed entro 90 giorni le misure adottate. Le scadenze hanno finalità differenti: una riguarda l’avvio degli interventi, una l’effettiva modifica del funzionamento della funzione e una la rendicontazione delle misure implementate. L’obbligo di impostare la funzione su disattivata rappresenta una conseguenza operativa più significativa di una semplice modifica dell’informativa: il sistema non deve più considerare automaticamente disponibile la galleria fotografica per una finalità che l’utente non ha autorizzato separatamente.
L’utilizzo delle immagini per addestrare l’intelligenza artificiale non è stato accertato
Il comunicato affronta espressamente una questione che potrebbe alimentare interpretazioni errate: l’eventuale utilizzo delle fotografie e dei video della galleria per addestrare sistemi di intelligenza artificiale. Il Garante precisa che questo aspetto non è stato oggetto del procedimento, mentre Meta nega tale utilizzo. Non sarebbe quindi corretto sostenere che la sanzione da 805 milioni dimostri l’impiego delle immagini private degli utenti italiani per addestrare i modelli AI della società. La violazione accertata riguarda l’accesso alle informazioni presenti nello smartphone senza il consenso specifico richiesto dalla normativa ePrivacy. È un problema sufficientemente rilevante di per sé, senza la necessità di aggiungere contestazioni non documentate.
Il tema dell’intelligenza artificiale resta comunque aperto su un piano separato. Il Garante si riserva infatti di esaminare attraverso ulteriori accertamenti una funzione introdotta nel 2026 che permette l’elaborazione nel cloud dei contenuti della galleria fotografica. Anche in questo caso il comunicato non stabilisce che siano avvenute violazioni, né descrive un utilizzo accertato per l’addestramento. La distinzione è essenziale rispetto ai precedenti dibattiti sull’utilizzo dei contenuti delle piattaforme Meta per addestrare i modelli AI. I contenuti pubblicati volontariamente su Facebook o Instagram, le immagini conservate esclusivamente nella memoria di uno smartphone e i file eventualmente elaborati attraverso servizi cloud non possono essere trattati automaticamente come un’unica categoria di dati sottoposti alle medesime operazioni.
Continua con:
Brave elimina i marcatori Meta dalle foto e rafforza la privacy delle immagini
Meta utilizza le foto di Instagram per l’addestramento AI: il precedente del 2024.
Il confine della privacy passa dalle autorizzazioni che le applicazioni chiedono agli utenti
Il provvedimento del Garante mette in discussione un’abitudine consolidata nell’economia delle applicazioni mobili: chiedere un’autorizzazione sufficientemente ampia da consentire molte operazioni, per poi utilizzarla anche per funzionalità introdotte o attivate successivamente. Nel caso Facebook, la stessa autorizzazione alla galleria era impiegata per attività differenti, mentre il consenso necessario per i suggerimenti fotografici non era stato separato adeguatamente. Il risultato è una contestazione che riguarda il modo in cui l’applicazione è stata progettata, le informazioni offerte all’utente e il rapporto tra permessi tecnici e scelta consapevole. Non basta poter affermare che Android abbia mostrato una richiesta di autorizzazione: occorre dimostrare che l’utente fosse stato messo nelle condizioni di comprendere e accettare quella specifica finalità.
La decisione assume un significato ancora più rilevante perché riguarda Meta, una delle maggiori piattaforme digitali mondiali, e un numero di utenti italiani misurato in decine di milioni. La sanzione economica riflette la scala del fenomeno, ma gli obblighi di modifica della funzione introducono la conseguenza più immediata per i cittadini. L’applicazione dovrà rinunciare all’attivazione predefinita dei suggerimenti e ottenere un’autorizzazione realmente distinta. È una tutela che interviene prima dell’eventuale trasferimento dei dati, prima di un possibile utilizzo commerciale e indipendentemente dalla dimostrazione di un danno individuale. Il principio affermato dal Garante è che uno smartphone non diventa un archivio liberamente consultabile soltanto perché il suo proprietario ha installato un social network e concesso un permesso generico.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.