Executive Summary
- GTA VI diventa un’esca malware prima del lancio del 19 novembre 2026. Falsi siti Rockstar, demo inesistenti e installer malevoli sfruttano l’attesa per il videogioco.
- Le minacce comprendono Vidar, njRAT, DCRat, Mercurial Grabber e Chaos. I falsi download possono rubare credenziali, sessioni browser e criptovalute oppure distruggere i file delle vittime.
- CyberLeek alimenta nuove frodi. Netcraft individua 121 domini contenenti il nome del presunto leaker, mentre falsi launcher e negozi chiedono pagamenti in criptovalute per copie del gioco mai dimostrate.
GTA VI non è ancora disponibile, ma i criminali informatici stanno già sfruttando l’attesa per diffondere malware, rubare credenziali e organizzare frodi online. A pochi giorni dal lancio del 19 novembre 2026, previsto per PlayStation 5 e Xbox Series X|S, una ricerca pubblicata da ESET il 13 novembre ricostruisce campagne basate su falsi installer, presunte versioni anticipate, negozi fraudolenti e offerte collegate alle fughe di materiale del gioco. Le minacce comprendono Vidar, njRAT, DCRat, Mercurial Grabber e Chaos, distribuite attraverso file che promettono di eseguire il titolo Rockstar prima della pubblicazione ufficiale. L’analisi di ESET sulle truffe legate a GTA VI documenta un fenomeno che va oltre il semplice phishing: l’interesse per un videogioco diventa un canale di distribuzione per malware capaci di compromettere computer, account e archivi personali.
Cosa leggere
Falsi siti Rockstar distribuiscono Vidar attraverso una demo inesistente
Una delle campagne più concrete è stata individuata da Malwarebytes, che ad agosto ha scoperto siti capaci di imitare la grafica ufficiale Rockstar e comparire nelle ricerche dedicate alla presunta demo di GTA VI. Le pagine riproducevano materiali promozionali autentici, aggiungendo però un pulsante «Play Now» che scaricava il file gta6_installer.exe. L’eseguibile pesava appena 1,1 MB e non conteneva alcuna versione giocabile. Al suo interno era presente Vidar, infostealer progettato per sottrarre password, cookie di sessione, dati di compilazione automatica e altre informazioni personali. Il campione esaminato cercava credenziali in 19 browser, tra cui Chrome, Edge, Firefox, Brave, Opera e Vivaldi, oltre a dati di client FTP.
Il danno non si limita al furto delle password. I cookie di sessione possono consentire agli attaccanti di riutilizzare autenticazioni già completate, evitando in alcune circostanze di ripetere il normale accesso protetto dall’autenticazione multifattore. È un rischio emerso anche nelle campagne di infostealer che sottraggono sessioni Claude e aggirano indirettamente la protezione 2FA. La falsa demo di GTA VI dimostra quindi come un’esca destinata ai videogiocatori possa compromettere anche account email, servizi professionali e portafogli digitali.
Le false ISO da oltre 100 GB nascondono RAT e malware distruttivi
Una seconda campagna, ricostruita da Huntress, utilizzava una strategia opposta. Anziché distribuire installer minuscoli, gli attaccanti pubblicavano immagini ISO superiori a 100 GB, riempite artificialmente con dati inutili per simulare le dimensioni di un moderno videogioco. I file circolavano attraverso risultati di ricerca manipolati, forum, social network e siti torrent. All’interno, però, non si trovava GTA VI, ma una combinazione di strumenti offensivi: njRAT e DCRat per il controllo remoto, Mercurial Grabber per il furto di credenziali e Chaos ransomware per compromettere i file del sistema.
Il comportamento di Chaos era particolarmente distruttivo: cifrava i file fino a 200 MB e sovrascriveva quelli più grandi con dati casuali. Huntress non ha individuato un meccanismo apparente per consentire alle vittime di pagare e recuperare i documenti, rendendo il campione più vicino a un wiper che a un ransomware tradizionale. Il falso installer mostrava inoltre un messaggio «License not found», giustificando l’impossibilità di avviare il gioco mentre i componenti malevoli erano già stati eseguiti. I precedenti erano emersi nell’analisi di agosto sulle fughe di GTA VI e sulle false ISO distribuite con malware.
Leggi anche: GTA 6, CyberLeek minaccia il leak completo per spingere il suo memecoin
CyberLeek alimenta una rete di falsi download e pagamenti crypto
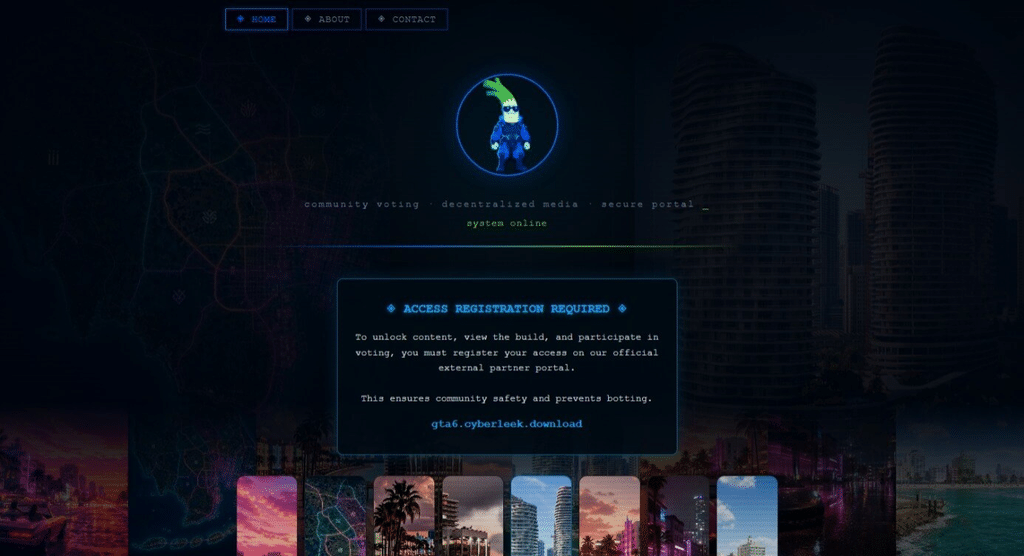
Le fughe di materiale attribuite a CyberLeek, iniziate ad agosto, hanno contribuito a rendere più credibili le offerte fraudolente. La pubblicazione di filmati e immagini del gioco non ha però dimostrato la disponibilità pubblica di una copia completa e funzionante. Netcraft ha individuato 121 nuovi domini contenenti il nome CyberLeek, dei quali 100 registrati ad agosto. Non tutti erano malevoli: alcuni ospitavano pagine di appassionati, merchandise o contenuti collegati alle criptovalute. Altri sfruttavano il nome del presunto leaker per distribuire falsi installer.
Un sito offriva GTAVI.exe, rilevato come sospetto da 34 motori di sicurezza su 68 attraverso VirusTotal, prevalentemente come trojan. Un altro prometteva una versione completa tramite un CyberLeek Launcher, chiedendo successivamente 100 dollari in criptovalute per sbloccare il gioco. La campagna originale si intreccia inoltre con il token $CYBERLEEK sulla blockchain Solana, utilizzato per alimentare votazioni sulla pubblicazione di ulteriore materiale. Secondo l’analisi blockchain richiamata da ESET, una sequenza di operazioni del 27 agosto ha prodotto la vendita di commissioni per 2.676,67 SOL, equivalenti a circa 225.000 dollari al valore dell’11 novembre. Il dato non rappresenta però un profitto netto accertato né prova l’identità dei beneficiari finali.
Finte versioni PC, APK Android e accessi anticipati diventano trappole
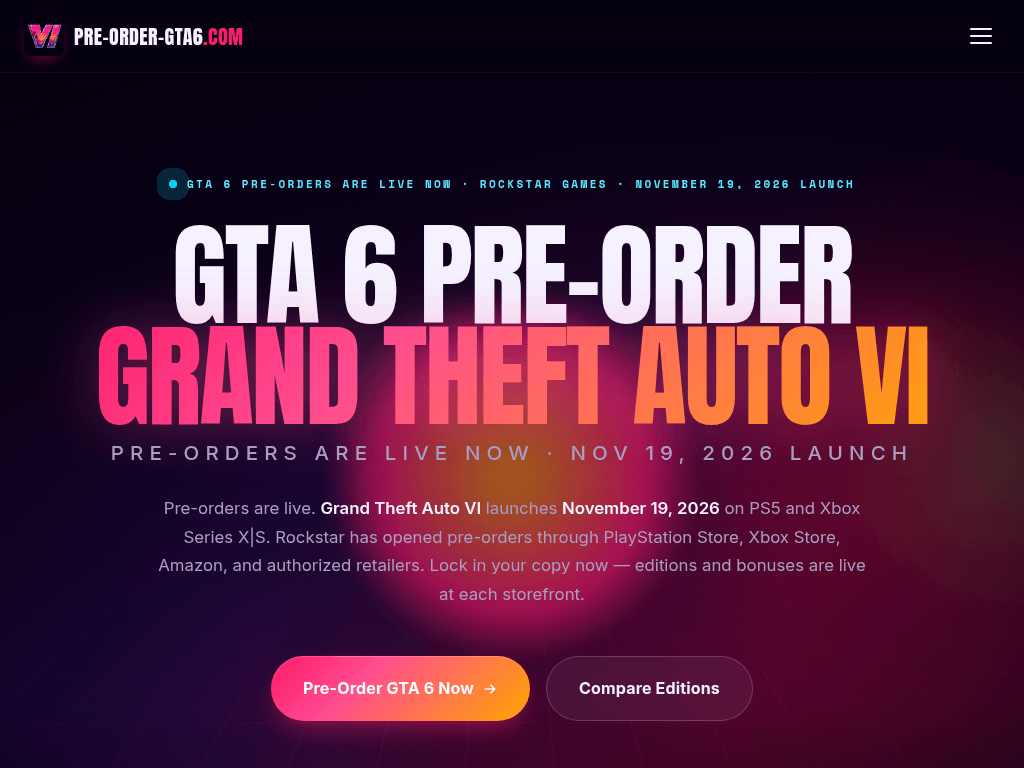
La ricerca ESET documenta anche negozi che pubblicizzano accessi anticipati a GTA VI per 250 dollari, richiedendo pagamenti esclusivamente attraverso Bitcoin, Ethereum o USDT. I siti imitano normali procedure di acquisto, mostrando codici QR, conferme delle transazioni e pulsanti di download. Il prodotto promesso, però, non risulta disponibile. Altri portali offrono versioni PC e Android, comprese presunte beta distribuite attraverso file APK. Rockstar non ha annunciato una versione nativa PC, una versione mobile, una demo pubblica o un programma ufficiale di accesso anticipato.
In un caso documentato da Netcraft, una falsa beta Android non veniva identificata come malevola dai motori consultati su VirusTotal. L’assenza di rilevazioni antivirus non dimostra però l’autenticità di un’applicazione e non trasforma un prodotto inesistente in una distribuzione ufficiale. ESET segnala inoltre decine di file malevoli che utilizzano nomi collegati a GTA VI, comprese false build, versioni beta e launcher associati a CyberLeek.
Il lancio del 19 novembre e il Black Friday ampliano le opportunità di frode
Con il precaricamento digitale disponibile dal 10 novembre, gli attaccanti dispongono di un ulteriore pretesto: falsi messaggi che segnalano errori nel download, problemi nel preordine oppure la necessità di attivare anticipatamente il gioco. Rockstar ha confermato il 19 novembre 2026 come data di uscita, ma il precaricamento non permette di giocare prima del lancio. Le comunicazioni fraudolente possono quindi indirizzare le vittime verso pagine che imitano gli accessi a PlayStation Network, Xbox o Rockstar per sottrarre credenziali e dati di pagamento. La vicinanza al Black Friday del 27 novembre può estendere le truffe anche a familiari e acquirenti meno informati, attraverso falsi bundle, gift card e offerte a prezzi irrealistici. Il fenomeno ripropone modalità già documentate nelle campagne malware che sfruttavano Minecraft, GTA e altri videogiochi come esche per download dannosi. La differenza è la capacità di sfruttare simultaneamente fughe di materiale, speculazione sulle criptovalute e lancio commerciale.
Il risultato è una campagna criminale che monetizza l’attesa prima ancora che il videogioco raggiunga il mercato. Gli attacchi documentati dimostrano che le false versioni di GTA VI non sono soltanto promesse commerciali ingannevoli: possono diventare strumenti per sottrarre identità digitali, compromettere computer e distruggere dati. Dopo il lancio, ESET prevede che le esche possano spostarsi verso falsi cheat, mod e generatori di valuta di gioco, senza che questa evoluzione debba essere confusa con un attacco già accertato.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.