Executive Summary
- Huntress rileva 288 endpoint colpiti in 48 organizzazioni. Gli aggressori utilizzano le console ScreenConnect per distribuire client di accesso remoto non autorizzati e il toolkit SCKit.
- La falla CVE-2026-127063 riguarda l’estensione RMM+. Il problema di autenticazione, classificato CVSS 9,3, permette di eseguire comandi senza autenticazione quando la chiave di accesso rimane al valore predefinito.
- SCKit prepara una propagazione attraverso le postazioni dei tecnici. Il malware tenta di sottrarre cookie di sessione e raggiungere altri endpoint, ma Huntress non ha osservato il successo di questa fase automatica.
Una campagna informatica contro ConnectWise ScreenConnect ha colpito almeno 288 endpoint appartenenti a 48 organizzazioni, sfruttando un problema di autenticazione in un’estensione di terze parti per distribuire client di accesso remoto malevoli e installare un toolkit chiamato SCKit. L’attività, individuata da Huntress l’11 novembre 2026, si è concentrata in appena 90 minuti e ha interessato contemporaneamente più ambienti gestiti attraverso ScreenConnect. La vulnerabilità, identificata come CVE-2026-127063, riguarda l’estensione RMM+, capace di accettare richieste non autorizzate quando la chiave di accesso non viene configurata. Gli attaccanti hanno utilizzato questa condizione per eseguire comandi sui dispositivi amministrati e predisporre un meccanismo di persistenza. La ricerca tecnica originale pubblicata da Huntress descrive anche una seconda fase, progettata per compromettere le postazioni dei tecnici e sfruttarne le sessioni autenticate. Quest’ultima capacità è stata ricostruita attraverso l’analisi del malware, ma non risulta riuscita negli incidenti esaminati.
Cosa leggere
SCKit raggiunge 288 computer attraverso le console ScreenConnect
L’attacco è stato rilevato intorno alle 17:47 UTC dell’11 novembre, quando Huntress ha osservato l’esecuzione di comandi sospetti provenienti da più console ScreenConnect ospitate nel cloud. Gli operatori hanno sfruttato la funzione Run Command per inviare istruzioni a gruppi di computer gestiti, eseguendole con privilegi SYSTEM. Dei 288 endpoint coinvolti nei 90 minuti osservati, circa un terzo è stato raggiunto nei primi dieci minuti. La rapidità della distribuzione mostra quanto una piattaforma di amministrazione remota possa amplificare l’impatto di un accesso non autorizzato: gli aggressori non devono compromettere individualmente ogni computer quando possono utilizzare strumenti progettati per amministrarli collettivamente.
La campagna presenta analogie con gli attacchi worm-like contro ScreenConnect documentati a settembre, ma introduce un vettore di accesso e una catena di distribuzione differenti. In entrambi i casi il software amministrativo diventa uno strumento per raggiungere ulteriori dispositivi. Nel nuovo incidente, però, Huntress ha osservato direttamente l’utilizzo delle console per installare il malware, mentre il successivo meccanismo di propagazione autonoma non ha prodotto risultati confermati.
CVE-2026-127063 permette comandi remoti attraverso RMM+ senza una chiave valida
L’indagine individua nell’estensione RMM+, nelle versioni 1.0.31 e 1.0.32, un problema di autenticazione particolarmente grave. Il componente permette ad applicazioni esterne di amministrare sessioni ScreenConnect attraverso richieste API, utilizzando una chiave condivisa configurabile. Quando l’amministratore non imposta quella chiave, le versioni vulnerabili possono accettare il valore vuoto predefinito. Un aggressore riesce così a raggiungere funzioni amministrative senza completare la normale autenticazione attraverso account, ruoli e MFA di ScreenConnect.
La vulnerabilità è stata registrata come CVE-2026-127063, con punteggio CVSS 4.0 pari a 9,3, classificato critico. ConnectWise chiarisce che il difetto riguarda l’estensione RMM+ sviluppata da terzi, non il server o il client ScreenConnect. L’azienda non ha annunciato una versione corretta dell’estensione e ne richiede la disattivazione. I registri analizzati da Huntress mostrano comandi distribuiti a diversi endpoint senza corrispondenti accessi degli amministratori, un elemento coerente con lo sfruttamento dell’interfaccia esposta da RMM+.
Leggi anche: ScreenConnect e CVE-2026-84869: il precedente sulla vulnerabilità del trasferimento file
Il malware installa client ScreenConnect contraffatti e RelayTrap
Una volta ottenuta la possibilità di eseguire comandi, gli aggressori distribuiscono un installer ScreenConnect controllato direttamente dall’attaccante, affiancato da SCKit. Il toolkit comprende 16 file, tra script PowerShell, batch, comandi Windows e configurazioni. Il pacchetto viene scaricato in forma cifrata e decifrato utilizzando informazioni fornite dal server remoto, con parametri collegati al dispositivo destinatario. La personalizzazione dei payload complica il confronto basato esclusivamente sugli hash dei file.
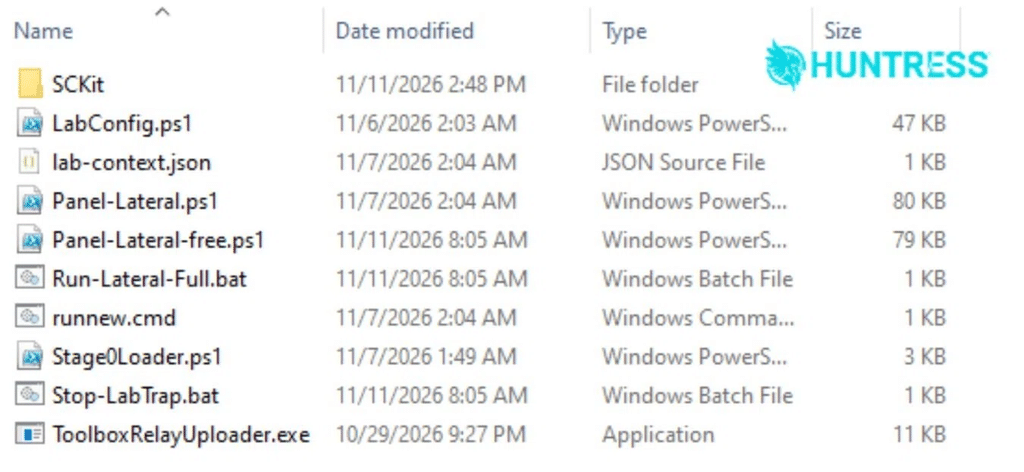
La componente più importante è RelayTrap, installata nella directory C:\ProgramData\RelayTrap. Attraverso lo script TrapWatch.ps1, eseguito con privilegi SYSTEM, il malware crea un’attività pianificata denominata TrapWatch e predispone la persistenza. Il sistema interrompe il normale client ScreenConnect e tenta di sostituirlo con quello controllato dagli aggressori, conservando un canale di accesso remoto. La sequenza comprende anche modifiche alle esclusioni di Microsoft Defender e alle politiche di esecuzione. La compromissione non si esaurisce quindi in un comando remoto occasionale: il malware cerca di mantenere il controllo del computer anche dopo la conclusione della sessione iniziale.
Il worm tenta di rubare i cookie dei tecnici per propagarsi ad altri endpoint
L’elemento più sofisticato riguarda la capacità di propagazione contenuta nel codice di SCKit. Il toolkit è progettato per aspettare che un tecnico apra una sessione ScreenConnect verso un computer compromesso e sfruttare l’interazione per trasferire un ulteriore payload alla postazione dell’operatore. Da qui entra in gioco Panel-Lateral.ps1, componente che tenta di recuperare il cookie di autenticazione .aspxauth e riutilizzarlo per ottenere accesso alle sessioni ScreenConnect disponibili al tecnico. Un secondo componente, ToolboxRelayUploader.exe, è predisposto per utilizzare le sessioni raggiungibili e distribuire nuovi payload attraverso la Shared Toolbox, trasformando potenzialmente il computer del tecnico in un punto di propagazione verso altri clienti amministrati.
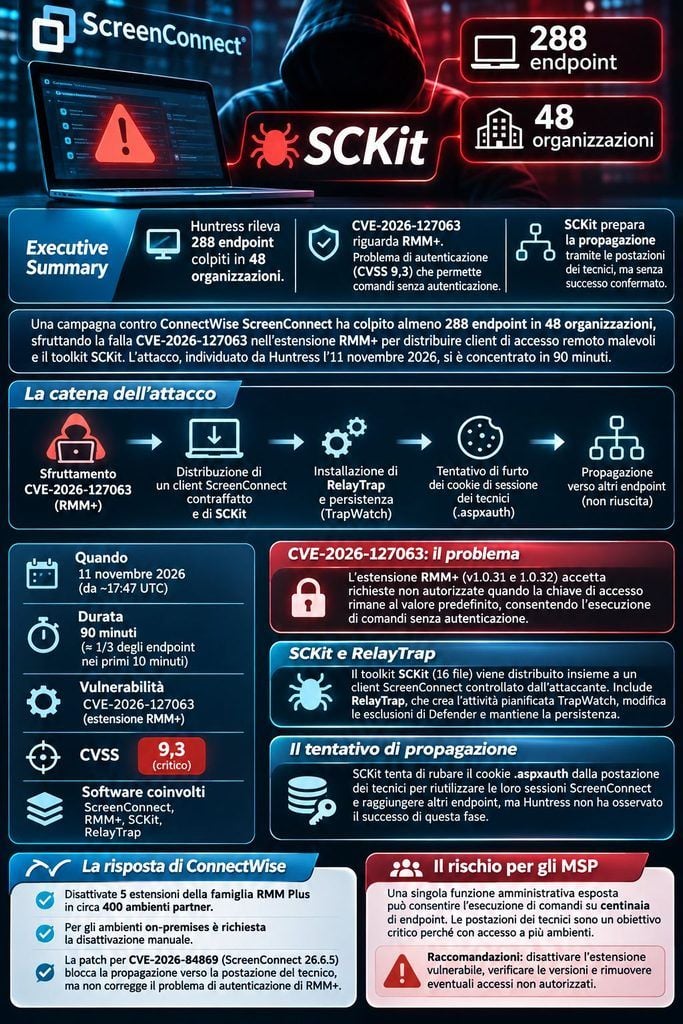
Huntress non ha però osservato una propagazione riuscita attraverso questo percorso: nei registri recuperati i tentativi di acquisire il controllo della console risultavano falliti. La distinzione impedisce di descrivere come effettivamente compromesse le postazioni dei tecnici soltanto perché il malware ne aveva previsto l’attacco.
ConnectWise disattiva le estensioni e chiarisce il ruolo delle patch
ConnectWise ha disabilitato precauzionalmente cinque estensioni della famiglia RMM Plus in circa 400 ambienti partner, ampliando successivamente le misure ad altre integrazioni. I 400 ambienti non rappresentano 400 compromissioni confermate: il numero indica installazioni nelle quali erano presenti componenti ritenuti potenzialmente coinvolti. Per i partner che gestiscono installazioni on-premises, la società richiede la disattivazione diretta delle estensioni interessate. Il produttore chiarisce inoltre il ruolo della precedente CVE-2026-84869, corretta con ScreenConnect 26.6.5 l’8 settembre 2026. La patch impedisce la tecnica di propagazione dal computer infetto alla postazione del tecnico, ma non corregge il problema di autenticazione dell’estensione RMM+. Anche installazioni aggiornate possono quindi essere esposte al vettore iniziale se mantengono attiva l’estensione vulnerabile. La situazione richiama il rischio già documentato nelle campagne in cui software RMM legittimi vengono trasformati in strumenti di accesso persistente.
Continua con:
CISA inserisce ScreenConnect nel catalogo KEV delle vulnerabilità sfruttate
ConnectWise, il precedente incidente Cloud Backup contro Microsoft 365.
ScreenConnect diventa un moltiplicatore del rischio per gli MSP
L’attacco evidenzia un problema particolarmente delicato per i Managed Service Provider (MSP), che utilizzano piattaforme di controllo remoto per amministrare numerosi dispositivi appartenenti a organizzazioni differenti. Una singola funzione amministrativa esposta può consentire l’esecuzione di comandi su centinaia di endpoint, mentre le postazioni dei tecnici costituiscono un obiettivo ancora più interessante perché dispongono normalmente di accesso a diversi ambienti. Huntress e ConnectWise raccomandano di non utilizzare ScreenConnect per investigare dispositivi sospettati di essere compromessi, privilegiando strumenti di risposta indipendenti. La cautela deriva dal comportamento previsto da SCKit, capace di tentare la compromissione proprio durante una sessione di assistenza. Disattivare l’estensione vulnerabile, verificare le versioni dei client e rimuovere gli accessi non autorizzati rappresentano interventi distinti: nessuna singola correzione garantisce l’eliminazione di una backdoor già installata. L’incidente dimostra come la sicurezza delle infrastrutture MSP dipenda tanto dal software principale quanto dalle estensioni e dalle autorizzazioni che ne ampliano le capacità operative.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.