Executive Summary
- SANSAR compromette infrastrutture Linux destinate anche all’intelligenza artificiale, sfruttando un agente Ray Jobs esposto senza autenticazione. Elastic documenta tre host coinvolti.
- Il malware falsifica l’utilizzo delle GPU allo 0%, modifica la libreria NVIDIA NVML e utilizza un rootkit per nascondere processi, file e connessioni.
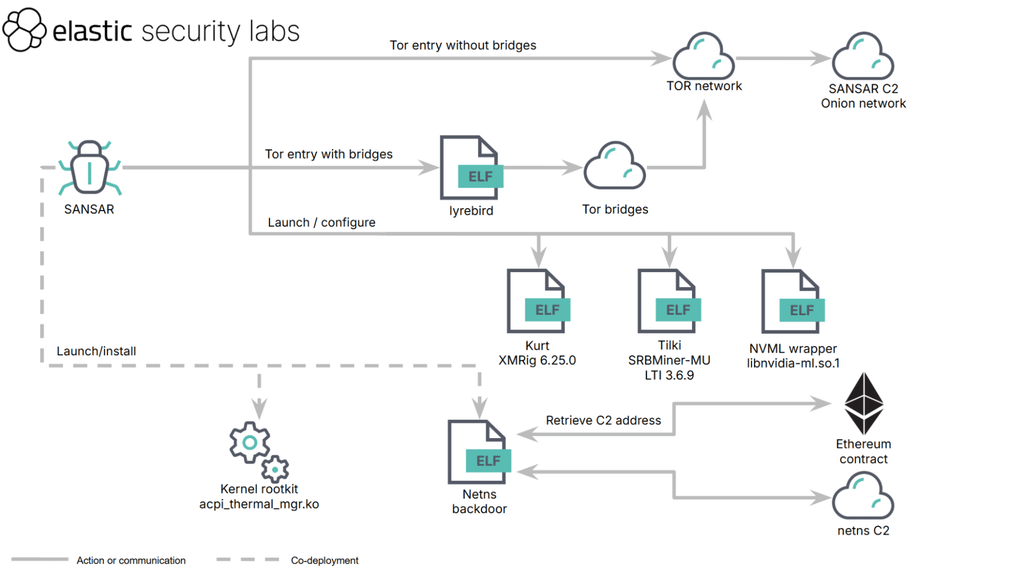
- Tor ed Ethereum sostengono due canali di controllo distinti: SANSAR gestisce i miner attraverso Tor, mentre la backdoor netns recupera dalla blockchain l’indirizzo del proprio server C2.
Un malware capace di sottrarre potenza di calcolo ai server Linux e far risultare le GPU completamente inattive anche durante il cryptomining. Si chiama SANSAR ed è il componente principale di una campagna analizzata da Elastic Security Labs il 12 novembre 2026, identificata come REF3364. Gli attaccanti hanno compromesso tre sistemi dotati di acceleratori grafici, installando un arsenale composto da miner per CPU e GPU, un rootkit del kernel Linux, una libreria modificata per falsificare le informazioni NVIDIA e una backdoor che utilizza Ethereum per individuare l’infrastruttura di comando. L’elemento più significativo riguarda la capacità di alterare il monitoraggio delle risorse: un amministratore che consulta gli strumenti abituali può visualizzare un utilizzo GPU pari allo 0%, mentre la macchina continua a consumare capacità computazionale per attività non autorizzate. La vicenda evidenzia un rischio crescente per data center, infrastrutture AI e sistemi dedicati all’addestramento dei modelli linguistici.
Cosa leggere
L’attacco parte da Ray Jobs esposto su Internet senza autenticazione
L’accesso iniziale è avvenuto attraverso un Ray job agent raggiungibile pubblicamente, configurato per accettare lavori senza autenticazione. Ray è un framework utilizzato per distribuire carichi Python tra più macchine, compresi addestramento e inferenza AI. Nel sistema compromesso, il dashboard principale ascoltava soltanto sull’interfaccia locale, ma l’agente responsabile dell’esecuzione dei lavori risultava accessibile da Internet. Questa differenza ha permesso agli aggressori di inviare comandi senza possedere credenziali.
La ricostruzione individua i primi tentativi di accesso il 22 ottobre 2026. Due giorni dopo, gli attaccanti hanno eseguito nvidia-smi per censire le GPU e inviarne le caratteristiche all’esterno. Il 25 ottobre è stata avviata una reverse shell Python, seguita dall’aggiunta di una chiave SSH per mantenere l’accesso. Il caso non dimostra lo sfruttamento di uno zero-day di Ray: il problema iniziale è l’esposizione di un’interfaccia capace di eseguire codice senza adeguati controlli.
Leggi anche: TeamPCP, Redis e ShadowRay: gli attacchi alle infrastrutture AI e cloud.
SANSAR coordina i miner attraverso Tor e controlla le risorse disponibili
Dopo avere ottenuto privilegi amministrativi, gli attaccanti hanno distribuito il toolkit nella directory /opt/vadi_. Il componente principale, SANSAR 0.1.3, è sviluppato in Rust e opera come sistema di coordinamento dei miner. Attraverso un canale di comando e controllo su Tor, il malware riceve configurazioni, raccoglie informazioni sui sistemi compromessi e gestisce l’avvio delle attività di mining. Utilizza XMRig 6.25.0, denominato kurt, per la CPU e SRBMiner-MULTI 3.6.9, denominato tilki, per le GPU.
Il toolkit incorpora anche Arti, implementazione Rust di Tor, e il componente Lyrebird per utilizzare bridge WebTunnel e obfs4 quando la connessione diretta non è disponibile. Elastic ha identificato 16 tipologie di messaggi C2, comprendenti gestione dei miner, sessioni shell interattive e generazione di traffico TCP SYN. Quest’ultima rappresenta una capacità del malware, non la prova che siano stati effettivamente condotti attacchi DDoS nella campagna osservata. Indirizzi dei pool e credenziali di mining vengono forniti dal controller: l’analisi non dimostra quindi che l’obiettivo fosse una specifica criptovaluta.
La libreria NVIDIA viene sostituita per mostrare le GPU inattive
Il meccanismo di occultamento più importante agisce direttamente sulla NVIDIA Management Library, conosciuta come NVML. SANSAR installa una versione modificata di libnvidia-ml.so.1, libreria utilizzata anche da nvidia-smi per ottenere informazioni sull’hardware. Il componente intercetta le richieste, consulta la libreria originale e modifica alcuni risultati prima di restituirli alle applicazioni di monitoraggio.
La manipolazione impone un valore di utilizzo GPU pari allo 0%, mentre temperatura e consumo energetico vengono sostituiti con valori casuali rispettivamente compresi fra 36 e 46 °C e 100 e 200 watt. L’alterazione non riduce realmente il carico della scheda grafica: modifica soltanto le informazioni mostrate agli strumenti che dipendono dall’interfaccia compromessa. La conseguenza è particolarmente grave nelle infrastrutture AI, dove consumo energetico, disponibilità delle GPU e utilizzo delle risorse costituiscono indicatori fondamentali per valutare prestazioni e costi operativi.
Il rootkit Linux nasconde processi, file e connessioni di rete
Parallelamente alla manipolazione delle GPU, gli attaccanti hanno installato acpi_thermal_mgr.ko, un rootkit del kernel Linux basato su ftrace. Il modulo intercetta funzioni utilizzate per elencare directory, aprire file, individuare processi e consultare le connessioni TCP e UDP. Quando rileva elementi configurati come nascosti, li elimina dalle risposte oppure restituisce errori che li fanno apparire inesistenti. Il rootkit può occultare i processi dei miner e i relativi thread, impedire l’ispezione di determinati percorsi sotto /proc e nascondere socket di rete. La persistenza viene rafforzata mediante DKMS e un caricatore inserito nell’initramfs, così da ripristinare il componente durante l’avvio del sistema. Si tratta di una strategia di occultamento già osservata in altre campagne Linux, ma qui combinata con la falsificazione della telemetria GPU. Il precedente di Perfctl, malware Linux che utilizzava rootkit e Tor per nascondere il cryptomining, mostra come questa tecnica sia ormai consolidata.
Ethereum nasconde l’indirizzo della backdoor netns
Una seconda componente, netns, introduce un canale di accesso indipendente da quello utilizzato da SANSAR su Tor. La backdoor interroga uno smart contract Ethereum attraverso servizi RPC pubblici, recupera un indirizzo IPv4 codificato e tenta di collegarsi al relativo controller tramite TCP sulla porta 8080. Dopo la connessione, può ricevere richieste per avviare una shell verso una destinazione specificata dall’attaccante. Ethereum non viene utilizzata per eseguire il mining, ma come registro consultabile per individuare l’infrastruttura di comando e controllo. Questa architettura consente di separare il codice installato sui server dagli indirizzi dei sistemi che lo amministrano, complicando la risposta agli incidenti. Il ricorso agli smart contract per recuperare indirizzi C2 era già emerso nel caso della botnet Tsundere, che utilizzava Ethereum per rendere più resiliente la propria infrastruttura.
Elastic pubblica gli indicatori per individuare la compromissione
L’analisi originale di Elastic Security Labs comprende indicatori SHA-256 e regole YARA per riconoscere SANSAR e netns. La ricerca permette inoltre di individuare elementi particolarmente significativi nella risposta agli incidenti: modifiche inattese alla libreria NVIDIA NVML, moduli kernel sconosciuti, servizi systemd non autorizzati, alterazioni dell’initramfs e attività anomale sui sistemi Ray. La documentazione ufficiale di Ray conferma che le interfacce Jobs e Dashboard devono essere accessibili soltanto a soggetti autorizzati, poiché permettono l’esecuzione di codice sui cluster. La protezione del solo pannello web non è sufficiente quando gli agenti sottostanti restano raggiungibili. Anche l’affidabilità della telemetria deve essere verificata attraverso fonti indipendenti: valori apparentemente normali possono essere prodotti da una libreria locale già manipolata.
Continua con: Koske e Soco404: i malware che sfruttano Linux e le risorse cloud per il cryptomining.
I server AI diventano un obiettivo economico per il cryptojacking
La campagna SANSAR dimostra che il valore delle infrastrutture AI attira attaccanti interessati non soltanto ai dati, ma anche alla capacità computazionale. Una GPU compromessa può continuare a lavorare per conto di terzi, sottraendo risorse ai carichi legittimi e aumentando i costi energetici. La combinazione di rootkit, telemetria falsificata e canali C2 separati rende inoltre più complessa l’individuazione dell’incidente. Elastic documenta tre host compromessi, ma non fornisce elementi sufficienti per attribuire pubblicamente l’operazione a uno specifico gruppo criminale o a uno Stato. La presenza di commenti in turco nel codice del rootkit non costituisce una prova di provenienza geografica. Il risultato dell’analisi è più concreto: nelle infrastrutture AI la sicurezza degli accessi e l’integrità degli strumenti di monitoraggio devono essere considerate parte della stessa difesa. Se un attaccante può controllare sia la potenza di calcolo sia i dati utilizzati per misurarla, il furto di risorse rischia di rimanere invisibile proprio agli strumenti incaricati di segnalarlo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.