In sintesi
- Un allarme di sicurezza non viene ricevuto durante il blackout Microsoft. Il sistema di controllo di una piscina tedesca aveva segnalato via email un problema al dosaggio del cloro, ma la comunicazione non è arrivata ai responsabili.
- Quindici ospiti coinvolti, quattro trasportati in ospedale. Tredici persone hanno lamentato irritazioni respiratorie e una è rimasta sotto osservazione per lesioni di media gravità.
- Il caso evidenzia i limiti degli allarmi dipendenti da servizi cloud. L’incidente riapre il problema della continuità operativa di strutture ricettive, imprese e organizzazioni che utilizzano la posta elettronica per comunicazioni critiche.
Un’interruzione dei servizi Microsoft 365 ha impedito la ricezione di un allarme di sicurezza relativo a un’eccessiva concentrazione di cloro nella piscina di un albergo tedesco. Il risultato è stato un incidente che ha coinvolto 15 persone, quattro delle quali trasportate in ospedale. È quanto emerge dalla ricostruzione pubblicata il 14 novembre 2026 dall’emittente pubblica tedesca WDR, dopo il guasto verificatosi venerdì 13 novembre nell’Hotel Ling Bao del parco divertimenti Phantasialand, a Brühl, nella Renania Settentrionale-Vestfalia. Il sistema automatico di dosaggio del cloro aveva funzionato in maniera anomala, mentre il dispositivo di sorveglianza aveva generato un avviso destinato ai responsabili della struttura. L’allarme, trasmesso attraverso la posta elettronica, non è stato ricevuto durante il disservizio Microsoft. Un malfunzionamento industriale e un’interruzione informatica si sono così sovrapposti, trasformando il caso tedesco in un esempio concreto dei rischi associati alla dipendenza da servizi digitali esterni per comunicazioni che riguardano la sicurezza delle persone.
Cosa leggere
Phantasialand, il dosatore del cloro si guasta e l’allarme non arriva
L’incidente è avvenuto il 13 novembre 2026, quando un difetto del sistema automatico di dosaggio ha provocato un’eccessiva immissione di cloro nell’acqua della piscina dell’Hotel Ling Bao. Il sistema di monitoraggio della struttura aveva rilevato l’anomalia e predisposto una comunicazione di allarme. Il messaggio, tuttavia, non è arrivato ai destinatari. Secondo quanto riferito dal Phantasialand alla WDR nella ricostruzione dell’incidente, il mancato recapito era collegato all’interruzione dei servizi Microsoft che, nelle stesse ore, coinvolgeva Outlook ed Exchange Online. Il guasto Microsoft non ha causato direttamente il dosaggio eccessivo del cloro: il primo malfunzionamento è stato quello del sistema utilizzato per trattare l’acqua. Il problema informatico ha invece compromesso il canale attraverso il quale i responsabili avrebbero dovuto ricevere l’avviso. Questa distinzione è essenziale per ricostruire le responsabilità tecniche: un sistema di monitoraggio può rilevare correttamente un’anomalia senza riuscire a comunicarla in tempo utile, se la trasmissione dell’allarme dipende da un servizio indisponibile.
Quindici persone coinvolte, quattro in ospedale e piscina temporaneamente chiusa
Gli ospiti hanno accusato disturbi dopo avere utilizzato la piscina. Inizialmente 13 persone hanno segnalato irritazioni alle vie respiratorie, mentre il numero complessivo dei coinvolti è successivamente salito a 15. Sono intervenuti i soccorritori e i vigili del fuoco, che hanno effettuato misurazioni nell’impianto e riscontrato una concentrazione di cloro significativamente superiore ai livelli previsti. Quattro persone sono state trasportate in ospedale e una è rimasta sotto osservazione per una lesione classificata di media gravità. La precisazione è importante perché le prime comunicazioni avevano indicato cinque trasferimenti ospedalieri, dato successivamente corretto dalle autorità. La piscina è stata chiusa temporaneamente e l’acqua sostituita. Dopo gli interventi e le verifiche, la struttura ha potuto riaprire l’impianto. Non risultano, nella ricostruzione pubblicata da WDR, elementi sufficienti per stabilire se fossero presenti ulteriori allarmi locali, sistemi di segnalazione alternativi o procedure di escalation non funzionanti. Il fatto documentato è che l’avviso email non è stato ricevuto e che il problema al dosaggio non è stato intercettato tempestivamente attraverso quella comunicazione.
Leggi anche: Microsoft 365 in blackout globale: Outlook, Exchange e Copilot coinvolti nel guasto.
Microsoft esclude un attacco hacker: il blackout nasce da problemi infrastrutturali
L’interruzione Microsoft era iniziata il 12 novembre e aveva coinvolto Exchange Online e diversi servizi dipendenti dall’infrastruttura Microsoft 365. Gli utenti avevano incontrato difficoltà nell’accesso alle caselle di posta attraverso Outlook, applicazioni mobili e altri sistemi di connessione. In numerosi casi anche la consegna delle email aveva subito ritardi. Secondo gli aggiornamenti del servizio, il problema era collegato a modifiche e interventi sulla capacità di rete che avevano fatto emergere un difetto nei sistemi di gestione delle connessioni. L’accumulo delle richieste aveva progressivamente saturato le risorse disponibili, rendendo indisponibili alcuni server. Microsoft ha escluso che l’incidente fosse riconducibile a un attacco informatico o all’azione di agenti AI. Il ripristino è stato progressivo e il recupero dell’accesso ai servizi non ha coinciso immediatamente con il completo smaltimento delle email rimaste in coda. È un dettaglio fondamentale nel caso tedesco: una comunicazione di sicurezza ricevuta diverse ore dopo l’evento può essere tecnicamente consegnata, ma diventare operativamente inutile. L’episodio aggiunge quindi conseguenze concrete al problema della dipendenza europea da Microsoft 365 e dalle piattaforme statunitensi, già emerso durante il blackout.
Il Politecnico di Torino misura gli effetti del blackout sulla rete italiana
L’interruzione non ha interessato soltanto gli utenti tedeschi o americani. Il gruppo di ricerca SmartData del Politecnico di Torino ha analizzato il traffico osservato sulla rete dell’ateneo durante il disservizio del 12-13 novembre, documentando anomalie nelle connessioni associate a Microsoft 365. Le misurazioni evidenziano un aumento delle connessioni TCP incomplete, delle comunicazioni UDP prive di risposta osservata e delle anomalie nei tempi di risposta dei servizi Exchange e Outlook.
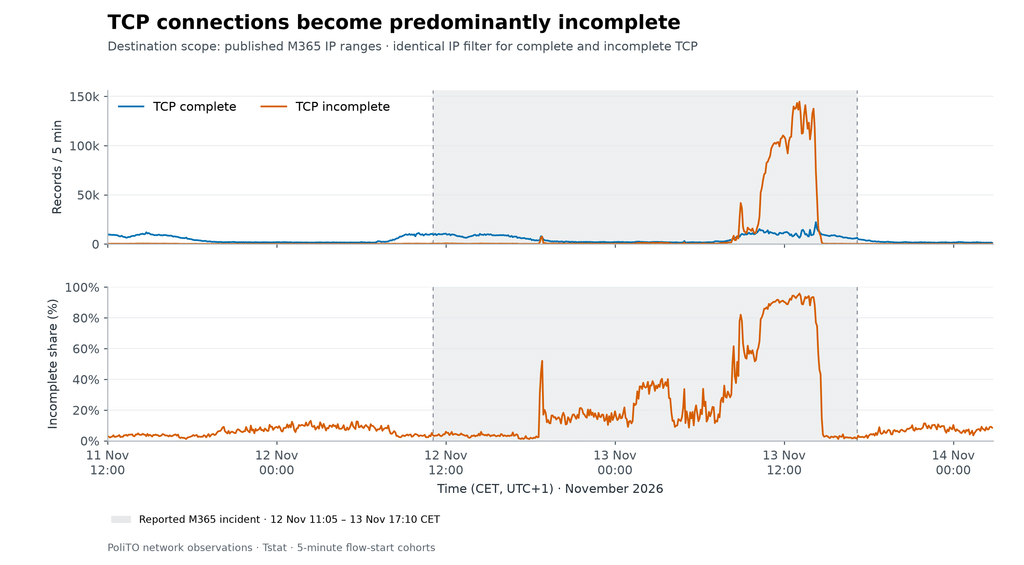
Si tratta di evidenze raccolte su una rete italiana, non di una stima del numero di utenti colpiti in tutto il Paese. La ricerca tecnica pubblicata dal Politecnico di Torino rende più concreto il collegamento fra le difficoltà segnalate dagli utenti e i malfunzionamenti dell’infrastruttura. Il disservizio era osservabile anche a livello di rete, e non soltanto attraverso le schermate di errore delle applicazioni. Per imprese italiane, amministrazioni e strutture che utilizzano Microsoft 365, questo significa che la continuità della posta elettronica dipende da componenti esterni che possono diventare indisponibili indipendentemente dalla qualità della connessione locale.
Perché un allarme di sicurezza non dovrebbe dipendere soltanto da Outlook
Il nodo tecnico non è l’utilizzo della posta elettronica, ma l’eventuale assenza di canali indipendenti per le comunicazioni critiche. Le email sono strumenti efficaci per notifiche amministrative, rapporti periodici e registrazione degli eventi. Quando un segnale deve invece provocare un intervento immediato, occorre distinguere l’invio del messaggio dalla sua effettiva ricezione, presa in carico e gestione. Un’infrastruttura progettata per la sicurezza dovrebbe prevedere, secondo il rischio specifico, segnalazioni locali, meccanismi di escalation, verifiche dell’avvenuta ricezione e modalità di funzionamento sicure anche in assenza della connessione esterna. Nel caso del Phantasialand non è possibile concludere, sulla sola base delle informazioni disponibili, che mancassero tutte queste protezioni. È invece evidente il limite del canale email coinvolto. Un servizio cloud può presentare elevata disponibilità media senza garantire che ogni singolo messaggio critico arrivi entro i secondi necessari per intervenire. Lo stesso principio vale per ambienti industriali, impianti di trattamento delle acque e sistemi di supervisione nei quali il tempo di risposta è parte integrante della sicurezza.
Continua con: Le Regioni italiane propongono un cloud federato per ridurre la dipendenza dalle Big Tech.
La lezione per l’Italia: continuità operativa prima delle promesse del cloud
Il caso tedesco dimostra quanto possa diventare pericolosa la sovrapposizione fra un guasto fisico e l’indisponibilità di un servizio digitale esterno. La sicurezza di una struttura non può essere valutata soltanto verificando che un sensore rilevi un’anomalia o che un’applicazione generi correttamente una notifica. Occorre accertare che l’informazione raggiunga il personale responsabile attraverso percorsi affidabili e che, in caso contrario, esistano procedure alternative. Per l’Italia la questione riguarda la resilienza di sistemi pubblici e privati che utilizzano infrastrutture cloud per comunicazioni operative. Il blackout Microsoft ha mostrato che anche servizi consolidati possono interrompersi per problemi tecnici ordinari, senza alcun attacco hacker. La continuità operativa non coincide con la disponibilità contrattuale del fornitore: dipende dalla capacità dell’organizzazione di continuare a proteggere persone e impianti quando quel fornitore smette temporaneamente di funzionare.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.