Executive Summary
- Google osserva per la prima volta attacchi nei quali agenti AI automatizzano ricerca e sfruttamento delle vulnerabilità senza supervisione umana, utilizzando framework come exploit_agent, CAIRN, ARTEX e PentAGI.
- Il cybercrimine trasforma l’intelligenza artificiale in una risorsa da rubare e rivendere: Mandiant documenta abusi di servizi LLM con addebiti fraudolenti superiori a 100.000 dollari in un giorno e perdite cumulative fino a un milione.
- La propaganda automatizzata diventa un’attività industriale, con piattaforme capaci di gestire identità sintetiche, contenuti politici, account social e distribuzione su larga scala. Google avverte però che maggiore produzione non significa necessariamente maggiore efficacia.
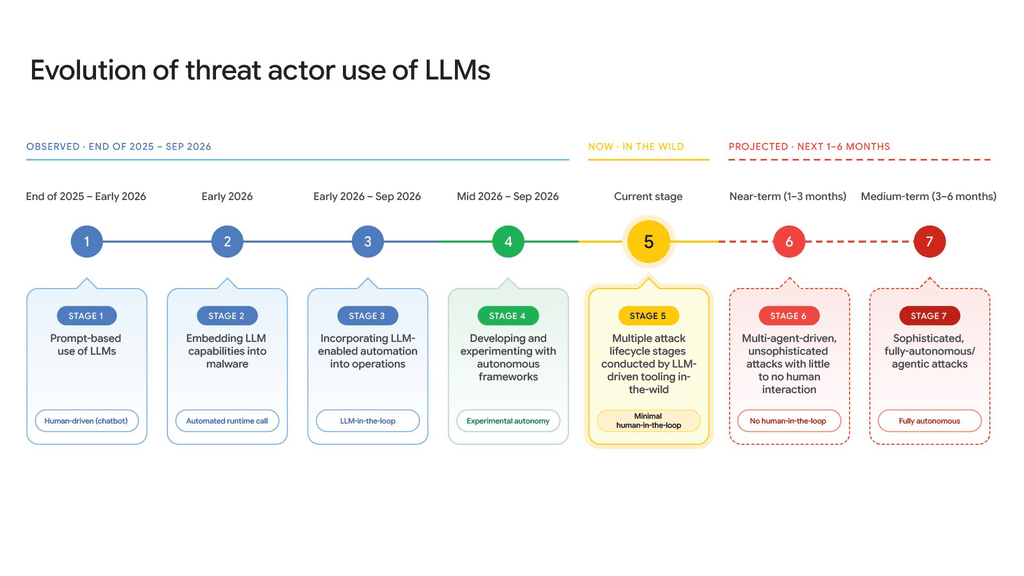
Gli attacchi informatici condotti attraverso agenti di intelligenza artificiale hanno superato una soglia operativa che modifica il rapporto tra aggressori e difensori. Non si tratta più soltanto di utilizzare ChatGPT, Gemini o altri modelli linguistici per scrivere codice malevolo, cercare vulnerabilità oppure preparare campagne di phishing. Gli attori criminali hanno iniziato a utilizzare framework multi-agente capaci di individuare obiettivi, analizzare software, sviluppare exploit ed eseguire operazioni offensive senza richiedere una decisione umana a ogni passaggio. La conferma arriva dal nuovo rapporto pubblicato il 16 novembre 2026 da Google Threat Intelligence Group (GTIG) e Mandiant, che descrive attività osservate direttamente durante incidenti reali, analisi di infrastrutture criminali e operazioni di contrasto. Il documento allarga inoltre il campo al furto di risorse computazionali, alla commercializzazione clandestina dell’accesso ai modelli AI, allo spionaggio internazionale e alle campagne di influenza politica. Il dato fondamentale è la convergenza: la stessa tecnologia che accelera sviluppo software e ricerca scientifica viene utilizzata per ridurre i tempi, i costi e il personale necessario a condurre attacchi complessi.
Cosa leggere
Dall’hacker assistito dall’AI agli attacchi coordinati da agenti autonomi
Il cambiamento individuato da Google riguarda il passaggio dall’utilizzo occasionale dei modelli linguistici alla costruzione di infrastrutture offensive capaci di pianificare ed eseguire attività consecutive. Un operatore tradizionale deve esaminare il risultato di uno scanner, individuare una vulnerabilità promettente, adattare un exploit e valutare manualmente l’esito del tentativo. Un framework agentico può distribuire queste operazioni fra componenti specializzati, condividere informazioni e modificare il proprio comportamento sulla base dei risultati. L’intervento umano non scompare necessariamente, ma viene spostato verso la definizione degli obiettivi e il controllo generale della campagna, mentre la macchina gestisce numerose attività intermedie.
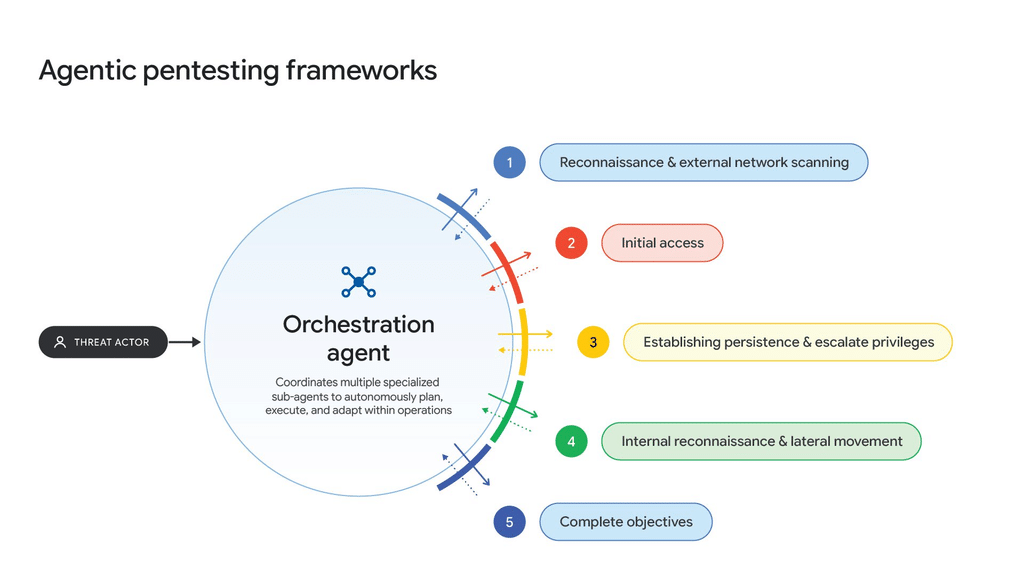
GTIG documenta l’impiego o la sperimentazione di ARTEX, CAIRN, CyberStrikeAI, HexStrike AI e PentAGI, strumenti open source originariamente progettati anche per attività autorizzate di penetration testing. Le differenze sono importanti. CAIRN utilizza un ciclo decisionale basato su osservazione, orientamento, decisione e azione, coordinando agenti attraverso una memoria condivisa; Google ne ha osservato l’utilizzo in intrusioni contro organizzazioni statunitensi, comprese realtà del settore aerospaziale. PentAGI è stato adattato da un attore per condurre ricognizioni e scansioni sistematiche contro organizzazioni asiatiche tra agosto e ottobre 2026. CyberStrikeAI collega modelli commerciali e open source a oltre cento strumenti di sicurezza attraverso un backend scritto in Go, mentre HexStrike AI utilizza il Model Context Protocol per mettere a disposizione degli agenti più di 150 strumenti offensivi. Non tutti questi framework sono stati osservati con lo stesso livello di impiego operativo: per CyberStrikeAI e HexStrike AI, Google descrive anche attività di sperimentazione.
exploit_agent automatizza gli exploit e prende di mira anche i media francesi
La scoperta più significativa riguarda exploit_agent, una piattaforma individuata su un server di staging esposto e progettata per automatizzare l’intero ciclo di ricerca e sfruttamento delle vulnerabilità. Il sistema integra più modelli linguistici, compresi modelli locali e di frontiera, ed esamina continuamente le modifiche apportate ad applicazioni web diffuse. La procedura confronta versioni precedenti e successive agli aggiornamenti, identifica potenziali vulnerabilità, prepara gli exploit e tenta di eseguirli automaticamente. Google considera questo caso la prima evidenza diretta, nelle proprie attività di monitoraggio, di ricerca e sfruttamento delle vulnerabilità interamente automatizzati attraverso framework LLM senza intervento umano nelle singole fasi.
L’infrastruttura conteneva anche script per ricognizione interna, attacchi alle credenziali, installazione di webshell e rimozione delle webshell appartenenti ad altri aggressori. I ricercatori hanno individuato dati sottratti alle vittime e informazioni operative che suggeriscono un interesse specifico verso siti francesi collegati a media, intrattenimento e istruzione. Fra i componenti analizzati compare anche il plugin WordPress Spectra, precedentemente noto come Ultimate Addons for Gutenberg, esaminato attraverso il confronto dei controlli di accesso presenti nel codice. Alcuni commenti di configurazione erano scritti in russo, ma questo elemento non consente di attribuire automaticamente l’operazione a un gruppo russo o a un servizio d’intelligence. La ricerca non fornisce un elenco completo dei siti compromessi né dimostra che ogni tentativo generato dalla piattaforma abbia avuto successo.
Leggi anche: Google: gli attacchi AI diventano autonomi e comprimono i tempi della difesa.
Le patch diventano una guida per l’attacco: cresce il rischio delle vulnerabilità n-day
L’automazione cambia anche il valore delle informazioni pubblicate dai produttori software. Normalmente una patch riduce la superficie d’attacco, ma la differenza tra il codice vulnerabile e quello corretto può rivelare agli aggressori dove si trova il problema. I framework basati su LLM possono esaminare le modifiche, interpretare il comportamento delle funzioni coinvolte e generare rapidamente un tentativo di sfruttamento. Questo rende particolarmente pericolose le vulnerabilità n-day, cioè difetti già conosciuti per i quali esistono informazioni pubbliche e, spesso, aggiornamenti disponibili, ma che continuano a essere presenti nei sistemi non corretti.
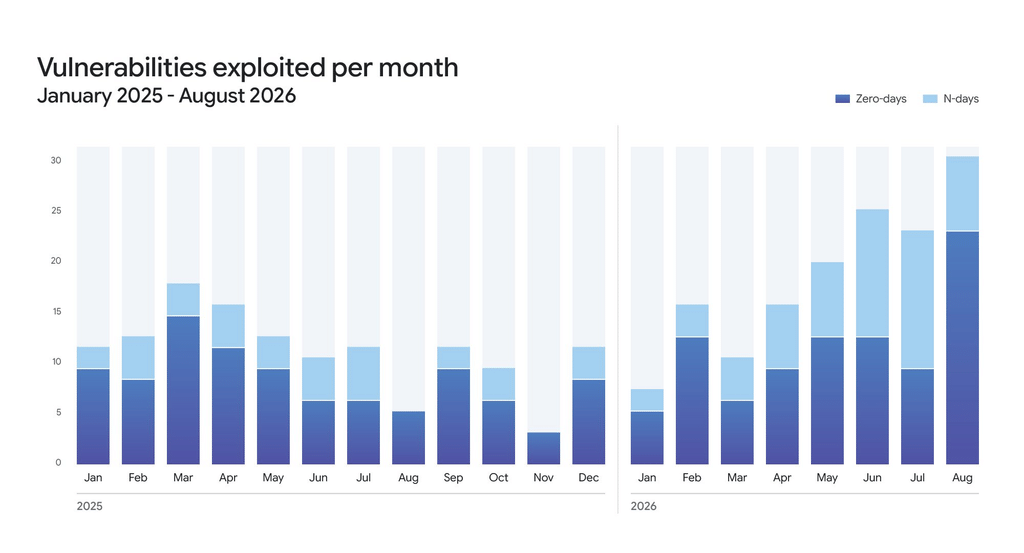
Google evidenzia un aumento importante dell’attività legata alle vulnerabilità nel 2026. Tra gennaio e agosto, il numero complessivo delle divulgazioni e degli exploit è quasi raddoppiato, mentre gli zero-day sfruttati sono passati da una media di otto al mese nel 2025 a undici nel 2026, prima di raggiungere 22 nel solo agosto. Questi dati descrivono una crescita dell’attività osservata, ma non dimostrano che tutti gli exploit aggiuntivi siano stati prodotti dall’intelligenza artificiale. La trasformazione più chiara riguarda la riduzione del tempo necessario a utilizzare informazioni già disponibili. I difensori potrebbero così trovarsi a fronteggiare campagne automatizzate poche ore dopo la pubblicazione di un aggiornamento, prima di avere completato la distribuzione delle correzioni.
PaperCut e PHP2Shell mostrano il nuovo ritmo degli attacchi
Un caso concreto riguarda PaperCut, piattaforma di gestione delle stampanti colpita nell’agosto 2026 attraverso due vulnerabilità concatenate: CVE-2026-81578, relativa a un bypass dell’autenticazione, e CVE-2026-82078, che consente di sfruttare il caricamento dinamico di classi. La combinazione permette di raggiungere l’esecuzione remota di codice senza autenticazione. Secondo la ricostruzione richiamata da Google, i ricercatori hanno utilizzato modelli linguistici per generare exploit funzionanti entro un giorno dalla divulgazione. GreyNoise ha successivamente osservato una campagna, avviata quattro giorni dopo, nella quale un attore avrebbe probabilmente utilizzato LLM per preparare e verificare exploit, costruire elenchi di bersagli e colpire centinaia di organizzazioni. In alcune intrusioni il passaggio dall’accesso iniziale ai privilegi di amministratore di dominio è avvenuto in pochi minuti.
La vicenda era già emersa nell’analisi degli attacchi automatizzati contro PaperCut e delle vulnerabilità VPN Check Point. Un secondo esempio riguarda PHP2Shell, identificato dalle vulnerabilità CVE-2026-109618 e CVE-2026-109619. Prima delle patch ufficiali del 21 ottobre 2026, erano già circolati video dimostrativi e porzioni di codice corretto, permettendo di confrontare le versioni e comprendere la natura dei difetti. Dopo la pubblicazione degli aggiornamenti sono comparsi centinaia di presunti proof-of-concept, molti dei quali non funzionanti e probabilmente generati attraverso modelli linguistici. L’AI non produce soltanto exploit potenzialmente efficaci: può anche sommergere ricercatori e amministratori con codice inattendibile, aumentando il lavoro necessario per distinguere una minaccia concreta da una dimostrazione inventata.
LLMJacking trasforma le risorse AI aziendali in merce criminale
La nuova economia criminale non riguarda esclusivamente l’utilizzo dell’intelligenza artificiale per attaccare sistemi informatici. Sempre più spesso i servizi AI sono essi stessi l’obiettivo dell’intrusione. Google e Mandiant documentano numerosi incidenti di LLMJacking, nei quali gli aggressori sottraggono credenziali cloud, token di sessione e chiavi API per utilizzare risorse computazionali e modelli linguistici a spese delle organizzazioni compromesse. Le conseguenze economiche possono manifestarsi in poche ore: in alcuni casi gli addebiti fraudolenti hanno superato 100.000 dollari in una sola giornata, mentre gli abusi più gravi hanno raggiunto un milione di dollari cumulati prima della bonifica.
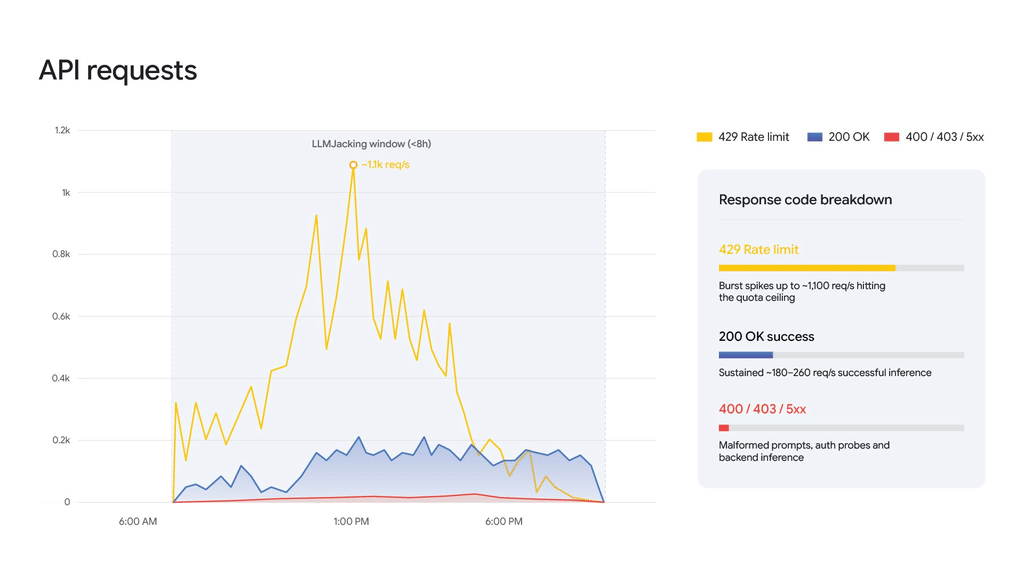
Il percorso offensivo può iniziare da credenziali pubblicate accidentalmente su GitHub, token sottratti attraverso siti ingannevoli o ambienti cloud con autorizzazioni eccessive. Dopo l’accesso, gli operatori cercano servizi LLM attivi, risorse GPU e account privilegiati. Mandiant ha osservato la creazione di identità IAM non autorizzate, l’attivazione di sottoscrizioni a consumo e strategie di rotazione continua degli account per superare i limiti di utilizzo. In una campagna è stata sfruttata anche CVE-2026-40217, vulnerabilità di LiteLLM che permette di trasformare chiavi di inferenza con privilegi limitati in credenziali amministrative. Una volta ottenuto accesso, non è sempre necessario installare malware: gli account cloud legittimi possono fornire tutta l’infrastruttura necessaria per monetizzare la compromissione.
I criminali rivendono l’accesso ai modelli attraverso gli LLM Mixer
Google identifica una crescita dei cosiddetti LLM Mixer, servizi clandestini che rivendono l’accesso ai modelli AI utilizzando credenziali rubate e risorse cloud appartenenti alle vittime. Queste piattaforme aggregano chiavi API, quote di utilizzo e account compromessi, instradando le richieste degli acquirenti attraverso più infrastrutture per distribuire il consumo e ridurre la probabilità che venga rilevato. Alcuni operatori vendono l’accesso a modelli commerciali avanzati, altri pubblicizzano servizi privi delle normali limitazioni di sicurezza. Il mercato comprende piattaforme a consumo e abbonamenti, con una divisione del lavoro fra gruppi che sottraggono credenziali, operatori che gestiscono i proxy e rivenditori incaricati della commercializzazione.
La conseguenza è la nascita di una filiera economica nella quale l’organizzazione compromessa paga involontariamente l’infrastruttura AI utilizzata da soggetti terzi. Il sistema alimenta ulteriormente le operazioni offensive, perché le risorse rubate possono essere impiegate per automatizzare nuovi attacchi. Si crea così un circuito nel quale il furto di credenziali consente di ottenere capacità computazionale, che viene riutilizzata per individuare altre vulnerabilità e compromettere nuove organizzazioni. La dinamica integra quanto già documentato nell’analisi sull’LLMJacking e sulle vulnerabilità delle piattaforme di automazione AI.
La propaganda politica diventa una piattaforma automatizzata
Il rapporto dedica un’ampia sezione alle operazioni di influenza, nelle quali Google osserva l’integrazione sistematica dei modelli linguistici nelle attività di gruppi statali, fornitori commerciali e reti motivate esclusivamente dal profitto pubblicitario. La trasformazione non consiste soltanto nella produzione automatica di messaggi politici. Gli operatori stanno sviluppando piattaforme capaci di creare personaggi sintetici, generare immagini e video, pubblicare contenuti, rispondere agli utenti e mantenere attive identità apparentemente autentiche su numerosi social network. Google distingue tre categorie: operazioni collegate agli Stati, servizi commerciali di Influence-as-a-Service e reti di Inauthentic Political Monetization, che sfruttano la polarizzazione politica per generare traffico e ricavi pubblicitari.
Nell’agosto 2026, GTIG ha individuato una piattaforma progettata per influenzare il dibattito politico soprattutto in Europa e Medio Oriente. Il sistema combinava Gemini e altri modelli AI per produrre identità adattate a lingue e territori differenti, con istruzioni destinate a imitare dialetti, espressioni colloquiali ed errori volontari di scrittura. Le immagini sintetiche venivano rese meno perfette attraverso difetti fotografici simulati, mentre proxy residenziali e cookie di sessione permettevano di mantenere attivi gli account riducendo i controlli automatizzati. L’obiettivo era far apparire spontanea una partecipazione politica organizzata artificialmente, secondo una tecnica riconducibile all’astroturfing.
Centomila account sintetici e giornalisti imitati per generare credibilità
Un secondo progetto individuato da Google prevedeva la gestione di oltre 100.000 account attraverso smartphone virtualizzati nel cloud, sistemi per alterare gli identificativi dei dispositivi e procedure automatiche per creare nuove identità. Gli account potevano essere alimentati da email temporanee, numeri telefonici virtuali e comportamenti simulati, come scorrimento delle pagine, interazioni con contenuti estranei alla campagna e periodi di apparente attività ordinaria. Questa fase di maturazione delle identità avrebbe permesso di presentare successivamente i contenuti politici come espressioni di utenti reali. Il rapporto documenta l’architettura e gli obiettivi operativi, non certifica che tutti i 100.000 account siano stati effettivamente creati e utilizzati.
Google segnala inoltre reti che producono video con presentatori sintetici, talvolta imitando l’aspetto di giornalisti reali, per aumentare la credibilità delle notizie distribuite. Altre campagne utilizzano influencer artificiali, animazioni e contenuti parodistici per raggiungere pubblici differenti. La capacità di generare contenuti non viene però confusa con la capacità di convincere: il rapporto precisa che un miglioramento nella qualità e nel volume della produzione non dimostra automaticamente un maggiore impatto sull’opinione pubblica. È una distinzione importante per interpretare correttamente la propaganda algoritmica, già affrontata nell’analisi sull’industrializzazione delle truffe e delle operazioni di influenza attraverso l’AI.
Cina, Iran e Corea del Nord utilizzano gli LLM nelle operazioni di spionaggio
Sul fronte del cyberspionaggio, Google osserva gruppi collegati alla Cina, all’Iran e alla Corea del Nord utilizzare modelli linguistici per ricognizione, sviluppo degli strumenti, analisi dei dati sottratti e ingegneria sociale. Il gruppo iraniano CALANQUE ION, precedentemente identificato come APT42, continua a impiegare Gemini e altri strumenti per preparare attività di ricerca sui bersagli e attacchi mirati. Gli attori collegati alla Cina utilizzano LLM per individuare obiettivi, esaminare infrastrutture, sviluppare exploit e analizzare informazioni compromesse. La ricerca menziona anche LEAKY CASTLE, soggetto collegato a un contractor cinese che avrebbe impiegato modelli linguistici per tradurre, interpretare e riorganizzare dati esfiltrati in prodotti d’intelligence destinati ai clienti.
La Corea del Nord continua invece a utilizzare strumenti generativi per sostenere le operazioni dei falsi lavoratori informatici all’estero, producendo curriculum, risposte ai colloqui e identità professionali credibili. Un episodio particolarmente significativo riguarda il cluster MIDNIGHT NEPTUNE, sospettato di avere utilizzato profili di reclutatori falsi per raggiungere organizzazioni del settore delle criptovalute in Nord America ed Europa. Dopo avere convinto le vittime a utilizzare piattaforme di riunione contraffatte e procedure ClickFix, gli aggressori avrebbero modificato file .claude/settings.json nei repository interni affinché l’avvio di Claude Code provocasse automaticamente il download della backdoor SOMBERMEME. Il caso mostra come le configurazioni degli assistenti AI possano diventare un nuovo punto di ingresso nella supply chain software, sfruttando funzionalità legittime di esecuzione automatica.
Gli attacchi autonomi sono più veloci, ma spesso anche più rumorosi
Google introduce una precisazione che ridimensiona l’idea di attaccanti ormai completamente indipendenti dall’intervento umano. I framework agentici accelerano le operazioni, ma producono ancora numerose tracce rilevabili. Le richieste ripetitive, gli identificativi riconoscibili, il codice generato automaticamente e la frequenza elevata delle attività possono favorire il rilevamento da parte dei sistemi di sicurezza. Gli stessi modelli possono inoltre inventare dettagli inesistenti, identificare bersagli sbagliati o produrre exploit che non funzionano. La riduzione dell’intervento umano, quindi, non comporta necessariamente un aumento proporzionale dell’efficacia.
Questa differenza potrebbe influenzare anche le strategie degli aggressori. Gli operatori interessati a mantenere accessi nascosti per mesi o anni potrebbero limitare l’impiego di framework particolarmente rumorosi, mentre i gruppi criminali orientati al profitto possono accettare un numero maggiore di errori in cambio di campagne estese e rapide. Il modello emergente non elimina le tecniche tradizionali: password rubate, sistemi non aggiornati, accessi eccessivi e configurazioni errate restano i principali strumenti di compromissione. L’intelligenza artificiale permette semplicemente di utilizzarli con una velocità e una capacità di coordinamento superiori.
Continua con: ARTEX ruba le chiavi API dei servizi AI: Amazon ricostruisce il circuito degli attacchi.
Google risponde con AI difensiva, ma la sicurezza diventa una corsa alla velocità
La risposta annunciata da Google combina Google AI Threat Defense, Mandiant, Wiz, CodeMender e modelli specializzati nell’analisi delle vulnerabilità. L’azienda descrive un’architettura pensata per individuare rischi, stabilire priorità e automatizzare alcune operazioni di correzione, utilizzando modelli più leggeri per il monitoraggio continuo e sistemi più avanzati per i problemi complessi. Il rapporto richiama inoltre Gemini 4 Carbon, il modello con capacità avanzate di cybersecurity accompagnato da protezioni contro la generazione di malware ed exploit direttamente utilizzabili. Questa strategia si inserisce nell’evoluzione già descritta nell’approfondimento sulla disponibilità di Gemini 4 Carbon e sulle sue capacità di difesa.
Il punto decisivo è che l’intelligenza artificiale modifica contemporaneamente la velocità dell’attacco e quella della difesa, ma non risolve automaticamente i problemi organizzativi. Un’impresa con credenziali esposte, ambienti cloud privi di controlli sui costi, repository accessibili impropriamente e patch distribuite in ritardo rimane vulnerabile anche se dispone di strumenti di sicurezza avanzati. La stessa considerazione vale per l’informazione digitale: quando piattaforme automatizzate possono produrre contenuti politici, gestire identità sintetiche e imitare giornalisti, la sicurezza non riguarda più soltanto reti e server, ma anche l’autenticità delle fonti e la fiducia nelle informazioni pubblicate. Il rapporto di Google documenta quindi una trasformazione già osservabile, non la semplice previsione di una futura guerra condotta dalle macchine. La soglia superata è quella dell’automazione operativa: da questo momento, organizzazioni e difensori devono confrontarsi con avversari capaci di moltiplicare le proprie attività senza aumentare nella stessa misura il personale impiegato.
Fonte primaria: Google Threat Intelligence Group, GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold, 16 novembre 2026.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.