Executive Summary
- Sei vulnerabilità senza autenticazione interessano i controllori Danfoss AK-SM800A. Midnight Blue ha dimostrato l’esecuzione di codice con privilegi root in laboratorio.
- Strict Mode non garantisce la protezione completa. Una delle vulnerabilità interessa proprio il componente che controlla le sessioni. La versione 5.4.0 non rappresenta una correzione confermata.
- Le autorità europee chiedono di eliminare l’esposizione diretta a Internet. Non esistono prove pubbliche che colleghino le sei nuove falle agli attacchi già avvenuti contro i supermercati.
Sei vulnerabilità non corrette consentono potenzialmente di assumere il controllo remoto dei sistemi Danfoss AK-SM800A senza conoscere alcuna password. La scoperta arriva dalla società olandese Midnight Blue, che ha analizzato il firmware dei dispositivi utilizzati per gestire gli impianti frigoriferi di supermercati, magazzini alimentari e strutture industriali. Il ricercatore Carlo Meijer ha individuato sei errori di gestione della memoria in meno di un’ora, dimostrando anche la possibilità di eseguire codice con privilegi amministrativi su una versione del firmware. La ricerca ha provocato l’intervento delle autorità di cybersecurity di Belgio, Germania e Irlanda, che chiedono agli operatori di impedire l’accesso pubblico ai sistemi di controllo. L’allarme arriva dopo gli attacchi informatici che, tra ottobre e novembre 2026, hanno provocato anomalie nelle temperature, cicli di sbrinamento non autorizzati e perdite alimentari in diversi Paesi europei. Le nuove vulnerabilità non sono però state collegate tecnicamente a quegli incidenti, distinzione fondamentale per comprendere la portata della scoperta senza attribuire agli aggressori capacità non dimostrate.
Cosa leggere
Sei vulnerabilità scoperte in meno di un’ora nel firmware Danfoss
Cinque delle sei vulnerabilità individuate da Midnight Blue si trovano nei componenti che elaborano le richieste web dirette al controllore. Il problema riguarda l’utilizzo ripetuto della funzione strcpy(), che copia dati in memoria senza verificare autonomamente la dimensione del buffer di destinazione. Quando le informazioni ricevute superano lo spazio disponibile, possono verificarsi condizioni di stack-based buffer overflow, capaci di compromettere il funzionamento del programma e, in determinate circostanze, consentire l’esecuzione di codice arbitrario.
Il ricercatore ha esaminato il firmware 5.3.2, riproducendo in un ambiente di emulazione il comportamento del software. L’exploit dimostrativo è stato eseguito su una versione precedente, 3.3.0, ottenendo una shell con privilegi root. Secondo l’analisi tecnica originale di Midnight Blue, le stesse debolezze risultano presenti anche nel firmware 5.3.2. I dettagli necessari per riprodurre integralmente gli attacchi non sono stati pubblicati, perché la procedura di divulgazione coordinata con Danfoss è ancora in corso. Le vulnerabilità non hanno identificativi CVE assegnati.
Strict Mode non basta: anche il controllo delle sessioni è vulnerabile
La scoperta più preoccupante interessa sm_fcgi_app, il componente responsabile dell’applicazione delle regole di autenticazione. Danfoss aveva introdotto la modalità Strict Session Control per proteggere le interfacce remote attraverso connessioni HTTPS e token di sessione. Questa configurazione limita notevolmente le richieste accessibili senza autenticazione, impedendo anche lo sfruttamento diretto di alcune delle vulnerabilità individuate nei gestori web.
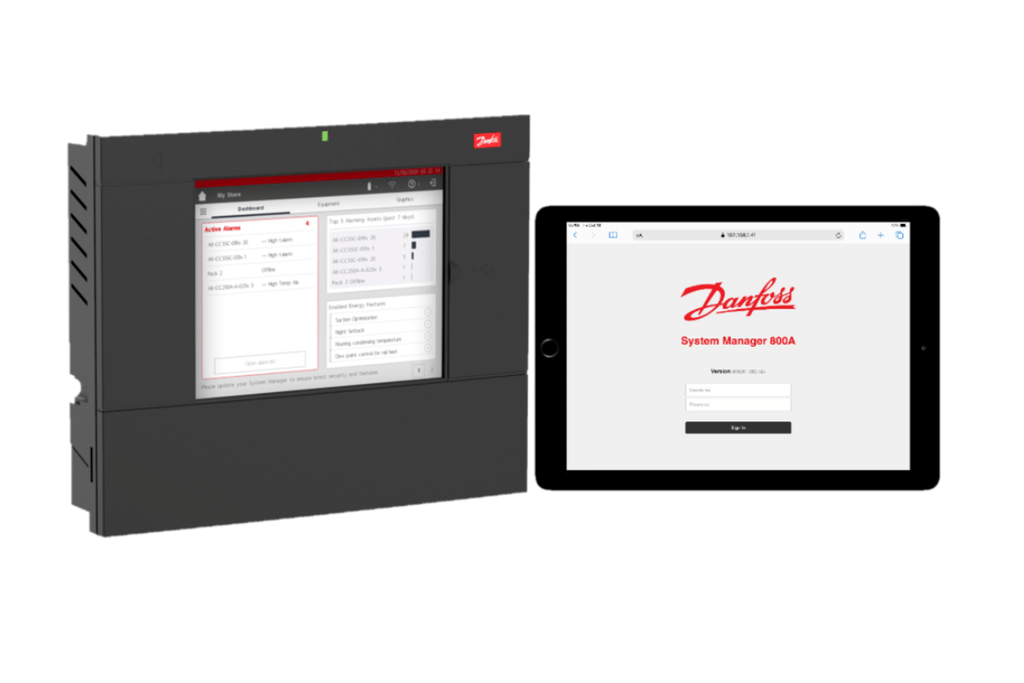
Midnight Blue ha però scoperto un ulteriore errore di memoria proprio nel componente che applica queste restrizioni. Durante i test sul firmware 5.3.2, con Strict Mode attivo, una richiesta appositamente costruita ha provocato il crash del processo. I ricercatori ritengono che la vulnerabilità possa essere sviluppata fino all’esecuzione remota di codice, ma il risultato direttamente documentato per questo specifico componente è una condizione di corruzione della memoria con crash. Questo dettaglio spiega perché attivare Strict Mode non equivalga a eliminare il rischio, soprattutto quando il sistema rimane direttamente raggiungibile dalla rete pubblica.
Leggi anche: Francia, hacker sabotano i frigoriferi dei supermercati: alimenti distrutti e incendi.
La versione 5.4.0 non risolve le vulnerabilità secondo i ricercatori
Danfoss ha pubblicato nel novembre 2026 il pacchetto software 5.4.0, che introduce anche requisiti più rigorosi per le password. La disponibilità di questa versione ha però generato incertezza sulla reale protezione dei dispositivi. Midnight Blue ha precisato che l’aggiornamento non corregge le sei vulnerabilità segnalate, osservando che il firmware sarebbe stato compilato prima della comunicazione dei risultati al produttore. La documentazione pubblica relativa a 5.4.0 descrive le modifiche alla gestione degli aggiornamenti e alle password, senza indicare una correzione specifica per i problemi individuati. Anche l’autorità tedesca BSI ha dovuto chiarire la propria posizione. Una comunicazione iniziale indicava 5.4.0 come non interessata dalle vulnerabilità, ma una successiva rettifica ha riconosciuto che non era possibile escludere il coinvolgimento della nuova versione. Alla data del 16 novembre 2026 non risulta quindi una patch pubblicamente confermata per le sei falle. Aggiornare rimane necessario per correggere i problemi già conosciuti, ma non costituisce una garanzia sufficiente contro questa nuova classe di vulnerabilità.
Il controllo del frigorifero può diventare controllo dell’impianto industriale
L’impatto potenziale supera quello di una normale vulnerabilità informatica. AK-SM800A gestisce parametri operativi collegati alle temperature, ai cicli di sbrinamento e al funzionamento degli impianti di refrigerazione. Un attaccante capace di ottenere privilegi root potrebbe modificare le configurazioni, interferire con le funzioni operative e tentare di nascondere le proprie attività. L’alterazione dei cicli frigoriferi può determinare il deterioramento degli alimenti, l’interruzione dell’attività commerciale e costi significativi per la sostituzione delle merci. Midnight Blue segnala inoltre l’assenza di un utilizzo effettivo delle protezioni Secure Boot previste dall’hardware. Questa condizione potrebbe consentire a un aggressore già in possesso di privilegi elevati di installare modifiche persistenti, potenzialmente capaci di sopravvivere al ripristino delle impostazioni di fabbrica o a un aggiornamento firmware. I ricercatori considerano possibile anche rendere inutilizzabile il controllore attraverso alterazioni del software di avvio. Si tratta di scenari tecnici di impatto, non di effetti dimostrati delle sei nuove vulnerabilità negli incidenti reali.
Gli attacchi in Francia, Belgio e Svezia non dimostrano lo sfruttamento delle nuove falle
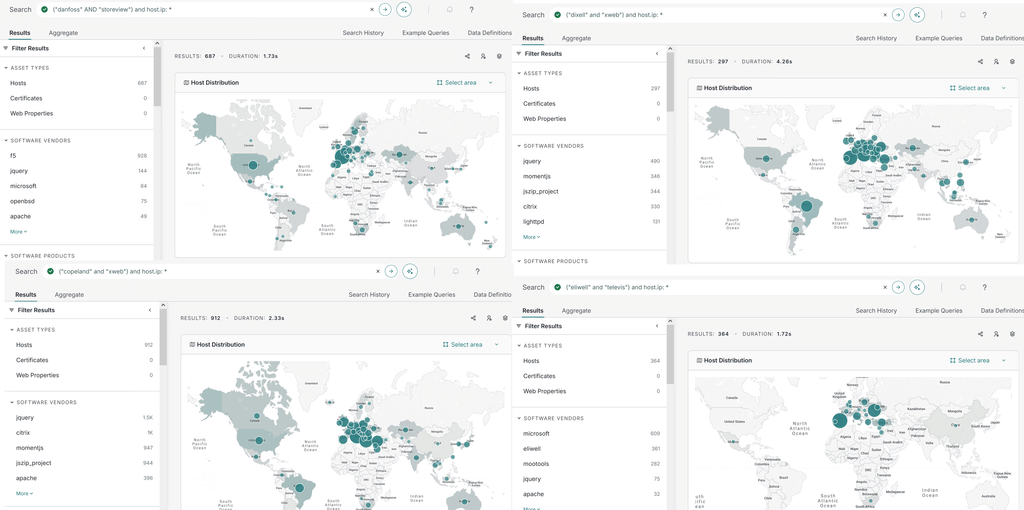
L’allerta arriva dopo una successione di incidenti che ha colpito la refrigerazione commerciale europea. Dall’11 ottobre 2026, sistemi frigoriferi francesi sono stati interessati da intrusioni e manomissioni, seguite da una seconda ondata iniziata il 2 novembre. Le autorità irlandesi hanno confermato segnalazioni di cicli di sbrinamento indesiderati, distruzione di scorte alimentari e interruzioni della distribuzione. Gli incidenti hanno coinvolto diverse famiglie di controllori, comprese apparecchiature Danfoss e sistemi Copeland e Dixell. Il precedente relativo ai cyberattacchi ai supermercati in Belgio e Svezia documenta le conseguenze economiche e operative delle manipolazioni. Tuttavia, BSI e Midnight Blue non hanno stabilito alcun collegamento tra questi episodi e le sei vulnerabilità appena individuate. Confondere le due vicende significherebbe trasformare una possibilità tecnica in una ricostruzione degli attacchi non supportata dalle evidenze. La ricerca dimostra che esistono ulteriori possibilità di compromissione dei controllori, non che siano state utilizzate nelle campagne di ottobre e novembre.
Belgio, Irlanda e Germania chiedono di isolare i sistemi dalla rete pubblica
Le autorità europee concordano sulla necessità di rimuovere immediatamente l’esposizione diretta a Internet delle interfacce di gestione. Il Centre for Cybersecurity Belgium, il National Cyber Security Centre irlandese e il BSI tedesco raccomandano di consentire la manutenzione remota soltanto attraverso reti protette, preferibilmente VPN o connessioni private. La limitazione degli indirizzi IP autorizzati può rappresentare una misura temporanea, ma non sostituisce una separazione adeguata fra infrastruttura industriale e Internet. L’avvertimento riguarda anche i collegamenti realizzati dai manutentori tramite modem 4G o 5G, che possono rendere raggiungibili i controllori senza che l’azienda utilizzatrice ne abbia piena consapevolezza. Le autorità chiedono inoltre di verificare eventuali modifiche non autorizzate alle temperature impostate, agli orari di sbrinamento, agli allarmi e agli account. Anche il rapporto fra proprietario dell’impianto e fornitore della manutenzione assume un ruolo centrale: l’accesso remoto può essere previsto dai contratti di assistenza, ma la continuità del servizio non deve dipendere dall’esposizione pubblica di un sistema industriale vulnerabile.
La filiera del freddo italiana è già stata richiamata dall’ACN
Il problema assume una dimensione concreta anche per l’Italia. Il 2 novembre 2026, l’Agenzia per la Cybersicurezza Nazionale aveva richiamato l’attenzione sulla sicurezza della filiera del freddo, dopo le segnalazioni relative a operatori alimentari italiani e agli attacchi registrati in Europa. Il rischio interessa grande distribuzione, magazzini frigoriferi, lavorazione alimentare, trasporto refrigerato e imprese incaricate della manutenzione degli apparati. La nuova ricerca aggiunge una criticità ulteriore: non basta verificare che un dispositivo sia aggiornato o che utilizzi autenticazione e HTTPS. Quando il software contiene vulnerabilità nei componenti che applicano i controlli di sicurezza, la protezione deve intervenire anche sull’architettura della rete. In questo scenario assumono particolare importanza l’inventario delle apparecchiature connesse, il controllo degli accessi concessi ai fornitori e la separazione delle reti operative da quelle esposte all’esterno.
Continua con: Frigoriferi industriali sotto attacco: la responsabilità non finisce con gli hacker.
Le falle Danfoss riaprono il problema della sicurezza dei prodotti industriali
La scoperta delle sei vulnerabilità rimette al centro la qualità del software utilizzato nei dispositivi industriali. Midnight Blue evidenzia l’uso esteso di funzioni di gestione della memoria considerate rischiose e l’assenza di protezioni comuni nei programmi moderni, come stack canaries e Position Independent Executable. Il problema non riguarda soltanto una password debole o una configurazione errata, ma la possibilità di compromettere componenti software che operano con privilegi elevati e gestiscono processi fisici essenziali. La questione coinvolge direttamente produttori, integratori, manutentori e aziende utilizzatrici. Danfoss richiama nella propria documentazione principi di sviluppo sicuro e standard industriali, ma la ricerca dimostra che la presenza di misure organizzative e certificazioni non elimina automaticamente i difetti del codice. La sicurezza della catena del freddo non può dipendere esclusivamente dalla promessa di una futura patch, soprattutto quando le apparecchiature compromesse possono provocare danni economici e interruzioni operative. La priorità immediata rimane impedire che un’interfaccia industriale vulnerabile sia direttamente accessibile da Internet, mentre la correzione delle debolezze individuate richiede interventi del produttore e nuove verifiche indipendenti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.