Executive Summary
- Windows 11 rafforza la sicurezza di sistema. Microsoft rende generalmente disponibili la nuova piattaforma di sicurezza degli endpoint e Administrator Protection, mentre Baseline Protection arriva in anteprima.
- Gli agenti AI ottengono ambienti di esecuzione controllati. Microsoft Execution Containers introduce nuovi livelli di isolamento e si integra con le soluzioni di governance aziendale.
- Copilot diventa più locale e Windows Server 2028 entra in anteprima pubblica. Microsoft amplia la strategia Hybrid Intelligence, con modelli eseguiti sui PC, Cloud PC per agenti e nuovi strumenti di gestione.
Microsoft Ignite 2026 segna un nuovo passaggio nella trasformazione di Windows 11 in una piattaforma progettata per eseguire agenti di intelligenza artificiale, non soltanto per visualizzare le risposte di un assistente digitale. Durante l’evento del 17 novembre 2026, Microsoft ha annunciato aggiornamenti che interessano sicurezza degli endpoint, privilegi amministrativi, autenticazione senza password, crittografia post-quantistica, gestione aziendale e infrastrutture di calcolo. Le novità sono state presentate da Pavan Davuluri, responsabile di Windows e Devices, e da Dana Huang, vicepresidente della sicurezza Windows. Al centro della strategia compare la Hybrid Intelligence, un modello nel quale software e agenti possono utilizzare risorse locali oppure cloud a seconda delle attività. La novità sostanziale non consiste nell’introduzione dell’AI in Windows, già annunciata nei mesi precedenti, ma nella disponibilità di nuovi componenti di sicurezza e nell’estensione del modello operativo a computer aziendali, server e Cloud PC. Microsoft presenta questa evoluzione come una piattaforma più sicura; la reale protezione dipenderà comunque dalle configurazioni applicate e dalle capacità dei componenti distribuiti.
Cosa leggere
La sicurezza degli endpoint esce dal kernel e riduce i rischi dei driver
Una delle novità più concrete riguarda la Windows Endpoint Security Platform, che Microsoft dichiara ora generalmente disponibile su Windows 11. Il progetto consente ai fornitori di soluzioni di sicurezza di spostare determinate funzionalità dal kernel mode allo user mode, riducendo la dipendenza da driver che operano con privilegi elevati. Il principio è importante perché un errore all’interno del kernel può compromettere la stabilità dell’intero dispositivo, mentre un componente eseguito in un contesto meno privilegiato può essere isolato più efficacemente. La piattaforma nasce dalla collaborazione con aziende come Bitdefender, CrowdStrike, ESET, SentinelOne, Sophos, Trellix e TrendAI, che partecipano all’evoluzione dell’ecosistema di sicurezza Windows.
L’annuncio non significa che tutti gli antivirus e gli EDR abbiano già eliminato i driver kernel, né che Windows sia diventato immune dai blocchi provocati dai software di sicurezza. La disponibilità generale riguarda l’infrastruttura che permette ai produttori di adottare un modello differente. Il valore operativo dipenderà dalla migrazione effettiva dei componenti e dalle funzioni trasferibili senza perdere visibilità sulle minacce. Si tratta comunque di un cambiamento architetturale rispetto alla tradizionale dipendenza del sistema da moduli ad alto privilegio. Leggi anche: come Windows 11 ha iniziato a trasformarsi in una piattaforma per agenti AI e Hybrid Intelligence.
Administrator Protection è disponibile, ma Microsoft deve dimostrare la robustezza delle nuove difese
Windows Administrator Protection raggiunge anch’essa la disponibilità generale. La funzionalità permette agli amministratori locali di utilizzare normalmente il computer con privilegi standard, richiedendo un’elevazione limitata quando un’attività necessita di diritti superiori. L’autorizzazione passa attraverso Windows Hello, che verifica l’identità dell’utente e concede i privilegi al processo interessato. Al termine dell’operazione, l’elevazione non rimane permanentemente disponibile. Microsoft punta così a ridurre l’esposizione prodotta dagli account amministrativi utilizzati continuamente per attività ordinarie, una delle debolezze storiche dei sistemi Windows.
La disponibilità generale rappresenta un avanzamento, ma non cancella le criticità emerse durante lo sviluppo. Project Zero aveva individuato nove percorsi di bypass di Administrator Protection, documentando come alcune interazioni fra token, processi e componenti storici del sistema potessero aggirare il nuovo modello. Le precedenti analisi delle vulnerabilità di Administrator Protection mostrano perché la protezione debba essere valutata come un confine di sicurezza da aggiornare e verificare, non come una garanzia assoluta. Microsoft amplia inoltre le funzioni passwordless di Windows Hello, rende più chiara la gestione delle chiavi hardware e sviluppa sistemi di accesso web utilizzabili su un numero maggiore di dispositivi.
Baseline Protection introduce uno stato di sicurezza verificabile
La seconda innovazione riguarda Windows Baseline Protection, attualmente disponibile in anteprima. L’obiettivo è riunire protezioni fondamentali come Secure Boot, Virtualization-Based Security e Memory Integrity all’interno di uno stato di sicurezza unico, identificabile e verificabile. Invece di controllare singolarmente le impostazioni attive, gli amministratori potranno valutare se un dispositivo rispetta un livello di protezione definito dalla piattaforma. Microsoft prevede anche verifiche attraverso attestazione supportata dall’hardware, utili quando applicazioni e servizi richiedono garanzie sull’integrità dell’ambiente nel quale vengono eseguiti.
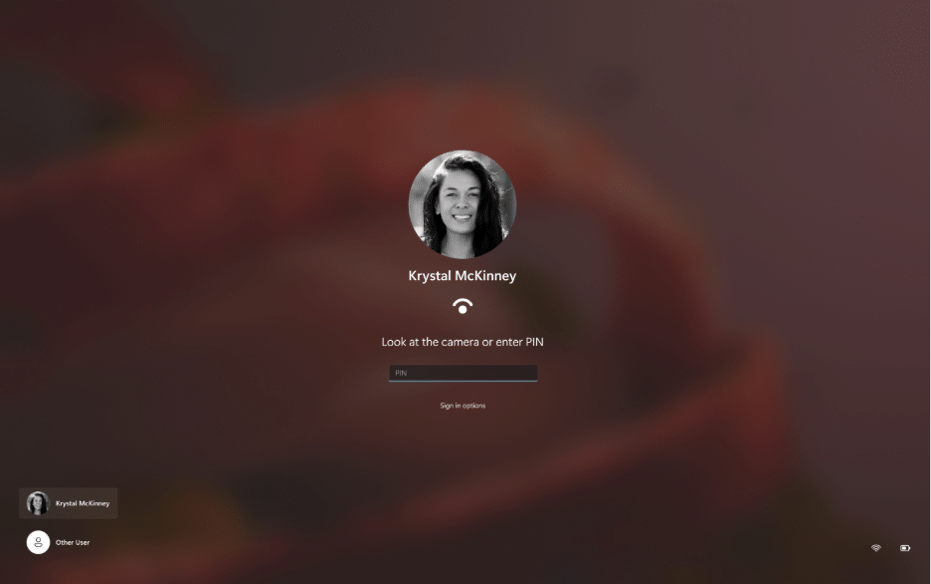
Il cambiamento interessa soprattutto aziende e amministrazioni che devono gestire flotte di computer con configurazioni differenti. Uno stato di sicurezza misurabile può semplificare i controlli di conformità e individuare dispositivi che non rispettano le protezioni richieste. La funzionalità verrà integrata anche in una nuova esperienza delle impostazioni di Windows, ma la sua condizione di anteprima impedisce di considerarla già operativa su tutti i PC. Parallelamente Microsoft amplia le capacità post-quantistiche dello stack TLS, includendo nuove modalità di scambio delle chiavi e autenticazione. L’annuncio riguarda un percorso di evoluzione crittografica e non implica che tutte le comunicazioni Windows siano già automaticamente protette da algoritmi post-quantistici.
Microsoft Execution Containers dà agli agenti AI un perimetro di sicurezza
L’evoluzione più rilevante per l’intelligenza artificiale riguarda Microsoft Execution Containers (MXC), piattaforma generalmente disponibile su Windows 11 dall’ottobre 2026. Il sistema permette di eseguire agenti dentro ambienti controllati, applicando politiche che stabiliscono quali file possono essere consultati, quali reti possono essere raggiunte e quali risorse possono essere modificate. A Ignite arrivano miglioramenti dei process container, ancora in anteprima, mentre le modalità learning e permissive diventano generalmente disponibili. Queste ultime consentono agli amministratori di osservare il comportamento degli agenti prima di applicare restrizioni più rigide, riducendo il rischio di bloccare attività legittime.
Microsoft introduce inoltre le Local Micro VMs, attualmente sperimentali, progettate per offrire livelli di isolamento supportati dall’hardware ai carichi considerati più rischiosi. La società dichiara che OpenAI ha attivato MXC per impostazione predefinita in Codex e che Meta lo utilizza su decine di migliaia di dispositivi Windows. Altri sviluppatori, tra cui Anthropic, Box, Perplexity e Replit, stanno lavorando alle integrazioni. Sono dichiarazioni di Microsoft sull’adozione della piattaforma, non una dimostrazione indipendente dell’efficacia delle protezioni. Il problema affrontato è comunque concreto: un agente capace di modificare file, navigare applicazioni e utilizzare strumenti deve operare attraverso privilegi delimitati, perché un’istruzione impartita all’AI non può sostituire un controllo applicato dal sistema operativo.
Copilot prepara accesso ai file, azioni locali e modelli eseguiti sul computer
La strategia Hybrid Intelligence si estende alle funzioni quotidiane di Copilot sui Copilot+ PC. Microsoft anticipa tre capacità destinate ad arrivare successivamente: contesto locale, azioni locali e modelli locali. La prima permetterà all’assistente, con il consenso dell’utente, di utilizzare informazioni sulle applicazioni aperte, sui documenti e sullo stato del computer. La seconda consentirà di effettuare operazioni sui file, come cercarli, organizzarli, spostarli, copiarli o rinominarli attraverso richieste in linguaggio naturale. La terza prevede l’utilizzo crescente di modelli AI direttamente sul dispositivo, ricorrendo al cloud quando le attività richiedono capacità ulteriori.
Microsoft cita anche nuove funzionalità di diagnostica locale, con scansioni di sola lettura destinate a identificare problemi di configurazione, prestazioni e connettività. Tutte queste capacità vengono presentate come in arrivo, quindi non devono essere confuse con funzioni già disponibili su ogni Copilot+ PC. È la prosecuzione del percorso avviato con Project Zenith e gli strumenti di sviluppo per l’AI locale. La questione centrale resta la gestione delle autorizzazioni: un assistente che comprende ciò che appare sul computer e può agire sui documenti richiede controlli più rigorosi rispetto a un chatbot che produce soltanto risposte testuali.
GitHub Copilot Fusion porta i modelli locali sulle workstation degli sviluppatori
Un altro tassello arriva da GitHub Copilot Fusion, che Microsoft presenta in anteprima. La nuova architettura permette di assegnare le attività di programmazione a modelli differenti, utilizzando anche risorse di calcolo locali. Tra le piattaforme citate figurano i sistemi NVIDIA RTX Spark e i processori AMD Ryzen AI Max, comprese le nuove serie AI Max 400. Microsoft indica inoltre MAI Code 1.1 Flash fra i modelli locali utilizzabili. L’esperienza interessa GitHub Copilot nelle applicazioni dedicate, nell’interfaccia a riga di comando e in Visual Studio Code.
L’idea consiste nello spostare parte del lavoro dai server remoti alle workstation, riducendo potenzialmente i consumi di token cloud e consentendo agli sviluppatori di scegliere risorse differenti per attività con complessità diverse. La società afferma che alcune grandi aziende stanno già sperimentando il modello, ma non fornisce nel materiale presentato un confronto indipendente dei costi effettivi o delle prestazioni su tutte le configurazioni. La novità è soprattutto architetturale: il PC dello sviluppatore entra nella capacità di calcolo AI dell’organizzazione, senza sostituire necessariamente l’infrastruttura cloud.
Windows 365 for Agents porta i lavoratori AI dentro computer dedicati
Microsoft amplia anche Windows 365 for Agents, servizio che mette a disposizione degli agenti AI veri ambienti Cloud PC. Gli agenti possono utilizzare applicazioni attraverso l’interfaccia grafica, interagendo con schermate, pulsanti e campi di testo anche quando il software non espone API dedicate. I computer sono collegati a Microsoft Entra e amministrati attraverso Intune, consentendo alle organizzazioni di applicare politiche già utilizzate per i dispositivi aziendali. Windows 365 for Agents è disponibile come strumento di computer use in Microsoft Copilot Studio, mentre l’integrazione con Microsoft Foundry è prevista in anteprima all’inizio del 2027.
La piattaforma diventa inoltre idonea all’utilizzo dei Copilot Credits, collegando l’esecuzione degli agenti ai sistemi aziendali di gestione dei costi. Microsoft annuncia anche identità dedicate per accedere alle applicazioni interne e future istanze persistenti per gli agenti che devono eseguire operazioni prolungate. Secondo l’azienda, un utilizzo interno per l’elaborazione degli ordini avrebbe ridotto del 60% i tempi del processo. Il dato rappresenta un risultato dichiarato da Microsoft, riferito a un proprio caso d’uso, e non una prestazione generalizzabile a qualsiasi organizzazione. Per le imprese italiane il modello apre una questione di governance: chi autorizza un agente a utilizzare software gestionali, consultare dati e modificare informazioni aziendali deve poter ricostruire ogni operazione effettuata.
Windows Server 2028 arriva in anteprima pubblica con sicurezza e AI
La strategia di Microsoft non si ferma al desktop. Windows Server 2028 entra in anteprima pubblica, con nuove misure di hardening, supporto alla crittografia post-quantistica, configurazioni di sicurezza più rigorose e integrazione con infrastrutture virtualizzate protette. La società vuole progressivamente uniformare la gestione di PC e server, estendendo in anteprima alcune funzioni di Microsoft Intune e Windows Autopatch agli ambienti Windows Server idonei. Il modello affianca Azure Arc, senza sostituirlo, e mira a ridurre la frammentazione fra amministrazione degli endpoint e gestione dei sistemi server.
Microsoft presenta inoltre il server come una piattaforma sulla quale eseguire modelli AI vicino ai dati aziendali. Sono previste integrazioni con Microsoft Foundry, acceleratori AMD e sistemi NVIDIA, compresa la futura compatibilità con configurazioni di calcolo particolarmente avanzate. La disponibilità pubblica di Windows Server 2028 riguarda però la preview, mentre diverse capacità hardware e software restano legate a successive fasi di rilascio. Non è quindi corretto presentare tutte le funzioni annunciate come prodotti già distribuiti e pronti all’impiego in produzione.
Autopatch e la gestione unificata diventano la risposta alle vulnerabilità
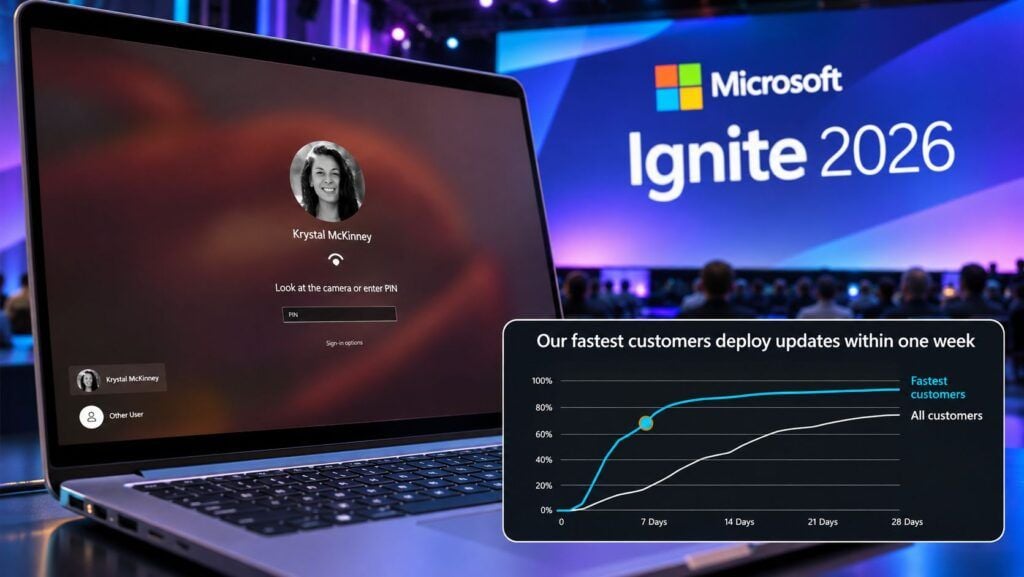
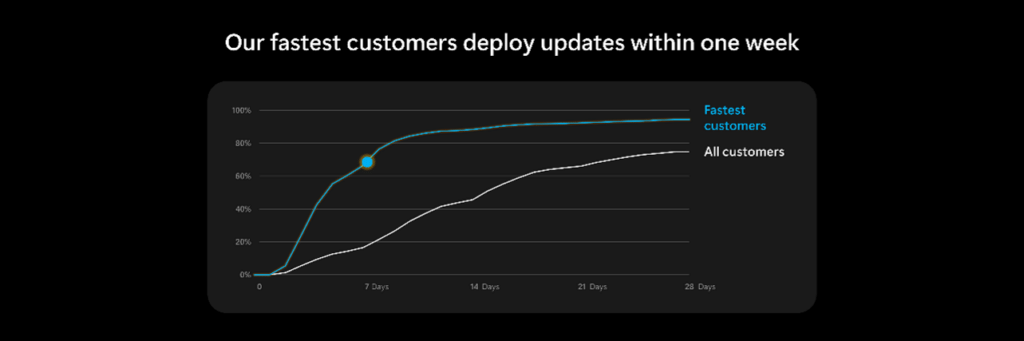
La sicurezza del sistema dipende anche dalla rapidità con la quale gli aggiornamenti raggiungono i dispositivi. Microsoft sostiene che i clienti di Windows Autopatch distribuiscano le correzioni oltre il 40% più velocemente rispetto alle organizzazioni che utilizzano sistemi di gestione locali tradizionali. La società dichiara inoltre che il servizio ha superato 150 milioni di dispositivi registrati e introduce maggiori controlli sulla distribuzione delle funzionalità, con l’obiettivo di limitare le interruzioni operative. Anche Intune Enterprise App Management viene ampliato per gestire gli aggiornamenti delle applicazioni installate dagli utenti, non soltanto di quelle distribuite dall’organizzazione.
Il collegamento con la sicurezza è diretto: individuare una vulnerabilità non significa proteggerne automaticamente gli utenti. Microsoft aveva già illustrato il proprio sistema di analisi del codice MDASH, basato su strumenti AI, nella ricerca sulle vulnerabilità Windows individuate attraverso scansioni automatizzate. A Ignite 2026 la strategia viene estesa al ciclo completo: identificazione dei problemi, distribuzione degli aggiornamenti, verifica dello stato di sicurezza e recupero dei dispositivi. La promessa di una piattaforma più resiliente deve quindi essere valutata attraverso l’effettiva riduzione degli incidenti e dei tempi di correzione, non soltanto attraverso il numero delle nuove funzionalità.
Continua con: le novità di Windows 11 Insider sulla gestione delle passkey FIDO2 e sul blocco remoto dei computer.
Microsoft vuole trasformare Windows nell’infrastruttura dell’intelligenza artificiale aziendale
Gli annunci di Ignite 2026 delineano una trasformazione nella quale Windows non rappresenta più soltanto il sistema operativo utilizzato dai dipendenti, ma un ambiente che deve ospitare agenti autonomi, modelli AI locali, sistemi di autenticazione e infrastrutture di calcolo distribuite. L’evoluzione porta vantaggi potenziali in termini di amministrazione, controllo dei privilegi e riduzione della dipendenza dai servizi remoti per alcune elaborazioni. Allo stesso tempo amplia il numero di componenti dai quali dipendono sicurezza e continuità operativa. Per aziende e pubbliche amministrazioni italiane il problema non è semplicemente decidere quando adottare Copilot o i nuovi agenti, ma verificare quali informazioni questi strumenti possono raggiungere, quali azioni possono compiere e quali controlli rimangono effettivamente nelle mani dell’organizzazione. La disponibilità generale di alcune difese rappresenta un risultato concreto; la sicurezza dell’intero modello agentico resta invece una capacità da dimostrare nell’utilizzo quotidiano.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.