In sintesi
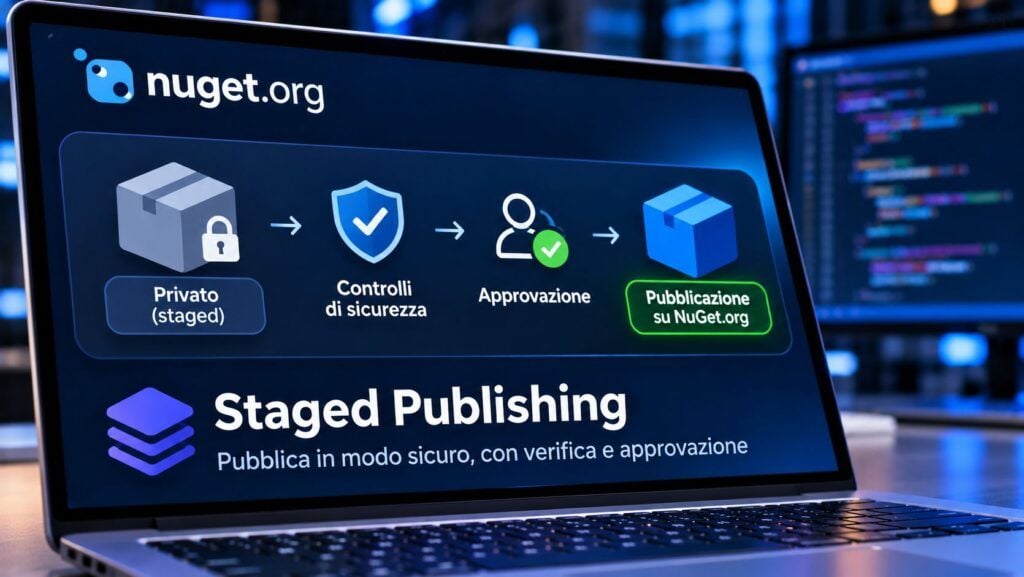
- NuGet.org introduce lo staged publishing per tutti gli editori di pacchetti. Gli upload vengono validati ma non diventano disponibili agli utenti finché un manutentore autorizzato non approva la pubblicazione.
- Le credenziali dedicate allo staging limitano i danni di una pipeline compromessa. Possono caricare artefatti da verificare, ma non pubblicarli direttamente; resta indispensabile controllarne il contenuto.
- Arriva il supporto iniziale nella CLI di .NET 11 RC2. I gruppi riuniscono più pacchetti, ma il rilascio non è atomico e le funzioni avanzate della CLI sono ancora previste per il futuro.
Microsoft separa in NuGet.org il caricamento di un pacchetto .NET dalla decisione di renderlo pubblico. Con lo staged publishing, annunciato il 17 novembre 2026 e disponibile per tutti gli editori del registry, un maintainer può preparare una release, sottoporla alle verifiche automatiche della piattaforma e trattenerla in un’area non accessibile ai consumatori fino all’autorizzazione definitiva. Il cambiamento riguarda direttamente la sicurezza della distribuzione software: un processo di build può terminare correttamente senza che ciò significhi che il codice debba raggiungere immediatamente i sistemi che dipendono da quel pacchetto. L’approvazione resta così distinta dalle credenziali utilizzate per compilare e caricare gli artefatti, una separazione particolarmente utile quando una patch deve essere pronta prima della divulgazione coordinata di una vulnerabilità.
Cosa leggere
Il pacchetto supera i controlli, ma non è ancora pubblico
Con il flusso ordinario, l’invio a NuGet.org avvia la pubblicazione del pacchetto. Il nuovo meccanismo aggiunge una fase opzionale di attesa: l’artefatto viene sottoposto ai controlli di validazione della piattaforma, fra cui scansione antimalware, verifica delle firme e firma del repository, ma non compare nelle pagine pubbliche, nelle ricerche e nelle operazioni di ripristino delle dipendenze. Non si tratta dello stesso meccanismo usato per nascondere un pacchetto già pubblicato: una versione unlisted può ancora essere scaricata indicando il numero esatto, mentre una versione in staging non è recuperabile dai consumatori. Microsoft precisa inoltre che lo staging non è un feed privato, nemmeno per il proprietario: la verifica funzionale delle dipendenze deve avvenire prima, in ambienti locali o repository privati. I workflow tradizionali continuano a funzionare e la nuova modalità non è obbligatoria. Il precedente più vicino è l’introduzione dello staged publishing nell’ecosistema npm, affrontata nel contesto degli attacchi alla supply chain JavaScript. NuGet applica ora una separazione comparabile all’ecosistema .NET, con un proprio sistema di gruppi, autorizzazioni e promozione dal sito web.
Leggi anche: GitHub rafforza Trusted Publishing e i controlli sulle release npm.
Un’approvazione umana tra la pipeline e gli utenti
Il principale cambiamento riguarda la separazione dei poteri tra automazione e pubblicazione. Un sistema CI/CD può utilizzare una chiave API con soli permessi di staging per caricare una release, ma non per distribuirla direttamente agli utenti. Anche le policy di Trusted Publishing, basate su credenziali temporanee collegate al workflow, possono essere limitate a questa fase. Se un attaccante ottiene soltanto una credenziale di staging, può inviare contenuti da sottoporre a revisione, non promuoverli autonomamente attraverso il normale canale di pubblicazione. Il vantaggio, tuttavia, non equivale alla garanzia che gli artefatti caricati siano sicuri: Microsoft richiama la responsabilità di verificare pacchetti inattesi, account dei maintainer e infrastruttura di build.
L’approvazione avviene tramite NuGet.org da parte di un utente autorizzato con autenticazione a due fattori abilitata. Non è richiesto un nuovo controllo 2FA per ogni singola promozione: la comunicazione distingue esplicitamente la presenza della protezione sull’account da una verifica aggiuntiva a ogni rilascio. Il tema è concreto anche per chi usa librerie .NET in servizi commerciali: a febbraio erano già stati documentati pacchetti NuGet falsificati per sottrarre chiavi API Stripe. Il nuovo controllo interviene sul processo con cui un autore legittimo pubblica, ma non impedisce in assoluto l’esistenza di pacchetti malevoli nel registry.
I gruppi di rilascio non sono una pubblicazione simultanea
NuGet.org consente di raccogliere in uno stesso staging group una libreria, i suoi componenti aggiuntivi e gli analizzatori che devono uscire insieme. La piattaforma permette di verificare per ciascun elemento lo stato dei controlli e poi richiedere la promozione dell’intero gruppo. Questa azione, però, non costituisce una transazione atomica: i pacchetti attraversano individualmente il percorso di distribuzione pubblica e possono diventare disponibili in momenti diversi. I manutentori devono quindi tenere conto di eventuali finestre di incompatibilità, anziché promettere che tutte le versioni saranno scaricabili nello stesso istante. Anche l’accesso ai gruppi segue l’identità del proprietario dello staging: essere co-proprietario di un pacchetto non concede automaticamente la facoltà di approvare il gruppo creato da un altro account. Microsoft chiarisce inoltre che i pacchetti in staging non rimangono conservati indefinitamente: se non vengono promossi scadono, senza che nell’annuncio venga indicata una durata universale. La funzione è pensata come finestra di preparazione, non come deposito permanente.
Continua con:
Malware npm e NuGet colpiscono la supply chain dei progetti software
falsi pacchetti NuGet imitano Newtonsoft.Json.
.NET 11 RC2 porta il primo supporto alla CLI
La prima integrazione da riga di comando arriva con .NET 11 RC2, che supporta il caricamento di pacchetti in staging, anche associandoli a un gruppo. Per ora l’approvazione definitiva resta un’azione da effettuare sul sito NuGet.org. Le funzioni CLI per elencare i pacchetti preparati e amministrare i gruppi sono annunciate per versioni successive: Microsoft presenta alcuni possibili comandi come anticipazioni, non come sintassi definitiva né come funzioni già disponibili. Nel comunicato originale sullo staged publishing la distinzione è netta: l’automazione può preparare il rilascio, ma è il maintainer che decide quando farlo arrivare al pubblico. Per gli sviluppatori italiani che distribuiscono librerie, integrazioni e aggiornamenti di sicurezza, il risultato è un nuovo punto di controllo nella catena di fornitura, senza l’obbligo di abbandonare subito i processi esistenti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.