Executive Summary
- Overlord RAT usa la blockchain Solana per individuare i server di comando. Gli indirizzi cifrati vengono inseriti nei memo delle transazioni, rendendo più difficile interrompere le comunicazioni.
- Il gruppo UAT-12643 distribuisce malware per rubare criptovalute e credenziali. L’arsenale comprende il RAT Overlord, lo stealer Good Game e un programma che sostituisce gli indirizzi dei wallet copiati.
- Possibili obiettivi europei, ma attribuzione incerta. Cisco Talos ipotizza un collegamento alla Corea del Nord con un livello di confidenza basso.
Un gruppo di cybercriminali utilizza la blockchain Solana per rendere più resistente l’infrastruttura di comando del malware Overlord RAT, mentre altri strumenti rubano password, sessioni dei browser e criptovalute. La scoperta arriva da Cisco Talos, che il 18 novembre 2026 ha pubblicato un’analisi del gruppo identificato come UAT-12643. Gli investigatori hanno ricostruito un arsenale composto da un trojan di accesso remoto sviluppato in Go, uno stealer Python denominato Good Game e un malware progettato per intercettare gli indirizzi dei portafogli digitali. Gli obiettivi potenziali comprendono utenti di criptovalute, piattaforme gaming e applicazioni telefoniche VoIP. L’Europa potrebbe rientrare nel perimetro della campagna, ma non sono state confermate vittime italiane.
Cosa leggere
Overlord RAT nasconde i server di comando nelle transazioni Solana
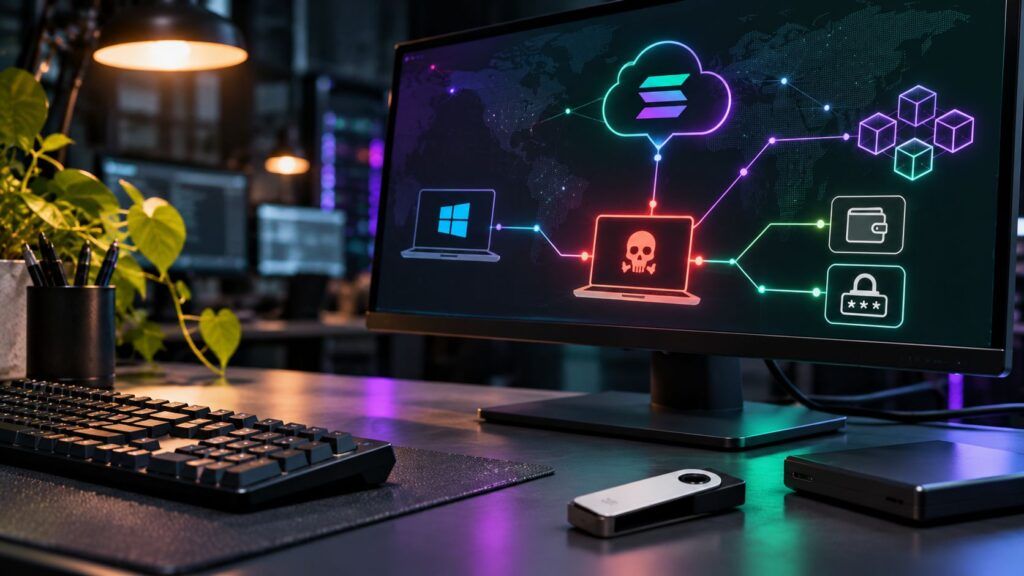
La caratteristica più interessante riguarda il sistema utilizzato per recuperare gli indirizzi dei server di comando e controllo, chiamati C2. Invece di dipendere esclusivamente da un dominio memorizzato nel malware, Overlord consulta la cronologia delle transazioni di un wallet Solana controllato dagli attaccanti, cercando informazioni cifrate inserite attraverso il programma Memo della blockchain. Gli operatori possono pubblicare un nuovo indirizzo C2 in una transazione e consentire alle installazioni del malware di recuperarlo senza distribuire un aggiornamento. La natura distribuita della blockchain rende più complicato neutralizzare questo meccanismo intervenendo su un singolo server. Solana non risulta compromessa: viene utilizzata impropriamente come archivio pubblico di informazioni operative. Non è una tecnica del tutto nuova, essendo già comparsa nelle campagne Glassworm che sfruttavano Solana e Google Calendar per mantenere il controllo dei sistemi infetti. Anche Overlord era già stato individuato in precedenti operazioni, comprese le campagne MALFEX che distribuivano malware attraverso pacchetti npm compromessi. La nuova scoperta riguarda quindi l’impiego del RAT all’interno dell’infrastruttura attribuita a UAT-12643, non la nascita di una famiglia malware completamente sconosciuta.
Falsi PDF, Viber e MicroSIP distribuiscono il malware attraverso Windows
Cisco Talos ha individuato tre modalità di accesso iniziale: collegamenti Windows LNK manipolati, applicazioni HTA e file XML utilizzati con MSBuild. I file si presentano come documenti PDF, installazioni di software legittimi o componenti di aggiornamento. Alcuni collegamenti sfruttano strumenti Microsoft autentici, tra cui MpCmdRun.exe e certutil, per scaricare i payload, rendendo meno evidente l’attività malevola.
Le esche includono falsi installatori Viber, file associati al softphone MicroSIP e documenti finanziari, suggerendo un interesse per personale amministrativo, utenti di applicazioni telefoniche e ambienti aziendali. I ricercatori non hanno tuttavia osservato direttamente il canale con cui questi file vengono consegnati alle vittime. Di conseguenza, non è possibile stabilire se la distribuzione avvenga prevalentemente attraverso phishing, siti fraudolenti o altre tecniche.
Leggi anche: UNK_DeadDrop e le precedenti campagne con Overlord RAT contro sviluppatori e ricercatori.
Overlord può provocare una schermata blu e sopravvivere al ripristino di Windows
Il RAT dispone di 35 comandi che consentono agli operatori di acquisire schermate, intercettare la tastiera, utilizzare webcam e microfono, trasferire file ed eseguire istruzioni remote. Può inoltre creare un proxy SOCKS inverso, utilizzando il computer compromesso come punto di accesso verso altri sistemi della rete interna. Una funzione particolarmente aggressiva consente al malware, quando dispone dei privilegi amministrativi necessari, di contrassegnare il proprio processo come critico per Windows. In questa condizione, il tentativo di terminarlo può provocare una schermata blu con l’errore CRITICAL_PROCESS_DIED, interrompendo il funzionamento del computer. Ancora più delicata è la persistenza attraverso Windows Recovery Environment (WinRE). Secondo Talos, Overlord può modificare la configurazione di ripristino OEM affinché un proprio componente venga eseguito durante la procedura Reimposta il PC. Questo meccanismo è progettato per permettere al malware di sopravvivere anche a determinate operazioni di ripristino del sistema operativo. La capacità richiede specifiche condizioni di accesso e configurazione, ma dimostra che un semplice reset di Windows potrebbe non essere sufficiente per eliminare l’infezione.
Good Game ruba 21 wallet crypto e il clipboard hijacker modifica gli indirizzi
Accanto al RAT compare Good Game, uno stealer Python disponibile pubblicamente e riutilizzato dagli attaccanti. Cisco Talos precisa che UAT-12643 non ne è lo sviluppatore originale. Il malware raccoglie informazioni da numerosi browser, inclusi Chrome, Edge, Firefox e Brave, cercando password, cookie e sessioni di autenticazione. Esamina inoltre 21 applicazioni di portafogli crittografici, fra cui Exodus, Electrum, Ledger Live, Trezor Suite, Trust Wallet, Coinbase e Binance, oltre a piattaforme gaming come Steam, Epic Games e Riot Games. La raccolta comprende documenti, schermate e immagini della webcam. I file vengono selezionati anche attraverso parole chiave in inglese, francese, spagnolo e portoghese, elemento che suggerisce un possibile interesse per utenti europei, senza dimostrare compromissioni avvenute in questi Paesi. I dati vengono compressi e caricati su GoFile, mentre un webhook Discord notifica agli attaccanti la disponibilità del materiale rubato.
Un terzo componente colpisce direttamente le transazioni crypto. Il clipboard hijacker controlla ripetutamente il contenuto degli appunti di Windows e, quando riconosce un indirizzo di criptovaluta, lo sostituisce con quello del criminale. L’utente rischia così di autorizzare un trasferimento verso un portafoglio differente da quello previsto. La tecnica conferma perché la verifica dell’indirizzo di destinazione sia essenziale prima di confermare qualsiasi operazione.
Corea del Nord sospettata, ma Cisco Talos mantiene bassa la confidenza
Cisco Talos valuta con bassa confidenza un possibile collegamento fra UAT-12643 e operatori allineati alla Corea del Nord. L’ipotesi si basa sulle somiglianze operative con campagne precedenti, sull’utilizzo di Overlord da parte di UNK_DeadDrop e sull’impiego di tecniche blockchain già associate a operazioni attribuite a Lazarus. Gli stessi ricercatori precisano però che Overlord e i meccanismi C2 basati su Solana vengono utilizzati anche da altri gruppi. Non esistono quindi elementi sufficienti per presentare UAT-12643 come un’unità nordcoreana identificata con certezza. Il suo interesse per le criptovalute si inserisce comunque in un contesto nel quale i gruppi collegati alla Corea del Nord hanno intensificato le operazioni finanziarie contro piattaforme e utenti crypto.
Continua con: l’analisi di VOLTA-AUTODOXER, lo stealer che utilizza l’intelligenza artificiale per classificare i dati rubati.
La nuova campagna mostra come il furto di credenziali e criptovalute stia diventando un’operazione articolata, capace di combinare strumenti Windows legittimi, malware riutilizzati e infrastrutture blockchain. Per gli utenti italiani il rischio concreto non riguarda una vulnerabilità di Solana, ma la compromissione dei computer sui quali vengono gestiti wallet, sessioni autenticate e dati finanziari. La protezione passa dalla verifica dei software installati, dal controllo degli indirizzi prima dei trasferimenti e dall’analisi dei dispositivi sospettati di infezione, senza considerare un ripristino ordinario necessariamente risolutivo.
Fonte: Cisco Talos, “UAT-12643: Suspected North Korea-aligned actor blends blockchain resilience with targeted infostealing”, Chetan Raghuprasad, 18 novembre 2026.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.