Executive Summary
- EggStreme viene ricostruito dopo la prima analisi pubblica del settembre 2025, con modifiche alla cifratura, ai loader e alle infrastrutture di comando e controllo.
- Bitdefender conferma con alta fiducia attacchi contro organizzazioni governative filippine, mentre identifica Taiwan come possibile ulteriore obiettivo con un livello di confidenza inferiore.
- Le nuove varianti introducono backdoor passive, comunicazioni TCP cifrate e capacità di ricognizione Active Directory, mantenendo tecniche di movimento laterale e persistenza già osservate.
EggStreme continua a evolversi e gli operatori che lo utilizzano hanno modificato profondamente il proprio arsenale dopo la pubblicazione della prima analisi di Bitdefender. Il framework di cyberspionaggio, associato dai ricercatori a un sospetto gruppo APT cinese, ha cambiato meccanismi di cifratura, architettura delle comunicazioni, capacità operative e infrastrutture di comando e controllo, conservando però le principali tecniche utilizzate per infiltrarsi e mantenere accesso nelle reti Windows. La nuova ricerca, pubblicata da Bitdefender il 18 novembre 2026, documenta una trasformazione iniziata pochi giorni dopo l’esposizione pubblica del malware e proseguita attraverso nuove varianti individuate nel corso del 2026. Gli obiettivi rimangono prevalentemente istituzionali: organizzazioni governative delle Filippine risultano bersagli con alta confidenza, mentre Taiwan emerge come possibile ulteriore area operativa. Non si tratta di una campagna ransomware, ma di attività orientate alla permanenza silenziosa, alla ricognizione e alla raccolta di informazioni.
Cosa leggere
Il cambiamento più significativo non riguarda una singola funzione aggiunta al malware. EggStreme è stato riprogettato per rendere meno efficaci gli indicatori di compromissione pubblicati dai ricercatori, passando da un framework relativamente riconoscibile a un insieme di componenti personalizzabili per singola campagna. Gli operatori hanno eliminato alcune caratteristiche che consentivano di collegare fra loro server e campioni, modificato il protocollo utilizzato dalla backdoor principale e introdotto una variante passiva che non stabilisce autonomamente connessioni verso l’esterno. La ricerca mostra come un’operazione APT possa reagire alla propria identificazione senza abbandonare completamente strumenti e procedure già collaudati.
EggStreme ricostruito dopo la prima esposizione pubblica del 2025
La prima analisi di Bitdefender, pubblicata nel settembre 2025, aveva descritto EggStreme come un framework fileless articolato in sei componenti, utilizzato in un’operazione contro un’organizzazione del settore militare filippino. Il sistema comprendeva EggStremeFuel, EggStremeLoader, EggStremeReflectiveLoader, EggStremeAgent, EggStremeWizard ed EggStremeKeylogger. La componente principale, EggStremeAgent, era una backdoor dotata di 58 comandi, capace di raccogliere informazioni, eseguire operazioni remote e comunicare attraverso gRPC e TLS reciproco. La struttura privilegiava l’esecuzione in memoria, riducendo gli elementi rilevabili attraverso le normali scansioni dei file. L’operazione era già stata ricostruita nell’approfondimento su EggStreme e gli attacchi APT nel Sudest asiatico.
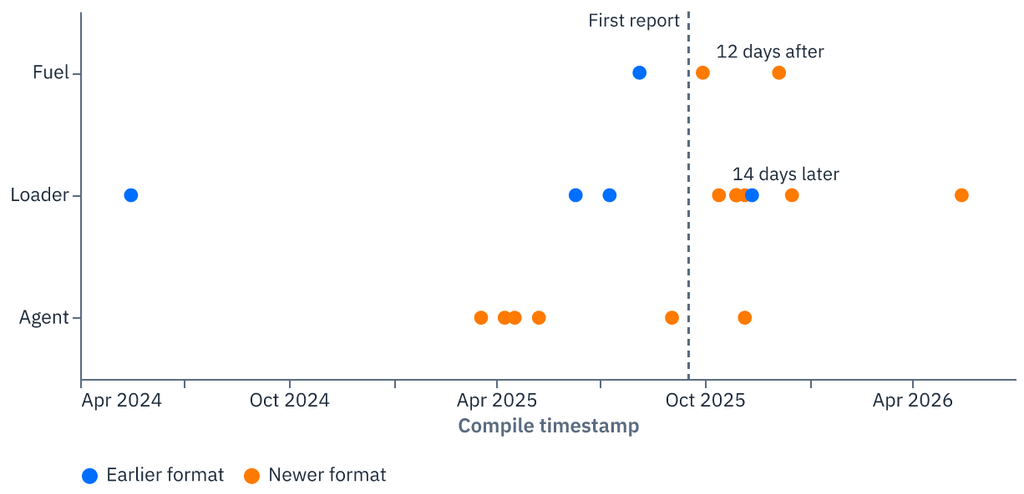
La nuova ricostruzione individua una sequenza temporale precisa. Il 29 settembre 2025, dodici giorni dopo la data della prima pubblicazione indicata nel nuovo rapporto, compare una versione di EggStremeFuel con un diverso formato di configurazione. Il 13 ottobre viene compilato un loader con una nuova struttura crittografica, osservato in attività il giorno successivo. Entro il 28 ottobre vengono prodotte ulteriori varianti con algoritmi personalizzati. Bitdefender interpreta questa successione come un possibile effetto dell’esposizione pubblica, senza presentare come dimostrato il rapporto causale. Alcuni campioni della backdoor principale riportano infatti date di compilazione precedenti alla pubblicazione della ricerca: la prima osservazione di un campione non coincide necessariamente con la data della sua creazione.
Leggi anche:
EggStreme, malware fileless APT cinese attacca il Sudest asiatico
Filippine sotto attacco, Taiwan tra i possibili bersagli dell’APT
Bitdefender valuta con alta confidenza che EggStreme continui a prendere di mira organizzazioni governative filippine, rilevando più vittime nell’attività analizzata. Il quadro amplia quello della prima ricerca, concentrata su un’organizzazione del settore militare. I ricercatori non pubblicano i nomi delle istituzioni coinvolte né un numero preciso delle compromissioni. Le informazioni disponibili sono sufficienti a descrivere una campagna che interessa più ambienti governativi, ma non permettono di stabilire l’estensione complessiva degli accessi ottenuti dagli operatori. La continuità delle operazioni emerge soprattutto dalla ricorrenza di infrastrutture, componenti malware e procedure utilizzate in campagne differenti.
Taiwan compare invece come possibile ulteriore obiettivo, sulla base di evidenze presenti nei campioni esaminati. In questo caso il livello di confidenza indicato da Bitdefender è compreso tra basso e moderato: il dato costituisce una pista investigativa e non una conferma di compromissioni. Rimane inoltre invariata l’attribuzione tecnica a un sospetto gruppo APT cinese, senza identificazione definitiva di un’organizzazione specifica e senza prove pubblicate di un coinvolgimento diretto del governo di Pechino. La scelta delle Filippine e il possibile interesse verso Taiwan si collocano nel contesto delle tensioni strategiche asiatiche, ma il quadro geopolitico non sostituisce le evidenze tecniche necessarie per attribuire un’operazione informatica.
EggStremeFuel abbandona RC4 per proteggere meglio la configurazione
Il primo componente a essere modificato è EggStremeFuel, utilizzato per mantenere la presenza operativa e avviare successive componenti del framework. Nella generazione originaria, la configurazione veniva cifrata attraverso RC4 utilizzando il nome del file come chiave. Un analista capace di individuare il file poteva quindi ricostruire il meccanismo di protezione e applicarlo anche a campioni provenienti da altre intrusioni. Le nuove versioni adottano AES-256-CBC, con una chiave incorporata nel binario e nascosta attraverso un sistema di offuscamento. Il cambiamento rende meno immediata l’analisi dei file di configurazione recuperati durante una risposta agli incidenti, perché la conoscenza del percorso non è più sufficiente per interpretarli.
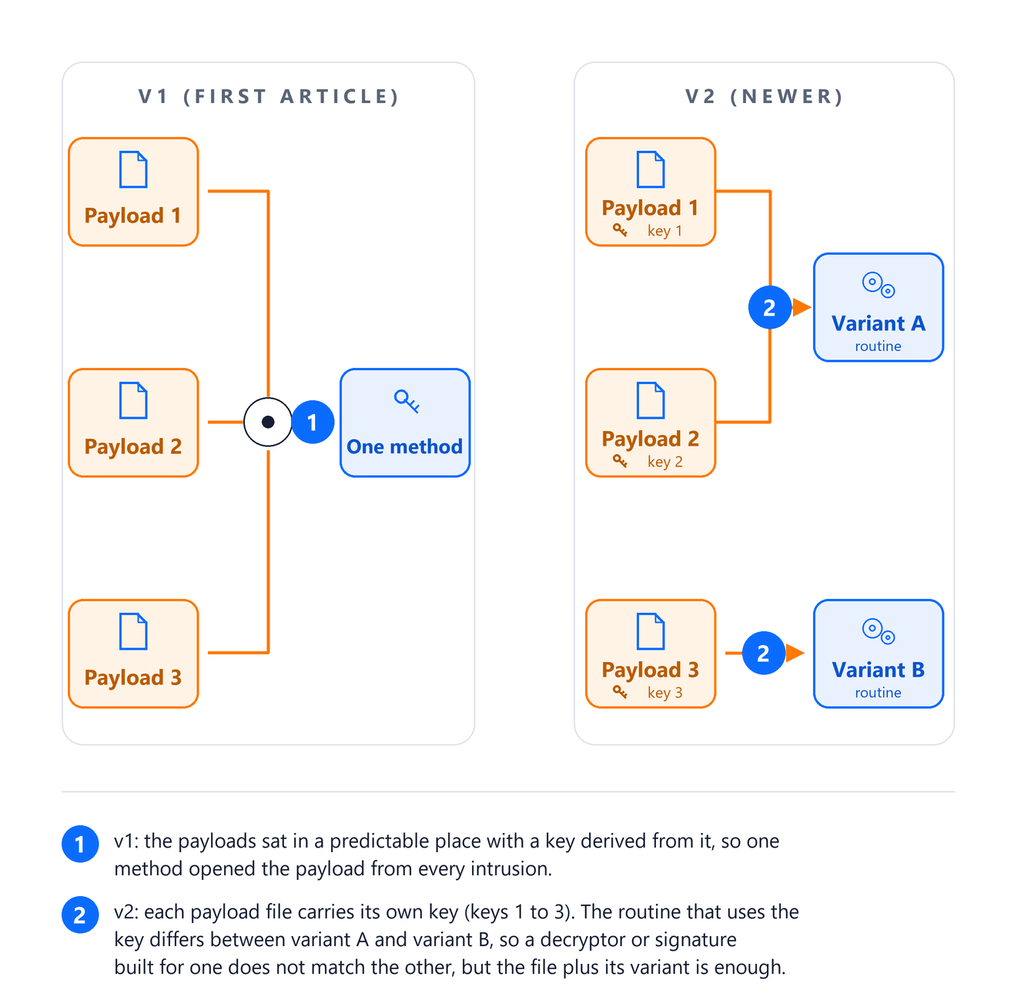
Il nuovo file viene nascosto nel percorso Windows %LOCALAPPDATA%\Microsoft\Windows\Notifications\wpndatabase.dat, sfruttando un nome simile a quello del database legittimo delle notifiche del sistema operativo. La differenza rispetto a wpndatabase.db è minima e può passare inosservata durante una verifica superficiale. Le comunicazioni di EggStremeFuel con i server di comando e controllo continuano invece a utilizzare RC4, con chiavi generate per ciascuna esecuzione. Questo rende importante acquisire la memoria dei processi durante un’indagine, perché le chiavi temporanee non sono necessariamente recuperabili attraverso la sola analisi dei file. L’evoluzione riguarda dunque la protezione delle configurazioni e la difficoltà di ricostruzione forense, più che l’introduzione di un protocollo completamente nuovo per questo specifico modulo.
EggStremeLoader cambia cifratura e formato dei payload
La trasformazione prosegue con EggStremeLoader, incaricato di decifrare ed eseguire in memoria la componente successiva. La generazione originaria impiegava RC4 e un metodo di derivazione della chiave collegato a percorsi relativamente prevedibili. Nelle nuove versioni il loader passa inizialmente a RC5-32 in modalità CBC, per adottare successivamente algoritmi crittografici personalizzati. Bitdefender individua una prima variante del 13 ottobre 2025 e ulteriori versioni compilate il 28 ottobre, seguite da sviluppi fino al 2026. L’obiettivo pratico è modificare la struttura dei campioni e impedire che gli strumenti progettati per riconoscere la precedente routine di decifrazione funzionino senza adattamenti.
La ricerca sottolinea però un limite importante: i nuovi algoritmi non garantiscono una protezione crittografica robusta. Alcune varianti impiegano chiavi e vettori di inizializzazione prevedibili, mentre i file contenenti i payload conservano direttamente le informazioni necessarie alla propria decifrazione. La modifica riesce comunque a rendere obsolete le firme costruite sui precedenti schemi RC4. Il risultato è una maggiore difficoltà di identificazione automatica, non necessariamente un’impossibilità di analisi. I payload continuano inoltre a essere nascosti in percorsi e file dall’aspetto ordinario, compresi elementi che imitano risorse multimediali, database di compatibilità e librerie Windows. Per i difensori diventa quindi più importante verificare la corrispondenza tra tipo reale del contenuto, percorso di archiviazione e processo che lo carica, anziché affidarsi esclusivamente all’estensione.
EggStremeAgent elimina gRPC e introduce comunicazioni TCP cifrate
Il cambiamento architetturale più rilevante riguarda EggStremeAgent, la backdoor che consente agli operatori di controllare i sistemi compromessi. Nella prima generazione il modulo utilizzava gRPC su HTTP/2 con mutual TLS, mentre le versioni più recenti adottano connessioni TCP dirette protette da mutual TLS attraverso wolfSSL. Alle comunicazioni viene aggiunto un secondo livello di cifratura AES-256-CBC, utilizzando chiavi incorporate nel binario. La doppia protezione rende più complessa l’ispezione del traffico: anche quando un sistema di sicurezza riesce a osservare il contenuto del canale TLS, i messaggi applicativi possono rimanere cifrati attraverso il livello aggiuntivo.
La configurazione è stata semplificata e comprende un identificativo della vittima, un intervallo operativo, il dominio di comando e controllo e la porta di comunicazione. I certificati necessari al collegamento sono incorporati direttamente nel malware, eliminando la necessità di recuperarli da file esterni. Il passaggio a TCP non rappresenta soltanto una modifica di protocollo: cambia le caratteristiche del traffico da monitorare e rende meno efficaci le regole costruite sulle precedenti comunicazioni gRPC. Rimane tuttavia una caratteristica distintiva, cioè l’autenticazione reciproca mediante certificati. Le connessioni TLS nelle quali un client presenta un certificato verso domini insoliti possono quindi rappresentare un segnale utile durante la ricerca di attività sospette, purché siano considerate le normali comunicazioni legittime dell’organizzazione.
Active Directory e PowerShell in memoria ampliano i comandi della backdoor
Le nuove varianti di EggStremeAgent includono capacità più estese di ricognizione e controllo delle reti Windows. Bitdefender documenta identificativi di comando compresi tra 21 e 88, precisando che lo stesso numero può assumere significati differenti secondo la compilazione. Alcune funzioni permettono di interrogare direttamente Active Directory, enumerando utenti, gruppi e computer presenti nel dominio. Altre consentono di utilizzare WMI, impersonare i token degli utenti connessi e inoltrare traffico TCP attraverso la sessione cifrata già stabilita dal malware. Queste funzionalità riducono la necessità di distribuire strumenti aggiuntivi sui sistemi compromessi e permettono agli operatori di eseguire operazioni di ricognizione senza avviare necessariamente le utility normalmente riconoscibili dai controlli di sicurezza.
Le varianti più evolute possono inoltre caricare un assembly .NET direttamente in memoria e utilizzare un ambiente PowerShell incorporato nel processo malevolo. Non è necessario avviare powershell.exe, quindi i sistemi di rilevamento basati soltanto sulla creazione di quel processo possono non osservare l’esecuzione. Altre funzioni permettono di preparare ed eseguire componenti Portable Executable attraverso tecniche di caricamento riflessivo. La ricerca rileva anche una differenza rispetto alla generazione originaria: EggStremeKeylogger non compare nei nuovi campioni esaminati. L’assenza non dimostra che gli operatori abbiano abbandonato definitivamente la raccolta delle sequenze di tasti, ma indica che il framework permette di selezionare le funzionalità da includere in ogni compilazione, evitando di distribuire componenti non necessari per una determinata campagna.
Una backdoor passiva sulla porta 5060 evita le comunicazioni periodiche
Una delle novità più insidiose riguarda la modalità passiva di EggStremeAgent, osservata in due varianti. In questo caso il malware non contatta periodicamente un server remoto per ricevere istruzioni, comportamento comunemente definito beaconing. Al contrario, apre una porta di ascolto e attende che sia l’operatore a stabilire la connessione. La scelta riduce le comunicazioni in uscita che normalmente permettono ai sistemi EDR e NDR di riconoscere un impianto persistente. In una rete sottoposta a monitoraggio, l’assenza di collegamenti periodici verso domini esterni può rendere la backdoor meno evidente.
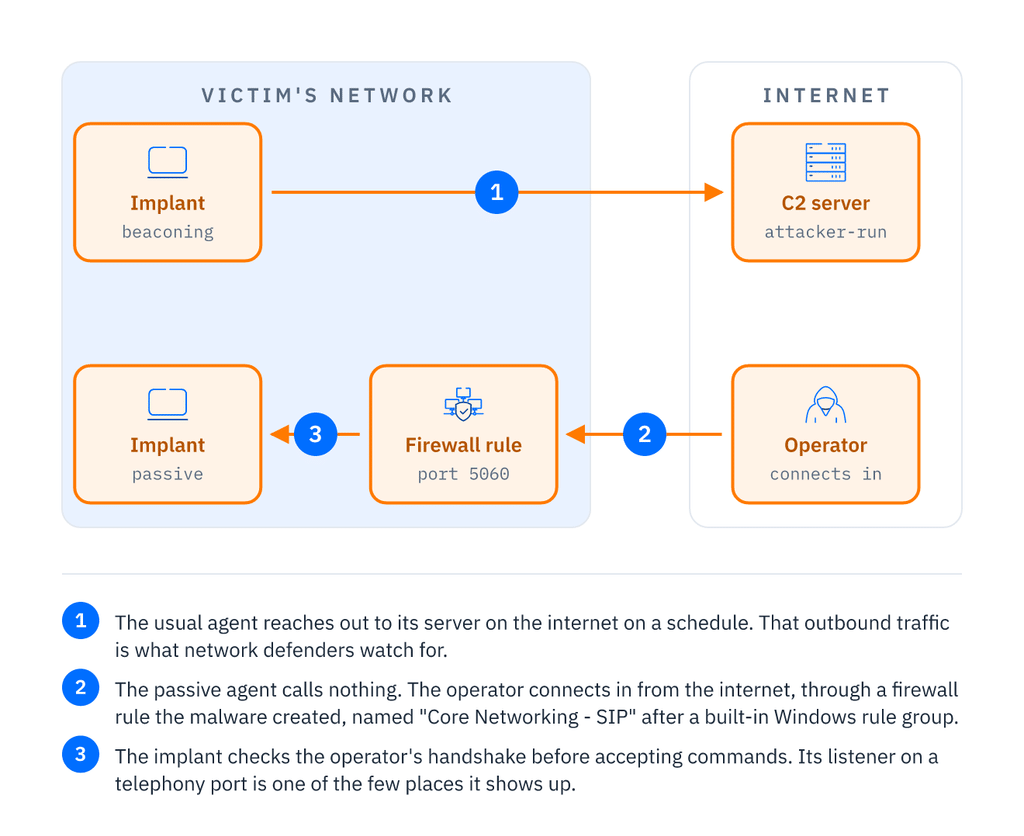
Le varianti passive analizzate utilizzano TCP 5060, porta comunemente associata al protocollo SIP della telefonia VoIP. Il malware crea una regola del firewall Windows denominata Core Networking – SIP, imitandone la nomenclatura ordinaria e consentendo connessioni in ingresso attraverso diversi profili di rete. Per i sistemi che non svolgono funzioni telefoniche, la comparsa di un listener su questa porta costituisce un elemento da approfondire. Il controllo non deve limitarsi alla presenza della porta, ma correlare il processo in ascolto, la regola firewall che ne autorizza il traffico e il ruolo effettivo della macchina. La modalità passiva rappresenta una modifica sostanziale: gli operatori rinunciano alla comodità di un collegamento automatico pur di ridurre la visibilità delle comunicazioni.
Movimento laterale, DLL sideloading e persistenza restano invariati
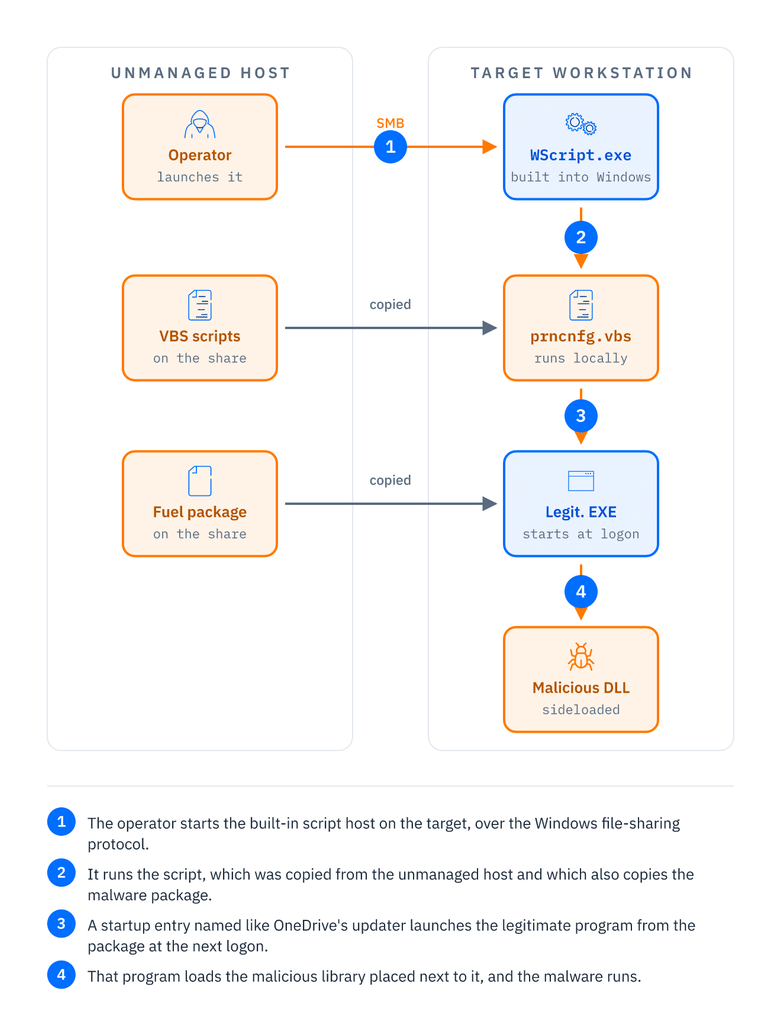
Nonostante le modifiche ai componenti interni, la strategia di movimento laterale di EggStreme rimane sostanzialmente riconoscibile. Gli operatori continuano a sfruttare condivisioni di rete raggiungibili dai sistemi Windows e programmi legittimi capaci di caricare librerie malevole attraverso DLL sideloading. In una delle intrusioni recenti, Bitdefender ha osservato l’utilizzo di un computer non gestito dagli strumenti aziendali di endpoint management come punto di distribuzione dei componenti. Da questa macchina venivano eseguiti script Visual Basic attraverso condivisioni SMB, copiando pacchetti contenenti un eseguibile legittimo, una DLL malevola e un file di configurazione. L’accesso ai sistemi interni risultava compatibile con l’impiego di credenziali valide.
La persistenza veniva ottenuta attraverso una chiave di avvio automatico del registro Windows, utilizzando il nome StandaloneUpdater e un percorso collocato in una sottodirectory di OneDrive. Il nome imitava il componente autentico di aggiornamento Microsoft, ma il percorso e la denominazione non corrispondevano a quelli dell’eseguibile legittimo. Anche gli script e i file temporanei utilizzavano nomi apparentemente ordinari, mentre gli attributi dei file venivano modificati per limitarne la visibilità. Il meccanismo si inserisce in un modello di spionaggio già osservato in altre operazioni asiatiche: il caso Bronze Sandcastle ha documentato l’impiego di programmi legittimi e DLL malevole per nascondere backdoor, senza che questa analogia costituisca prova di una relazione tra i due gruppi.
Nuove infrastrutture C2: gli operatori abbandonano il certificato comune
La precedente infrastruttura EggStreme aveva un punto debole particolarmente utile ai ricercatori: una sola autorità di certificazione, creata nel 2019, attraverso la quale era possibile collegare 32 domini utilizzati nelle comunicazioni del malware. La pubblicazione delle informazioni sui certificati permetteva di individuare server collegati fra loro anche quando non erano ancora stati osservati direttamente nelle intrusioni. Dopo il primo rapporto Bitdefender non risultano nuovi domini aggiunti sotto quella stessa autorità. I ricercatori ritengono quindi che il sistema sia stato progressivamente abbandonato o sostituito, riducendo l’efficacia di una delle tecniche di ricerca più produttive.
Le nuove infrastrutture utilizzano certificati incorporati nei binari e sembrano orientarsi verso autorità di certificazione separate per singola campagna. Questa evoluzione renderebbe più difficile ricostruire l’intera rete partendo da un solo certificato, ma Bitdefender precisa di non aver dimostrato che tutte le campagne adottino già tale modello. Rimangono invece alcune continuità operative. Il dominio mepintei[.]com collega attività che i ricercatori avevano inizialmente trattato come cluster separati, associando EggStremeFuel agli altri componenti del framework. Sono stati osservati anche server di sviluppo che esponevano certificati per più domini su porte consecutive, prima che alcuni di quei domini venissero utilizzati nelle comunicazioni operative. Questo comportamento consente occasionalmente di individuare infrastrutture in preparazione, ma dipende da errori o abitudini degli operatori e non costituisce un indicatore universale.
Perché la ricostruzione di EggStreme non elimina le tracce degli attaccanti
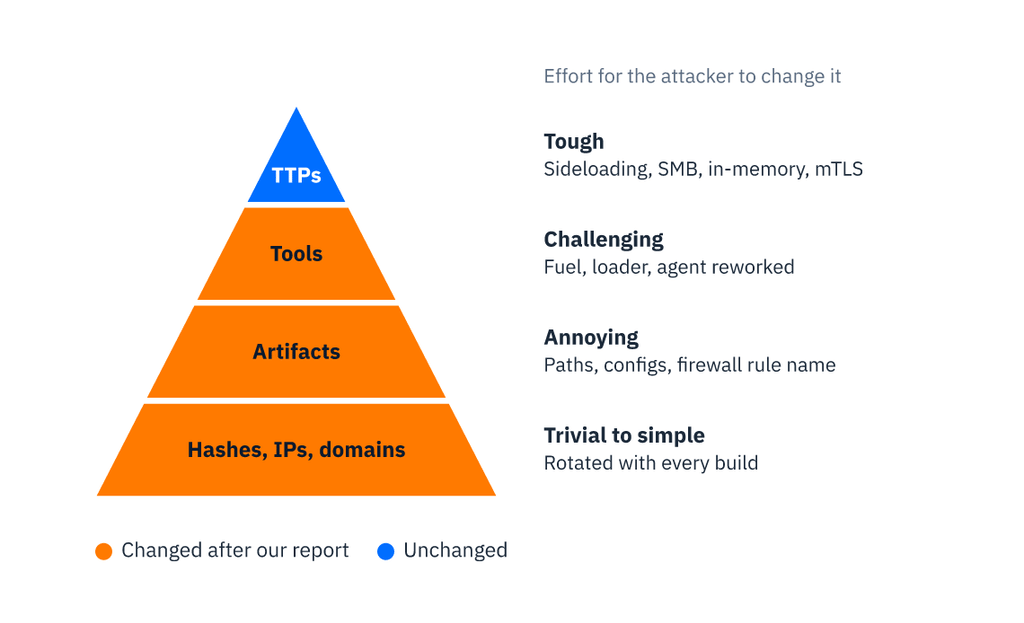
La ricerca mostra una differenza sostanziale tra cambiare gli strumenti e cambiare il comportamento operativo. Gli operatori hanno sostituito algoritmi, variato i nomi dei file, modificato il protocollo di comunicazione e distribuito nuove configurazioni. Tuttavia, continuano a ricorrere alle stesse tecniche: DLL sideloading, movimento laterale attraverso SMB, esecuzione in memoria, persistenza tramite registro Windows e comunicazioni protette da mutual TLS. Sono elementi meno semplici da modificare rispetto agli hash o agli indirizzi IP, perché fanno parte del modo in cui l’organizzazione conduce le proprie intrusioni. Bitdefender richiama il modello della Pyramid of Pain, secondo il quale gli indicatori più superficiali sono facili da sostituire, mentre modificare tattiche e procedure operative richiede uno sforzo maggiore.
Per gli analisti di sicurezza la conseguenza è concreta. Le regole basate esclusivamente sugli hash dei campioni o sui domini già individuati rischiano di diventare obsolete rapidamente, mentre il monitoraggio dei comportamenti può mantenere efficacia anche dopo una ricompilazione del malware. Fra gli elementi più significativi figurano caricamenti di DLL con nomi di librerie di sistema da directory insolite, script avviati attraverso condivisioni SMB, modifiche inattese alle chiavi di avvio automatico e processi non normalmente associati a .NET che caricano componenti CLR o PowerShell. La ricerca raccomanda inoltre di identificare i computer non gestiti che comunicano con le workstation, poiché possono diventare punti di distribuzione particolarmente difficili da controllare.
Filippine e Taiwan, lo spionaggio persistente resta il vero obiettivo
Il dato centrale della nuova analisi non è la scoperta di una singola backdoor, ma la continuità di un’operazione di spionaggio che continua a sviluppare capacità nonostante l’esposizione pubblica. La modifica dei componenti dopo il primo rapporto ha richiesto agli operatori un investimento tecnico, ma non li ha costretti ad abbandonare le procedure che avevano già dimostrato di funzionare. La selezione delle funzionalità al momento della compilazione, l’introduzione della modalità passiva e la progressiva separazione delle infrastrutture permettono di adattare ogni impianto all’ambiente da compromettere, riducendo la possibilità che la scoperta di una singola variante riveli automaticamente tutte le altre operazioni.
Continua con:
GoSerpent spia governi e diplomatici del Sudest asiatico con una catena modulare
UAT-11587 colpisce governi asiatici: Antino nasconde il C2 in Microsoft 365
La conferma dell’interesse verso più organizzazioni governative filippine e la possibile presenza di obiettivi a Taiwan collocano EggStreme in un panorama regionale caratterizzato da campagne di lunga durata, finalizzate all’accesso silenzioso alle informazioni. L’attribuzione rimane quella di un sospetto attore cinese, senza elementi pubblici sufficienti per trasformarla in una responsabilità statale accertata. Per le organizzazioni europee il rischio non deriva da una campagna EggStreme specificamente indirizzata contro l’Italia, che la ricerca non documenta, ma dalla replicabilità delle tecniche impiegate. Un malware che cambia cifratura, protocollo e infrastruttura, conservando lo stesso modello di movimento laterale e persistenza, dimostra perché la difesa debba concentrarsi sui comportamenti e non soltanto sui file identificati.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.