Executive Summary
- Un attacco hardware permette di aggirare i limiti ai tentativi del PIN di Windows Hello e BitLocker su determinate configurazioni.
- I ricercatori stimano 40 ore per esaurire i PIN Windows Hello a quattro cifre, contro 69 giorni con le protezioni normalmente previste.
- AMD conferma CVE-2026-43613 e prepara aggiornamenti firmware. L’attacco richiede accesso fisico e apparecchiature specializzate.
Cosa leggere
Windows Hello e BitLocker possono perdere una delle loro protezioni fondamentali contro gli attacchi brute force quando un aggressore riesce a manipolare fisicamente la memoria utilizzata dal Trusted Platform Module. La scoperta arriva dai ricercatori della Technische Universität Berlin, che hanno presentato alla conferenza ACM CCS 2026 lo studio Hello Again: Exploiting Replay Protected Monotonic Counters to Brute-Force Windows Hello PINs. La ricerca documenta due tecniche capaci di aggirare i contatori che limitano i tentativi di autenticazione, rendendo possibile provare ripetutamente combinazioni numeriche senza attendere i normali tempi di sblocco. Nei test, i tempi massimi stimati per individuare un PIN Windows Hello di quattro cifre scendono da 69 giorni a 40 ore, mentre per un PIN BitLocker a sei cifre passano da 19 anni a 20 giorni. Non è una vulnerabilità sfruttabile attraverso Internet: l’attaccante deve accedere fisicamente alla scheda madre e intervenire sui componenti elettronici.
Il problema riguarda la protezione TPM contro gli attacchi brute force
Windows Hello consente PIN relativamente brevi perché affida al TPM la protezione contro i tentativi ripetuti di autenticazione. Il meccanismo, chiamato Dictionary Attack Protection, conserva il numero dei tentativi falliti e introduce restrizioni temporali quando viene superata una determinata soglia. In condizioni normali, la documentazione Microsoft prevede un limite di 32 errori, con il recupero di un tentativo ogni dieci minuti, anche se i ricercatori hanno osservato configurazioni con tempi differenti.
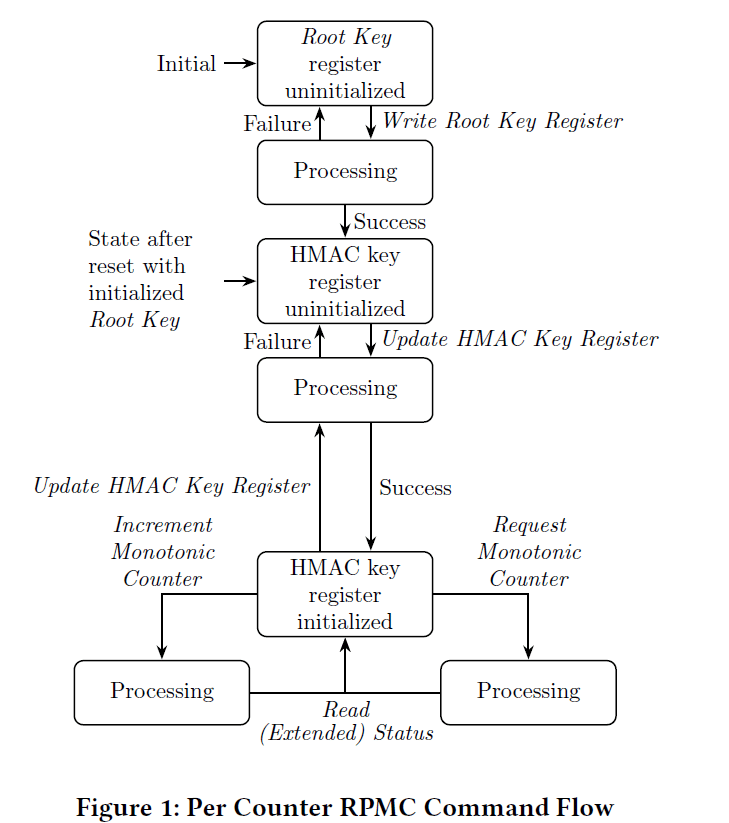
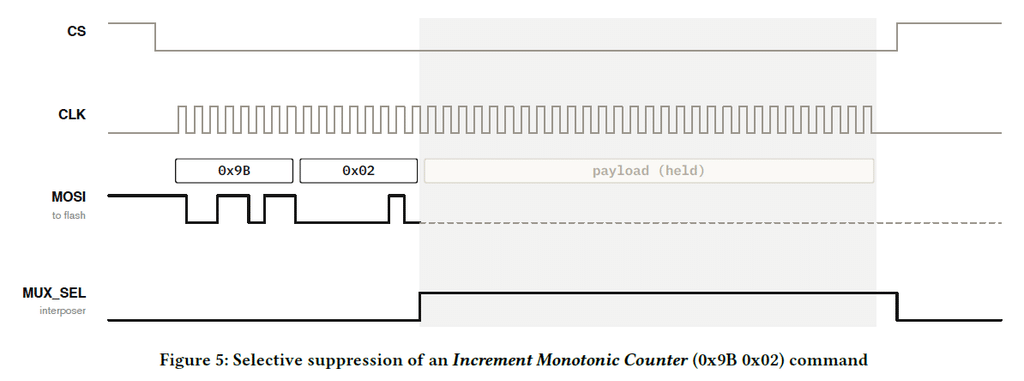
Il punto debole riguarda la conservazione di queste informazioni. Numerosi computer utilizzano un firmware TPM, che mantiene parte del proprio stato non volatile nella memoria flash SPI della scheda madre. Per impedire che un aggressore ripristini vecchi dati, alcune piattaforme adottano i Replay Protected Monotonic Counters (RPMC), contatori progettati per avanzare senza tornare indietro. La ricerca dimostra che determinate implementazioni possono essere manipolate, permettendo di ripristinare uno stato precedente del TPM e azzerare gli effetti dei tentativi falliti. Il ruolo di questo componente nella sicurezza Windows era già stato spiegato nell’approfondimento dedicato al TPM di Windows 11.
AMD conferma CVE-2026-43613 e programma le correzioni firmware
La vulnerabilità individuata nei sistemi AMD riguarda la mancata verifica dell’effettivo incremento dei contatori RPMC. Un dispositivo hardware inserito tra il controller e la memoria flash può impedire l’aggiornamento del contatore senza che il processore di sicurezza riconosca correttamente l’anomalia. I ricercatori hanno dimostrato l’attacco su un HP OmniBook 3 con processore AMD Ryzen AI, riuscendo a ripristinare ripetutamente lo stato del firmware TPM. AMD ha pubblicato il 17 novembre il bollettino AMD-SN-7079, assegnando al problema CVE-2026-43613, con punteggio CVSS 5,1. L’azienda riconosce il possibile aggiramento della protezione anti-rollback e prevede mitigazioni firmware per diverse famiglie Ryzen, Ryzen AI, Threadripper, Athlon ed EPYC. Le date indicate sono programmate e non certificano che ogni aggiornamento sia già disponibile. La ricerca segnala inoltre che due desktop AMD Zen 2 e Zen 5 privi di memoria RPMC hanno accettato il ripristino di un precedente stato TPM, evidenziando un secondo problema nelle configurazioni esaminate.
Leggi anche:
Microsoft pubblica mitigazioni per YellowKey, che bypassa BitLocker su Windows 11
Winbond espone le chiavi HMAC, mentre Intel distingue le responsabilità
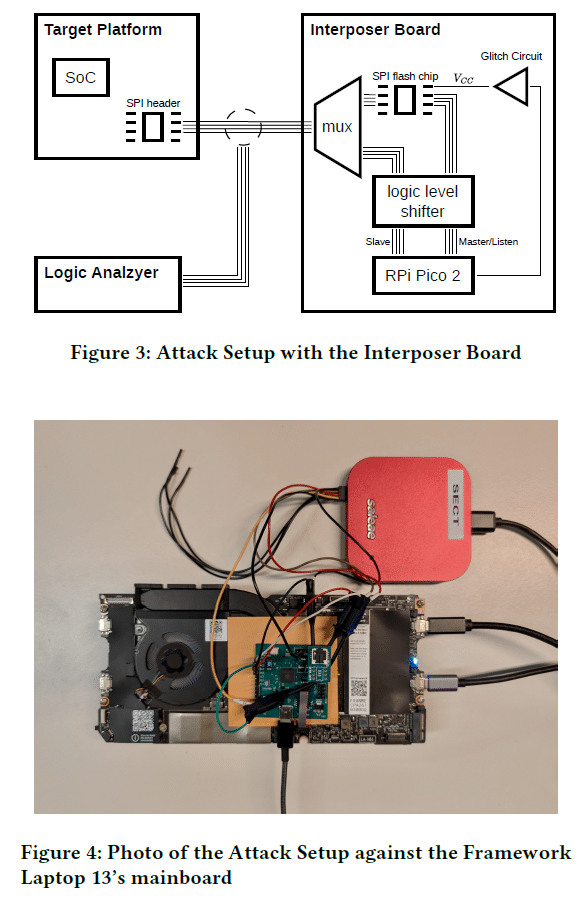
La seconda tecnica riguarda alcune memorie flash Winbond, dalle quali i ricercatori sono riusciti a recuperare chiavi di autenticazione HMAC attraverso interferenze controllate nell’alimentazione elettrica. La conoscenza di queste chiavi consente di falsificare le risposte dei contatori RPMC e aggirare la protezione contro il ripristino dello stato precedente. L’attacco è stato dimostrato su un Framework Laptop 13 con processore Intel, utilizzando una memoria Winbond vulnerabile.
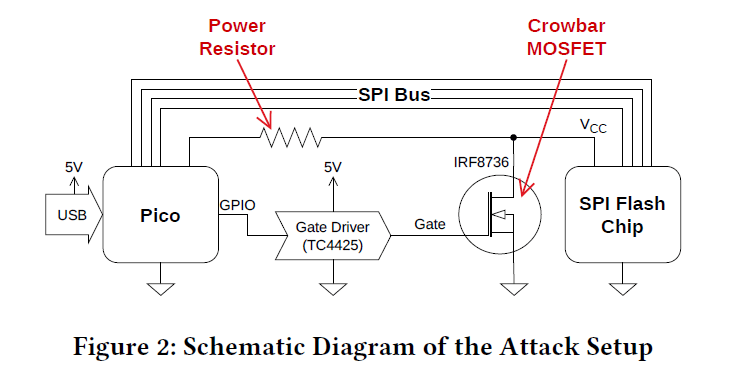
Intel ha pubblicato un annuncio ufficiale il 16 novembre, precisando che la ricerca non dimostra una vulnerabilità intrinseca di un componente Intel e che l’attacco sulla piattaforma esaminata dipende dal difetto della memoria flash di terze parti. Lo studio segnala anche il riutilizzo di determinati dati di autenticazione nei controller Intel, classificato come debolezza che facilita l’attacco ma non risulta autonomamente sfruttabile. Non è quindi corretto affermare che tutti i computer Intel o AMD siano vulnerabili nelle medesime condizioni.
Windows Hello in 40 ore e BitLocker in 20 giorni: cosa dimostrano i test
I tempi indicati nello studio sono stime del caso peggiore, calcolate sulle velocità misurate sperimentalmente, non la durata effettiva dei due test. Nell’esperimento Windows Hello, i ricercatori hanno provato 236 PIN in 57 minuti effettivi, raggiungendo circa 4,14 tentativi al minuto. Proiettando questa velocità su tutte le combinazioni di un PIN a quattro cifre, il tempo massimo stimato diventa 40 ore.
Su BitLocker, configurato con autenticazione TPM+PIN prima dell’avvio del sistema, un secondo esperimento ha verificato 236 combinazioni in 6 minuti e 55 secondi dopo l’ottimizzazione della procedura. La velocità ottenuta, circa 34 tentativi al minuto, porta a una stima massima di 20 giorni per un PIN numerico di sei cifre. Il problema non dimostra che qualsiasi volume BitLocker possa essere aperto automaticamente: riguarda il superamento dei limiti di autenticazione nelle configurazioni interessate, attraverso un intervento fisico complesso.
Windows Hello for Business e accessi aziendali tra i possibili rischi
La compromissione del PIN Windows Hello può avere conseguenze superiori al semplice sblocco del desktop. L’autenticazione protegge anche chiavi associate al dispositivo e, nelle configurazioni aziendali, può essere utilizzata da Windows Hello for Business per accedere a servizi e applicazioni attraverso il Single Sign-On. Un aggressore che recupera il PIN su un computer compromesso potrebbe quindi raggiungere ulteriori risorse associate all’identità dell’utente, secondo le autorizzazioni effettivamente disponibili.
La ricerca evidenzia un rischio particolarmente concreto per notebook aziendali sottratti, dispositivi non custoditi e computer contenenti credenziali sensibili. Non documenta invece una campagna di attacchi remoti né uno sfruttamento criminale diffuso. La distinzione è essenziale: le vulnerabilità hardware diventano rilevanti quando l’aggressore dispone del tempo e delle capacità necessarie per manipolare il dispositivo.
Continua con:
Windows 11 introduce il blocco remoto dei PC e nuove funzioni per le passkey FIDO2
Microsoft 365 sotto attacco tra AiTM e abuso di Windows Hello
PIN più lunghi e firmware aggiornati riducono il rischio
La misura immediata proposta dai ricercatori consiste nell’aumentare la lunghezza dei PIN numerici, passando ad almeno sei cifre per Windows Hello e otto per BitLocker TPM+PIN. Secondo le stime dello studio, questi cambiamenti farebbero salire il tempo massimo dell’attacco rispettivamente a 168 giorni e sei anni. Microsoft ha comunicato ai ricercatori l’intenzione di aumentare a sei cifre la lunghezza minima raccomandata per Windows Hello, ma ciò non equivale alla correzione dei difetti hardware. Per le organizzazioni diventa prioritario verificare gli aggiornamenti UEFI e firmware rilasciati dai produttori dei computer, applicare politiche PIN più robuste e mantenere il controllo fisico dei dispositivi. Le correzioni definitive richiedono interventi differenti: modifiche firmware per il problema AMD e, secondo gli autori, una revisione hardware per la vulnerabilità delle memorie Winbond. La scoperta non rende inutili TPM, Windows Hello o BitLocker, ma dimostra che la sicurezza di un sistema dipende anche dall’implementazione dei componenti che conservano e aggiornano lo stato delle protezioni. Un contatore progettato per impedire tentativi illimitati perde efficacia se un aggressore può impedirne l’avanzamento o falsificarne il valore. È questa la debolezza strutturale evidenziata dalla ricerca della Technische Universität Berlin, con conseguenze dirette sulla protezione dei computer Windows contro gli attacchi fisici.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.