Executive Summary
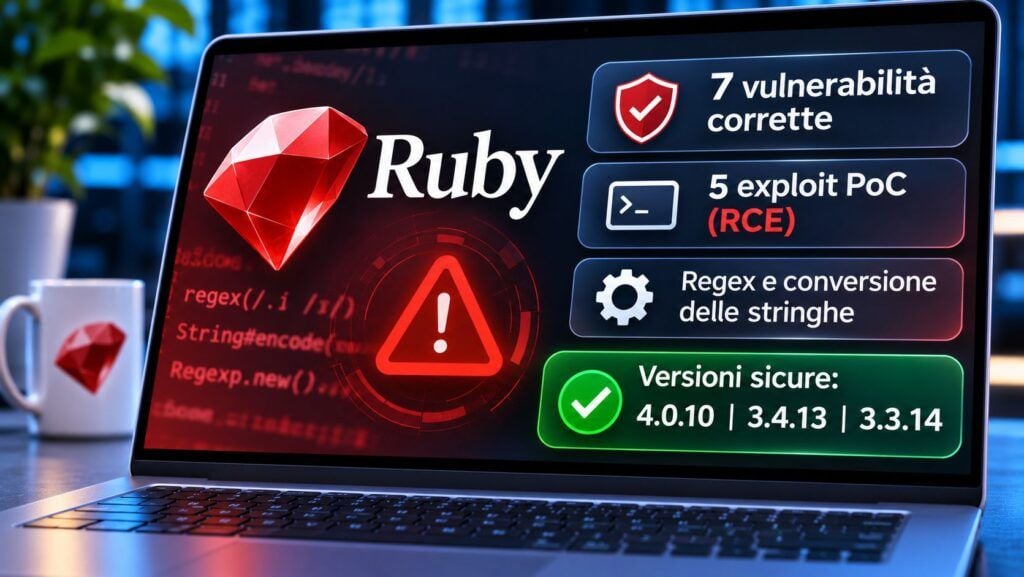
- Ruby corregge sette vulnerabilità nel motore delle espressioni regolari e nella conversione delle stringhe.
- Cinque problemi dispongono di proof-of-concept RCE, ma non risultano campagne di sfruttamento documentate.
- Le versioni corrette sono Ruby 4.0.10, 3.4.13 e 3.3.14. I rami 3.2 e precedenti non ricevono le patch.
Cosa leggere
Ruby pubblica tre aggiornamenti di sicurezza per correggere sette vulnerabilità che interessano direttamente il linguaggio di programmazione, alcune delle quali consentono di ottenere esecuzione remota di codice attraverso input appositamente costruiti. Il 18 novembre 2026 il progetto ha annunciato le versioni Ruby 4.0.10, 3.4.13 e 3.3.14, intervenendo sul motore delle espressioni regolari e sulle funzioni utilizzate per convertire le lettere maiuscole e minuscole. Secondo i manutentori, cinque delle sette vulnerabilità dispongono di proof-of-concept capaci di dimostrare RCE in determinate condizioni, un elemento che rende prioritario l’aggiornamento degli ambienti di produzione. I problemi non interessano esclusivamente applicazioni Ruby on Rails, ma potenzialmente qualsiasi software che utilizzi una versione vulnerabile dell’interprete e consenta a dati controllati dall’esterno di raggiungere le funzioni coinvolte.
Ruby Regexp espone le applicazioni a corruzione della memoria
Quattro vulnerabilità riguardano il motore delle espressioni regolari, utilizzato per cercare, confrontare e trasformare sequenze di caratteri. La più significativa, GHSA-7x2q-68qv-6p8x, deriva da un errore di tipo double free durante la compilazione di una regex malevola. Il problema può corrompere la memoria e, secondo il progetto Ruby, è stato sfruttato in un proof-of-concept per ottenere esecuzione remota di codice. Un altro difetto, GHSA-3p8q-wmhx-vm2w, coinvolge un overflow numerico che provoca una scrittura oltre i limiti della memoria heap. GHSA-7whj-cfh7-xgm4 interessa invece Regexp#to_s, il metodo utilizzato per trasformare un’espressione regolare in una rappresentazione testuale. Anche in questo caso sono stati dimostrati scenari RCE. GHSA-wpqw-5qxg-m68r riguarda un accesso fuori dai limiti della memoria durante i confronti senza distinzione tra maiuscole e minuscole: il PoC dimostra una corruzione controllabile della memoria, ma non direttamente l’esecuzione di codice. La condizione più importante riguarda l’origine delle espressioni regolari. Il rischio cresce quando un’applicazione costruisce o compila regex partendo da parametri forniti dall’utente. Una regex definita staticamente dallo sviluppatore non presenta automaticamente lo stesso vettore d’attacco.
Anche la conversione delle stringhe può provocare RCE
Tre problemi interessano il trattamento delle stringhe, dimostrando che l’esposizione non riguarda soltanto le applicazioni che compilano regex dinamiche. GHSA-34m4-m9fh-gqp5 provoca un overflow di un byte nella memoria heap durante la conversione delle maiuscole e minuscole, in particolari codifiche a byte singolo. I manutentori confermano l’esistenza di un PoC RCE. GHSA-87fm-7w84-j2px riguarda un overflow numerico durante la conversione di stringhe di dimensioni estremamente elevate. Anche questa vulnerabilità dispone di un PoC per l’esecuzione di codice, sebbene le dimensioni necessarie rendano molti scenari applicativi poco realistici. GHSA-pvgc-g7gj-pv6h, infine, consente letture fuori dai limiti della memoria durante il confronto di riferimenti all’interno delle regex, con possibili conseguenze sulla riservatezza dei dati o sulla disponibilità del processo. Le vulnerabilità sono identificate attraverso codici GHSA, perché al momento dell’annuncio non erano ancora stati assegnati identificativi CVE. Il bollettino ufficiale Ruby rappresenta quindi il riferimento per individuare correttamente i problemi e le relative correzioni.
Leggi anche:
GitLab a rischio RCE, Node.js e HTTP/3 aprono nuove falle nei server
Ruby 4.0.10, 3.4.13 e 3.3.14: quali versioni aggiornare
Tutte le installazioni comprese negli intervalli vulnerabili devono essere aggiornate, con particolare attenzione ai server applicativi, ai processi di background e ai container che incorporano un interprete Ruby. Le versioni interessate sono Ruby 4.0.0–4.0.9, Ruby 3.4.0–3.4.12 e Ruby 3.3.13 o precedenti della stessa linea. Le correzioni sono disponibili rispettivamente nelle versioni 4.0.10, 3.4.13 e 3.3.14. Ruby 3.2 e le versioni precedenti hanno raggiunto la fine del supporto e non riceveranno queste patch. Non è sufficiente aggiornare soltanto le gemme o il framework applicativo: poiché gli errori riguardano l’interprete, occorre verificare la versione Ruby effettivamente eseguita. Nei container può essere necessaria la ricostruzione delle immagini, mentre sui server occorre riavviare i processi per caricare i componenti aggiornati.
Continua con:
HPE ArubaOS corregge 72 falle, Ruby chiude gli exploit di GitLab
Nuove falle dopo gli exploit Ruby collegati a GitLab
Le correzioni arrivano meno di un mese dopo un precedente aggiornamento del motore Regexp. Il 23 ottobre Ruby aveva già distribuito patch per errori utilizzabili in alcune catene di attacco contro GitLab, documentati nell’analisi sulle vulnerabilità Ruby e GitLab. Le sette vulnerabilità di novembre sono distinte da quelle precedenti: non esistono indicazioni ufficiali secondo cui tutti i prodotti GitLab siano automaticamente sfruttabili attraverso i nuovi difetti. Il rischio principale riguarda le applicazioni che elaborano contenuti esterni attraverso componenti Ruby vulnerabili. La presenza di codice PoC capace di provocare esecuzione remota non equivale alla conferma di attacchi in corso, ma dimostra che alcuni difetti sono concretamente sfruttabili. L’aggiornamento dell’interprete rimane quindi la misura prioritaria, accompagnata dalla verifica dei punti in cui input non attendibili possono diventare espressioni regolari o essere sottoposti a operazioni di conversione delle stringhe.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.