Novità principali
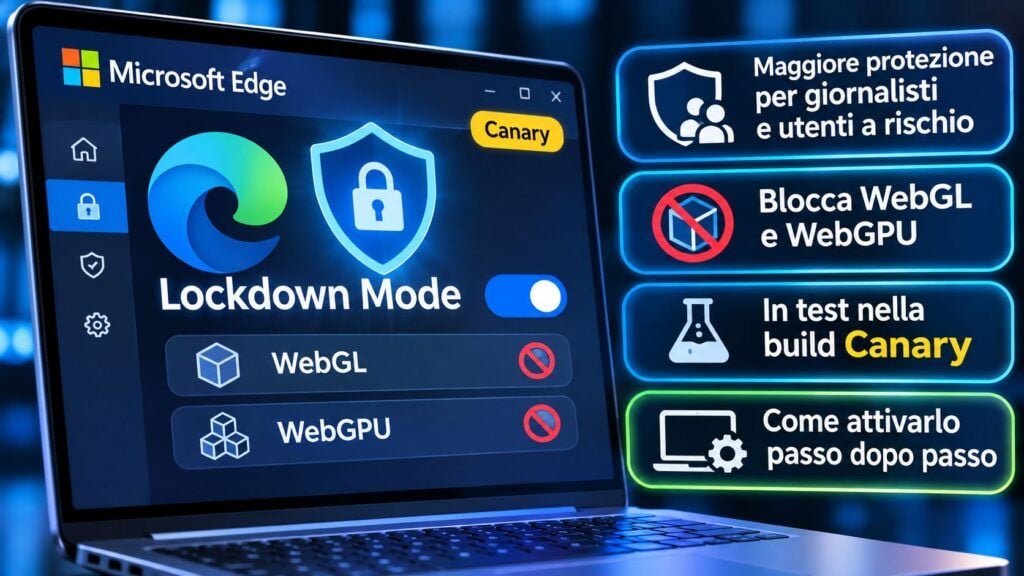
- Microsoft testa Lockdown Mode in Edge Canary, una protezione avanzata destinata agli utenti esposti ad attacchi informatici mirati.
- WebGL, WebGL2 e WebGPU vengono bloccati, riducendo le possibilità di sfruttare vulnerabilità nei componenti grafici.
- Secondo le stime Microsoft, il sistema avrebbe mitigato circa il 60% degli exploit di escalation dei privilegi osservati, sacrificando parte della compatibilità con i siti.
Microsoft sviluppa una nuova modalità di sicurezza estrema per Edge, progettata per proteggere giornalisti, ricercatori, dirigenti e amministratori da campagne di spionaggio informatico mirato. Si chiama Lockdown Mode e introduce restrizioni sulle API grafiche WebGL, WebGL2 e WebGPU, riducendo la superficie di attacco del browser. La funzionalità, descritta dagli ingegneri Microsoft il 14 novembre 2026, è disponibile in forma sperimentale nel canale Edge Canary. Il funzionamento riprende la filosofia della modalità isolamento introdotta da Apple: limitare deliberatamente alcune capacità del software per rendere più difficile lo sfruttamento di vulnerabilità sconosciute. Microsoft riconosce che questo approccio può compromettere il funzionamento di videogiochi, mappe interattive e applicazioni web complesse, ma considera il compromesso accettabile per gli utenti maggiormente esposti.
Cosa leggere
Edge Lockdown Mode blocca le API grafiche utilizzate negli attacchi
La nuova protezione interviene sul processo GPU di Edge, uno dei componenti più delicati nell’architettura dei browser Chromium. WebGL permette di eseguire grafica 2D e 3D accelerata, mentre WebGPU consente operazioni grafiche e di calcolo più avanzate. Queste funzionalità coinvolgono librerie, driver e componenti privilegiati del sistema operativo, aumentando la complessità del codice raggiungibile attraverso una pagina web. Gli attacchi più sofisticati possono combinare una prima vulnerabilità nel motore del browser con un secondo exploit capace di superare la sandbox.
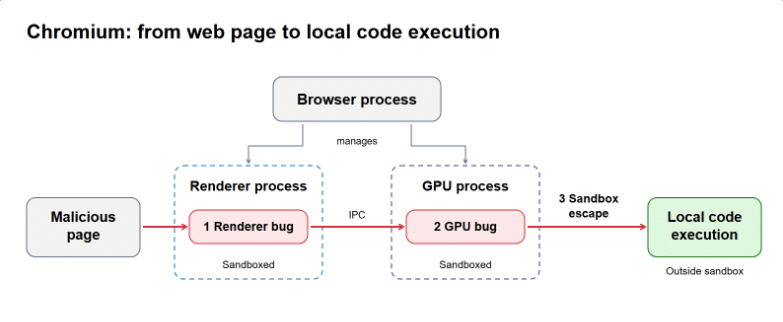
Disabilitare le API grafiche impedisce ai siti di raggiungere alcune delle componenti utilizzabili in queste catene. Microsoft non elimina ogni rischio, ma riduce le possibilità disponibili per gli aggressori. Il problema è concreto: attacchi come BlueMoon hanno già combinato vulnerabilità di Chrome e Windows per operazioni di spionaggio.
Leggi anche:
Microsoft Edge prepara gli aggiornamenti senza riavvio per chiudere il patch gap
Microsoft stima una riduzione del 60% degli exploit di escalation dei privilegi
Secondo un’analisi retrospettiva condotta da Microsoft, l’attuale prototipo avrebbe mitigato circa il 60% degli exploit di escalation dei privilegi osservati dal febbraio 2022. Il risultato riguarda specifiche catene di attacco note e non significa che Edge diventi sicuro al 60% o che possa impedire sei attacchi su dieci in qualsiasi situazione.
La nuova modalità amplia Enhanced Security Mode, già disponibile nel browser, che disabilita la compilazione Just-In-Time di V8 per ridurre i rischi associati all’esecuzione di codice JavaScript. Microsoft stima che questa protezione precedente avrebbe neutralizzato il 55% delle vulnerabilità note di Chromium sfruttate nel periodo analizzato. Lockdown Mode aggiunge un livello ulteriore, concentrandosi sulle componenti grafiche e sui possibili percorsi di evasione dalla sandbox.
Come attivare Lockdown Mode in Microsoft Edge Canary
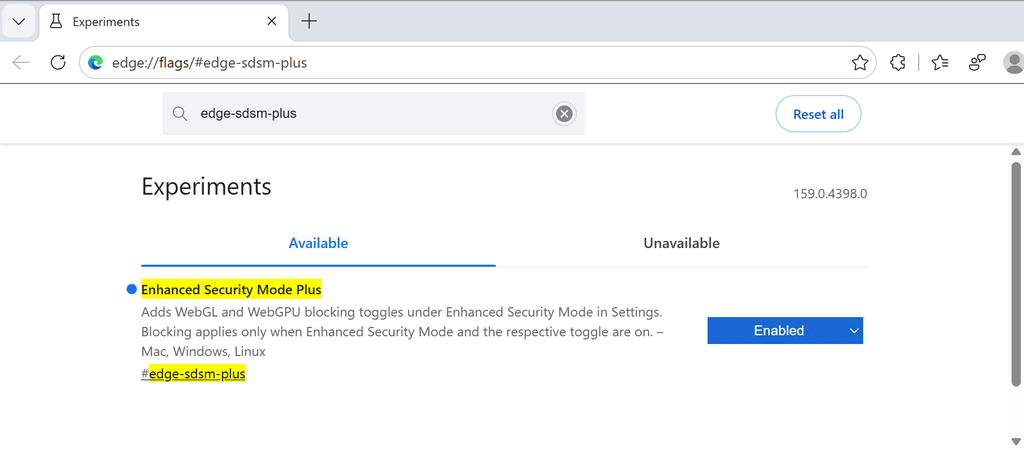
La funzione non è ancora distribuita stabilmente a tutti gli utenti Edge. Per provarla occorre installare Edge Canary e abilitare il flag sperimentale edge://flags/#edge-sdsm-plus, impostandolo su Enabled. Dopo il riavvio del browser, bisogna aprire edge://settings/privacy/security, attivare Enhance your security on the web e scegliere Strict.
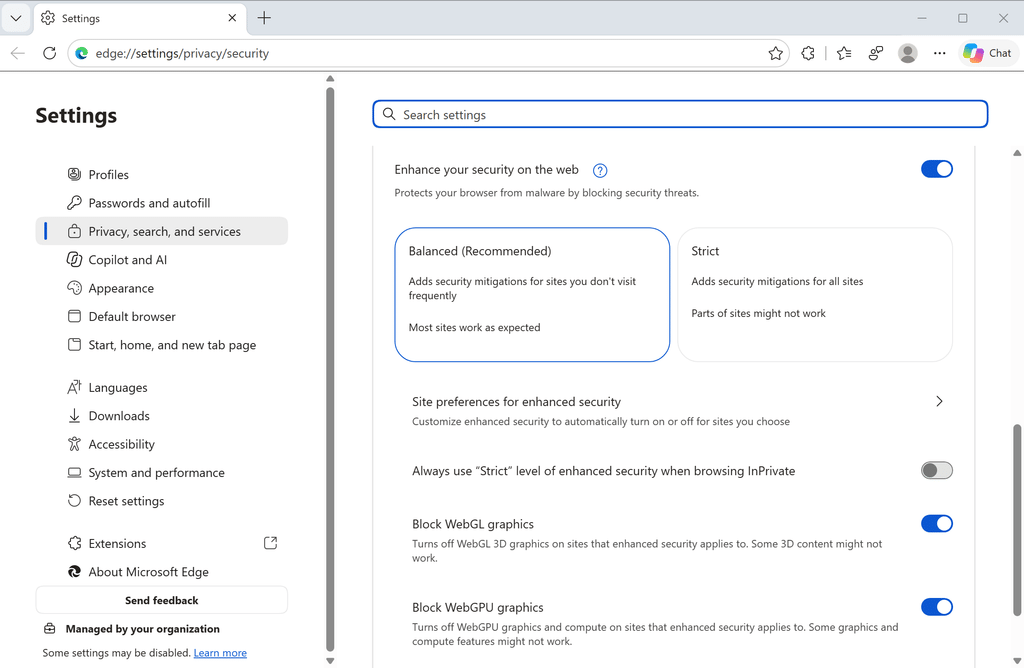
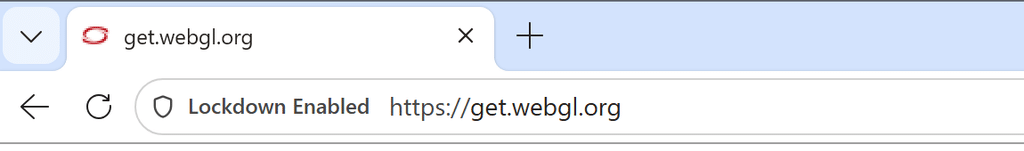
Nelle impostazioni diventano disponibili i blocchi Block WebGL graphics e Block WebGPU graphics. Microsoft precisa che i profili che utilizzavano già Enhanced Security Mode potrebbero doverli abilitare manualmente. Quando una pagina tenta di utilizzare le API vietate, nella barra degli indirizzi compare l’indicatore Lockdown Enabled. Gli amministratori possono verificare le restrizioni attraverso edge://security-diagnostics. La procedura è descritta nel documento tecnico ufficiale di Microsoft Edge.
Continua con:
Apple e la sicurezza del Lockdown Mode
Pwn2Own Berlin 2026: Windows 11 ed Edge violati
Giornalisti e ricercatori tra i principali destinatari
Microsoft individua nei giornalisti una delle categorie per cui la nuova modalità può essere particolarmente utile, insieme a dirigenti, ricercatori di sicurezza e amministratori. Sono profili che possono essere raggiunti da campagne di phishing altamente personalizzate, spyware commerciali e attacchi che sfruttano vulnerabilità dei browser.
La misura richiama le difese introdotte da Apple contro lo spionaggio mercenario. Le notifiche di minaccia inviate da Apple agli utenti di numerosi Paesi hanno già mostrato quanto il problema riguardi anche persone che non operano nel settore informatico. La compatibilità rimane il principale limite. Mappe, applicazioni di progettazione, visualizzazioni scientifiche e videogiochi web possono perdere funzionalità quando vengono bloccate le API GPU. Microsoft prevede eccezioni per i siti attendibili, ma la modalità resta destinata a un utilizzo selettivo. Edge Lockdown Mode introduce una scelta precisa: meno funzionalità esposte alle pagine web in cambio di una maggiore resistenza agli attacchi complessi. La protezione non sostituisce aggiornamenti e controlli di sicurezza, ma può interrompere alcune catene di exploit prima che raggiungano i componenti privilegiati del browser. Il risultato definitivo dipenderà dalle sperimentazioni e dalle successive versioni di Edge.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.