Executive Summary
- Blackpoint Cyber identifica CNCMachineRMS come il RAT precedentemente sconosciuto distribuito dalla piattaforma malware ROMULUS.
- ClickFix e software legittimi firmati permettono di installare il trojan, nascondere il codice malevolo e mantenere l’accesso ai computer Windows.
- Il malware può controllare desktop, webcam e microfono, gestire file ed eseguire ulteriori payload. LegionLoader segue una catena di infezione distinta.
ROMULUS distribuisce un trojan capace di controllare da remoto i computer Windows, accedere a webcam e microfono e installare ulteriori malware, sfruttando false verifiche di sicurezza e programmi legittimi firmati digitalmente. La nuova ricerca di Blackpoint Cyber identifica il payload come CNCMachineRMS, una famiglia di Remote Access Trojan (RAT) già osservata in altre operazioni criminali. La scoperta collega campagne precedentemente analizzate da Huntress, Forescout e LevelBlue, chiarendo l’identità del malware nascosto dietro alcuni attacchi ClickFix. Gli aggressori convincono le vittime a eseguire comandi PowerShell apparentemente necessari per risolvere errori o completare verifiche CAPTCHA, avviando una catena che utilizza installer MSI, DLL malevole e archivi cifrati. ROMULUS non è il nome del RAT, ma della piattaforma utilizzata per distribuirlo, insieme ad altri componenti come LegionLoader. Il risultato è un’infrastruttura capace di cambiare esche e programmi utilizzati nell’infezione mantenendo una struttura malware riconoscibile.
Cosa leggere
Blackpoint Cyber identifica CNCMachineRMS dietro gli attacchi ROMULUS
I ricercatori Sam Decker, Nevan Beal e Andi Ursry del gruppo Adversary Pursuit di Blackpoint Cyber hanno analizzato i payload distribuiti attraverso ROMULUS, collegandoli al malware CNCMachineRMS già descritto da LevelBlue SpiderLabs nell’agosto 2026. L’attribuzione tecnica si basa su elementi verificabili: strutture proprietarie di archiviazione coincidenti, routine di esecuzione analoghe, identificativi caratteristici del trojan e corrispondenze tra gli hash dei campioni. I ricercatori hanno trovato nel codice riferimenti specifici a CNCMachineRMS\tasks e task_payload.bin, incompatibili con l’ipotesi di una somiglianza limitata alle tecniche generiche di caricamento. L’analisi permette quindi di identificare con elevata confidenza il RAT precedentemente sconosciuto. Non dimostra invece che gli operatori di ROMULUS e quelli delle precedenti campagne BabaDeda siano lo stesso gruppo criminale: la condivisione di strumenti non costituisce automaticamente una prova di identità degli attaccanti.
ClickFix trasforma una falsa verifica in un installer Windows malevolo
La catena di infezione parte dalla tecnica ClickFix, che presenta alla vittima un messaggio apparentemente legittimo e la convince a eseguire manualmente un comando. Nel campione analizzato, uno script PowerShell offuscato recupera l’installer IconEdit2Turb.msi, rimuove il contrassegno di provenienza Internet (Mark of the Web) e avvia l’installazione silenziosa attraverso msiexec.exe. Il pacchetto si presenta come Stardock Smart DeElevation Tool e viene installato nella directory locale dell’utente.
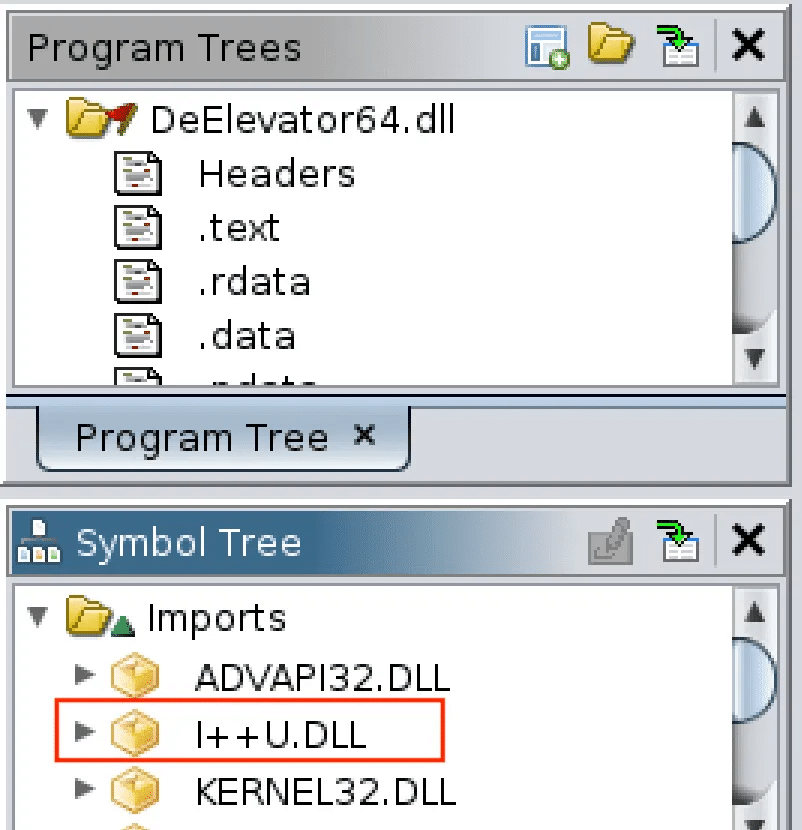
Per ridurre la visibilità, imposta anche una proprietà che nasconde il programma dai normali elenchi delle applicazioni installate. La successiva esecuzione sfrutta un programma Stardock autentico e firmato digitalmente, DeElevate64.exe, affiancato da componenti alterati. La firma valida dell’eseguibile principale rende l’operazione meno immediatamente riconoscibile, ma non garantisce che tutte le librerie caricate dal programma siano affidabili.
Leggi anche: ROMULUS trasforma ClickFix in una piattaforma malware: LegionLoader e RAT nel mirino.
DLL sideloading e un falso pacchetto NuGet nascondono il payload
Il meccanismo utilizza il DLL sideloading: gli attaccanti modificano la libreria associata al programma Stardock, introducendo una dipendenza dalla DLL malevola I++u.dll. Quando l’eseguibile legittimo viene avviato, Windows carica anche il componente ostile. Quest’ultimo recupera un payload cifrato dal file Build.dat, apparentemente riconducibile a un pacchetto NuGet Microsoft System.Net.Http. L’analisi dimostra che il codice dannoso è nascosto nei dati compressi di una voce già presente nell’archivio, anziché comparire come file separato facilmente identificabile. Blackpoint ha ricostruito la procedura di decifratura, basata su operazioni XOR dipendenti dalla posizione, recuperando circa 341 KB di shellcode x64. Un componente aggiuntivo alloca memoria eseguibile e sfrutta un meccanismo di callback delle API Windows per avviare il codice decifrato. L’infezione combina quindi software firmato, file apparentemente ordinari ed esecuzione in memoria, rendendo insufficiente il controllo del solo installer principale.
CNCMachineRMS nasconde il proprio motore in oltre mille risorse
La ricostruzione dell’archivio proprietario del malware ha permesso di individuare 1.128 elementi, suddivisi in 315 directory e 813 file. Tra questi, una risorsa identificata come classe 16001 contiene uno script di controllo di 3.904 byte, mentre la classe 16100 ospita circa 1,58 MB di shellcode x64 corrispondente al RAT finale. La stessa organizzazione delle risorse compare nei campioni CNCMachineRMS già studiati da LevelBlue, insieme a strutture di archiviazione e meccanismi di interpretazione coincidenti. Lo script interno gestisce avvio, comunicazioni e persistenza, consentendo al malware di richiamare funzioni native senza affidarsi a un’unica sequenza rigida di istruzioni. Secondo Blackpoint, questi elementi costituiscono la prova tecnica più solida del collegamento fra le due campagne. La novità non è la scoperta di un malware completamente nuovo, ma l’identificazione di una famiglia già esistente dietro una diversa infrastruttura di distribuzione.
Il RAT può controllare desktop, webcam, microfono e file delle vittime
CNCMachineRMS dispone di funzionalità di sorveglianza e amministrazione remota che possono consentire agli aggressori di osservare lo schermo, controllare il desktop, acquisire immagini dalla webcam, registrare audio dal microfono e gestire i file presenti sul computer. Il trojan può inoltre raccogliere informazioni sul sistema ed eseguire payload aggiuntivi, aprendo la possibilità di ulteriori compromissioni dopo l’accesso iniziale. Le comunicazioni con l’infrastruttura criminale possono utilizzare DNS over HTTPS (DoH), tecnica che rende meno visibili alcune richieste nei tradizionali sistemi di monitoraggio DNS. Blackpoint ha identificato anche meccanismi di persistenza basati sulla combinazione di una chiave Run del registro Windows e di un’attività pianificata, controllate periodicamente per ripristinare gli elementi mancanti. I ricercatori precisano tuttavia che non hanno osservato direttamente attività successive allo sfruttamento iniziale nella propria analisi: le funzionalità del RAT non devono essere confuse con operazioni di spionaggio effettivamente documentate su ogni macchina coinvolta.
ROMULUS distribuisce anche LegionLoader, ma attraverso una catena distinta
L’indagine conferma che ROMULUS non è legata a un unico payload. La piattaforma è stata osservata distribuire CNCMachineRMS e LegionLoader attraverso percorsi di infezione differenti, riutilizzando tecniche ClickFix e software firmati. LegionLoader, conosciuto anche come Satacom Downloader, CurlyGate e RobotDropper, svolge un ruolo diverso rispetto al RAT identificato da Blackpoint: opera come componente di caricamento destinato a recuperare ulteriori malware. La capacità di sostituire installer e payload rende ROMULUS un’infrastruttura flessibile, potenzialmente utilizzabile da operatori differenti. I ricercatori la descrivono come un probabile servizio di distribuzione malware, ma non hanno dimostrato l’esistenza di un preciso modello commerciale o identificato pubblicamente i responsabili. La distinzione è essenziale: una piattaforma condivisa può collegare campagne diverse senza dimostrare una regia criminale unica.
L’abuso dei Custom GPT e dei programmi firmati collega le campagne
La nuova identificazione consente anche di interpretare meglio le precedenti operazioni che utilizzavano Custom GPT ospitati sulla piattaforma autentica ChatGPT. In quelle campagne gli utenti venivano indirizzati verso verifiche fasulle che avviavano installer malevoli attraverso ClickFix. Huntress aveva già ricostruito la catena tecnica, ma non aveva attribuito con certezza il payload finale a CNCMachineRMS. Blackpoint aggiunge ora questa informazione, collegando i campioni attraverso elementi interni al malware. È un aggiornamento del precedente caso dei Custom GPT utilizzati per distribuire un RAT tramite false verifiche, non la scoperta di una nuova vulnerabilità di ChatGPT. La piattaforma AI veniva utilizzata come esca per indirizzare le vittime verso siti esterni; non era il modello linguistico a eseguire automaticamente il codice dannoso.
Continua con: Siemens Software Center sotto attacco ClickFix: DLL malevola esegue un RAT.
La struttura del malware conta più del nome del programma utilizzato
L’analisi originale di Blackpoint Cyber su CNCMachineRMS e ROMULUS evidenzia un aspetto decisivo per la sicurezza delle aziende: gli aggressori possono cambiare l’applicazione utilizzata come veicolo senza modificare necessariamente il malware distribuito. Cercare esclusivamente un determinato installer Stardock, Canon o Siemens rischia quindi di individuare soltanto una variante della campagna. I comportamenti ricorrenti sono più significativi: PowerShell che avvia installazioni MSI, librerie caricate da directory scrivibili dall’utente, persistenza attraverso registro e attività pianificate, comunicazioni DoH anomale provenienti da processi che normalmente non le effettuano. ROMULUS dimostra come ClickFix sia diventato il primo anello di infrastrutture malware articolate, nelle quali l’utente viene convinto a eseguire il comando iniziale e componenti successivi nascondono il controllo remoto dietro applicazioni apparentemente affidabili. L’identificazione di CNCMachineRMS permette ora di riconoscere un elemento comune fra campagne differenti, senza attribuire loro automaticamente gli stessi responsabili.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.