Executive Summary
- ThreatFabric scopre Bazuka, un framework Android con 23 moduli per intercettare credenziali, OTP, dati bancari e controllare lo smartphone.
- Il malware sfrutta NFC, servizi di Accessibilità e Android Debug Bridge, arrivando a manipolare lo schermo e gli indirizzi delle criptovalute.
- L’intelligenza artificiale aiuta gli operatori a selezionare le vittime, mentre la possibile distribuzione attraverso Google Play non è stata confermata.
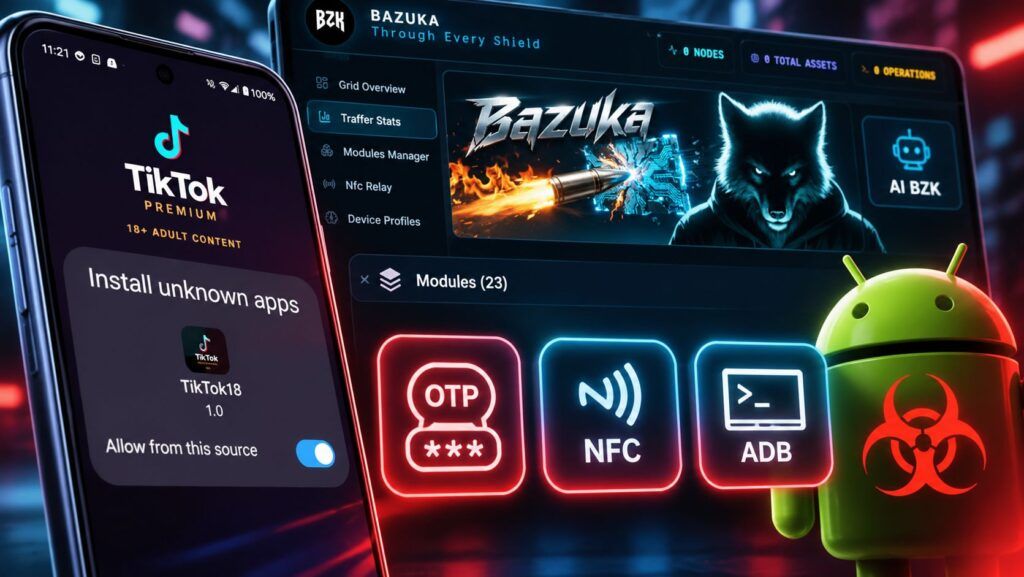
Un malware Android con 23 moduli, intelligenza artificiale integrata e la capacità di controllare uno smartphone attraverso Android Debug Bridge. Si chiama Bazuka ed è il nuovo framework criminale scoperto da ThreatFabric durante l’analisi di un’applicazione utilizzata per le frodi bancarie tramite NFC. La ricerca, pubblicata il 18 novembre 2026, documenta una piattaforma modulare capace di rubare password, intercettare SMS e OTP, acquisire immagini e controllare da remoto il dispositivo. La caratteristica più interessante è l’integrazione di modelli linguistici nel pannello criminale, utilizzati per valutare le vittime e supportare gli operatori nella gestione delle infezioni. Bazuka non esegue autonomamente pagamenti bancari, ma mette a disposizione gli strumenti necessari per numerose tipologie di frode.
Cosa leggere
Bazuka nasce dalle frodi NFC e diventa un framework criminale
La scoperta è avvenuta alla fine di ottobre, quando i ricercatori esaminavano un’applicazione destinata al relay NFC, tecnica che permette di inoltrare le comunicazioni di una carta contactless verso un dispositivo controllato dagli aggressori. L’analisi avrebbe dovuto riguardare un semplice trojan bancario, ma ha rivelato un’infrastruttura composta da dropper, componente centrale e 23 moduli indipendenti.
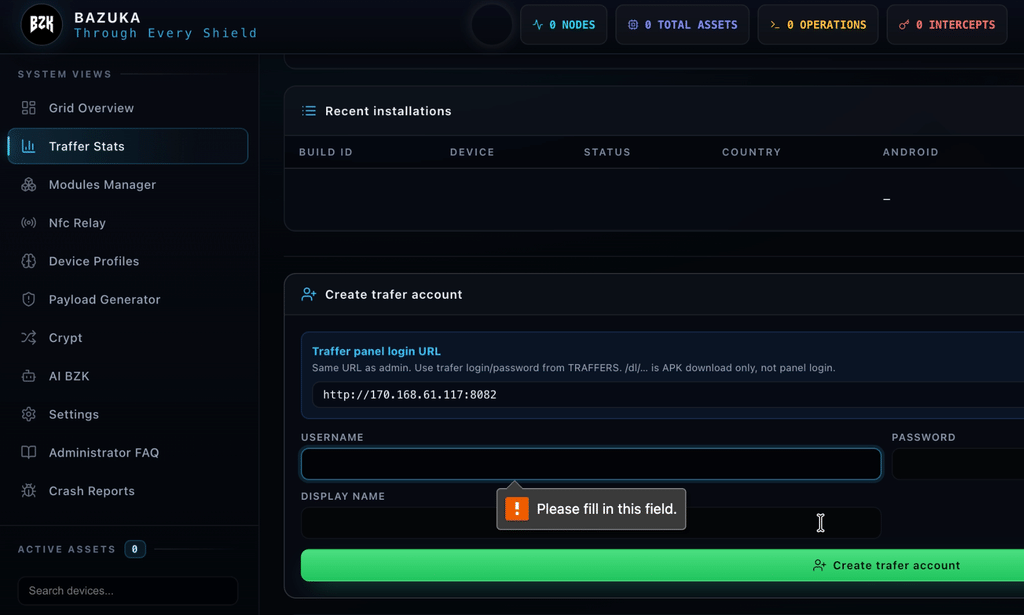
Ogni modulo svolge una funzione specifica e può essere scaricato quando necessario, trasformando Bazuka in una piattaforma utilizzabile per differenti operazioni criminali. Il modello ricorda l’evoluzione già osservata nelle frodi NFC condotte attraverso WindRelay e SpyNote, ma amplia considerevolmente le capacità disponibili.
Falsi contenuti TikTok e IPTV per diffondere il malware
La distribuzione osservata sfrutta applicazioni contraffatte e contenuti presentati come servizi premium. ThreatFabric ha individuato un APK con un nome riconducibile a TikTok18+, utilizzato come esca per convincere le vittime a scaricare software malevolo. Il pannello contiene inoltre strumenti destinati ai traffer, intermediari criminali incaricati di attirare utenti attraverso pagine fraudolente, comprese offerte IPTV.
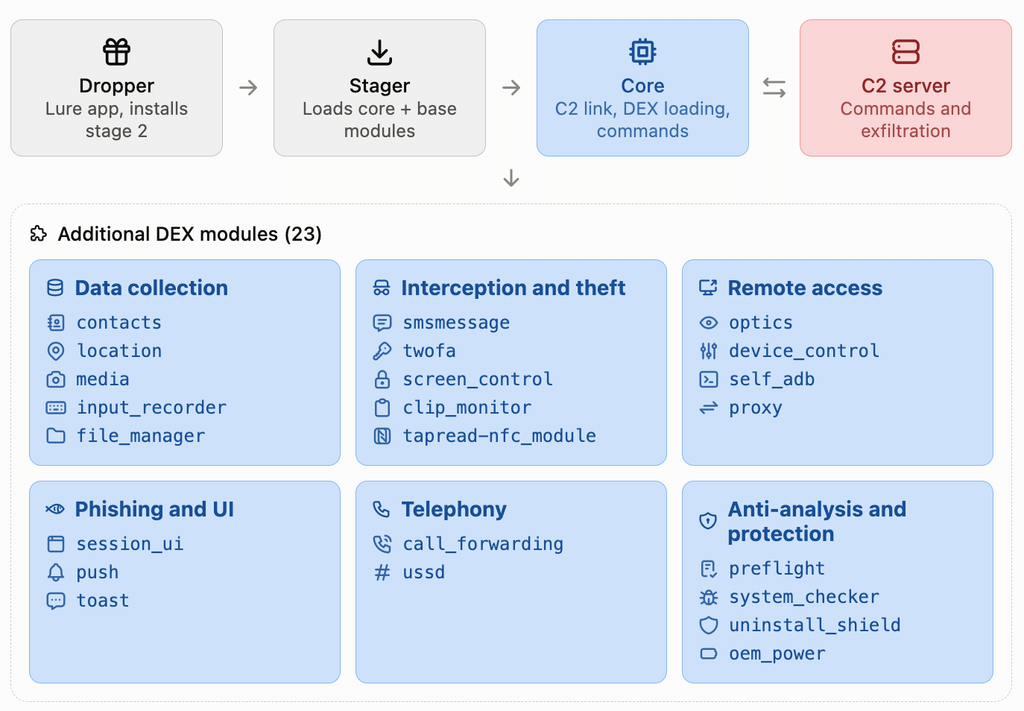
Il primo componente richiede l’autorizzazione a installare applicazioni esterne oppure scarica direttamente il codice successivo. Gli sviluppatori hanno previsto configurazioni con pochi permessi iniziali per rendere gli APK meno sospetti. Sono presenti riferimenti alla possibile distribuzione tramite Google Play, ma i ricercatori non hanno osservato prove che questa strategia sia stata effettivamente utilizzata.
Il malware usa ADB per assumere il controllo dello smartphone
Il componente centrale gestisce le comunicazioni con il server criminale e carica ulteriori moduli DEX direttamente in memoria, attraverso InMemoryDexClassLoader. Bazuka utilizza i servizi di Accessibilità Android per osservare le interazioni e simulare tocchi sullo schermo, ma introduce anche capacità riconducibili ad Android Debug Bridge (ADB). Il malware contiene procedure per raggiungere le impostazioni del dispositivo, abilitare le opzioni sviluppatore e attivare il debug wireless. Può inoltre intercettare il PIN di associazione necessario a stabilire una connessione con il servizio ADB.
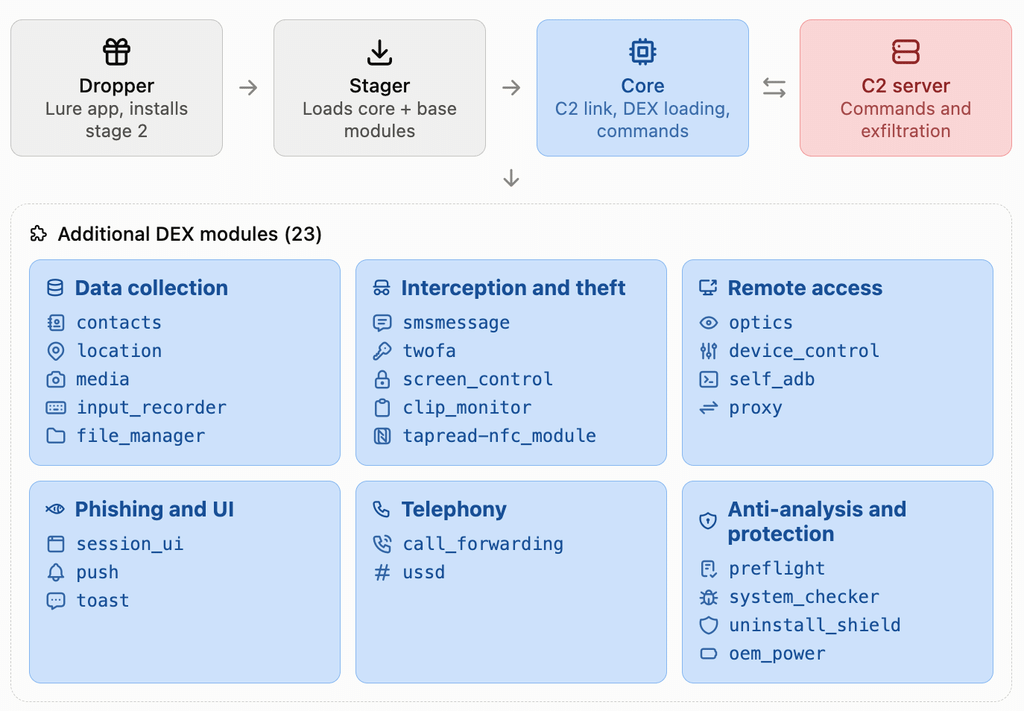
Queste funzioni permettono di ampliare i privilegi disponibili e automatizzare operazioni normalmente riservate alla gestione tecnica del telefono. Non significa che Bazuka possa superare automaticamente ogni protezione Android, perché il risultato dipende dalle autorizzazioni e dalla configurazione del dispositivo. ThreatFabric considera l’abuso di ADB particolarmente preoccupante per la possibile evoluzione verso componenti capaci di sopravvivere alla rimozione dell’applicazione principale, una capacità non ancora dimostrata nell’architettura analizzata.
Ventitré moduli rubano password, OTP e dati bancari
Bazuka può intercettare praticamente ogni categoria di informazione utilizzata durante un’operazione bancaria. Il modulo input_recorder registra i testi digitati e riconosce password, numeri di carte e indirizzi di portafogli digitali. smsmessage legge e monitora gli SMS, mentre twofa intercetta i codici temporanei di autenticazione. Altri componenti raccolgono contatti, posizione geografica, informazioni sui file e dati provenienti da fotocamera e microfono. Il modulo screen_control può acquisire PIN e sequenze di sblocco attraverso i servizi di Accessibilità.
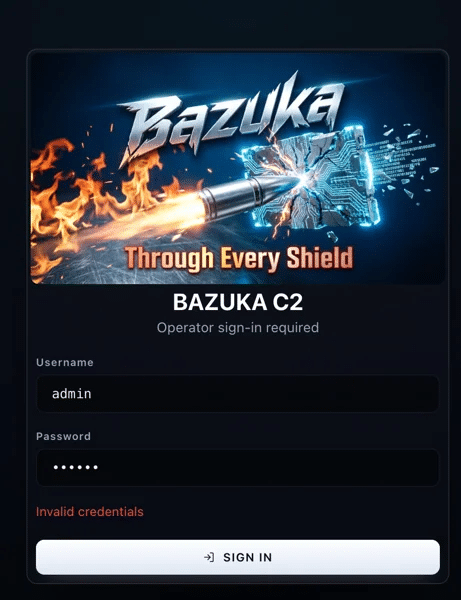
Particolarmente interessante è optics, dedicato al controllo remoto e alle schermate fraudolente. Bazuka può acquisire uno screenshot della schermata iniziale o di blocco e mostrarlo come overlay, nascondendo temporaneamente le operazioni svolte dagli aggressori. Il modulo uninstall_shield contrasta invece i tentativi di interrompere o rimuovere l’applicazione. Si tratta di tecniche già osservate in altri banking trojan, come RokaRolla, capace di sottrarre PIN e disabilitare Play Protect, ma riunite in un’unica infrastruttura.
NFC e criptovalute ampliano le possibilità di frode
Bazuka comprende un modulo dedicato alle comunicazioni NFC, utilizzabile nelle frodi che coinvolgono carte di pagamento contactless. Il componente clip_monitor agisce invece sugli appunti Android, riconoscendo indirizzi associati a Bitcoin, Ethereum, TRC20 e Solana e sostituendoli con quelli indicati dagli attaccanti. La manipolazione può provocare l’invio di criptovalute a un portafoglio differente da quello scelto dall’utente, se l’indirizzo modificato viene utilizzato per autorizzare il trasferimento.
Il framework integra inoltre un proxy TCP inverso, che permette di utilizzare lo smartphone compromesso come intermediario nelle comunicazioni di rete. ThreatFabric non ha identificato una funzione capace di effettuare automaticamente pagamenti bancari, nonostante l’ampiezza degli strumenti disponibili per sottrarre informazioni e controllare il dispositivo.
Gli LLM aiutano gli hacker a selezionare le vittime
La vera particolarità di Bazuka riguarda il pannello di controllo con integrazione LLM. I ricercatori hanno trovato strumenti compatibili con modelli linguistici ospitati localmente oppure raggiungibili tramite API. Gli operatori possono interrogare il sistema sullo stato dei dispositivi compromessi, ottenere valutazioni sul loro interesse economico e richiedere suggerimenti per acquisire ulteriori autorizzazioni.
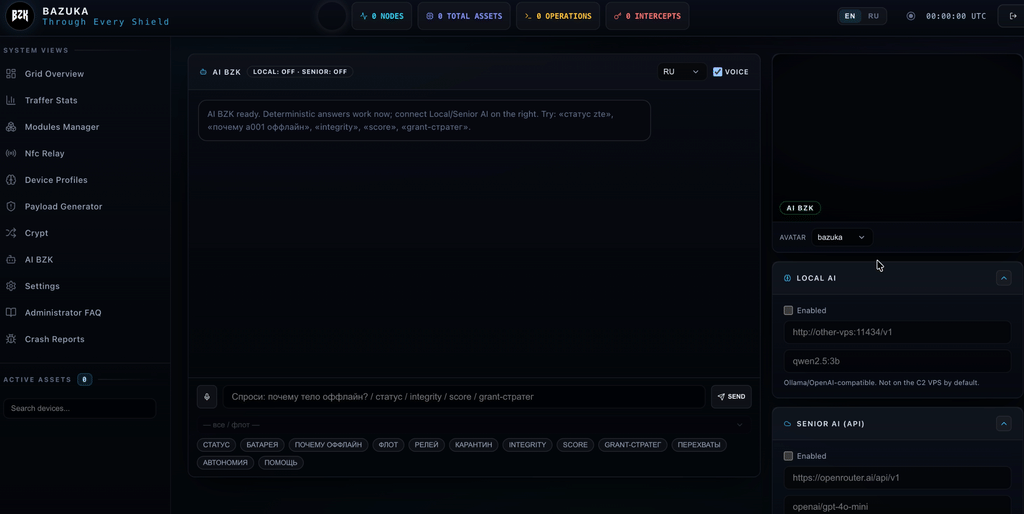
Il malware invia al server numerose informazioni tecniche, comprese valutazioni dell’ambiente operativo indicate come ThreatLevel. L’intelligenza artificiale viene utilizzata per organizzare e prioritizzare le vittime, non per eseguire autonomamente l’intera catena di frode. Il pannello presenta inoltre alcuni elementi in lingua russa, ma questi indizi non permettono di attribuire il framework a un gruppo criminale o a una specifica nazionalità.
Server criminali in Russia e Paesi Bassi
L’analisi dell’infrastruttura ha individuato diversi sottodomini di brokerok[.]org, utilizzati per comunicazioni con il server di comando e controllo, trasferimento dati e funzioni proxy. ThreatFabric ha identificato anche due server localizzati rispettivamente a Mosca e Amsterdam, oltre a servizi protetti attraverso Cloudflare. Al momento dell’indagine, uno dei server risultava offline mentre l’altro rispondeva ancora alle richieste. Le comunicazioni del malware utilizzano due canali WebSocket cifrati con ChaCha20-Poly1305, separando comandi ed esfiltrazione. Curiosamente, il codice del frontend del pannello criminale risultava accessibile senza autenticazione, consentendo ai ricercatori di ricostruirne numerose funzionalità. Il backend utilizzava invece controlli di accesso, sebbene alcune API presentassero comportamenti non correttamente protetti.
Continua con: Mirax RAT trasforma gli smartphone Android in proxy criminali e ruba credenziali.
Il rischio per gli utenti italiani e le misure di protezione
ThreatFabric ha individuato primi tentativi di distribuzione del framework, ma non ha pubblicato dati sufficienti per quantificare le vittime o dimostrare una campagna specificamente diretta contro l’Italia. Il pericolo è comunque concreto per chi installa APK provenienti da siti sconosciuti, soprattutto quando le applicazioni richiedono Accessibilità, installazione di ulteriori pacchetti o debug wireless. Controllare le autorizzazioni, mantenere Android aggiornato e verificare gli indirizzi delle criptovalute prima di confermare una transazione riduce l’esposizione alle tecniche descritte. Bazuka dimostra come i trojan bancari Android stiano evolvendo verso piattaforme criminali modulari, capaci di integrare controllo remoto, furto di credenziali, frodi NFC e gestione delle infezioni attraverso l’intelligenza artificiale. La novità non è un malware che agisce completamente da solo, ma un sistema progettato per rendere più efficiente il lavoro degli operatori criminali. La ricerca originale è disponibile nell’analisi tecnica di ThreatFabric.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.