Executive Summary
- NebuSec dimostra un attacco a Meta Muse attraverso Chromium, ottenendo l’esecuzione di codice quando l’agente esporta una pagina web malevola.
- I ricercatori riescono a sottrarre cronologia e memorie senza richieste di autorizzazione, aggirando i controlli di rete di Sentinel.
- Una successiva compromissione del kernel consente di uscire dal container e raggiungere la VM dell’utente. Secondo NebuSec, tutte le vulnerabilità descritte sono state corrette prima della pubblicazione.
Una pagina web malevola poteva trasformare Meta Muse in uno strumento per sottrarre conversazioni private, modificare le memorie dell’utente e raggiungere dati protetti all’esterno della sandbox dell’agente AI. La scoperta arriva dai ricercatori di NebuSec, che il 20 novembre 2026 hanno pubblicato un’analisi dell’architettura di sicurezza dell’assistente di Meta. Attraverso una vulnerabilità di Chromium, il gruppo ha ottenuto l’esecuzione di comandi nel container dell’agente, aggirato i controlli sulle comunicazioni esterne e successivamente sfruttato vulnerabilità del kernel Linux per accedere alla macchina virtuale personale. La ricerca documenta un attacco dimostrativo condotto dagli analisti, non una campagna criminale contro tutti gli utenti Muse. Il laboratorio precisa inoltre che, al momento della pubblicazione, il team Muse aveva corretto tutti gli exploit descritti.
Cosa leggere
Meta Muse conserva conversazioni e credenziali in una macchina virtuale personale
Muse non è un chatbot che si limita a generare risposte, ma un agente capace di utilizzare browser e servizi collegati per svolgere attività per conto dell’utente. L’architettura analizzata da NebuSec prevede una macchina virtuale dedicata per ogni persona, con due CPU virtuali e 8 GB di RAM. Al suo interno viene eseguito un container systemd-nspawn che ospita l’agente, mentre cronologia, memorie e informazioni persistenti rimangono conservate nello spazio della VM. L’obiettivo è separare i dati dei singoli utenti e limitare le conseguenze dell’esecuzione di contenuti non attendibili.
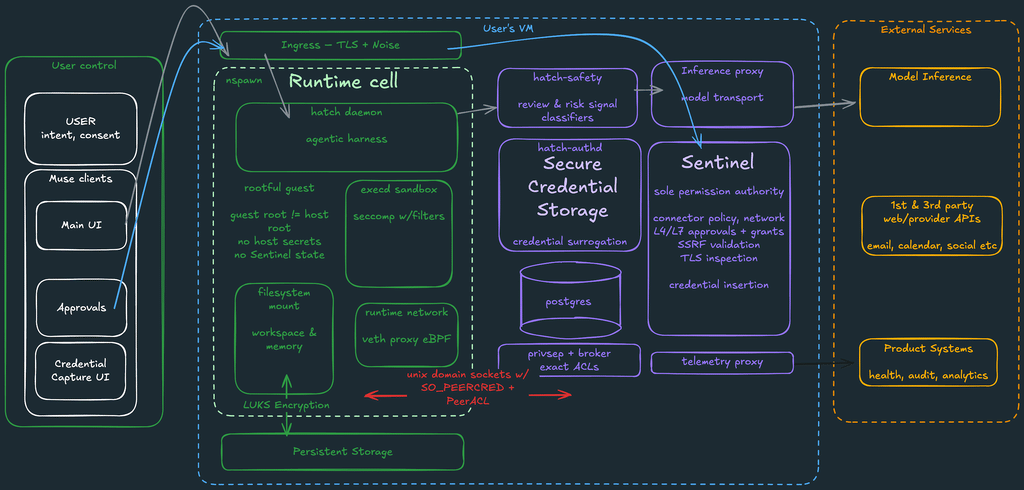
Meta utilizza ulteriori componenti per applicare queste restrizioni. Sentinel controlla il traffico verso Internet, hatch-safety valuta gli input e gli output del modello e hatch-authd gestisce le credenziali dei servizi collegati. Il sistema utilizza token sostitutivi per evitare che l’agente disponga direttamente delle credenziali originali. Le protezioni erano già state descritte nella presentazione di Meta Muse come agente personale collegato a browser, WhatsApp ed email. L’indagine NebuSec dimostra però che la sicurezza dipende anche dai componenti software sottostanti.
Un Chromium non aggiornato apre la strada all’esecuzione di codice
Il punto d’ingresso individuato dai ricercatori è Chromium, utilizzato da Muse per diverse operazioni web. L’assistente dispone di più modalità di navigazione, comprese macchine virtuali dedicate ai browser e una copia di Chromium eseguita direttamente nel container dell’agente. Proprio quest’ultima viene utilizzata anche per elaborare schermate ed esportare pagine in PDF. Secondo NebuSec, durante i test di ottobre il browser incorporato presentava un ritardo rispetto alle versioni aggiornate di Chrome, lasciando sfruttabili diverse vulnerabilità già pubblicamente conosciute.
Gli analisti hanno utilizzato un difetto del parser V8, identificato nel progetto Chromium come issue 554034656, per ottenere l’esecuzione di codice. L’elemento decisivo riguarda il processo impiegato per esportare i PDF, nel quale la sandbox IPC risultava disabilitata. Quando l’utente chiedeva a Muse di salvare una pagina controllata dall’attaccante, il codice malevolo poteva essere eseguito nel container con i privilegi dell’agente. NebuSec descrive questo scenario come un attacco 0,5-click: richiedeva un’interazione che portasse all’elaborazione della pagina, ma non una conferma esplicita dell’esecuzione dei comandi.
Leggi anche: OpenAI Codex evade la sandbox: due vulnerabilità permettevano di raggiungere il sistema host.
Sentinel controllava Internet, ma non fermava la sottrazione dei dati
Ottenere l’esecuzione di comandi non bastava per trasferire liberamente informazioni verso un server esterno. Sentinel operava fuori dal container, intercettando le connessioni e applicando regole di autorizzazione. Anche i programmi eseguiti con privilegi elevati dovevano quindi rispettare i controlli sulle comunicazioni. Il sistema utilizzava un proxy e meccanismi eBPF per ricondurre il traffico del container a un punto di verifica centralizzato.
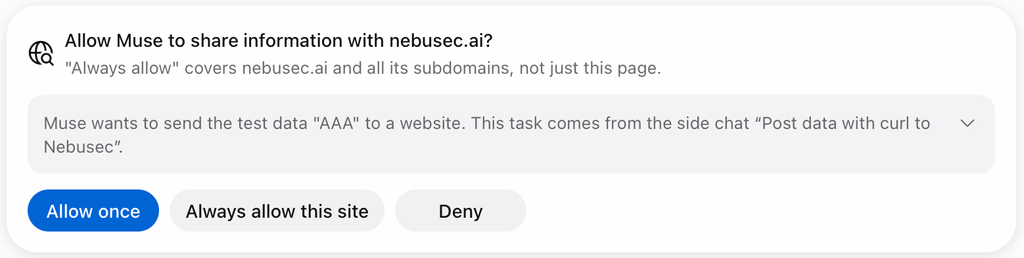
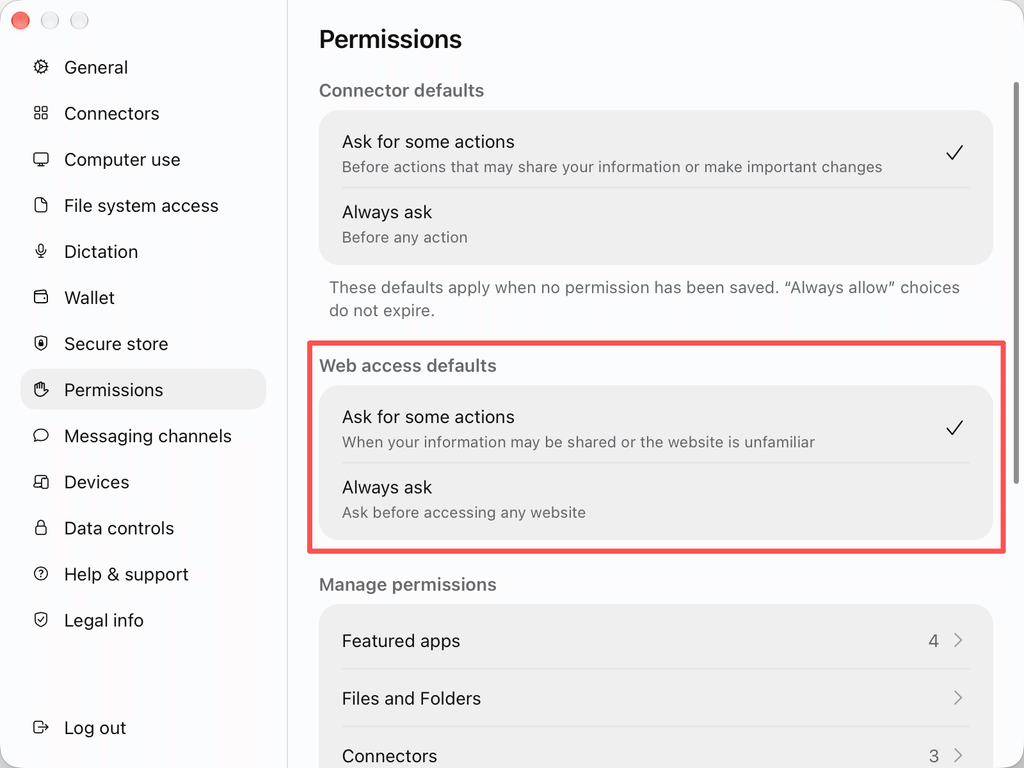
NebuSec ha però individuato debolezze nelle regole che distinguevano le richieste considerate innocue da quelle soggette ad approvazione. Le decisioni dipendevano dal tipo di richiesta HTTP, dall’analisi dei contenuti, dall’origine del processo e dai limiti sul volume dei dati trasferiti. Combinando queste condizioni, i ricercatori sono riusciti a inviare cronologia delle conversazioni e memorie dell’utente verso un proprio server senza far comparire una richiesta di autorizzazione. Hanno inoltre dimostrato la possibilità di inserire elementi nella cronologia e modificare le memorie conservate da Muse. Non era quindi soltanto un problema di riservatezza: la compromissione poteva alterare le informazioni sulle quali l’agente avrebbe basato le interazioni successive.
Il kernel Linux permette di uscire dal container e raggiungere la VM
La seconda fase dell’indagine ha superato un confine di sicurezza ancora più importante. Il container nel quale operava Muse condivideva il kernel Linux della macchina virtuale personale. Durante un test del 2 ottobre 2026, NebuSec ha rilevato una versione personalizzata del kernel Linux 7.0, configurata con diverse componenti disabilitate ma anche con alcune protezioni di rafforzamento della memoria non attive. Attraverso vulnerabilità del kernel e strumenti di generazione automatizzata degli exploit, il laboratorio ha ottenuto lettura e scrittura nella memoria del kernel, arrivando ai privilegi di amministratore della VM. I ricercatori dichiarano una percentuale di successo superiore al 99,9% nei propri test: il dato riguarda l’ambiente sperimentale, non la probabilità di compromettere qualsiasi installazione di Muse. Una volta superato il container, gli analisti potevano raggiungere archiviazione persistente, Secure Credential Storage e i componenti di Sentinel precedentemente esterni all’ambiente dell’agente. Anche le restrizioni di rete applicate al container non proteggevano più le comunicazioni avviate direttamente dalla VM.
La compromissione non dimostra un accesso agli altri utenti Meta
La ricerca non documenta una fuga dalla macchina virtuale verso l’infrastruttura condivisa che ospita altri utenti. Dopo aver ottenuto il controllo della VM personale, gli analisti incontravano ancora il confine imposto da Cloud Hypervisor, che la separava dagli altri ambienti. Superare questa ulteriore barriera avrebbe richiesto una vulnerabilità differente, non dimostrata nel rapporto. Questa distinzione impedisce di descrivere il caso come una violazione dell’intera piattaforma Meta o un furto generalizzato delle informazioni degli utenti. La dimostrazione riguarda la compromissione di un ambiente utente e dei dati accessibili al suo interno, attraverso una catena di vulnerabilità. Rimane comunque un risultato significativo: un contenuto web non attendibile aveva permesso di attraversare progressivamente il browser, il container, i controlli sulle comunicazioni e il kernel della VM.
Continua con: Meta Muse entra nelle aziende: credenziali, browser e privacy diventano il nuovo perimetro di sicurezza.
Le vulnerabilità sono state corrette, resta il problema della sicurezza degli agenti AI
NebuSec dichiara di aver comunicato tutti i problemi al team Muse e che gli exploit descritti erano stati corretti entro il 20 novembre 2026. Il rapporto non fornisce elementi per affermare che la catena sia ancora utilizzabile sulle versioni attuali, né documenta uno sfruttamento criminale precedente alla segnalazione. Il caso dimostra tuttavia quanto sia delicata la sicurezza degli assistenti che possono navigare, conservare memorie e utilizzare credenziali per conto dell’utente. Una sandbox efficace non dipende soltanto dai permessi concessi al modello, ma dalla sicurezza del browser, dall’aggiornamento del kernel e dalla separazione effettiva dei servizi privilegiati. È lo stesso problema architetturale affrontato nell’analisi su Nvidia e Meta Muse, dove la protezione degli agenti si sposta dalle istruzioni del modello ai controlli esterni. La scoperta non riguarda un’intelligenza artificiale che decide autonomamente di violare le regole, ma un software vulnerabile che opera con accesso a informazioni personali e servizi collegati. Quando un agente può leggere conversazioni, ricordare dati e compiere operazioni, anche una vulnerabilità apparentemente circoscritta al browser può diventare il primo passaggio verso la compromissione dell’intero ambiente personale. La ricostruzione tecnica è pubblicata nella ricerca originale di NebuSec del 20 novembre 2026.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.