🛡️ Executive Summary
- I tunnel Cloudflare vengono configurati installando il client cloudflared, disponibile per Linux, Windows, macOS e Docker.
- Il traffico passa tramite QUIC sulla porta 7844, che può non generare segnalazioni nei firewall non configurati per monitorarla.
- La funzione Private Networks può consentire a chi controlla un tunnel di raggiungere un’intera gamma di indirizzi IP interni.
Gli hacker stanno sfruttando in modo crescente la funzionalità dei tunnel Cloudflare per stabilire connessioni HTTPS furtive da dispositivi compromessi. Questa tecnica permette loro di bypassare i firewall e di mantenere una presenza nascosta e persistente nei sistemi infettati.
Cosa leggere
Abuso dei tunnel Cloudflare
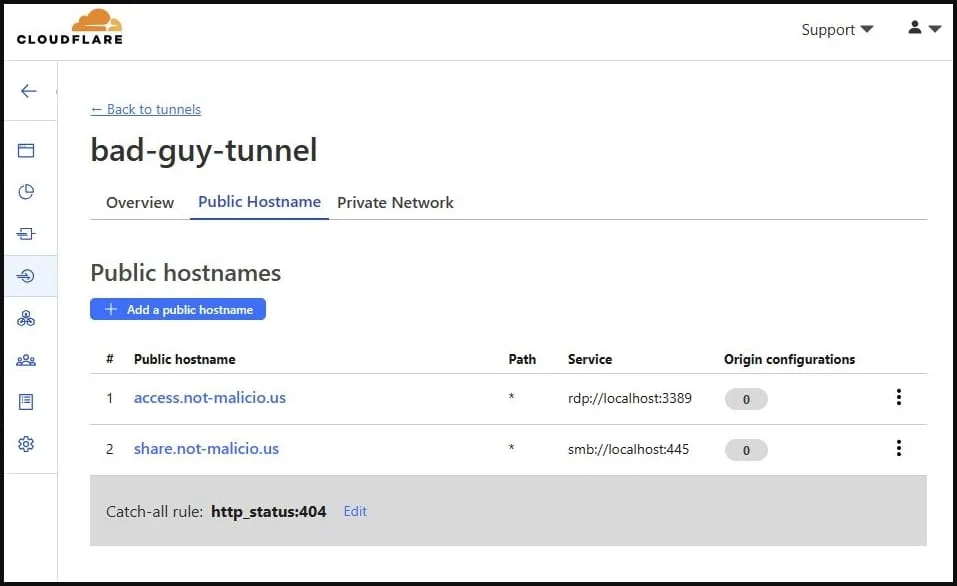
I tunnel Cloudflare sono una caratteristica popolare offerta da Cloudflare, che consente agli utenti di creare connessioni sicure, solo in uscita, alla rete Cloudflare per server web o applicazioni. Gli utenti possono implementare un tunnel semplicemente installando uno dei client “cloudflared” disponibili per Linux, Windows, macOS e Docker. Una volta fatto, il servizio viene esposto su internet con un nome host specificato dall’utente.
Questi tunnel offrono una serie di controlli di accesso, configurazioni di gateway, gestione delle squadre e analisi degli utenti, garantendo un alto grado di controllo sul tunnel e sui servizi compromessi esposti.
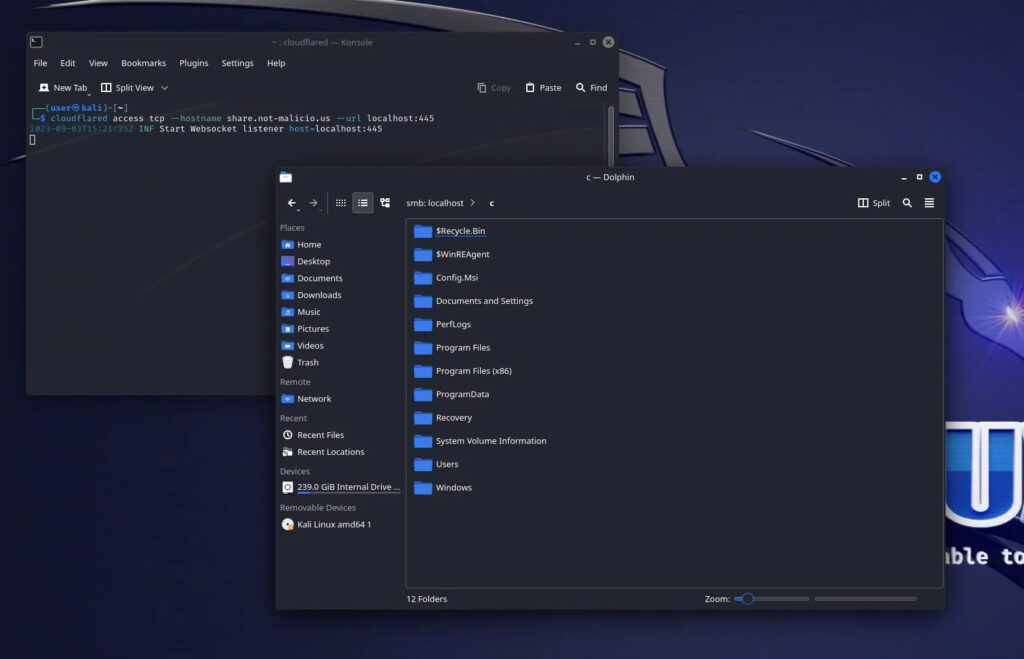
Nel rapporto di GuidePoint, i ricercatori hanno rilevato che un numero crescente di attori minacciosi abusa dei tunnel Cloudflare per scopi malintenzionati, come ottenere un accesso persistente e nascosto alla rete della vittima, evitare il rilevamento e sottrarre dati dai dispositivi compromessi.
Ulteriori dettagli sull’abuso
Un singolo comando dal dispositivo della vittima, che non espone nulla tranne il token unico del tunnel dell’attaccante, è sufficiente per configurare il canale di comunicazione discreto. L’attaccante può modificare la configurazione del tunnel, disabilitarla e abilitarla in tempo reale.
Poiché la connessione HTTPS e lo scambio di dati avvengono tramite QUIC sulla porta 7844, è improbabile che i firewall o altre soluzioni di protezione di rete segnalino questo processo, a meno che non siano specificamente configurati per farlo.
Se l’attaccante desidera essere ancora più furtivo, può abusare della funzione “TryCloudflare” di Cloudflare, che consente di creare tunnel usa e getta senza creare un account.
GuidePoint avverte che è anche possibile abusare della funzione “Private Networks” di Cloudflare, permettendo a un attaccante che ha stabilito un tunnel con un singolo dispositivo vittima di accedere a una gamma completa di indirizzi IP interni.
Raccomandazioni
Continua con:
Per rilevare l’uso non autorizzato dei tunnel Cloudflare, GuidePoint suggerisce alle organizzazioni di monitorare specifiche query DNS e di utilizzare porte non standard come la 7844. Inoltre, poiché il tunnel Cloudflare richiede l’installazione del client “cloudflared”, i difensori possono rilevarne l’uso monitorando gli hash dei file associati alle release del client.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.