Cina, doppio spionaggio tra WordPress, Zyxel e zero-day Chrome. Italia primo paese colpitoGuerra Cibernetica / Livio Varriale / 23 Settembre 2026
Jade Sleet colpisce un provider IT indiano: i developer diventano la nuova supply chainGuerra Cibernetica / Livio Varriale / 21 Settembre 2026
Transparent Tribe usa Rust e GitHub per colpire governi in India e AfghanistanGuerra Cibernetica / Livio Varriale / 20 Settembre 2026
WaterPlum infetta 30.000 dispositivi: i falsi colloqui finanziano la Corea del NordGuerra Cibernetica / Livio Varriale / 19 Settembre 2026
HEAVYGRAM usa Telegram come C2: lo spyware iraniano isola ogni vittima in un botGuerra Cibernetica / Livio Varriale / 16 Settembre 2026
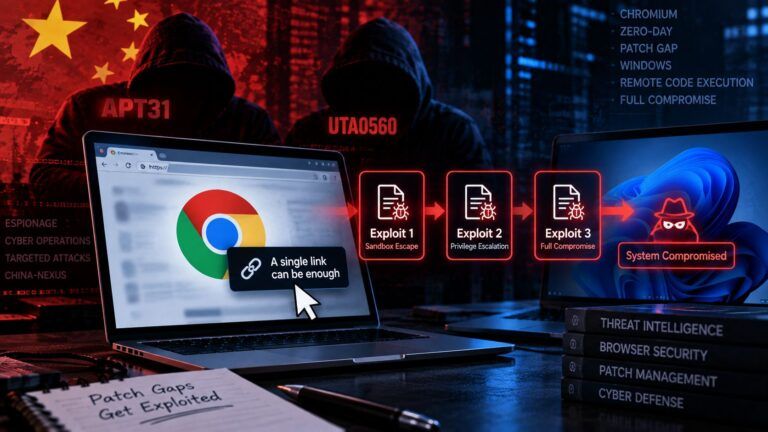
APT31 e UTA0560 sfruttano il patch gap di Chrome: tre zero-day portano fuori dalla sandbox WindowsGuerra Cibernetica / Redazione / 15 Settembre 2026
Claude entra nella kill chain: APT russi, ShinyHunters e gruppi cinesi automatizzano gli attacchiGuerra Cibernetica / Livio Varriale / 12 Settembre 2026
UNC3569 sfrutta Sogou con un exploit one-click e installa GRAYRABBITGuerra Cibernetica / Redazione / 11 Settembre 2026
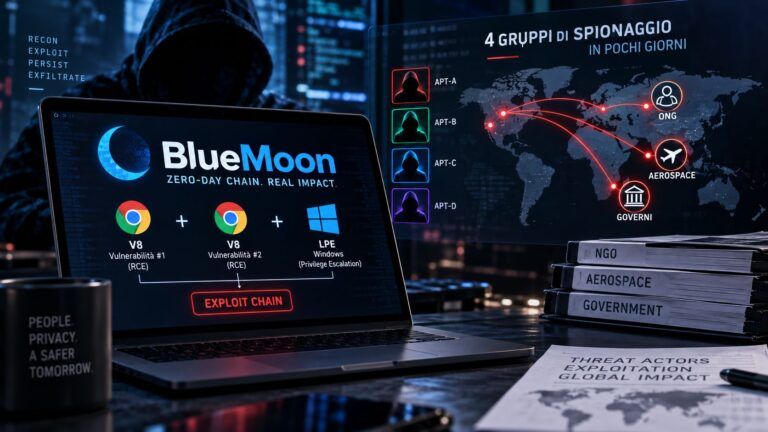
BlueMoon unisce zero-day Chrome e Windows: quattro gruppi di spionaggio lo adottano in pochi giorniGuerra Cibernetica / Livio Varriale / 10 Settembre 2026
Nimbus Manticore usa falsi recruiter per distribuire NodeRabbit e PollCatGuerra Cibernetica / Livio Varriale / 1 Settembre 2026