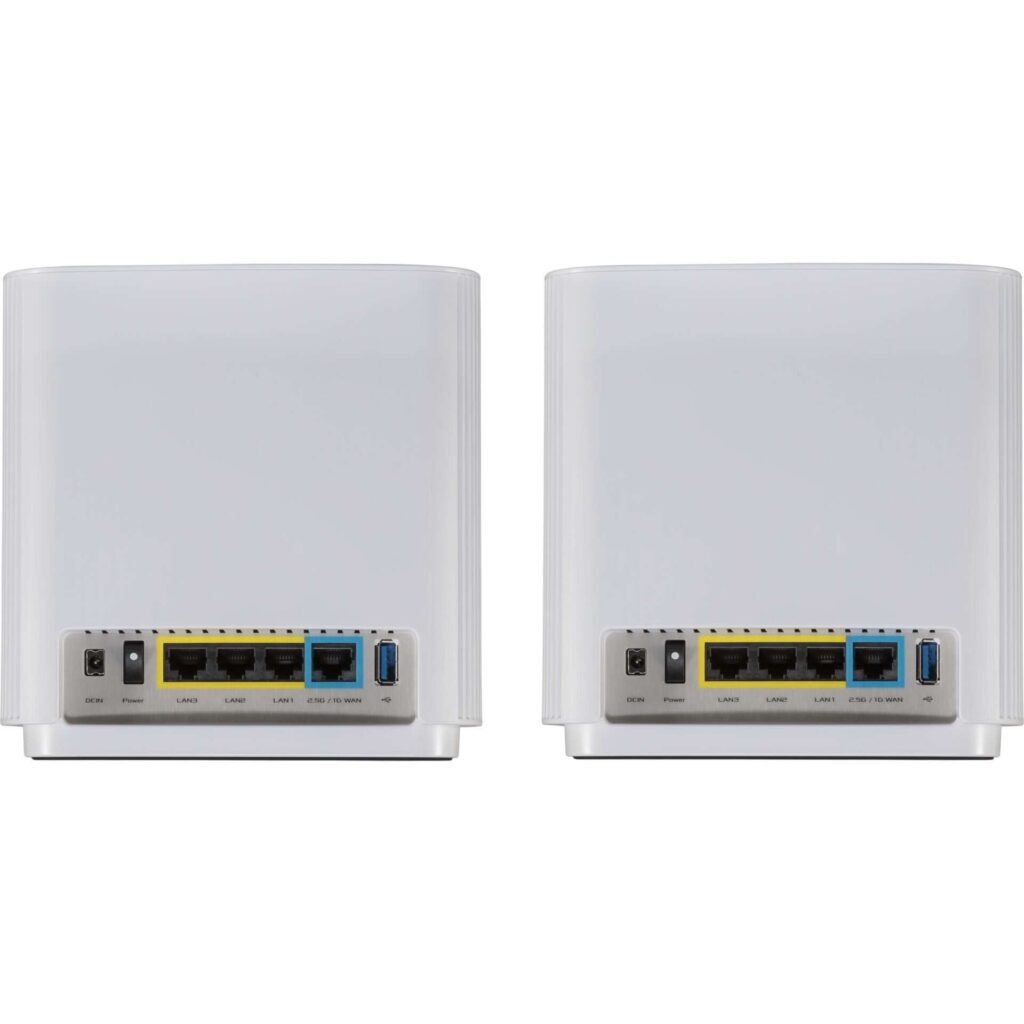
ASUS ha rilasciato aggiornamenti del firmware per affrontare una vulnerabilità critica che interessa sette modelli di router. Questa vulnerabilità, tracciata come CVE-2024-3080, consente agli attaccanti remoti non autenticati di prendere il controllo dei dispositivi. La vulnerabilità ha un punteggio CVSS di 9.8 su 10, classificandola come “critica”.
Cosa leggere
Modelli di router interessati
I modelli di router ASUS interessati dalla vulnerabilità includono:
- XT8 (ZenWiFi AX XT8): Sistema Mesh WiFi 6 con copertura tri-band e velocità fino a 6600 Mbps.
- XT8_V2 (ZenWiFi AX XT8 V2): Versione aggiornata del XT8 con miglioramenti in prestazioni e stabilità.
- RT-AX88U: Router WiFi 6 dual-band con velocità fino a 6000 Mbps e 8 porte LAN.
- RT-AX58U: Router WiFi 6 dual-band con velocità fino a 3000 Mbps.
- RT-AX57: Router WiFi 6 dual-band per esigenze di base con velocità fino a 3000 Mbps.
- RT-AC86U: Router WiFi 5 dual-band con velocità fino a 2900 Mbps.
- RT-AC68U: Router WiFi 5 dual-band con velocità fino a 1900 Mbps.
Aggiornamenti del Firmware
ASUS consiglia di aggiornare i dispositivi alle ultime versioni del firmware disponibili sui portali di download:
ZenWiFi XT8: Versione 3.0.0.4.388_24621
ZenWiFi XT8 V2: Versione 3.0.0.4.388_24621
RT-AX88U: Versione 3.0.0.4.388_24209
RT-AX58U: Versione 3.0.0.4.388_24762
RT-AX57: Versione 3.0.0.4.386_52303
RT-AC86U: Versione 3.0.0.4.386_51925
RT-AC68U: Versione 3.0.0.4.386_51685
Altre vulnerabilità risolte
Oltre alla vulnerabilità CVE-2024-3080, ASUS ha risolto anche un’altra vulnerabilità grave di overflow del buffer, tracciata come CVE-2024-3079, con un punteggio CVSS di 7.2. Questa vulnerabilità può essere sfruttata da attaccanti remoti con privilegi amministrativi per eseguire comandi arbitrari sul dispositivo.
In precedenza, a gennaio, ASUS aveva risolto un’altra vulnerabilità critica, CVE-2024-3912, che permetteva a un attaccante remoto non autenticato di caricare file arbitrari ed eseguire comandi di sistema sul dispositivo.
Raccomandazioni per gli utenti
Continua con:
Gli utenti dei router interessati sono invitati ad aggiornare il firmware all’ultima versione disponibile per proteggersi dalle potenziali minacce. Inoltre, ASUS raccomanda di assicurarsi che le password degli account e del WiFi siano forti e di disabilitare l’accesso remoto al pannello di amministrazione del router, il port forwarding, il DDNS, il server VPN, il DMZ e il port trigger e si spera che non avvenga qualche altra vulnerabilità critica simile in futuro.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.