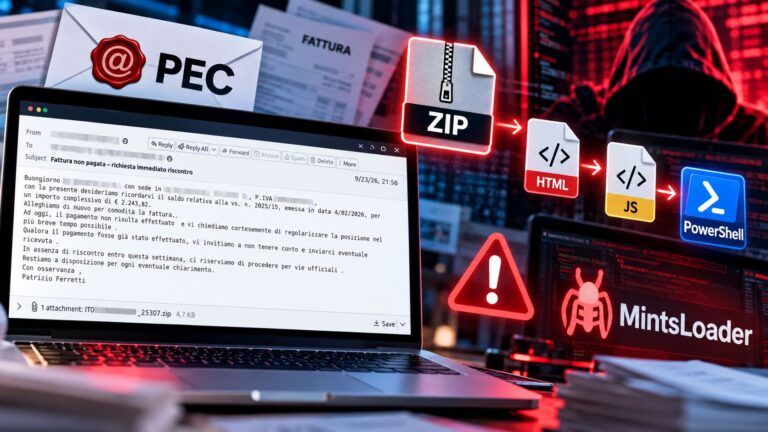
MintsLoader torna via PEC: falsi solleciti sfruttano caselle compromesseMalware / Redazione / 29 Settembre 2026
NeedyMantis: Microsoft svela il malware post-compromise usato in operazioni mirateMalware / Redazione / 29 Settembre 2026
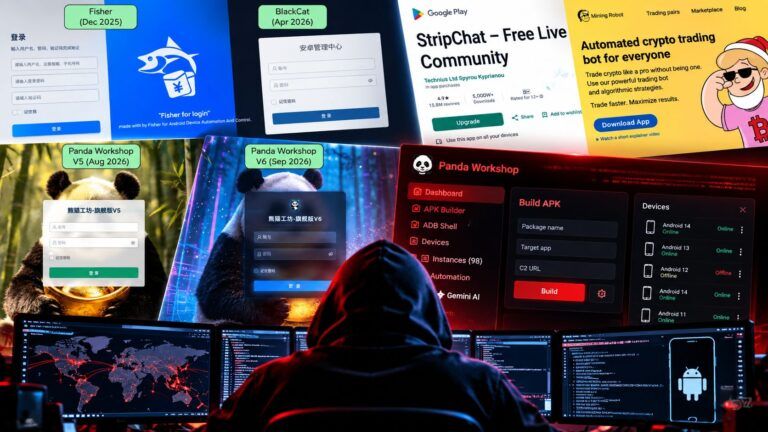
RATHat passa a Panda Workshop: il C2 diventa una fabbrica MaaS con GeminiMalware / Redazione / 29 Settembre 2026
JADEPUFFER colpisce Azure: l’attacco agentico cancella risorse cloudMalware / Redazione / 28 Settembre 2026
PAMStealer e MacSync evolvono su macOS: wallet falsi, Swift e backdoorMalware / Redazione / 26 Settembre 2026
MikroTrick e MemTensor: router senza login e pacchetti AI trasformano la fiducia in accessoMalware / Redazione / 24 Settembre 2026
Corp MDM trasforma Android in spyware contro la logistica: SMS e chiamate sotto controlloMalware / Redazione / 24 Settembre 2026
FomoPeek buca la sandbox iOS: App Store espone wallet e dati sensibiliMalware / Redazione / 24 Settembre 2026
Terraform, 5 provider malevoli eseguono codice già con terraform initMalware / Redazione / 24 Settembre 2026
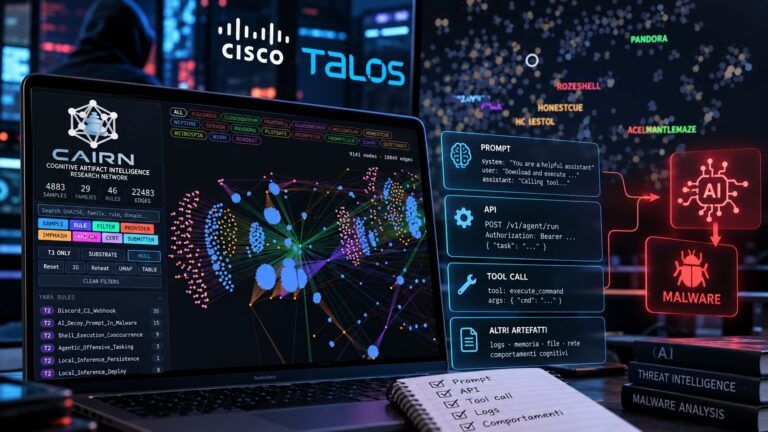
CAIRN di Cisco Talos traccia il malware AI attraverso gli artefatti cognitiviMalware / Redazione / 23 Settembre 2026