🛡️ Executive Summary
- Raspberry Robin è stato individuato per la prima volta nel settembre 2021 e ha preso di mira organizzazioni dei settori tecnologico e manifatturiero.
- Il worm si diffonde spesso tramite unità USB infette, dove può presentarsi come un collegamento .lnk mascherato da cartella legittima.
- Fodhelper.exe può avviare processi dannosi con privilegi amministrativi elevati senza mostrare una richiesta di controllo dell’account utente.
Microsoft informa che il worm di Windows Raspberry Robin ha già infettato le reti di centinaia di organizzazioni. Il codice dannoso utilizza Windows Installer per raggiungere i domini associati a QNAP e scaricare una DLL dannosa. Utilizza anche i nodi di uscita TOR come infrastruttura C2 di backup.
Cosa leggere
Il malware è stato individuato per la prima volta nel settembre 2021, gli esperti hanno osservato che Raspberry Robin prendeva di mira le organizzazioni dei settori tecnologico e manifatturiero. L’accesso iniziale avviene in genere tramite unità rimovibili infette, spesso dispositivi USB.
Dall’analisi si evince che: “Raspberry Robin viene in genere introdotto tramite unità rimovibili infette, spesso dispositivi USB. Il worm Raspberry Robin appare spesso come un file .lnk di collegamento mascherato da una cartella legittima sul dispositivo USB infetto…Subito dopo che l’unità infetta Raspberry Robin è stata collegata al sistema, la voce di registro UserAssist viene aggiornata e registra l’esecuzione di un valore cifrato ROT13 che fa riferimento a un file .lnk quando decifrato. Nell’esempio seguente, q:\erpbirel.yax decifra d:\recovery.lnk.”
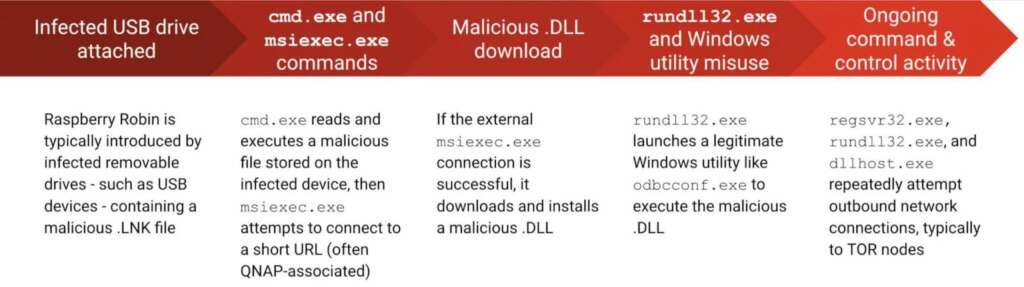
Il malware utilizza cmd.exe per leggere ed eseguire un file archiviato nell’unità esterna infetta, sfrutta msiexec.exe per la comunicazione di rete esterna con un dominio canaglia utilizzato come C2 per scaricare e installare un file di libreria DLL. Di seguito msiexec.exe avvia un’utilità Windows legittima, fodhelper.exe, che a sua volta esegue rundll32.exe per eseguire un comando dannoso. Gli esperti hanno sottolineato che i processi avviati da fodhelper.exe vengono eseguiti con privilegi amministrativi elevati senza richiedere un prompt di controllo dell’account utente, cosa particolarmente pericolosa.
Secondo diversi ricercatori, cercando fodhelper.exe come processo padre è possibile rilevare la minaccia.
Leggi anche: l'evoluzione di Raspberry Robin da worm USB a broker d'accesso iniziale
Ora Microsoft ha confermato che la minaccia è stata scoperta sulle reti di più clienti, comprese le organizzazioni nei settori tecnologico e manifatturiero.
Continua con:
- le nuove tecniche di diffusione di Raspberry Robin tramite Discord
- l'uso di Raspberry Robin per distribuire TrueBot
BleepingComputer ha riferito che Microsoft ha avvisato i propri clienti tramite un’informazione privata di intelligence sulle minacce inviato a Microsoft Defender per gli abbonati di Endpoint.
I giganti dell’IT ritengono che Raspberry Robin rappresenti un rischio elevato per le organizzazioni perché potrebbe essere utilizzato come punto di ingresso nelle reti stesse.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.